
#hackers
hackers
Просмотров: 449,758
256 обсуждают
Популярные
Новые
·
--
Падение
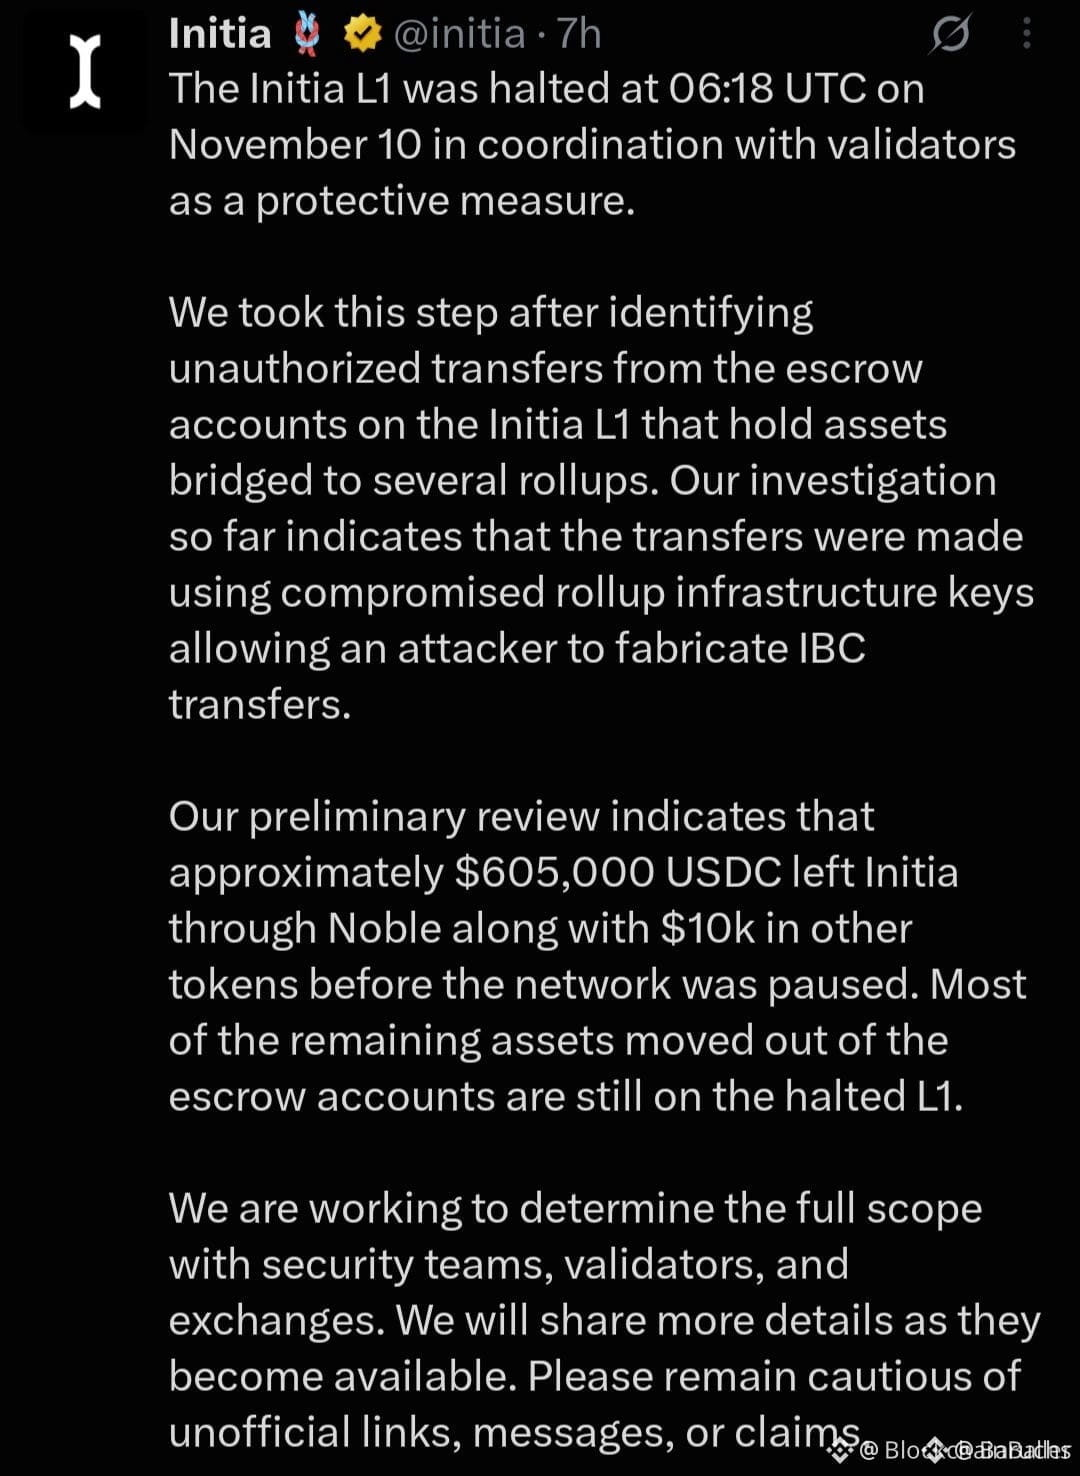
🚨🚨🚨 $INIT ПРЕДУПРЕЖДЕНИЕ‼️‼️‼️
Initia остановила свою основную сеть, потому что хакеры завладели некоторыми ключами и без разрешения перевели около 615 000 долларов.
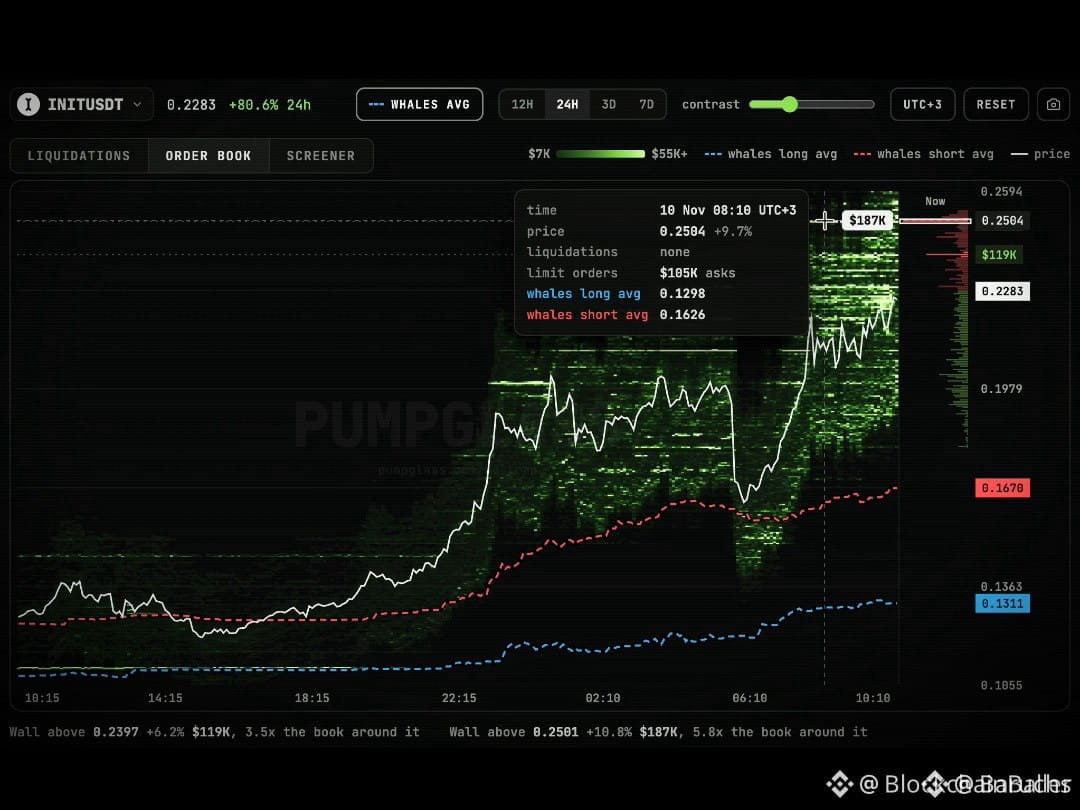
Несмотря на это, цена $INIT растёт даже после этого взлома.
Это просто хайп или шорт-сквиз?
Рост цены не означает, что проблема решена. Будьте осторожны
#hackers #BitcoinFiveWeeklyLosses
🚨🚨🚨 $INIT ПРЕДУПРЕЖДЕНИЕ‼️‼️‼️
Initia остановила свою основную сеть, потому что хакеры завладели некоторыми ключами и без разрешения перевели около 615 000 долларов.
Несмотря на это, цена $INIT растёт даже после этого взлома.
Это просто хайп или шорт-сквиз?
Рост цены не означает, что проблема решена. Будьте осторожны
#hackers #BitcoinFiveWeeklyLosses
Initia остановила свою основную сеть, потому что хакеры завладели некоторыми ключами и без разрешения перевели около 615 000 долларов.
Несмотря на это, цена $INIT растёт даже после этого взлома.
Это просто хайп или шорт-сквиз?
Рост цены не означает, что проблема решена. Будьте осторожны
#hackers #BitcoinFiveWeeklyLosses
1
942
·
--
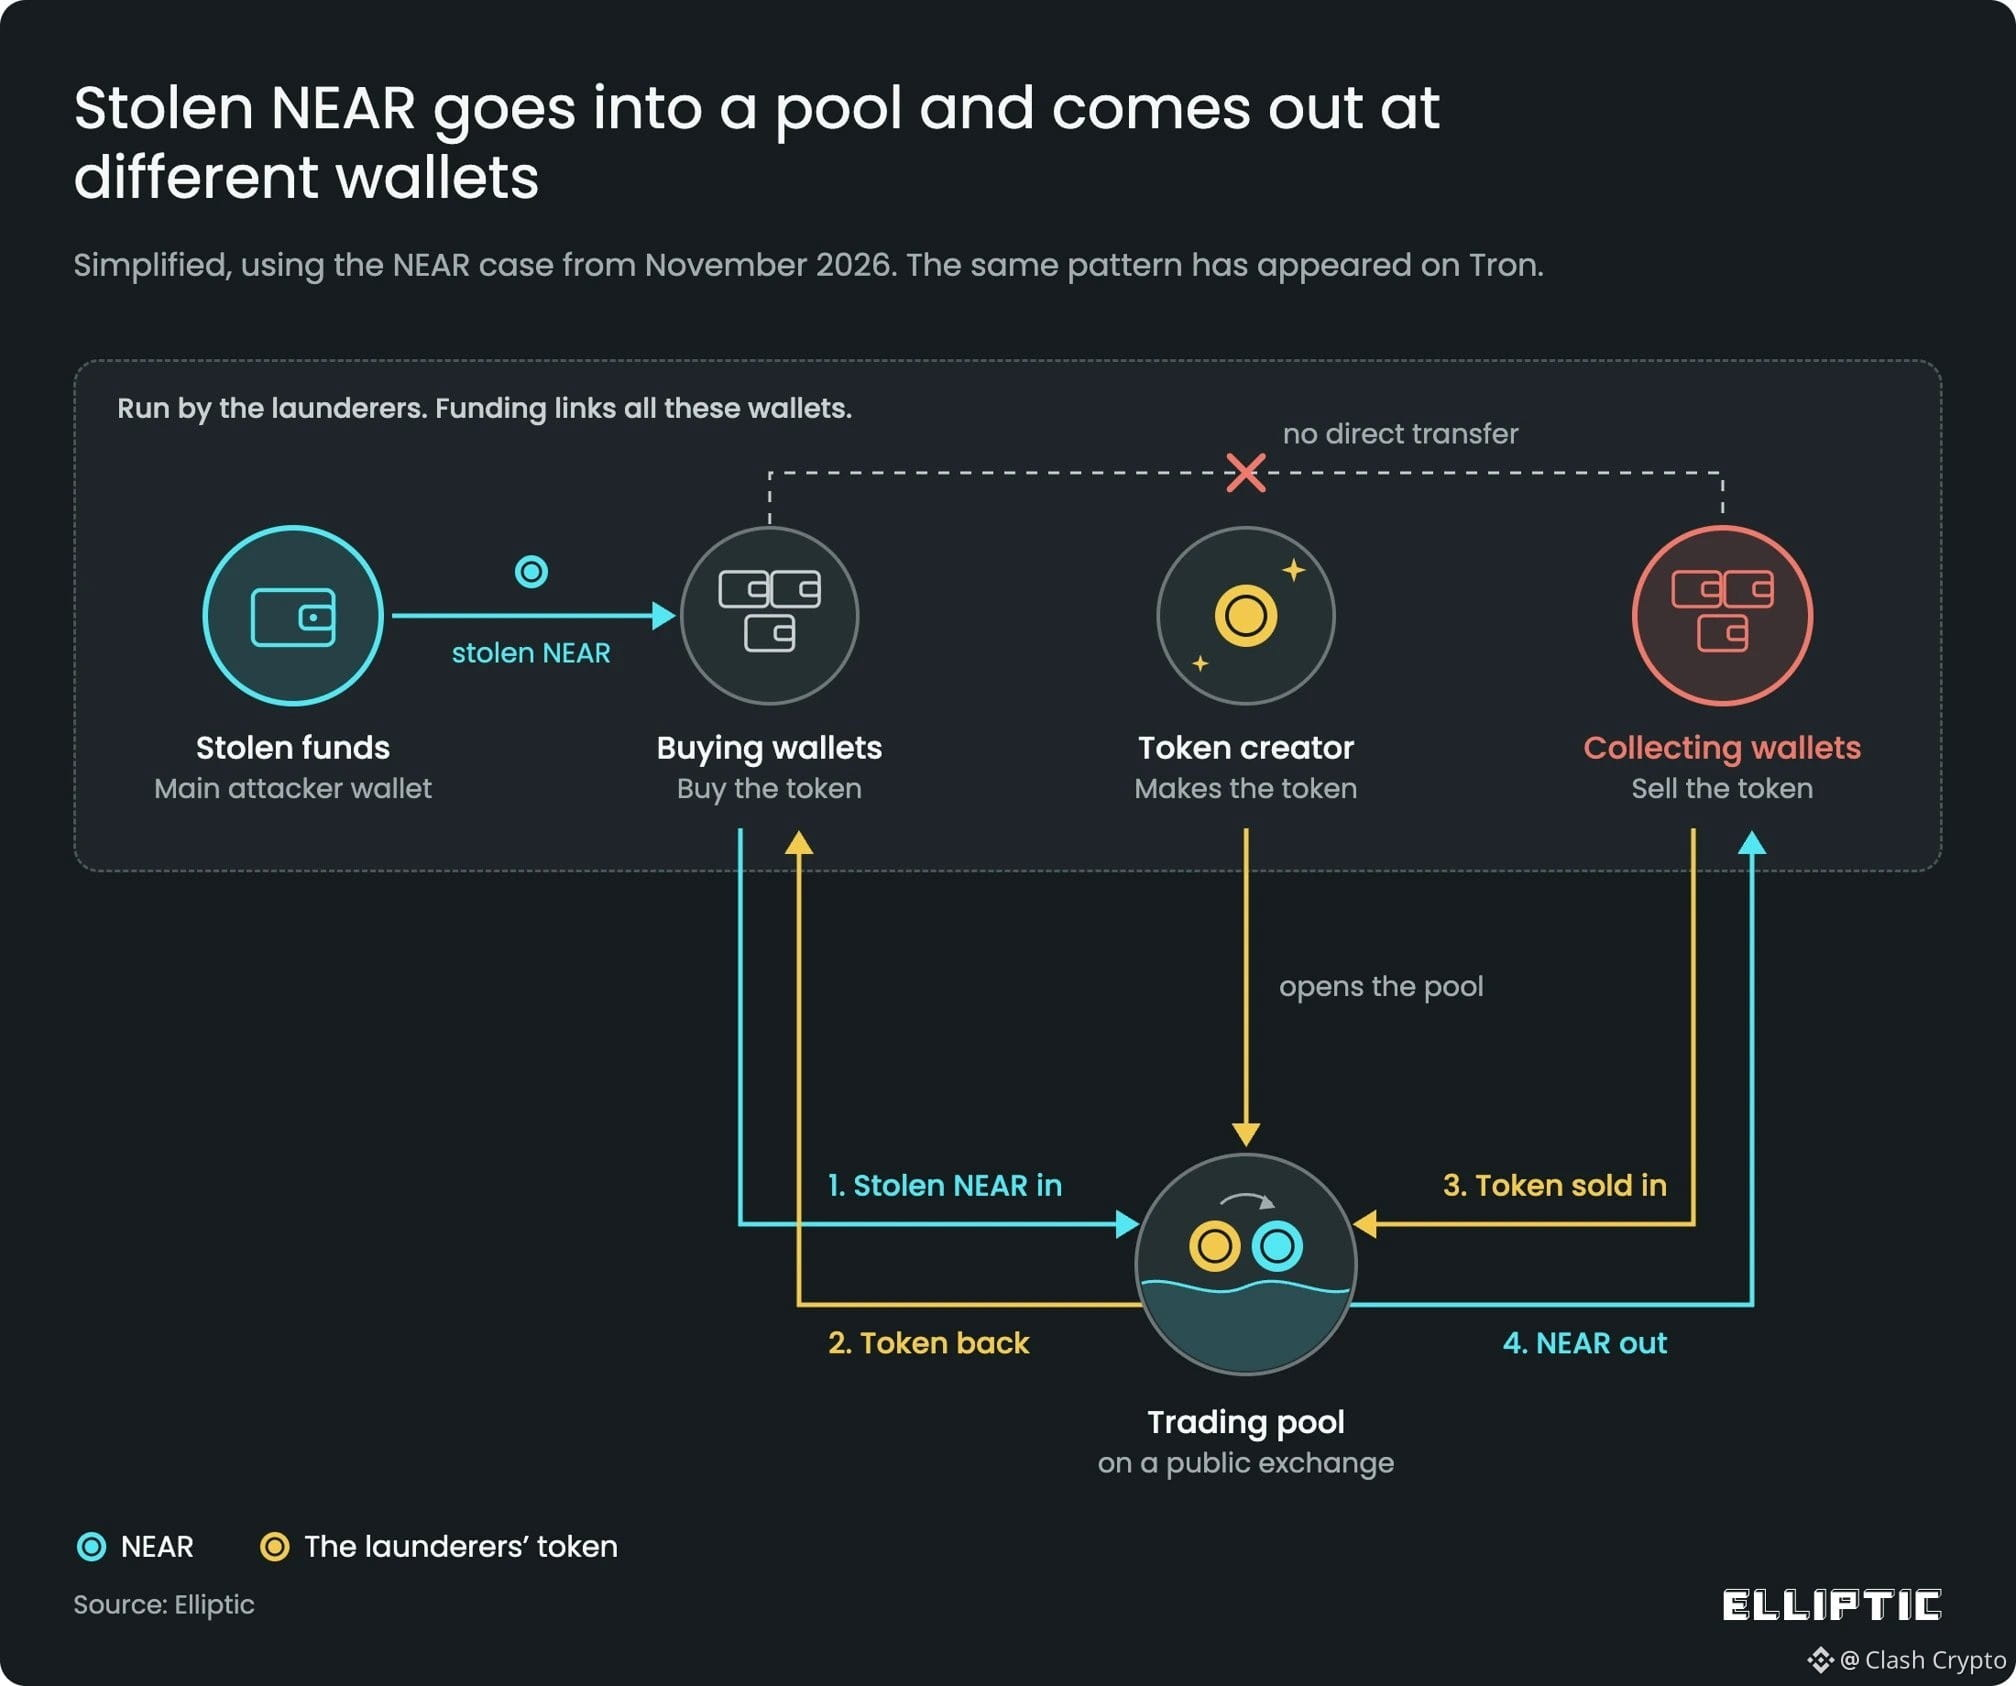
Elliptic: Северокорейские хакеры создают мем-токены #Hackers на $NEAR для отмывания средств, похищенных при взломе Binance 🔴
🤥 Северокорейские хакеры создают мем-токены и используют пулы ликвидности DEX для отмывания средств, похищенных при взломе Binance на сумму 6,4 миллиарда долларов. С 5 по 7 ноября злоумышленники создали как минимум шесть мем-токенов в сети NEAR. Запуск каждого обошёлся примерно в 90 долларов. Через пулы они провели около 117 000 NEAR (430 000 долларов), чтобы затруднить отслеживание средств. Ранее Elliptic выявила аналогичный способ отмывания средств, похищенных при взломе Bybit в 2025 году.
Elliptic: Северокорейские хакеры создают мем-токены #Hackers на $NEAR для отмывания средств, похищенных при взломе Binance 🔴
🤥 Северокорейские хакеры создают мем-токены и используют пулы ликвидности DEX для отмывания средств, похищенных при взломе Binance на сумму 6,4 миллиарда долларов. С 5 по 7 ноября злоумышленники создали как минимум шесть мем-токенов в сети NEAR. Запуск каждого обошёлся примерно в 90 долларов. Через пулы они провели около 117 000 NEAR (430 000 долларов), чтобы затруднить отслеживание средств. Ранее Elliptic выявила аналогичный способ отмывания средств, похищенных при взломе Bybit в 2025 году.
🤥 Северокорейские хакеры создают мем-токены и используют пулы ликвидности DEX для отмывания средств, похищенных при взломе Binance на сумму 6,4 миллиарда долларов. С 5 по 7 ноября злоумышленники создали как минимум шесть мем-токенов в сети NEAR. Запуск каждого обошёлся примерно в 90 долларов. Через пулы они провели около 117 000 NEAR (430 000 долларов), чтобы затруднить отслеживание средств. Ранее Elliptic выявила аналогичный способ отмывания средств, похищенных при взломе Bybit в 2025 году.
578

Статья
Наша необыкновенная криптовселенная #38Самая известная кража биткоинов: исчезли 120 000 BTC, а хакеры в итоге попались!
Продолжаем наше путешествие по необыкновенной вселенной криптовалют — с историей о хакерах, миллионах долларов и биржах, которым пришлось бороться за выживание.
2 августа 2016 года Bitfinex, одна из самых известных бирж того времени, стала жертвой одной из крупнейших краж в истории биткоина.
Злоумышленникам удалось похитить с платформы примерно 119 755 BTC. В тот момент удар был сокрушительным, и многие думали, что биржа уже не оправится.
Наша необыкновенная криптовселенная #38
Самая известная кража биткоинов: исчезли 120 000 BTC, а хакеры в итоге попались!
Продолжаем наше путешествие по необыкновенной вселенной криптовалют — с историей о хакерах, миллионах долларов и биржах, которым пришлось бороться за выживание.
2 августа 2016 года Bitfinex, одна из самых известных бирж того времени, стала жертвой одной из крупнейших краж в истории биткоина.
Злоумышленникам удалось похитить с платформы примерно 119 755 BTC. В тот момент удар был сокрушительным, и многие думали, что биржа уже не оправится.
Продолжаем наше путешествие по необыкновенной вселенной криптовалют — с историей о хакерах, миллионах долларов и биржах, которым пришлось бороться за выживание.
2 августа 2016 года Bitfinex, одна из самых известных бирж того времени, стала жертвой одной из крупнейших краж в истории биткоина.
Злоумышленникам удалось похитить с платформы примерно 119 755 BTC. В тот момент удар был сокрушительным, и многие думали, что биржа уже не оправится.
2
96


·
--
Анатомия масштабной атаки на #Binance
Фальшивое собеседование и ИИ поставили под угрозу цифровые активы на 6,3 млрд долларов
Как действовали злоумышленники?
#hackers провели многомесячную кампанию социальной инженерии, которая включала фиктивное собеседование, чтобы заразить компьютер сотрудника. Затем они манипулировали внутренним инструментом ИИ, чтобы повысить привилегии и запустить скрипт, нарушивший работу инфраструктуры подписания транзакций кошельков.
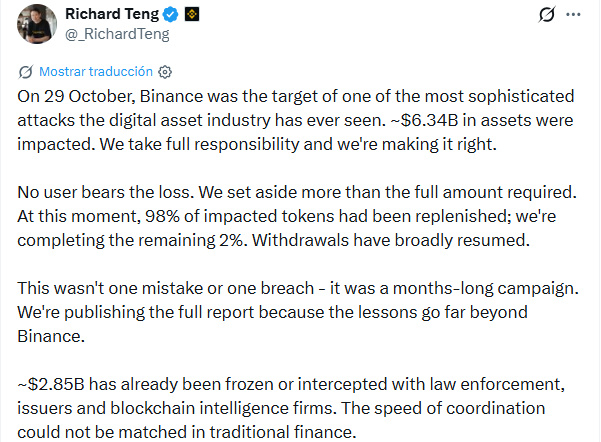
Финансовые последствия и возмещение ущерба: Атака затронула цифровые активы на сумму около 6,34 млрд долларов. Binance уже удалось заморозить активы на 2,85 млрд долларов или получить над ними контроль, а также возместить 98% затронутых средств, заверив, что пользователи не понесут убытков.
Атрибуция и дипломатическая напряжённость: Binance и ФБР связали атаку с киберпреступниками, поддерживаемыми Северной Кореей. Однако правительство КНДР через сестру Ким Чен Ына назвало эти обвинения «серьёзной политической провокацией».
Возобновление работы: После устранения уязвимостей и внедрения новых мер безопасности Binance начала постепенно возобновлять вывод средств в основных сетях, таких как Ethereum, BSC, Solana, TRON и Arbitrum. Почасовой объём депозитов уже превышает объём выводов, что свидетельствует о быстрой стабилизации платформы.
#CryptoNews
$BNB
{future}(BNBUSDT)
$ETH
{future}(ETHUSDT)
$BTC
{future}(BTCUSDT)
Анатомия масштабной атаки на #Binance
Фальшивое собеседование и ИИ поставили под угрозу цифровые активы на 6,3 млрд долларов
Как действовали злоумышленники?
#hackers провели многомесячную кампанию социальной инженерии, которая включала фиктивное собеседование, чтобы заразить компьютер сотрудника. Затем они манипулировали внутренним инструментом ИИ, чтобы повысить привилегии и запустить скрипт, нарушивший работу инфраструктуры подписания транзакций кошельков.
Финансовые последствия и возмещение ущерба: Атака затронула цифровые активы на сумму около 6,34 млрд долларов. Binance уже удалось заморозить активы на 2,85 млрд долларов или получить над ними контроль, а также возместить 98% затронутых средств, заверив, что пользователи не понесут убытков.
Атрибуция и дипломатическая напряжённость: Binance и ФБР связали атаку с киберпреступниками, поддерживаемыми Северной Кореей. Однако правительство КНДР через сестру Ким Чен Ына назвало эти обвинения «серьёзной политической провокацией».
Возобновление работы: После устранения уязвимостей и внедрения новых мер безопасности Binance начала постепенно возобновлять вывод средств в основных сетях, таких как Ethereum, BSC, Solana, TRON и Arbitrum. Почасовой объём депозитов уже превышает объём выводов, что свидетельствует о быстрой стабилизации платформы.
#CryptoNews
$BNB
$ETH
$BTC
Фальшивое собеседование и ИИ поставили под угрозу цифровые активы на 6,3 млрд долларов
Как действовали злоумышленники?
#hackers провели многомесячную кампанию социальной инженерии, которая включала фиктивное собеседование, чтобы заразить компьютер сотрудника. Затем они манипулировали внутренним инструментом ИИ, чтобы повысить привилегии и запустить скрипт, нарушивший работу инфраструктуры подписания транзакций кошельков.
Финансовые последствия и возмещение ущерба: Атака затронула цифровые активы на сумму около 6,34 млрд долларов. Binance уже удалось заморозить активы на 2,85 млрд долларов или получить над ними контроль, а также возместить 98% затронутых средств, заверив, что пользователи не понесут убытков.
Атрибуция и дипломатическая напряжённость: Binance и ФБР связали атаку с киберпреступниками, поддерживаемыми Северной Кореей. Однако правительство КНДР через сестру Ким Чен Ына назвало эти обвинения «серьёзной политической провокацией».
Возобновление работы: После устранения уязвимостей и внедрения новых мер безопасности Binance начала постепенно возобновлять вывод средств в основных сетях, таких как Ethereum, BSC, Solana, TRON и Arbitrum. Почасовой объём депозитов уже превышает объём выводов, что свидетельствует о быстрой стабилизации платформы.
#CryptoNews
$BNB
$ETH
$BTC
1
11
13.1k
·
--
По данным Financial Times, #hackers , стоящие за кражей 6,3 млрд долларов США в #Binance на прошлой неделе, могут потратить месяцы на отмывание украденной криптовалюты, при этом около 3,3 млрд долларов США всё ещё находятся под их контролем. Отмывание столь крупных сумм без обвала стоимости украденных токенов или немедленного привлечения внимания требует дробления транзакций на небольшие суммы в течение длительного времени.
Чтобы скрыть следы большинства транзакций, хакеры используют криптовалютные миксеры, децентрализованные финансы и внебиржевые площадки. ФБР и международные агентства активно отслеживают адреса задействованных кошельков, чтобы просить биржи блокировать любые попытки внести средства.
По данным Financial Times, #hackers , стоящие за кражей 6,3 млрд долларов США в #Binance на прошлой неделе, могут потратить месяцы на отмывание украденной криптовалюты, при этом около 3,3 млрд долларов США всё ещё находятся под их контролем. Отмывание столь крупных сумм без обвала стоимости украденных токенов или немедленного привлечения внимания требует дробления транзакций на небольшие суммы в течение длительного времени.
Чтобы скрыть следы большинства транзакций, хакеры используют криптовалютные миксеры, децентрализованные финансы и внебиржевые площадки. ФБР и международные агентства активно отслеживают адреса задействованных кошельков, чтобы просить биржи блокировать любые попытки внести средства.
Чтобы скрыть следы большинства транзакций, хакеры используют криптовалютные миксеры, децентрализованные финансы и внебиржевые площадки. ФБР и международные агентства активно отслеживают адреса задействованных кошельков, чтобы просить биржи блокировать любые попытки внести средства.
185

·
--
📰 Binance выделила более 6,3 млрд долларов на покрытие убытков от масштабного взлома
Binance начала возвращать активы, потерянные пользователями в результате крупномасштабной кибератаки, и выделила более 6,34 млрд долларов собственных средств на покрытие убытков. Представители биржи сообщили об этом в X. Binance начала возвращать пострадавшим пользователям активы и продолжает сотрудничать с правоохранительными органами, эмитентами и специалистами по анализу блокчейна […] Сообщение «Binance выделила более 6,3 млрд долларов на покрытие убытков от масштабного взлома» впервые появилось на INCRYPTED.
Источник: Incrypted
Время: 2026-10-30 11:34:24
Автор: olena kocherhina
#hackers #news
Поделитесь своим мнением в комментариях ниже
📰 Binance выделила более 6,3 млрд долларов на покрытие убытков от масштабного взлома
Binance начала возвращать активы, потерянные пользователями в результате крупномасштабной кибератаки, и выделила более 6,34 млрд долларов собственных средств на покрытие убытков. Представители биржи сообщили об этом в X. Binance начала возвращать пострадавшим пользователям активы и продолжает сотрудничать с правоохранительными органами, эмитентами и специалистами по анализу блокчейна […] Сообщение «Binance выделила более 6,3 млрд долларов на покрытие убытков от масштабного взлома» впервые появилось на INCRYPTED.
Источник: Incrypted
Время: 2026-10-30 11:34:24
Автор: olena kocherhina
#hackers #news
Поделитесь своим мнением в комментариях ниже
Binance начала возвращать активы, потерянные пользователями в результате крупномасштабной кибератаки, и выделила более 6,34 млрд долларов собственных средств на покрытие убытков. Представители биржи сообщили об этом в X. Binance начала возвращать пострадавшим пользователям активы и продолжает сотрудничать с правоохранительными органами, эмитентами и специалистами по анализу блокчейна […] Сообщение «Binance выделила более 6,3 млрд долларов на покрытие убытков от масштабного взлома» впервые появилось на INCRYPTED.
Источник: Incrypted
Время: 2026-10-30 11:34:24
Автор: olena kocherhina
#hackers #news
Поделитесь своим мнением в комментариях ниже
119
·
--
📰 Polymarket возобновляет торги после того, как хакеры вывели миллионы со счетов пользователей
Polymarket ненадолго приостановила торги после взлома системы безопасности третьей стороной и пообещала возместить убытки пострадавшим пользователям после появления сообщений о несанкционированных сделках. Статья «Polymarket возобновляет торги после того, как хакеры вывели миллионы со счетов пользователей» впервые опубликована на Crypto News Australia.
Источник : Crypto News Australia
Время : 2026-10-30 06:57:34
Автор : Аарон Фойерштейн
#trading #polymarket #хакеры
$SNT $BTC
Поделитесь своим мнением в комментариях ниже
📰 Polymarket возобновляет торги после того, как хакеры вывели миллионы со счетов пользователей
Polymarket ненадолго приостановила торги после взлома системы безопасности третьей стороной и пообещала возместить убытки пострадавшим пользователям после появления сообщений о несанкционированных сделках. Статья «Polymarket возобновляет торги после того, как хакеры вывели миллионы со счетов пользователей» впервые опубликована на Crypto News Australia.
Источник : Crypto News Australia
Время : 2026-10-30 06:57:34
Автор : Аарон Фойерштейн
#trading #polymarket #хакеры
$SNT $BTC
Поделитесь своим мнением в комментариях ниже
Polymarket ненадолго приостановила торги после взлома системы безопасности третьей стороной и пообещала возместить убытки пострадавшим пользователям после появления сообщений о несанкционированных сделках. Статья «Polymarket возобновляет торги после того, как хакеры вывели миллионы со счетов пользователей» впервые опубликована на Crypto News Australia.
Источник : Crypto News Australia
Время : 2026-10-30 06:57:34
Автор : Аарон Фойерштейн
#trading #polymarket #хакеры
$SNT $BTC
Поделитесь своим мнением в комментариях ниже
72
·
--
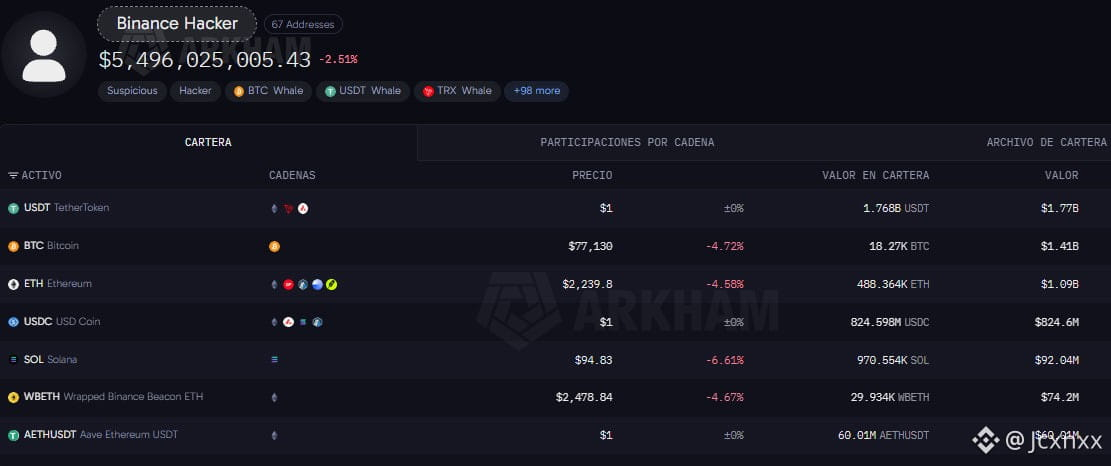
🚨 ВОТ КОШЕЛЁК ХАКЕРА BINANCE. ПРОВЕРЬТЕ САМИ! 👇👀
💰 Arkham показывает около 5.496 миллиарда долларов в разных криптовалютах.
₿ 1.410 миллиарда в BTC.
⟠ 1.050 миллиарда в ETH.
💵 Миллиарды в стейблкоинах.
🔴 А также другие активы, такие как TRX, SOL и W BETH.
⚠️ ВАЖНО: Tether и Circle заморозили значительную часть стейблкоинов, но BTC и ETH нельзя заблокировать таким же образом.
Иными словами, злоумышленник по-прежнему контролирует огромное количество криптовалют, которые потенциально можно перевести.
🔎 Оставляю ссылку, чтобы вы могли сами изучить кошельки, перемещения и транзакции:
arkm.com/explorer/entit…
🤔 Как вернуть миллиарды в Bitcoin и Ethereum, если злоумышленник решит их перевести?
#BİNANCE #hackers #CarteraCripto
🚨 ВОТ КОШЕЛЁК ХАКЕРА BINANCE. ПРОВЕРЬТЕ САМИ! 👇👀
💰 Arkham показывает около 5.496 миллиарда долларов в разных криптовалютах.
₿ 1.410 миллиарда в BTC.
⟠ 1.050 миллиарда в ETH.
💵 Миллиарды в стейблкоинах.
🔴 А также другие активы, такие как TRX, SOL и W BETH.
⚠️ ВАЖНО: Tether и Circle заморозили значительную часть стейблкоинов, но BTC и ETH нельзя заблокировать таким же образом.
Иными словами, злоумышленник по-прежнему контролирует огромное количество криптовалют, которые потенциально можно перевести.
🔎 Оставляю ссылку, чтобы вы могли сами изучить кошельки, перемещения и транзакции:
arkm.com/explorer/entit…
🤔 Как вернуть миллиарды в Bitcoin и Ethereum, если злоумышленник решит их перевести?
#BİNANCE #hackers #CarteraCripto
💰 Arkham показывает около 5.496 миллиарда долларов в разных криптовалютах.
₿ 1.410 миллиарда в BTC.
⟠ 1.050 миллиарда в ETH.
💵 Миллиарды в стейблкоинах.
🔴 А также другие активы, такие как TRX, SOL и W BETH.
⚠️ ВАЖНО: Tether и Circle заморозили значительную часть стейблкоинов, но BTC и ETH нельзя заблокировать таким же образом.
Иными словами, злоумышленник по-прежнему контролирует огромное количество криптовалют, которые потенциально можно перевести.
🔎 Оставляю ссылку, чтобы вы могли сами изучить кошельки, перемещения и транзакции:
arkm.com/explorer/entit…
🤔 Как вернуть миллиарды в Bitcoin и Ethereum, если злоумышленник решит их перевести?
#BİNANCE #hackers #CarteraCripto
1
159
·
--
Компания по анализу блокчейна Chainalysis выявила беспрецедентное отмывание денег после взлома биржи #Binance : автоматизированные транзакции скрывают похищенные средства.
#hackers использовали автоматизированные методы и определённые схемы транзакций между сетями, а также быстро конвертировали средства в альткоины на децентрализованных биржах, чтобы дробить, перемещать и скрывать похищенные средства с высокой скоростью.
Предварительные отчёты специалистов по безопасности и анализу данных в блокчейне указывают на техническое сходство и оперативные схемы, связанные с северокорейскими киберпреступниками, например с группой, ассоциируемой с подразделением Lazarus.
Компания по анализу блокчейна Chainalysis выявила беспрецедентное отмывание денег после взлома биржи #Binance : автоматизированные транзакции скрывают похищенные средства.
#hackers использовали автоматизированные методы и определённые схемы транзакций между сетями, а также быстро конвертировали средства в альткоины на децентрализованных биржах, чтобы дробить, перемещать и скрывать похищенные средства с высокой скоростью.
Предварительные отчёты специалистов по безопасности и анализу данных в блокчейне указывают на техническое сходство и оперативные схемы, связанные с северокорейскими киберпреступниками, например с группой, ассоциируемой с подразделением Lazarus.
#hackers использовали автоматизированные методы и определённые схемы транзакций между сетями, а также быстро конвертировали средства в альткоины на децентрализованных биржах, чтобы дробить, перемещать и скрывать похищенные средства с высокой скоростью.
Предварительные отчёты специалистов по безопасности и анализу данных в блокчейне указывают на техническое сходство и оперативные схемы, связанные с северокорейскими киберпреступниками, например с группой, ассоциируемой с подразделением Lazarus.
1
112

·
--
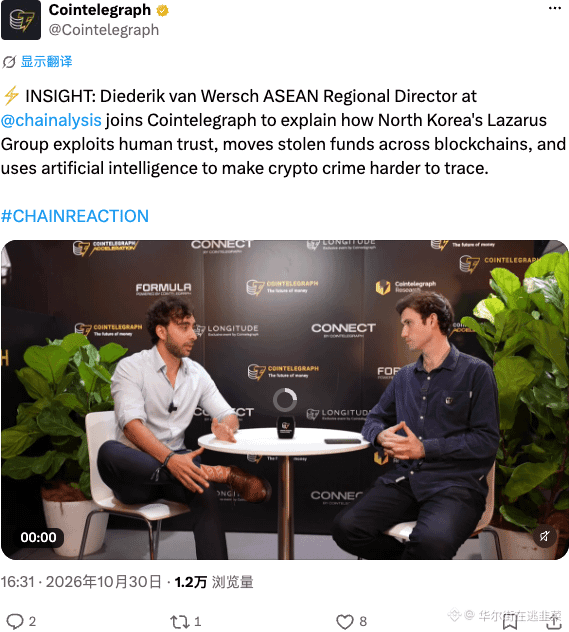
Руководитель Chainalysis отмечает, что северокорейские хакеры используют ИИ и человеческие слабости, из-за чего отслеживать криптопреступления становится ещё сложнее.
Эти ребята разбираются и в технологиях, и в психологии — ИИ уже стал их сообщником. С такими трюками нам остаётся только наблюдать со стороны: угнаться за ними просто невозможно.
#CRYPTO #AI #ХАКЕРЫ
Руководитель Chainalysis отмечает, что северокорейские хакеры используют ИИ и человеческие слабости, из-за чего отслеживать криптопреступления становится ещё сложнее.
Эти ребята разбираются и в технологиях, и в психологии — ИИ уже стал их сообщником. С такими трюками нам остаётся только наблюдать со стороны: угнаться за ними просто невозможно.
#CRYPTO #AI #ХАКЕРЫ
Эти ребята разбираются и в технологиях, и в психологии — ИИ уже стал их сообщником. С такими трюками нам остаётся только наблюдать со стороны: угнаться за ними просто невозможно.
#CRYPTO #AI #ХАКЕРЫ
1
30
·
--
Приготовьтесь: всё это серьёзнее, чем казалось..
В последние часы взламывают банки по всему миру…
Пора не шевелить и пальцем: не торговать, не спекулировать — разве что играть на понижение, но даже это рискованно..
Нас ждут весёлые времена — самое то, чтобы быть в живых и наслаждаться рынком..
Может, я единственный сумасшедший, которому нравится, когда что-то происходит, хотя не думаю, что я один такой
#btc #hackers $BNB #WorldCoin.
Приготовьтесь: всё это серьёзнее, чем казалось..
В последние часы взламывают банки по всему миру…
Пора не шевелить и пальцем: не торговать, не спекулировать — разве что играть на понижение, но даже это рискованно..
Нас ждут весёлые времена — самое то, чтобы быть в живых и наслаждаться рынком..
Может, я единственный сумасшедший, которому нравится, когда что-то происходит, хотя не думаю, что я один такой
#btc #hackers $BNB #WorldCoin.
В последние часы взламывают банки по всему миру…
Пора не шевелить и пальцем: не торговать, не спекулировать — разве что играть на понижение, но даже это рискованно..
Нас ждут весёлые времена — самое то, чтобы быть в живых и наслаждаться рынком..
Может, я единственный сумасшедший, которому нравится, когда что-то происходит, хотя не думаю, что я один такой
#btc #hackers $BNB #WorldCoin.
9
10
19.4k
·
--
Падение
Всё шло хорошо, и тут вдруг вижу, что Binance взломали, 😳
Именно сейчас, когда я купил $BNB
Ну вот, всё испортили @CZ
#BinanceSquareFamily #hackers #Binance #BNB_Market_Update #crashmarket
Всё шло хорошо, и тут вдруг вижу, что Binance взломали, 😳
Именно сейчас, когда я купил $BNB
Ну вот, всё испортили @CZ
#BinanceSquareFamily #hackers #Binance #BNB_Market_Update #crashmarket
Именно сейчас, когда я купил $BNB
Ну вот, всё испортили @CZ
#BinanceSquareFamily #hackers #Binance #BNB_Market_Update #crashmarket
2
341
·
--
GOLD Как единый взлом превратился в криптовую катастрофу
Хакеры получили доступ к аккаунту X (Twitter) Real $TRUMP Coins — связанному с продажей физических коллекционных монет Трампа — и использовали его для продвижения нового токена под названием GOLD.
Используя узнаваемый бренд, рыночная капитализация токена за короткое время взлетела почти до 60 миллионов. Затем последовал стремительный обвал: стоимость токена рухнула примерно на 99%, оставив тысячи трейдеров с катастрофическими убытками.
Согласно on-chain аналитике, кошельки, связанные с развертыванием, продали примерно 224,5 млн GOLD, получив около 330 000 прибыли. Между тем, человек, заявивший о своей причастности к взлому, утверждал, что заработал более 8,2 млн.
В интернете также появились предположения о возможном участии иранских хакеров, однако официального подтверждения не предоставлено.
Вывод: даже знакомое имя и громкий аккаунт не гарантируют, что токен является легитимным. В криптовалюте всегда проверяйте официальный источник и аудитите on-chain данные перед покупкой.
#TRUMP #GOLD #iran #hackers
GOLD Как единый взлом превратился в криптовую катастрофу
Хакеры получили доступ к аккаунту X (Twitter) Real $TRUMP Coins — связанному с продажей физических коллекционных монет Трампа — и использовали его для продвижения нового токена под названием GOLD.
Используя узнаваемый бренд, рыночная капитализация токена за короткое время взлетела почти до 60 миллионов. Затем последовал стремительный обвал: стоимость токена рухнула примерно на 99%, оставив тысячи трейдеров с катастрофическими убытками.
Согласно on-chain аналитике, кошельки, связанные с развертыванием, продали примерно 224,5 млн GOLD, получив около 330 000 прибыли. Между тем, человек, заявивший о своей причастности к взлому, утверждал, что заработал более 8,2 млн.
В интернете также появились предположения о возможном участии иранских хакеров, однако официального подтверждения не предоставлено.
Вывод: даже знакомое имя и громкий аккаунт не гарантируют, что токен является легитимным. В криптовалюте всегда проверяйте официальный источник и аудитите on-chain данные перед покупкой.
#TRUMP #GOLD #iran #hackers
Хакеры получили доступ к аккаунту X (Twitter) Real $TRUMP Coins — связанному с продажей физических коллекционных монет Трампа — и использовали его для продвижения нового токена под названием GOLD.
Используя узнаваемый бренд, рыночная капитализация токена за короткое время взлетела почти до 60 миллионов. Затем последовал стремительный обвал: стоимость токена рухнула примерно на 99%, оставив тысячи трейдеров с катастрофическими убытками.
Согласно on-chain аналитике, кошельки, связанные с развертыванием, продали примерно 224,5 млн GOLD, получив около 330 000 прибыли. Между тем, человек, заявивший о своей причастности к взлому, утверждал, что заработал более 8,2 млн.
В интернете также появились предположения о возможном участии иранских хакеров, однако официального подтверждения не предоставлено.
Вывод: даже знакомое имя и громкий аккаунт не гарантируют, что токен является легитимным. В криптовалюте всегда проверяйте официальный источник и аудитите on-chain данные перед покупкой.
#TRUMP #GOLD #iran #hackers
200
·
--
🔥 🔥🔥🔥🔥🔥Почти $1 миллиард убытков за шесть месяцев
Криптопроекты потеряли $972 млн при 207 взломах в первой половине 2026 года.
📊 Immunefi зафиксировала рекордное число атак, хотя средний размер потерь на один инцидент снизился.
Риски смещаются с кода на инфраструктуру, ключи и атаки, нацеленные на людей
#HackerAlert #hackers #HackerNews
$BNB
{future}(BNBUSDT)
🔥 🔥🔥🔥🔥🔥Почти $1 миллиард убытков за шесть месяцев
Криптопроекты потеряли $972 млн при 207 взломах в первой половине 2026 года.
📊 Immunefi зафиксировала рекордное число атак, хотя средний размер потерь на один инцидент снизился.
Риски смещаются с кода на инфраструктуру, ключи и атаки, нацеленные на людей
#HackerAlert #hackers #HackerNews
$BNB
Криптопроекты потеряли $972 млн при 207 взломах в первой половине 2026 года.
📊 Immunefi зафиксировала рекордное число атак, хотя средний размер потерь на один инцидент снизился.
Риски смещаются с кода на инфраструктуру, ключи и атаки, нацеленные на людей
#HackerAlert #hackers #HackerNews
$BNB
1
7
454
Хакеры используют ИИ-чатботов, чтобы внедрить вредоносное ПО и заставить GPU геймеров майнить #Criptomonedas
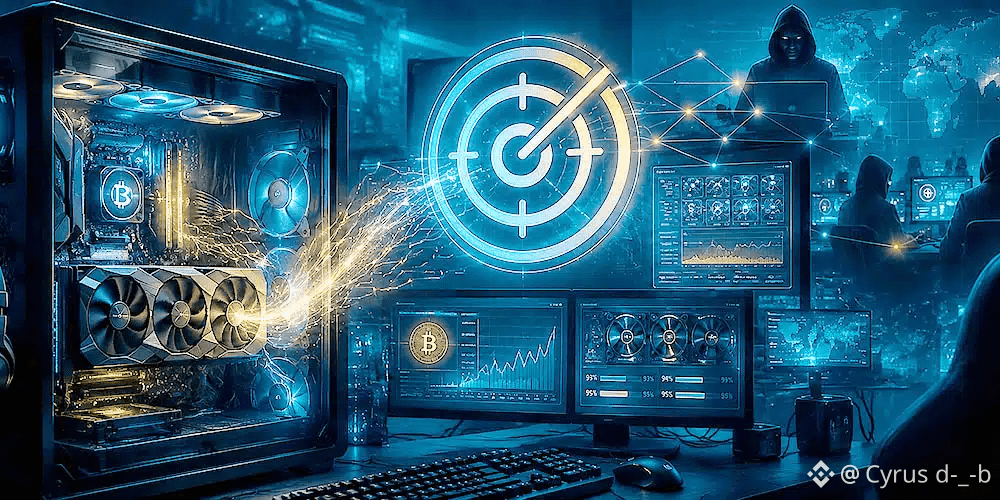
#hackers нашли довольно грязный и заметный способ воспользоваться бумом ИИ: использовать чатботов и отравленные результаты поиска, чтобы внедрить вредоносное ПО под видом очень известных утилит для ПК. #Microsoft обнаружила кампанию криптоджекинга от хакеров через чатботов, которая нацелена непосредственно на пользователей с мощными ПК, особенно геймеров и энтузиастов аппаратного обеспечения, потому что именно там находятся GPU, способные майнить криптовалюты без необходимости платить за электроэнергию.
Поскольку Иран был раем для #criptomineria из-за своей супердешевой энергии, учитывая всё, что происходит в стране и с США, теперь хакеры должны искать способы сэкономить на энергии в остальном мире, чтобы поддерживать свои показатели #Mining , и это происходит за счет ПК игроков по всему миру.
Схема начинается с чего-то очень обыденного, что вы, вероятно, делаете ежедневно. Мы ищем утилиту, такую как HWMonitor, CrystalDiskInfo, Display Driver Uninstaller, FurMark, Pack или PDFgear, и в итоге попадаем на фальшивый сайт, который выглядит легитимно, скачиваем ZIP-файл и думаем, что устанавливаем официальное и нормальное ПО.
Проблема в том, что этот пакет подготовлен для выполнения вредоносного кода через DLL sideloading, технику, которая использует легитимные исполняемые файлы для загрузки DLL и запуска инфекции, не вызывая подозрений.
Microsoft объясняет, что кампания поддерживается более чем 150 вредоносными доменами и активна с марта 2026 года, так что это действительно свежая информация и совпадает, как мы говорили, с отчаянием из-за окончания праздника дешевой энергии в Иране.
Попав в систему, вредоносное ПО устанавливает ScreenConnect, легитимный инструмент удаленного доступа, который здесь используется в злоупотребительных целях. Затем оно разворачивает майнеры, такие как gminer, lolMiner и SRBMiner-MULTI, все нацелены на выжимание GPU.
$BTC $BNB
{spot}(BTCUSDT)
Хакеры используют ИИ-чатботов, чтобы внедрить вредоносное ПО и заставить GPU геймеров майнить #Criptomonedas
#hackers нашли довольно грязный и заметный способ воспользоваться бумом ИИ: использовать чатботов и отравленные результаты поиска, чтобы внедрить вредоносное ПО под видом очень известных утилит для ПК. #Microsoft обнаружила кампанию криптоджекинга от хакеров через чатботов, которая нацелена непосредственно на пользователей с мощными ПК, особенно геймеров и энтузиастов аппаратного обеспечения, потому что именно там находятся GPU, способные майнить криптовалюты без необходимости платить за электроэнергию.
Поскольку Иран был раем для #criptomineria из-за своей супердешевой энергии, учитывая всё, что происходит в стране и с США, теперь хакеры должны искать способы сэкономить на энергии в остальном мире, чтобы поддерживать свои показатели #Mining , и это происходит за счет ПК игроков по всему миру.
Схема начинается с чего-то очень обыденного, что вы, вероятно, делаете ежедневно. Мы ищем утилиту, такую как HWMonitor, CrystalDiskInfo, Display Driver Uninstaller, FurMark, Pack или PDFgear, и в итоге попадаем на фальшивый сайт, который выглядит легитимно, скачиваем ZIP-файл и думаем, что устанавливаем официальное и нормальное ПО.
Проблема в том, что этот пакет подготовлен для выполнения вредоносного кода через DLL sideloading, технику, которая использует легитимные исполняемые файлы для загрузки DLL и запуска инфекции, не вызывая подозрений.
Microsoft объясняет, что кампания поддерживается более чем 150 вредоносными доменами и активна с марта 2026 года, так что это действительно свежая информация и совпадает, как мы говорили, с отчаянием из-за окончания праздника дешевой энергии в Иране.
Попав в систему, вредоносное ПО устанавливает ScreenConnect, легитимный инструмент удаленного доступа, который здесь используется в злоупотребительных целях. Затем оно разворачивает майнеры, такие как gminer, lolMiner и SRBMiner-MULTI, все нацелены на выжимание GPU.
$BTC $BNB
#hackers нашли довольно грязный и заметный способ воспользоваться бумом ИИ: использовать чатботов и отравленные результаты поиска, чтобы внедрить вредоносное ПО под видом очень известных утилит для ПК. #Microsoft обнаружила кампанию криптоджекинга от хакеров через чатботов, которая нацелена непосредственно на пользователей с мощными ПК, особенно геймеров и энтузиастов аппаратного обеспечения, потому что именно там находятся GPU, способные майнить криптовалюты без необходимости платить за электроэнергию.
Поскольку Иран был раем для #criptomineria из-за своей супердешевой энергии, учитывая всё, что происходит в стране и с США, теперь хакеры должны искать способы сэкономить на энергии в остальном мире, чтобы поддерживать свои показатели #Mining , и это происходит за счет ПК игроков по всему миру.
Схема начинается с чего-то очень обыденного, что вы, вероятно, делаете ежедневно. Мы ищем утилиту, такую как HWMonitor, CrystalDiskInfo, Display Driver Uninstaller, FurMark, Pack или PDFgear, и в итоге попадаем на фальшивый сайт, который выглядит легитимно, скачиваем ZIP-файл и думаем, что устанавливаем официальное и нормальное ПО.
Проблема в том, что этот пакет подготовлен для выполнения вредоносного кода через DLL sideloading, технику, которая использует легитимные исполняемые файлы для загрузки DLL и запуска инфекции, не вызывая подозрений.
Microsoft объясняет, что кампания поддерживается более чем 150 вредоносными доменами и активна с марта 2026 года, так что это действительно свежая информация и совпадает, как мы говорили, с отчаянием из-за окончания праздника дешевой энергии в Иране.
Попав в систему, вредоносное ПО устанавливает ScreenConnect, легитимный инструмент удаленного доступа, который здесь используется в злоупотребительных целях. Затем оно разворачивает майнеры, такие как gminer, lolMiner и SRBMiner-MULTI, все нацелены на выжимание GPU.
$BTC $BNB
136

·
--
#Хакеры нацелились на Revolut! требуют 3 млн $XMR, угрожая обнародовать данные клиентов
Этот европейский финтех-гигант подвергся взлому: злоумышленники требуют оплату в Monero, ссылаясь на «проблемы конфиденциальности», и дают очень жёсткий дедлайн — 24 часа. Выбор не случаен: особенности приватности XMR позволяют хакерам переводить средства незаметно. В краткосрочной перспективе это может подстегнуть спекуляции вокруг XMR, но в долгосрочном плане подобные инциденты усиливают регуляторное давление. Сейчас пользователи Revolut сталкиваются с рисками утечки данных, а безопасность в криптосфере вновь выходит на первый план.
#RevolutHack $XMR $BTC
#Hackers target Revolut demanding $3M in Monero, threatening to sell customer data
This European fintech giant just got hacked with attackers specifically asking for Monero payments, citing "privacy concerns" and giving a tight 24-hour deadline. The choice isn't random - XMR's privacy features let hackers move funds undetected. Short term, this could spark XMR speculation, but long term, such events increase regulatory pressure. Revolut users now face data breach risks, putting crypto security back in the spotlight.
#RevolutHack $XMR
#Хакеры нацелились на Revolut! требуют 3 млн $XMR , угрожая обнародовать данные клиентов
Этот европейский финтех-гигант подвергся взлому: злоумышленники требуют оплату в Monero, ссылаясь на «проблемы конфиденциальности», и дают очень жёсткий дедлайн — 24 часа. Выбор не случаен: особенности приватности XMR позволяют хакерам переводить средства незаметно. В краткосрочной перспективе это может подстегнуть спекуляции вокруг XMR, но в долгосрочном плане подобные инциденты усиливают регуляторное давление. Сейчас пользователи Revolut сталкиваются с рисками утечки данных, а безопасность в криптосфере вновь выходит на первый план.
#RevolutHack $XMR $BTC
#Hackers target Revolut demanding $3M in Monero, threatening to sell customer data
This European fintech giant just got hacked with attackers specifically asking for Monero payments, citing "privacy concerns" and giving a tight 24-hour deadline. The choice isn't random - XMR's privacy features let hackers move funds undetected. Short term, this could spark XMR speculation, but long term, such events increase regulatory pressure. Revolut users now face data breach risks, putting crypto security back in the spotlight.
#RevolutHack $XMR
Этот европейский финтех-гигант подвергся взлому: злоумышленники требуют оплату в Monero, ссылаясь на «проблемы конфиденциальности», и дают очень жёсткий дедлайн — 24 часа. Выбор не случаен: особенности приватности XMR позволяют хакерам переводить средства незаметно. В краткосрочной перспективе это может подстегнуть спекуляции вокруг XMR, но в долгосрочном плане подобные инциденты усиливают регуляторное давление. Сейчас пользователи Revolut сталкиваются с рисками утечки данных, а безопасность в криптосфере вновь выходит на первый план.
#RevolutHack $XMR $BTC
#Hackers target Revolut demanding $3M in Monero, threatening to sell customer data
This European fintech giant just got hacked with attackers specifically asking for Monero payments, citing "privacy concerns" and giving a tight 24-hour deadline. The choice isn't random - XMR's privacy features let hackers move funds undetected. Short term, this could spark XMR speculation, but long term, such events increase regulatory pressure. Revolut users now face data breach risks, putting crypto security back in the spotlight.
#RevolutHack $XMR
94
·
--
⚠️ DROPBOX ПОДТВЕРДИЛ ВЗЛОМ ТЫСЯЧ УЧЕТНЫХ ЗАПИСЕЙ ХАКЕРАМИ 💻
Компания Dropbox Inc. подтвердила, что группа киберпреступников взломала тысячи учетных записей на ее платформе за последний месяц, получив доступ и скачав материалы, хранящиеся в облаке, сообщает Bloomberg News 🚨.
Компания признала, что инцидент с безопасностью затронул как отдельных пользователей, так и корпоративных клиентов, поставив под угрозу конфиденциальные данные 📊.
Техническая команда Dropbox уже уведомляет затронутые учетные записи и внедряет усиленные протоколы, чтобы снизить новые риски и защитить файлы, размещенные в ее сети 🛡️.
#Dropbox #Ciberseguridad #Hackers #SeguridadDigital #TechNews
$BTC
{spot}(BTCUSDT)
$ETH
{spot}(ETHUSDT)
$BNB
{spot}(BNBUSDT)
⚠️ DROPBOX ПОДТВЕРДИЛ ВЗЛОМ ТЫСЯЧ УЧЕТНЫХ ЗАПИСЕЙ ХАКЕРАМИ 💻
Компания Dropbox Inc. подтвердила, что группа киберпреступников взломала тысячи учетных записей на ее платформе за последний месяц, получив доступ и скачав материалы, хранящиеся в облаке, сообщает Bloomberg News 🚨.
Компания признала, что инцидент с безопасностью затронул как отдельных пользователей, так и корпоративных клиентов, поставив под угрозу конфиденциальные данные 📊.
Техническая команда Dropbox уже уведомляет затронутые учетные записи и внедряет усиленные протоколы, чтобы снизить новые риски и защитить файлы, размещенные в ее сети 🛡️.
#Dropbox #Ciberseguridad #Hackers #SeguridadDigital #TechNews
$BTC
$ETH
$BNB
Компания Dropbox Inc. подтвердила, что группа киберпреступников взломала тысячи учетных записей на ее платформе за последний месяц, получив доступ и скачав материалы, хранящиеся в облаке, сообщает Bloomberg News 🚨.
Компания признала, что инцидент с безопасностью затронул как отдельных пользователей, так и корпоративных клиентов, поставив под угрозу конфиденциальные данные 📊.
Техническая команда Dropbox уже уведомляет затронутые учетные записи и внедряет усиленные протоколы, чтобы снизить новые риски и защитить файлы, размещенные в ее сети 🛡️.
#Dropbox #Ciberseguridad #Hackers #SeguridadDigital #TechNews
$BTC
$ETH
$BNB
634
·
--
#enigmatic движение к концу 2026!!!
Огромный взлом биткоин-боковой цепи, произошедший 6 сентября 2026 года, привёл к тому, что с #liquidNetwork было выведено биткоинов на сумму 320 #million , но #hackers уже вернули примерно 273 млн долларов (3,400 BTC), оставив ещё 47 млн долларов (598.5 BTC) невозвращёнными.
#enigmatic движение к концу 2026!!!
Огромный взлом биткоин-боковой цепи, произошедший 6 сентября 2026 года, привёл к тому, что с #liquidNetwork было выведено биткоинов на сумму 320 #million , но #hackers уже вернули примерно 273 млн долларов (3,400 BTC), оставив ещё 47 млн долларов (598.5 BTC) невозвращёнными.
Огромный взлом биткоин-боковой цепи, произошедший 6 сентября 2026 года, привёл к тому, что с #liquidNetwork было выведено биткоинов на сумму 320 #million , но #hackers уже вернули примерно 273 млн долларов (3,400 BTC), оставив ещё 47 млн долларов (598.5 BTC) невозвращёнными.
70
·
--
Revolut подвергся вымогательству хакеров на 3 млн Monero или 10 000 Bitcoin! Компания заявила: «Никогда напрямую не связывались» хакеры. За этим фарсом стоит то, что злоумышленники нацелились на две самые популярные ниши: биткоин и приватные монеты. В краткосрочной перспективе рынок может качнуть, но в долгосрочной — безопасность важнее всего. #黑客事件 $BTC $XMR
Revolut targeted with $3M Monero or 10,000 Bitcoin ransom! "No direct contact" from hackers. This drama shows how BTC and privacy coins like XMR are hacker hotspots. Market may dip short-term, but security is king in the long run. #hackers $BTC $XMR
Revolut подвергся вымогательству хакеров на 3 млн Monero или 10 000 Bitcoin! Компания заявила: «Никогда напрямую не связывались» хакеры. За этим фарсом стоит то, что злоумышленники нацелились на две самые популярные ниши: биткоин и приватные монеты. В краткосрочной перспективе рынок может качнуть, но в долгосрочной — безопасность важнее всего. #黑客事件 $BTC $XMR
Revolut targeted with $3M Monero or 10,000 Bitcoin ransom! "No direct contact" from hackers. This drama shows how BTC and privacy coins like XMR are hacker hotspots. Market may dip short-term, but security is king in the long run. #hackers $BTC $XMR
Revolut targeted with $3M Monero or 10,000 Bitcoin ransom! "No direct contact" from hackers. This drama shows how BTC and privacy coins like XMR are hacker hotspots. Market may dip short-term, but security is king in the long run. #hackers $BTC $XMR
189
Войдите, чтобы посмотреть больше материала
Присоединяйтесь к пользователям криптовалют по всему миру на Binance Square
⚡️ Получайте новейшую и полезную информацию о криптоактивах.
💬 Нам доверяет крупнейшая в мире криптобиржа.
👍 Получите достоверные аналитические данные от верифицированных создателей контента.
Эл. почта/номер телефона
В тренде
1
#ПротоколFOMC
Просмотров: 145,940
334 обсуждают
2
#fomcотслеживание
Просмотров: 121,714
592 обсуждают
3
#A Packed Week of Earnings and Data Tests Markets
Просмотров: 25,245
193 обсуждают
4
#AnthropicIPOTestsInvestorAppetiteForAI
Просмотров: 24,531
483 обсуждают
5
#HuangReportedlyConsidersReturnToNvidia
Просмотров: 49,489
627 обсуждают
6
#MUFGSMFGMizuhoPlanYenBackedStablecoin
Просмотров: 2,577
58 обсуждают
7
#HKMAAndSwiftExploreTokenizedDepositInteroperability
Просмотров: 158
5 обсуждают
8
#CryptoSelloffTriggersMultipleWhaleLiquidations
Просмотров: 347,205
2,678 обсуждают
9
#BitcoinSpotETFsPost$1.065BOutflowsForThirdStraightWeek
Просмотров: 4,764
91 обсуждают
10
#About64000BitcoinMiningMachinesReportedlyHijacked
Просмотров: 36,208
414 обсуждают