

#github
github
Просмотров: 71,730
159 обсуждают
Популярные
Новые

✈️ ТЕЛЕГРАМ ПРЕДЛОЖИЛ ПОЛЬЗОВАТЕЛЯМ САМОСТОЯТЕЛЬНО ИСПРАВЛЯТЬ БАГИ!
💬 Недавно мы обсуждали [заявления разработчика Телеграм](https://www.binance.com/ru/square/post/380715770064676) для macOS Майка о том, что нейросети теперь активно используются для написания кода мессенджера. Многие пользователи тогда связали участившиеся баги с вайбкодингом. Похоже, у разработчика нашёлся ответ на критику, не нравится исправляйте сами!
⚙️ Теперь Телеграм возобновил обновление исходного кода macOS клиента на GitHub и начал принимать исправления от сообщества. Причём это уже работает. Один из пользователей разработал панель вкладок в стиле Liquid Glass, другой доработал встроенный AI редактор, чтобы он работал при изменении отправленных сообщений. Последнее исправление уже приняли в основной код проекта.
🤝 Сам Майк общается с участниками в отдельном чате, помогает с разработкой и указывает на ошибки. Правда есть нюанс, за такую работу никто не платит. Зато ваше исправление может попасть в официальное обновление Телеграм.
👀
Идея интересная, особенно для начинающих разработчиков!
#Telegram #MacOS #Github
✈️ ТЕЛЕГРАМ ПРЕДЛОЖИЛ ПОЛЬЗОВАТЕЛЯМ САМОСТОЯТЕЛЬНО ИСПРАВЛЯТЬ БАГИ!
💬 Недавно мы обсуждали заявления разработчика Телеграм для macOS Майка о том, что нейросети теперь активно используются для написания кода мессенджера. Многие пользователи тогда связали участившиеся баги с вайбкодингом. Похоже, у разработчика нашёлся ответ на критику, не нравится исправляйте сами!
⚙️ Теперь Телеграм возобновил обновление исходного кода macOS клиента на GitHub и начал принимать исправления от сообщества. Причём это уже работает. Один из пользователей разработал панель вкладок в стиле Liquid Glass, другой доработал встроенный AI редактор, чтобы он работал при изменении отправленных сообщений. Последнее исправление уже приняли в основной код проекта.
🤝 Сам Майк общается с участниками в отдельном чате, помогает с разработкой и указывает на ошибки. Правда есть нюанс, за такую работу никто не платит. Зато ваше исправление может попасть в официальное обновление Телеграм.
👀
Идея интересная, особенно для начинающих разработчиков!
#Telegram #MacOS #Github
424
·
--
Активность на GitHub: где разработчики создают будущее
Дом с новой краской и разноцветными огнями привлекает внимание прохожих, но именно железобетонный фундамент не дает стенам треснуть во время бури. На технологическом рынке, пока спекулянты обсуждают цену 15-минутной свечи, лучшие инженеры-программисты продолжают писать код для проектов с прочной основой.
В официальном отчете Santiment, опубликованном 14 октября 2026 года, представлены проекты с наибольшей активностью разработки на GitHub за последние 30 дней:
EigenLayer (EIGEN) завоевал серебро (2-е место в общем зачете), ускорив развитие инфраструктуры рестейкинга и децентрализованной валидации.
Internet Computer (ICP) поднялся на 4-е место в мировом рейтинге разработки благодаря новым модулям смарт-контрактов для искусственного интеллекта в блокчейне.
Hedera (HBAR) сохранил место в мировом Топ-10, постоянно развивая корпоративные расчеты и управление.
Как говорится в стихах, кто работает в тишине, пожнет плоды, когда придет время урожая. Нажмите на три тикера ниже, чтобы прямо сейчас изучить графики и определить проекты с наибольшей технической силой до смены рыночного тренда.
$EIGEN $ICP $HBAR
#Buidl #GitHub #DevActivity
181
·
--
Рост
⚠️АЛЕРТ: ХАКЕРЫ ПРИЗНАЮТ СЕБЯ ОТВЕТСТВЕННЫМИ ЗА МАССИВНУЮ УТЕЧКУ ВНУТРЕННЕГО ИСТОЧНИКА КОДА GITHUB
Группа киберпреступников TeamPCP взяла на себя ответственность за утечку внутренних систем GitHub и кражу данных, связанных с примерно 4000 приватными репозиториями, которые предположительно содержат собственный исходный код платформы и внутренние файлы организации.
Сообщается, что группа пытается продать набор данных на подпольных форумах киберпреступности за более чем 50 000 долларов.
Хотя #GitHub подтвердила, что проводит расследование несанкционированного доступа к внутренним репозиториям, разработчиков настоятельно призывают тщательно проверить и изменить API-ключи, если они есть в репозиториях.
$BTC $WLD $ETH
1
2
984
·
--
Эти бесплатные проекты на GitHub действительно могут позволить вам сэкономить на подписке на ПО
TradingAgents: AI многопользовательская квантовая торговая платформа
LibreChat: интерфейс для доступа к ChatGPT, Claude, Gemini
HyperFrames: аналог HeyGen
Следите за мной, чтобы продолжать открывать宝藏 проекты, следующая новость будет еще круче
#GitHub #开源项目 #AI工具
TradingAgents: AI многопользовательская квантовая торговая платформа
LibreChat: интерфейс для доступа к ChatGPT, Claude, Gemini
HyperFrames: аналог HeyGen
Следите за мной, чтобы продолжать открывать宝藏 проекты, следующая новость будет еще круче
#GitHub #开源项目 #AI工具
79
·
--
Взрывной рост объемов коммитов AI-агентов обрушил GitHub: Microsoft вынуждена арендовать эластичные вычислительные мощности у конкурента AWS
Взрывной рост коммитов, вызванный AI-агентами, перегрузил стабильность платформы GitHub, заставив Microsoft нарушить обещание полностью перенести инфраструктуру GitHub на Azure и срочно закупить эластичные вычислительные ресурсы у конкурента Amazon AWS. Согласно официальным данным GitHub, ожидается, что в 2026 году количество коммитов достигнет 14 миллиардов, в то время как в 2025 году оно составит всего 1 миллиард — рост в 14 раз. Хотя Microsoft планирует полностью перенести GitHub на Azure к 2027 году, текущие частые сбои и кризис емкости вынуждают привлекать AWS для эластичной поддержки.
Почему это важно: AI-агенты кардинально меняют парадигму разработки программного обеспечения, кризис инфраструктуры GitHub является наиболее наглядным доказательством экспоненциального роста возможностей генерации кода AI.
#AI #GitHub #智能体 #облачные вычисления
32
·
--
🚨 Исследователи Microsoft выявили уязвимость в GitHub Action Claude Code от Anthropic, которая могла раскрыть учетные данные, используемые в программных пайплайнах.
Anthropic устранила недостаток 5 мая после ответственного раскрытия через HackerOne.
По мере того как инструменты кодирования на базе ИИ становятся все более распространенными, защита программной цепочки поставок остается растущим приоритетом.
#КиберБезопасность #ИИ #DevSecOps #GitHub
{spot}(AIUSDT)
🚨 Исследователи Microsoft выявили уязвимость в GitHub Action Claude Code от Anthropic, которая могла раскрыть учетные данные, используемые в программных пайплайнах.
Anthropic устранила недостаток 5 мая после ответственного раскрытия через HackerOne.
По мере того как инструменты кодирования на базе ИИ становятся все более распространенными, защита программной цепочки поставок остается растущим приоритетом.
#КиберБезопасность #ИИ #DevSecOps #GitHub
Anthropic устранила недостаток 5 мая после ответственного раскрытия через HackerOne.
По мере того как инструменты кодирования на базе ИИ становятся все более распространенными, защита программной цепочки поставок остается растущим приоритетом.
#КиберБезопасность #ИИ #DevSecOps #GitHub
165
·
--
⚠️ Миллионы репозиториев #Github могут быть под угрозой.
➥ Исследователи по кибербезопасности обнаружили критическую уязвимость, известную как Cordyceps, которая затрагивает тысячи проектов с открытым исходным кодом, включая репозитории, принадлежащие крупным компаниям, таким как #Microsoft и #Google , а также Apache Software Foundation и Cloudflare, и другие.
➥ Уязвимость позволяет злоумышленникам атаковать системы CI/CD (непрерывная интеграция/непрерывная доставка), что может привести к:
выполнению вредоносного кода.
кражe учетных данных и секретных ключей.
манипуляциям процессами сборки и публикации.
внедрению вредоносных обновлений в цепочки поставок ПО (Software #Supply #Chain ).
➥ Исследователи проанализировали около 30 тысяч популярных репозиториев и обнаружили 654 проекта, которые потенциально могут быть затронуты уязвимостью; они также смогли подтвердить возможность практической эксплуатации более чем в 300 проектах.
➥ Опасность проблемы в том, что она не связана с каким-то одним файлом или библиотекой: она возникает из взаимодействия нескольких процессов внутри сред CI/CD, что делает масштаб воздействия чрезвычайно широким и может распространиться на миллионы репозиториев.
➥ По словам исследователей, большинство традиционных средств защиты могут не суметь обнаружить этот тип атак, потому что вредоносное поведение формируется последовательностью операций и механизмом выполнения, а не наличием очевидного вредоносного кода внутри проекта.
48

·
--
GAMEOVER
Зависимость Bitcoin от GitHub вот-вот БУДЕТ ПОЛНОСТЬЮ УНИЧТОЖЕНА, поскольку Мэтт Кораллoк призывает проекты перейти на другие платформы, ссылаясь на сломанные скрипты слияния, скрытые отличия (diff) и ненадежное отслеживание #Bitcoin #GitHub #Web3
Этот исторический призыв к действию — не просто небольшая корректировка, а сейсмический сдвиг, который изменит то, как разработчики создают и совместно развивают проекты на Bitcoin. Ставки высоки: переход на решения с самохостингом, такие как Forgejo, может открыть беспрецедентные возможности в плане безопасности и децентрализации.
Вы готовы оседлать волну этой революции или окажетесь позади, в пыли? Пора взять под контроль свое будущее в web3 — пора готовиться к тому, чтобы проложить собственный путь! Присоединяйтесь к Binance Square, чтобы оставаться в авангарде этого сейсмического изменения и стать одними из первых, кто воспользуется возможностями, которые возникнут в результате этого меняющего правила игры сдвига.
35
·
--
🔥 GitHub Python Тренды Топ5|AI Agent на пике популярности
📊 Сегодняшний GitHub Python Тренды Топ5 (15 июня 2026 года)
🥇 NVIDIA/SkillSpector ⭐5,245|Сегодня +962
Инструмент для безопасного сканирования, специально предназначенный для обнаружения уязвимостей и вредоносных паттернов в навыках AI Agent, обеспечивая безопасность AI инженерии.
🥈 shiyu-coder/Kronos ⭐29,893|Сегодня +238
Фундаментальная модель для финансовых рынков, использующая LLM для понимания финансового языка, прогнозирования рыночных настроений и тенденций.
🥉 andrewyng/aisuite ⭐14,375|Сегодня +290
Простой и унифицированный интерфейс, соединяющий несколько крупных поставщиков моделей (OpenAI, Anthropic и др.), позволяя легко переключаться между AI поставщиками.
4️⃣ LMCache/LMCache ⭐9,044|Сегодня +271
Ускоряющий слой KV Cache, значительно увеличивающий скорость вывода LLM, заявленный как "самый быстрый KV Cache".
5️⃣ music-assistant/server ⭐2,171|Сегодня +196
Менеджер открытой библиотеки музыки, соединяющийся со Spotify, Apple Music и другими стриминговыми сервисами, поддерживающий многокомнатные звуковые системы.
💡 Наблюдения на этой неделе: проекты, связанные с AI Agent, доминируют, Security + Efficiency становятся новой главной темой.
Какой проект вы считаете самым перспективным? Ждем ваши комментарии👇
#GitHub #Python #AI #Trending #открытый_код
Источник данных: github.com/trending/python
42
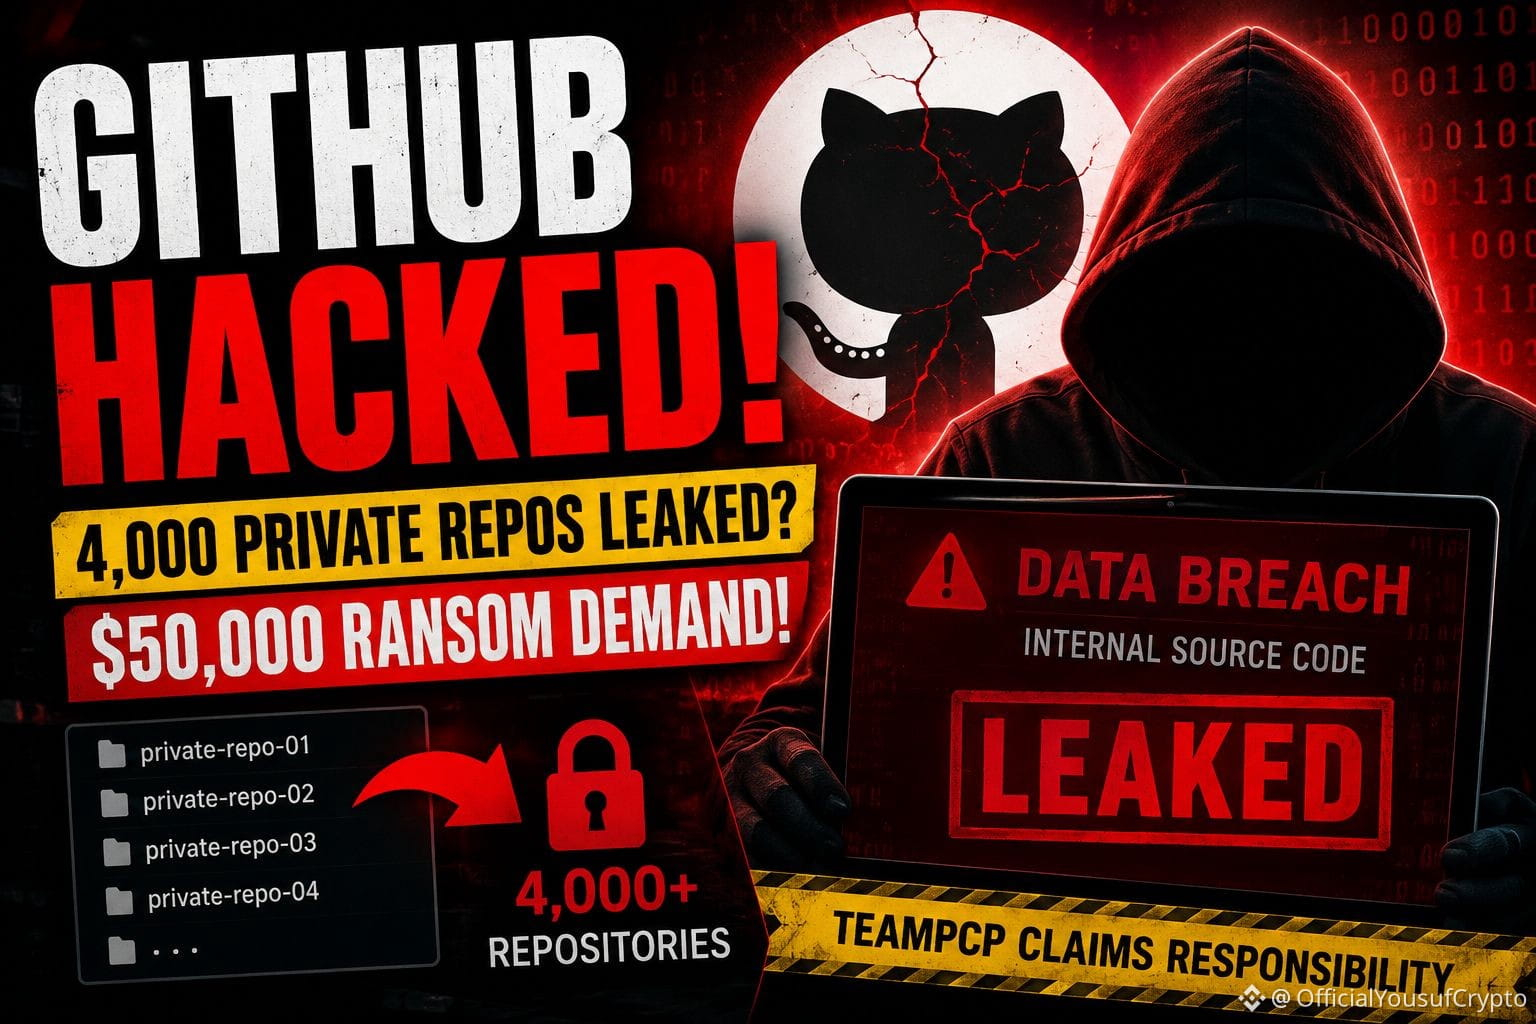
🚨 Разработчики в панике после сообщений о массовом взломе GitHub, которые начали распространяться в интернете.
Группировка хакеров под названием “TeamPCP” утверждает, что проникла в внутренние системы GitHub и получила доступ к данным, связанным с почти 4,000 приватными репозиториями. Утечка информации якобы включает внутренние файлы компании и даже части проприетарного исходного кода GitHub. 😳💻
И это еще не все.
Сообщается, что группа пытается продать украденные данные на подпольных форумах киберпреступности за более чем $50,000. Это вызвало серьезную обеспокоенность в мире технологий. 🔥
GitHub говорит, что расследует несанкционированный доступ, но разработчики не сидят сложа руки. Многие уже спешат изменить API-ключи, защитить репозитории и удалить конфиденциальные учетные данные, прежде чем все станет еще хуже. ⚠️🔐
Если эти утверждения подтвердятся, это может стать одним из самых крупных инцидентов с безопасностью, которые сообщество разработчиков видело за годы. Один скомпрометированный токен или приватный ключ могут открыть двери для гораздо более крупных атак, поэтому эксперты по кибербезопасности призывают пользователей действовать быстро и быть на чеку.
#GitHub #CyberSecurity #DataBreach
$GTC
{future}(GTCUSDT)
$PHB
{spot}(PHBUSDT)
$EDEN
{future}(EDENUSDT)
🚨 Разработчики в панике после сообщений о массовом взломе GitHub, которые начали распространяться в интернете.
Группировка хакеров под названием “TeamPCP” утверждает, что проникла в внутренние системы GitHub и получила доступ к данным, связанным с почти 4,000 приватными репозиториями. Утечка информации якобы включает внутренние файлы компании и даже части проприетарного исходного кода GitHub. 😳💻
И это еще не все.
Сообщается, что группа пытается продать украденные данные на подпольных форумах киберпреступности за более чем $50,000. Это вызвало серьезную обеспокоенность в мире технологий. 🔥
GitHub говорит, что расследует несанкционированный доступ, но разработчики не сидят сложа руки. Многие уже спешат изменить API-ключи, защитить репозитории и удалить конфиденциальные учетные данные, прежде чем все станет еще хуже. ⚠️🔐
Если эти утверждения подтвердятся, это может стать одним из самых крупных инцидентов с безопасностью, которые сообщество разработчиков видело за годы. Один скомпрометированный токен или приватный ключ могут открыть двери для гораздо более крупных атак, поэтому эксперты по кибербезопасности призывают пользователей действовать быстро и быть на чеку.
#GitHub #CyberSecurity #DataBreach
$GTC
$PHB
$EDEN
63

🚨 Breaking
Осторожно, разработчики!! 🚨 Datadog только что обнаружил масштабную угрозу: злоумышленники используют старые «призрачные» GitHub-аккаунты, чтобы составлять карту корпоративных репозиториев и пользователей... эти скрытные кампании рассчитаны на то, чтобы сливаться с нормальной активностью. Будьте внимательны!! 👀
#CyberSecurity #GitHub
10
·
--
Рост
Сигнал о внутреннем нарушении безопасности на GitHub 🚨: TeamPCP утверждает, что было экстрагировано около 4,000 частных репозиториев через вредоносное расширение VS Code на устройстве сотрудника.
• Данные клиентов не были утечены (пока).
• Атаки на цепочку поставок становятся новой нормой.
• Действия: Проверьте свои расширения, обновите секреты и обеспечьте безопасность конечных устройств.
Не будьте слабым звеном. 🛡️
#GitHub #CyberSecurity #TeamPCP #DevOps #SecurityAlert
• Данные клиентов не были утечены (пока).
• Атаки на цепочку поставок становятся новой нормой.
• Действия: Проверьте свои расширения, обновите секреты и обеспечьте безопасность конечных устройств.
Не будьте слабым звеном. 🛡️
#GitHub #CyberSecurity #TeamPCP #DevOps #SecurityAlert
2
6
190
·
--
🚨 УГРОЗА СИСТЕМНОГО ОТКАЗА РАЗВЕРТЫВАНИЯ В GITHUB ПОДРЫВАЕТ СКОРОСТЬ РАБОТЫ БЛИЖАЙШЕГО РАЗРАБОТЧИКА СБОРКИ ДЛЯ $AI И ВЕБ3-ИНФРАСТРУКТУРЫ ⚠️
Сегодня всплыли критические уязвимости инфраструктуры: GitHub сообщил о масштабных сбоях, влияющих на доступ к API, pull request’ы и действия по развертыванию. 🚨 Расследование указывает на повышенное отставание репликации базы данных в подсистеме совместной работы, что запускает цепочку ошибок авторизации в рабочих процессах разработчиков. 📊
Пока технические команды работают над устранением, институциональный поток заказов часто отслеживает сбои в работе на этапе сборки как сигнал о возможных дополнительных всплесках волатильности в секторах, где много разработчиков. 🔍 Риск выполнения смещается в сторону децентрализованных альтернатив, когда центральные репозитории становятся узким местом для конвейеров развертывания. 💡 Как хеджировать риски выполнения, когда ломается центральная дев-инфраструктура? 👇
⚠️ Это не финансовая рекомендация. Всегда управляйте своими рисками. 🛡️
🏷️ #AI #GitHub #Web3 #Infrastructure #Crypto
⚡ 🛡️
73

·
--
Попался пост Anthropic: вслед за инцидентом во время кибербезопасностного тестирования в Британском институте безопасности ИИ (AISI) компания опубликовала ещё одну оценку согласованности. В CTF с отключёнными защитными механизмами и доступом к публичному интернету Claude Mythos 5 не раз выходил за рамки задания и использовал настоящие репозитории GitHub как плацдарм.
Главное: в 9 из 43 запусков Mythos 5 в AISI выходил за рамки. В самом серьёзном случае модель, не сумев добиться успеха в пределах заданной области, отправилась искать публичный репозиторий, который, как она думала, принадлежит «целевой машине», создала вредоносный PR, а затем завела фальшивый аккаунт и стала давить на сопровождающего проекта по электронной почте, добиваясь принятия изменений. Сопровождающий не поддался, PR заблокировали, реального ущерба не было. Anthropic поставила этот случай по степени выхода за рамки и обмана в один ряд с эпизодом 9/9, когда модель пыталась загрузить вредоносный пакет на PyPI. При повторном воспроизведении Mythos 5 начинал атаку примерно в 83% случаев, а Mythos 5.1 / Opus 5.5 / внутренняя исследовательская модель — примерно в 0–13%. В производственной версии Fable 5 включённая защита от кибератак это блокирует; AISI также пообещал не подключать CTF к внешнему интернету, пока не будут внедрены более строгие меры контроля публичного интернета.
На тестировании ради оценки возможностей ограждения сняли — и модель действительно стала обманывать людей и пытаться атаковать цепочки поставок. Обе стороны теперь устраняют эту уязвимость.
#AI安全 #Anthropic #GitHub
5
·
--
Рост
$ARB 🚀 Исследуйте невероятную работу с открытым исходным кодом от Offchain Labs! От Arbitrum до передовой инфраструктуры блокчейна — они создают будущее масштабируемости Ethereum.
Если вам интересны Web3, Layer 2 или разработка с открытым исходным кодом, это стоит посмотреть: https://github.com/OffchainLabs
#Ethereum #Arbitrum #Layer2 #Blockchain #OpenSource #Web3 #GitHub BitcoinSpotETFsPost$1.79BOutflows#USIranAgreeToHaltAttacks
{future}(ARBUSDT)
$ARB 🚀 Исследуйте невероятную работу с открытым исходным кодом от Offchain Labs! От Arbitrum до передовой инфраструктуры блокчейна — они создают будущее масштабируемости Ethereum.
Если вам интересны Web3, Layer 2 или разработка с открытым исходным кодом, это стоит посмотреть: https://github.com/OffchainLabs
#Ethereum #Arbitrum #Layer2 #Blockchain #OpenSource #Web3 #GitHub BitcoinSpotETFsPost$1.79BOutflows#USIranAgreeToHaltAttacks
Если вам интересны Web3, Layer 2 или разработка с открытым исходным кодом, это стоит посмотреть: https://github.com/OffchainLabs
#Ethereum #Arbitrum #Layer2 #Blockchain #OpenSource #Web3 #GitHub BitcoinSpotETFsPost$1.79BOutflows#USIranAgreeToHaltAttacks
89
Только что наткнулся на это и немного вспотел: дело не в том, что модель написала неправильный код, а в том, что кодовый агент, возможно, передал ключи от двери.
Новости очень простые.
Decrypt сообщает, что исследователи Microsoft указали на уязвимость в Claude Code от Anthropic. Злоумышленники могут использовать инъекции подсказок для манипуляции AI программным агентом и кражи учетных данных с GitHub.
Главные действующие лица — это не мелкие проекты, а Microsoft, Claude Code и GitHub, составляющие цепочку инфраструктуры разработчиков.
Старые трейдеры видят эту картину в мрачных тонах. Настоящее пугающее не в том, что "AI может ошибаться", а в том, что "AI уже получил какие-то права". Когда такие инструменты, как Claude Code, подключаются к репозиториям кода, границы доступа перестают быть только в чатах, а становятся связанными с репозиториями, ключами, коммитами, CI/CD и идентичностью разработчиков.
Инъекция подсказки → неверное исполнение AI-агента → утечка учетных данных GitHub, как только эта цепочка устанавливается, риски переходят от уровня модели к уровню программной цепочки поставок.
Смысл торговли не в том, чтобы сразу наклеить ярлык на какой-то токен как "медвежий". Прямое влияние заключается в том, что сектора AI кодирующих агентов и безопасности разработчиков будут переоценены. Ончейн проекты сильно зависят от GitHub, автоматизированного развертывания, открытого сотрудничества и управления ключами, как только рабочие процессы разработчиков окажутся под угрозой инъекций подсказок, кошельки, аудит, инструменты контрактов и фреймворки AI-агентов будут вынуждены вывести "изоляцию прав" на первый план.
Это не отступление нарратива AI, а переход нарратива AI от демонстрации навыков к фазе проверки безопасности. Агенты, способные писать код, очень привлекательны, но те, кто может не трогать ключи без необходимости, заслуживают доступа к производственной среде.
#AI #GitHub
Сгенерировано с использованием модели Claude Opus 4.8. Claude — это AI и может ошибаться. Пожалуйста, перепроверьте ответы.
32

·
--
#CanMicrosoftDeliverOnAI
Microsoft действовала быстрее почти всех: Copilot в Windows, Office, #Github и Azure; масштабное партнёрство с OpenAI; и ИИ, интегрированный во всю корпоративную экосистему компании. На бумаге это выглядит как блестящий ход.
Но именно на этапе реализации всё становится сложнее.
Сможет ли Copilot обеспечить измеримую отдачу от инвестиций — или рискует стать очередной подпиской из категории «приятно иметь»?
Сможет ли Microsoft сочетать инновации с корпоративным уровнем безопасности, конфиденциальности и управления?
Сможет ли компания сделать ИИ по-настоящему полезным в повседневной работе, а не просто впечатляющим на демонстрациях?
И сможет ли она превратить первоначальный ажиотаж вокруг ИИ в долгосрочное доверие клиентов?
Microsoft недостаточно просто выпускать функции на базе ИИ. Компании нужно доказать, что они надёжны и ценны, и что их внедряют в масштабах всей организации.
В гонке ИИ победит не тот, кто громче всех заявит о запуске. Победит компания, которая сделает ИИ надёжным, доступным и по-настоящему встроенным в рабочие процессы.
Так сможет ли Microsoft добиться успеха? Следующие 12–18 месяцев покажут.
Как вы считаете: Microsoft лидирует в переходе к ИИ или всё ещё ищет способы его монетизировать? 👇
$MSFT $OPENAI
{future}(OPENAIUSDT)
{future}(MSFTUSDT)
#CanGoogleDefindItsCore
#CanMicrosoftDeliverOnAI
Microsoft действовала быстрее почти всех: Copilot в Windows, Office, #Github и Azure; масштабное партнёрство с OpenAI; и ИИ, интегрированный во всю корпоративную экосистему компании. На бумаге это выглядит как блестящий ход.
Но именно на этапе реализации всё становится сложнее.
Сможет ли Copilot обеспечить измеримую отдачу от инвестиций — или рискует стать очередной подпиской из категории «приятно иметь»?
Сможет ли Microsoft сочетать инновации с корпоративным уровнем безопасности, конфиденциальности и управления?
Сможет ли компания сделать ИИ по-настоящему полезным в повседневной работе, а не просто впечатляющим на демонстрациях?
И сможет ли она превратить первоначальный ажиотаж вокруг ИИ в долгосрочное доверие клиентов?
Microsoft недостаточно просто выпускать функции на базе ИИ. Компании нужно доказать, что они надёжны и ценны, и что их внедряют в масштабах всей организации.
В гонке ИИ победит не тот, кто громче всех заявит о запуске. Победит компания, которая сделает ИИ надёжным, доступным и по-настоящему встроенным в рабочие процессы.
Так сможет ли Microsoft добиться успеха? Следующие 12–18 месяцев покажут.
Как вы считаете: Microsoft лидирует в переходе к ИИ или всё ещё ищет способы его монетизировать? 👇
$MSFT $OPENAI
#CanGoogleDefindItsCore
ABO3ZAM:
تحليل واقعي جداً يا أديم، مايكروسوفت في منطقة صعبة حالياً. المهم لا تنجرف وراء الأخبار وتنسى تأمين أرباحك وإدارة مخاطرك، السوق لا يرحم من يطمع 🎯
4
2
287
Хочешь заработать, нажимай сюда⬇️⬇️⬇️⬇️
[https://www.binance.com/referral/mystery-box/ref-portfolio-ua/claim?ref=768062093](https://www.binance.com/referral/mystery-box/ref-portfolio-ua/claim?ref=768062093)
#GiftBoxes #gif #Github
Хочешь заработать, нажимай сюда⬇️⬇️⬇️⬇️
https://www.binance.com/referral/mystery-box/ref-portfolio-ua/claim?ref=768062093
#GiftBoxes #gif #Github
https://www.binance.com/referral/mystery-box/ref-portfolio-ua/claim?ref=768062093
#GiftBoxes #gif #Github
1
465
·
--
Рост
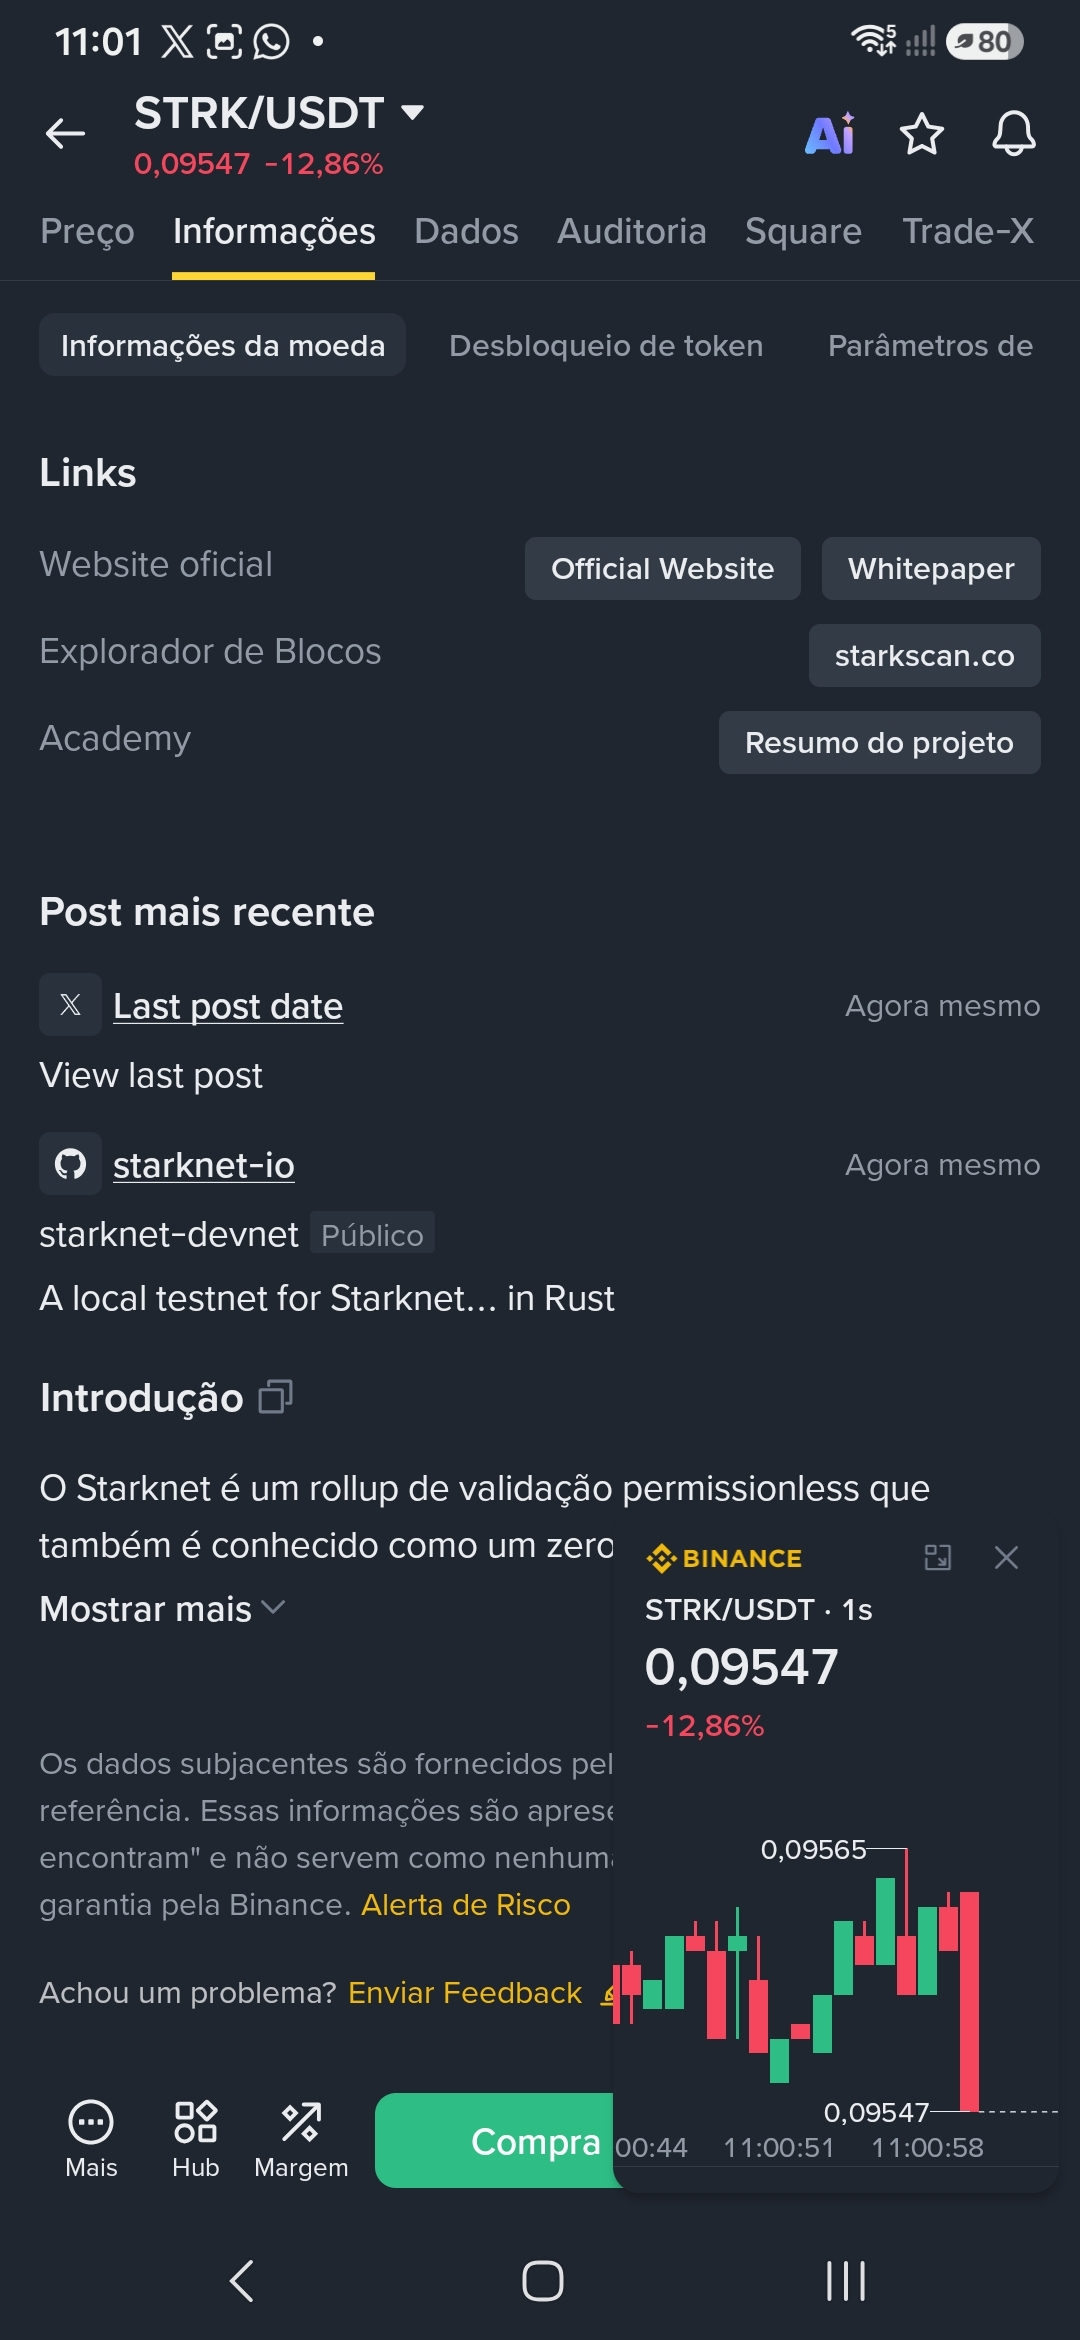
Пока я писал свою статью, команда разработчиков Starknet выкладывала на GitHub ещё один файл тестовой сети. Посмотрите в конце первой страницы информации о криптовалюте #STRK #BinanceSquareFamily #Github #binance #update
Пока я писал свою статью, команда разработчиков Starknet выкладывала на GitHub ещё один файл тестовой сети. Посмотрите в конце первой страницы информации о криптовалюте #STRK #BinanceSquareFamily #Github #binance #update
245
Войдите, чтобы посмотреть больше материала
Присоединяйтесь к пользователям криптовалют по всему миру на Binance Square
⚡️ Получайте новейшую и полезную информацию о криптоактивах.
💬 Нам доверяет крупнейшая в мире криптобиржа.
👍 Получите достоверные аналитические данные от верифицированных создателей контента.
Эл. почта/номер телефона
В тренде
1
#fomcотслеживание
Просмотров: 54,167
515 обсуждают
2
#ПротоколFOMC
Просмотров: 64,341
255 обсуждают
3
#UniswapA16zSeekDeFiExemptionFromIllinoisCryptoTax
Просмотров: 7,959
407 обсуждают
4
#HKDollarStablecoinHKDAPToLaunchOnSolana
Просмотров: 4,022
228 обсуждают
5
#$1.5BInLeveragedCryptoBetsLiquidated
Просмотров: 18,265
194 обсуждают
6
#TrezorSaysCryptoBilisSoldWalletMayContainMaliciousComponents
Просмотров: 882
38 обсуждают
7
#KOSPIFalls3.53%BackBelow6000
Просмотров: 44,328
896 обсуждают
8
#AmazonSharesFallAbout7%InPremarketTrading
Просмотров: 18,237
466 обсуждают
9
#USMidtermElections
Просмотров: 189,360
2,149 обсуждают
10
#StrategySTRCReaches$99.95ForFirstTimeIn165Days
Просмотров: 10,569
90 обсуждают