

#blockaid
blockaid
Просмотров: 8,205
32 обсуждают
Популярные
Новые

См. перевод
Hack Binance có thể do lạm dụng khóa riêng, không phải theft: CEO Blockaid
- CEO Blockaid cho rằng vụ hack Binance có thể do lạm dụng khóa riêng, không phải theft
- Đ 의 nghi ngờ attackers điều khiển hệ thống ký giao giao của Binance
- So sánh với vụ hack Bybit trước đây
- Quan trọng: private key được sử dụng sai cách
#BinanceSquare #CryptoNews #Blockaid #Bybit
$btc $eth
#vlikevn Titanbot
Nguồn: CoinTelegraph
432

Меньше 1% украденной криптовалюты когда-либо возвращается — а аварийный выключатель, существование которого все считали само собой разумеющимся, так и не был задействован.
Blockaid изучила 60 крупных ончейн-эксплойтов с января по август 2026 года: было украдено $1.18 миллиарда. По состоянию на 2 сентября жертвам вернули лишь $9.8 миллиона — 0.8%; ещё $81.4 миллиона заморожены, но не возвращены. Лишь в 5 из 60 случаев удалось что-либо заморозить или вернуть.
Через чёрные списки эмитентов или перехват депозитов на биржах не вернулось ничего: в 16 случаях такие меры были возможны, но не были приняты.
$287.1 миллиона находятся на известных кошельках, за которыми следователи могут наблюдать, но не могут их заморозить: в основном это ETH, BTC и токены ликвидного стейкинга, у которых нет централизованного аварийного выключателя. Около $229 миллионов связаны с апрельским эксплойтом Drift (107,165 ETH). Медианное время от взлома до перемещения средств — 17 минут; в 22% случаев средства перемещались в течение 60 секунд.
Из $91.2 миллиона замороженных или возвращённых 99.1% удалось спасти благодаря управлению протоколами или контролю валидаторов — лидерами стали Arbitrum, Syscoin и Stellar.
Сеть безопасности — это уровень протоколов, и она спасла средства лишь в 5 из 60 случаев. Если возвращение средств — лотерея, что заставляет вас доверять протоколам, которыми вы пользуетесь? $BTC $ETH NFA. DYOR.
#CryptoNews #DeFi #Security #Blockaid
1
16

Сооснователь Blockaid предупреждает: число инцидентов в блокчейне зашкаливает, а ИИ-агенты усиливают риски!
В мире Web3 всё чаще происходят инциденты, связанные с безопасностью блокчейна. Сооснователь Blockaid бьёт тревогу: ИИ-агенты становятся всё популярнее, а риски растут! Узнайте, как защитить свои цифровые активы!#Web3安全 #AI代理 #Blockaid
В мире Web3 всё чаще происходят инциденты, связанные с безопасностью блокчейна. Сооснователь Blockaid бьёт тревогу: ИИ-агенты становятся всё популярнее, а риски растут! Узнайте, как защитить свои цифровые активы!#Web3安全 #AI代理 #Blockaid
1

·
--
Попался анонс запуска Bridge Sentinel от LayerZero × Blockaid: для кроссчейн-активов OFT добавили DVN с упором на безопасность. Эмитент может сделать его обязательным подписантом — без подписи сообщение не пройдет.
Он не только проверяет, было ли исходное событие действительно, но и использует актуальную информацию об угрозах, чтобы отсекать злоумышленников-контрагентов, украденные средства и адреса, связанные с активно эксплуатируемыми уязвимостями. Кроме того, он отслеживает лимиты на выпуск токенов, изменения маршрутизации и настроек доступа, а также целевые контракты и адреса получателей — и может остановить операцию до исполнения.
Для более активной защиты кроссчейн-переводов можно подключить Cosigner. Среди участников рынка верификаторов — и другие корпоративные DVN, например Fidelity FCAT, Deutsche Telekom и Google Cloud. За последние годы новостей о кражах при кроссчейн-переводах стало так много, что настраиваемая проверка до исполнения выглядит надежнее, чем попытки разобраться с последствиями.
$ZRO #跨链 #安全 #LayerZero #Blockaid
250

·
--
ПРОРЫВИсторический эксплойт на устройстве Coldcard, которое хранит биткоин-частные ключи, раскрыл тёмную сторону главного принципа самой базовой криптосистемы: безопасности. CEO Blockaid говорит: "это первородный грех криптовалют" (3 #cryptosecurity, #blockaid, $BTC).
Согласно недавнему отчёту The Block, эксплойт Coldcard подверг криптовалюту риску стать «канарейкой в угольной шахте» для киберугроз, управляемых ИИ. По сути, хакерам удалось взломать систему безопасности, предназначенную для защиты одной из самых критически важных составляющих криптовалюты — частных ключей, используемых для подписи и валидации транзакций.
ПРОРЫВ
Исторический эксплойт на устройстве Coldcard, которое хранит биткоин-частные ключи, раскрыл тёмную сторону главного принципа самой базовой криптосистемы: безопасности. CEO Blockaid говорит: "это первородный грех криптовалют" (3 #cryptosecurity, #blockaid, $BTC ).
Согласно недавнему отчёту The Block, эксплойт Coldcard подверг криптовалюту риску стать «канарейкой в угольной шахте» для киберугроз, управляемых ИИ. По сути, хакерам удалось взломать систему безопасности, предназначенную для защиты одной из самых критически важных составляющих криптовалюты — частных ключей, используемых для подписи и валидации транзакций.
Согласно недавнему отчёту The Block, эксплойт Coldcard подверг криптовалюту риску стать «канарейкой в угольной шахте» для киберугроз, управляемых ИИ. По сути, хакерам удалось взломать систему безопасности, предназначенную для защиты одной из самых критически важных составляющих криптовалюты — частных ключей, используемых для подписи и валидации транзакций.
12
·
--
Статья
ПРОРЫВИсторическая уязвимость на устройстве Coldcard, которое хранит биткоин-ключи доступа, раскрыла темную сторону самой базовой идеи криптовалют: безопасности. CEO Blockaid говорит: "это первородный грех криптовалют" (3 #cryptosecurity, #blockaid, $BTC).
Согласно недавнему отчету The Block, уязвимость Coldcard подвергла криптовалюту риску стать "канарейкой в угольной шахте" для угроз кибербезопасности, управляемых ИИ. По сути, хакерам удалось взломать систему безопасности, созданную для защиты одного из самых критически важных аспектов криптовалют — приватных ключей, используемых для подписи и валидации транзакций.
ПРОРЫВ
Историческая уязвимость на устройстве Coldcard, которое хранит биткоин-ключи доступа, раскрыла темную сторону самой базовой идеи криптовалют: безопасности. CEO Blockaid говорит: "это первородный грех криптовалют" (3 #cryptosecurity, #blockaid, $BTC ).
Согласно недавнему отчету The Block, уязвимость Coldcard подвергла криптовалюту риску стать "канарейкой в угольной шахте" для угроз кибербезопасности, управляемых ИИ. По сути, хакерам удалось взломать систему безопасности, созданную для защиты одного из самых критически важных аспектов криптовалют — приватных ключей, используемых для подписи и валидации транзакций.
Согласно недавнему отчету The Block, уязвимость Coldcard подвергла криптовалюту риску стать "канарейкой в угольной шахте" для угроз кибербезопасности, управляемых ИИ. По сути, хакерам удалось взломать систему безопасности, созданную для защиты одного из самых критически важных аспектов криптовалют — приватных ключей, используемых для подписи и валидации транзакций.
21

·
--
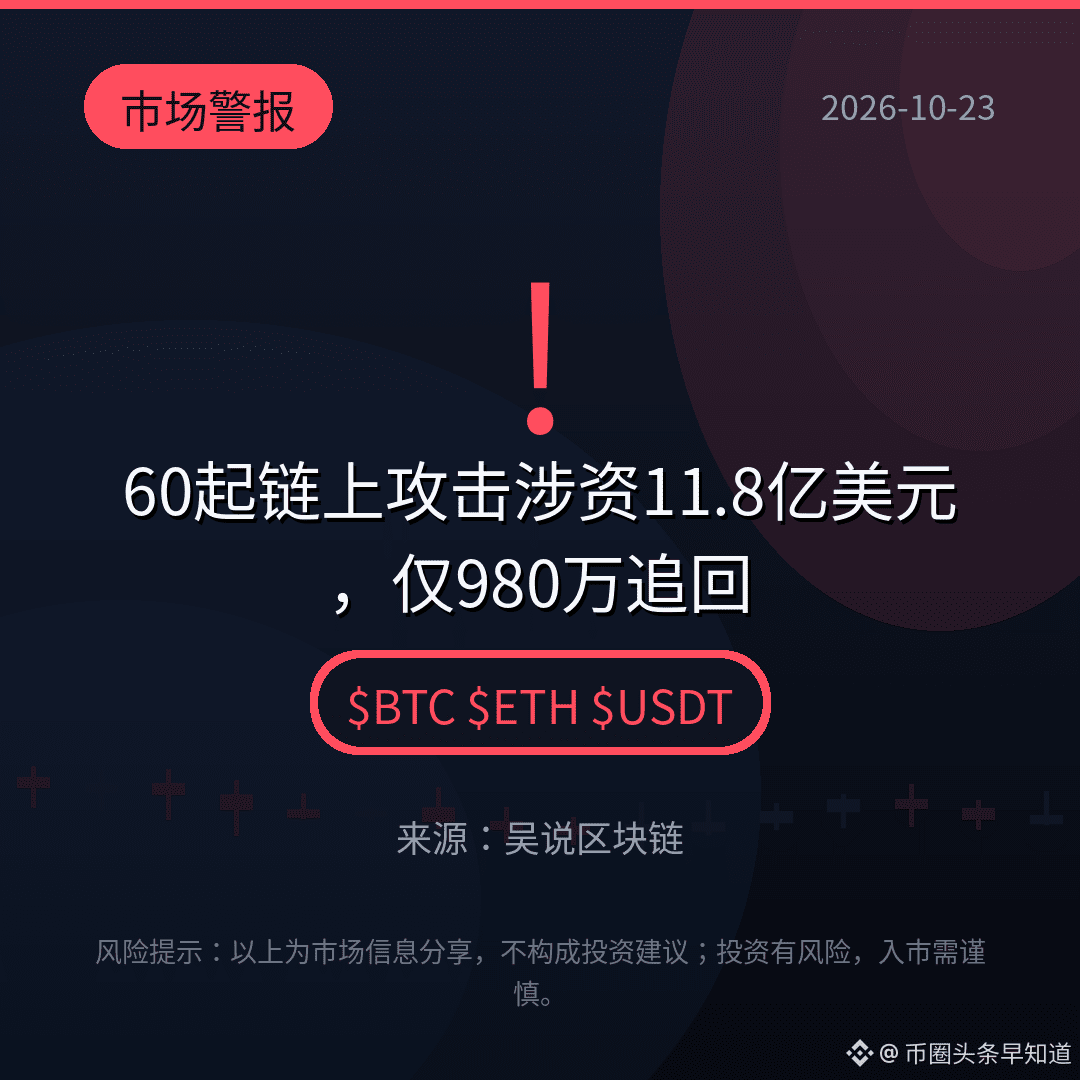
【Новости рынка】В результате 60 атак в блокчейне похищено 1,18 млрд долларов, а за полгода удалось вернуть лишь 9,8 млн. После успешной атаки хакеры переводят средства в среднем за 17 минут, причём 22% делают это в течение первой минуты. Ещё болезненнее то, что основная часть украденного — активы вроде ETH и BTC, у которых нет «ключа заморозки». Из 97,2 млн долларов, которые теоретически можно заморозить, ответственные стороны до сих пор ничего не сделали. Потеря монет — не редкое исключение, а гонка на выживание длиной в 17 минут. Достаточно ли активно команды проектов пытаются вернуть средства?
$BTC $ETH $USDT
#比特币 #区块链安全 #Blockaid
(Источник: Wu Shuo Blockchain)
⚠️Предупреждение о рисках: выше приведена информация о рынке, она не является инвестиционной рекомендацией. Инвестиции сопряжены с риском — будьте осторожны.
$BTC $ETH $USDT
#比特币 #区块链安全 #Blockaid
(Источник: Wu Shuo Blockchain)
⚠️Предупреждение о рисках: выше приведена информация о рынке, она не является инвестиционной рекомендацией. Инвестиции сопряжены с риском — будьте осторожны.
263
·
--
🚨 Мост Verus Ethereum Хакнут — $11.58 миллионов выведено!
Безопасностная фирма Blockaid отметила активную, продолжающуюся эксплоитацию, нацеливающуюся на мост Verus-Ethereum в реальном времени — и к моменту, когда сигнал тревоги был запущен, $11.58 миллионов уже были выведены.
🔍 Что Произошло?
Мост Verus-Ethereum — это кросс-чейн инфраструктура, соединяющая блокчейн Verus с экосистемой Ethereum. Нападающий использовал слабость в логике валидации эскроу-контракта моста, чтобы вывести средства пользователей — такая схема стала слишком привычной в 2026 году.
📊 Безопасность DeFi 2026 — По Цифрам:
• Более $750M потеряно только до середины апреля
• Эксплойт KelpDAO: $292M
• Взлом Drift Protocol: $285M
• Апрель 2026: Худший месяц за всю историю — $625M по 28 инцидентам
• Теперь мост Verus: $11.58M+
⚠️ Если Вы Использовали Мост Verus-Ethereum:
✅ Не начинайте никаких новых транзакций через мост
✅ Перейдите на Revoke.cash и отмените все одобрения, связанные с мостом
✅ Следите за официальными аккаунтами Verus и Blockaid для обновлений
🔐 Экспертное Мнение:
Общая нить через крупнейшие эксплойты 2026 года? Хакеры не взламывают блокчейны — они разрушают уровень доверия между ними. Пока мосты не примут в стандарт практики избыточную валидацию, многофакторные управления и цепные прерыватели в реальном времени, подобные инциденты будут продолжаться.
Берегите себя. Будьте в курсе. DYOR. 🙏
#Crypto #DeFi #Verus #BridgeHack #Blockaid #Web3Security #BinanceSquareFamily
46
⚠️ Три эксплойта в один день, $35,55M потеряно: DeFi устроил себе «чёрный вторник» за 24 часа
Вчера для протокола это не был плохой день. Это был плохой день для всего сектора.
AFX Trade: $24,15M за один ключ, а не из-за бага
Контракт моста AFX на $ARB сделал ровно то, что должен был: проверил валидные подписи и выпустил средства. Проблема в том, что эти подписи исходили от скомпрометированных ключей валидаторов. За 200 секунд атакующий перевёл деньги на Ethereum и конвертировал их более чем в 12 400 ETH. Arbitrum как сеть никак не был причастен: он оказался изолирован собственным мостом AFX.
Verus: та же рана, дважды
Мост Verus–Ethereum потерял $7,54M, эксплуатировав тот же маршрут и тот же тип уязвимости, который уже ударил по нему в мае. Повторить один и тот же баг дважды за год — это что-то неприятное: залечивать симптом — не то же самое, что устранять причину.
B² Network: когда «администратор» — это вектор атаки
Здесь даже не было взлома моста. Кто-то получил контроль над административными правами контракта стейкинга и уже оттуда продал украденные токены. Никакой сломанной криптографии — только плохо защищённое управление правами.
Это прямое продолжение того, что мы видели с Ostium неделю назад. Три недели подряд, три разных способа сказать одно и то же: код смарт-контрактов больше не является слабым звеном DeFi. Частные ключи и административные разрешения — да, и эту проблему нельзя решить одной аудитией Solidity.
Ты больше доверяешь протоколу с собственным мостом или тому, который использует уже существующий? 👇
#DeFiSecurity #Arbitrum #CrossChainBridges #Blockaid
1
1
258
Пустой кредит Kho: $9,3 млн были поглощены More Markets
- Blockaid обнаружила атаку, в которой использовались токены liquid staking Ankr и E-mode, чтобы обойти заимствования в More Markets
- Из хранилища Kho были выведены запасы WFLOW примерно на $9,3 млн
- Инцидент связан с безопасностью системы процентных ставок в блокчейне
#BinanceSquare #CryptoNews #MoreMarkets #Blockaid #DeFiSecurity
$ankr ankr $wflow wflow
vlikevn Titanbot
Источник: CoinTelegraph
49
Войдите, чтобы посмотреть больше материала
Присоединяйтесь к пользователям криптовалют по всему миру на Binance Square
⚡️ Получайте новейшую и полезную информацию о криптоактивах.
💬 Нам доверяет крупнейшая в мире криптобиржа.
👍 Получите достоверные аналитические данные от верифицированных создателей контента.
Эл. почта/номер телефона
В тренде
1
#fomcотслеживание
Просмотров: 57,179
522 обсуждают
2
#ПротоколFOMC
Просмотров: 64,576
263 обсуждают
3
#FBIConfirmsNorthKoreaIsResponsibleForBinanceCryptoHack
Просмотров: 0
2 обсуждают
4
#BinanceSAFUFundTransferCompleted7499BTC
Просмотров: 40,292
850 обсуждают
5
#BinanceRecovery90% of stolen assets
Просмотров: 142,838
179 обсуждают
6
#YiHe:ProofOfReserves:10TokensAt100%Backing
Просмотров: 141,117
776 обсуждают
7
#BackedNotBroken:RichardTengSaysUsersBearNoLoss
Просмотров: 44,172
477 обсуждают
8
#B14gReportsUnauthorizedTransferOfAbout97MCORE
Просмотров: 0
5 обсуждают
9
#USSpotETHETFsPost23StraightDaysOfNetOutflows
Просмотров: 0
2 обсуждают
10
#CZSaysCompensationIsinPlaceUsersAreProtected
Просмотров: 129,120
1,405 обсуждают