

#keystone
keystone
Просмотров: 6,389
63 обсуждают
Популярные
Новые
·
--
Keystone is destroying 18,835 unsold hardware wallets after a breach exposed a production key that lets counterfeit devices pass authenticity checks.
The stolen key cannot be rotated, so any fake wallet with it would appear genuine — putting users' funds at risk.
What does this mean for hardware wallet supply-chain trust?
#Keystone #HardwareWallet
The stolen key cannot be rotated, so any fake wallet with it would appear genuine — putting users' funds at risk.
What does this mean for hardware wallet supply-chain trust?
#Keystone #HardwareWallet
86

·
--
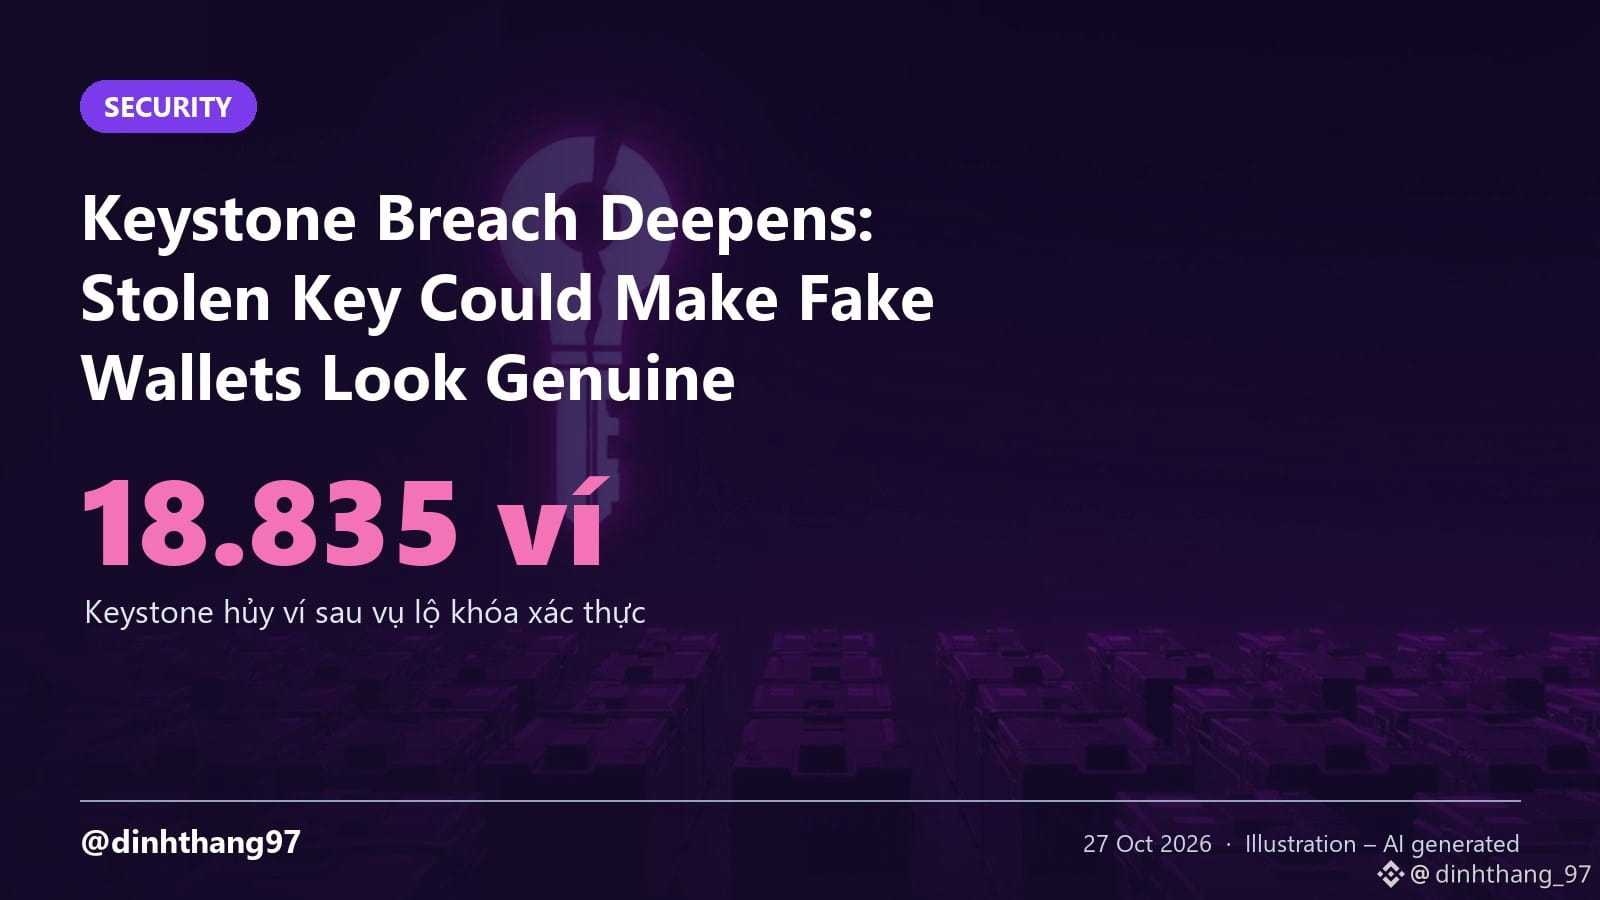
Keystone Breach Deepens: Stolen Key Could Make Fake Wallets Look Genuine
• Hackers took the device-authentication key used to verify Keystone wallets as genuine
• Keystone will destroy 18,835 wallets; owners of old-key devices received after Oct. 20 need extra authenticity checks
• The earlier website breach also exposed hardware wallet buyers' addresses
My view: a stolen attestation key is worse than leaked addresses because it can let counterfeit devices pass verification. Recent buyers should follow only official vendor guidance. Not financial advice, DYOR.
#Keystone #Security
54

Keystone这次泄露,我最想骂的不是黑客,是一家卖冷钱包的公司,把买家的收货地址存了两年。
10月20日发现异常,23日才确认。按X上的汇总:25,964条客户记录,名字、联系方式、收货地址、订单全在里面,另外还有12,873个没付款的弃单。口子出在官网的第三方工具,有人指向Shopify API。更离谱的是设备验证用的WebAuth密钥也被拿走了,结果直接销毁18,835台库存,新货改预售,等4到6周。
官方反复强调助记词和私钥没事。对,芯片没事。但你家门牌号现在躺在别人的表格里,备注栏等于写着“此人有币”。CertiK的数据,今年上半年确认的扳手攻击52起,同比多了33%。人家根本不用破你的芯片,敲门就行。
出事之后宣布数据只保留90天,早干嘛去了。
买硬件钱包别填真名真地址,能自提就自提,能走代收点就走代收点。今年这不叫被害妄想,叫基本操作。
#Keystone #冷钱包
2

·
--
硬件钱包最怕的不是口号,是供应链密钥一旦失守。
据 Decrypt / good.box 等转述:Keystone 称攻击者获取了用于验证设备真实性的永久工厂密钥,决定销毁约 18,835 个未售硬件钱包并暂停发货;事件还影响约 2.6 万条买家记录(姓名、联系与地址等)。官方称恢复短语与私钥未受影响,10 月 20 日前已交付设备不受影响。
怎么读:这是供应侧诚信校验被攻破后的止损,不等于已售设备私钥泄露,也不等于所有硬件品牌同一风险面。更值得盯后续固件/验真流程是否更换、暂停发货多久、用户如何核验真伪。对普通人更实用的是:只从官方渠道购买、核对序列与验真路径,遇到异常勿按陌生指引导入助记词。
#Keystone #硬件钱包 #供应链安全 #自我托管
43

·
--
Рост
the worst thing a hardware wallet shop can leak is the address it shipped to. Keystone just did
found October 20, confirmed October 23 once they checked API activity on their Shopify store
out: names, contact details, shipping addresses, products and prices
safe: card data, recovery phrases, private keys, wallet passwords
so the coins are fine. the door isn't anonymous anymore
nobody legit sends a "free replacement" or asks for a seed. that message is the next attack
the part that stings: the Privacy Promise said shipping information gets deleted 180 days after an order. one customer told The Block 214 days had passed, unverified. how many people are in it, Keystone hasn't said
the promise lived on Keystone's site, the data lived on the store platform. a deletion you can't check is marketing. would you still take one at face value?
#Keystone
1
218
·
--
18835 нових гаманців Keystone підуть під знищення. просто зі складу.
причина — вкрали ключ WebAuth. його вшивають у пристрій ще на заводі, і стерти чи переписати вже не вийде. а з таким ключем підробка пройде їхню ж онлайн-перевірку як оригінал. тож увесь склад тепер — під питанням.
тепер додай 23 жовтня: Keystone тоді підтвердила, що чужі отримали дані доставки покупців.
якщо адреси й ключ зійдуться в одних руках = схема «вам надіслали заміну» майже готова. Keystone сама попереджає: відкликання нема, а хто просить віддати пристрій назад — шахрай.
що робити:
- отримав до 20 жовтня і проходить перевірку — користуйся, кошти переносити не тре
- отримав пізніше — в підтримку
стежу саме за тими, хто купував після 20 жовтня. тримаєш хардвер — підпишись, цю історію доведу до кінця.
#Keystone #HardwareWallet #WebAuth #CryptoSecurity #Scam
1
56

Keystone tiêu hủy gần 19.000 thiết bị sau vụ rò rỉ dữ liệu
• Keystone tiêu hủy gần 19.000 thiết bị do lỗ hổng bảo mật.
• Vụ việc làm lộ 25.964 bản ghi thông tin khách hàng, một số lưu giữ vượt quá chính sách xóa 180 ngày.
• Nguyên nhân do công cụ tự động hóa lỗi mà công ty không phát hiện.
#BinanceSquare #CryptoNews #Keystone
$btc $eth
#vlikevn #Titanbot
Nguồn: CoinDesk
193

·
--
Keystone 密钥库再爆:验证密钥被盗,假钱包或可被认证为真
Keystone 的安全事件正在从「信息泄露」升级为「密钥被盗」,这是硬件钱包信任链条被击穿的又一标志性节点。
据 Cointelegraph 报道,Keystone 最初仅披露客户信息发生泄露,但随后更新称,黑客还盗走了一把用于验证钱包是否「真实」的密钥。这意味着理论上,攻击者可能利用该密钥将假钱包伪装成真钱包,从而绕过用户对设备真伪的判断。
为什么这件事比一般数据泄露更值得警惕?硬件钱包的核心价值在于「离线 + 可验证」。用户之所以愿意把大额资产交给它,前提是相信设备签名真实、来源可信。一旦验证密钥外泄,这套信任机制的底层就被动摇了——它影响的不再只是某个账号密码,而是整个产品「是否可信」的根基。
从事实层面看,目前披露仍处于滚动更新状态:被盗密钥的具体影响范围、是否已被实际滥用,官方尚未给出明确结论。因此需要区分「已发生的事实」与「尚未证实的推测」——密钥确实被盗是事实,但它是否已被用于伪造钱包、波及多少用户,目前仍不明确。
市场层面,此类安全事件通常首先冲击持币者的信任情绪,可能引发短期避险行为;但对硬件钱包本身而言,真正决定长期走势的,是厂商能否快速给出可验证的补救方案与透明通报。
反方因素同样存在:密钥泄露不等于资产被盗,硬件钱包的私钥仍离线存储,单凭一把验证密钥未必能直接转移资产;且事件仍在发展中,过度解读的风险不小。
接下来观察什么?一是官方对被盗密钥影响范围的后续说明,二是是否出现利用假钱包诈骗的实证案例,三是厂商的应急响应速度与方案可信度。交易层面,安全事件对硬件钱包相关标的的影响更多是情绪性与阶段性的,更重要的是等待后续披露确认实际损失程度,而非在信息不完整时提前下结论。
#Keystone #CryptoSecurity #HardwareWallet
以上为信息整理与个人分析,不构成投资建议。
后续如有重要进展,我会继续跟踪更新。
49
Tin tặc đánh cắp khóa xác thực ví Keystone, làm gia tăng nguy cơ giả mạo
• Keystone ban đầu chỉ thông báo rò rỉ thông tin khách hàng.
• Tin tặc sau đó đánh cắp khóa dùng để xác thực tính chính hãng của ví.
• Khóa bị đánh cắp có thể cho phép tạo ví giả mạo qua kiểm tra xác thực.
• Người dùng cần cảnh giác và cập nhật các biện pháp bảo mật ngay lập tức.
#BinanceSquare #CryptoNews #Keystone #Security
$btc $eth
#vlikevn Titanbot
Nguồn: CoinTelegraph
152

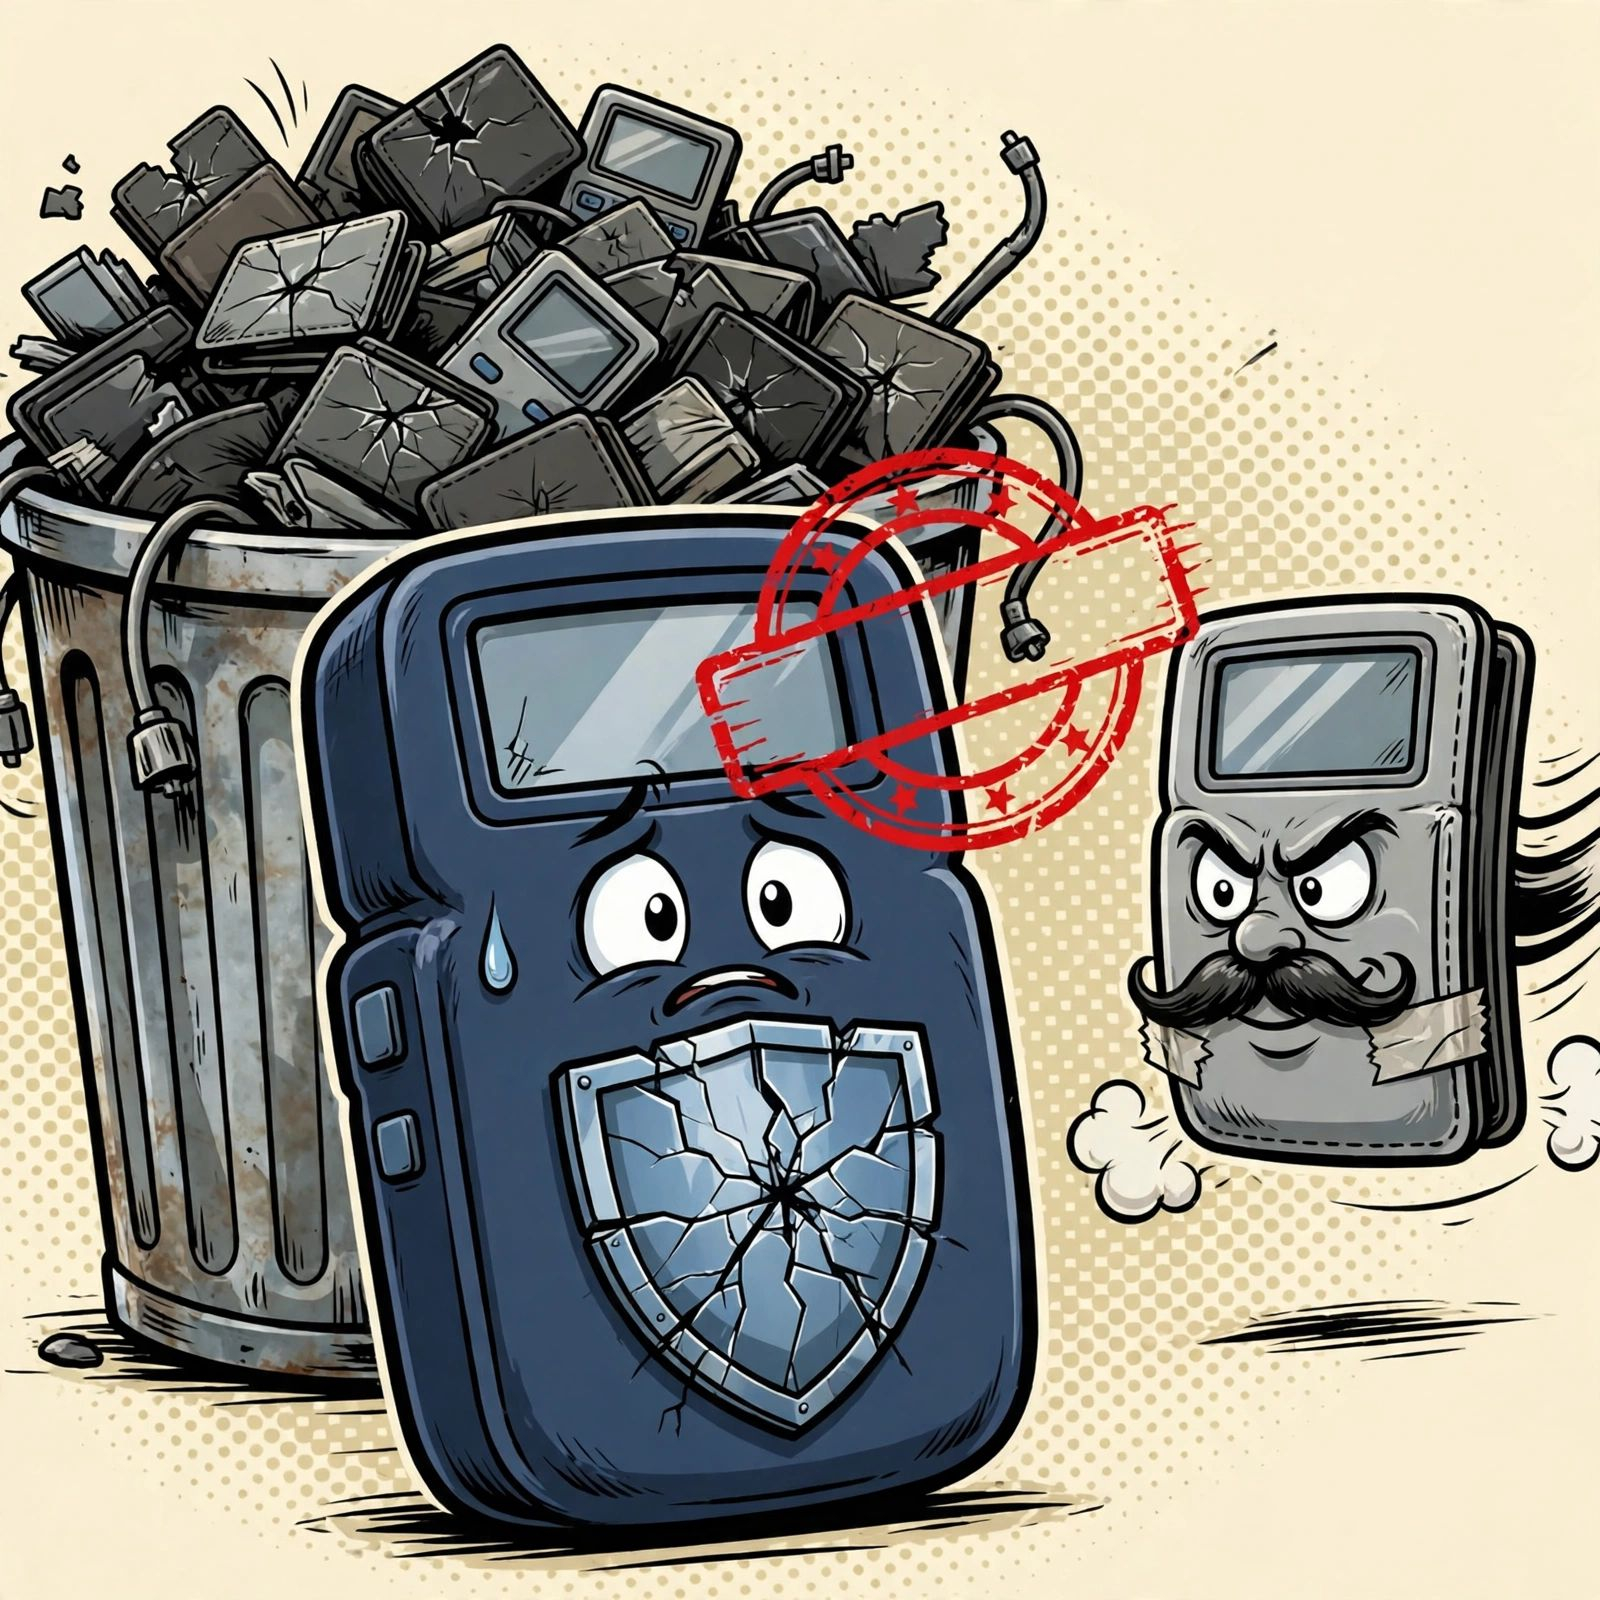
Keystone breach sâu hơn: Hackers cắp khóa, ví giả vượt kiểm tra xác thực
- Keystone rò rỉ thông tin khách hàng.
- Hackers cắp khóa xác thực ví.
- Ví giả vượt kiểm tra xác thực.
- Nguy cơ mất tài sản cho người dùng.
#BinanceSquare #CryptoNews #Keystone
$btc $eth
#vlikevn #Titanbot
Nguồn: CoinTelegraph
- Keystone rò rỉ thông tin khách hàng.
- Hackers cắp khóa xác thực ví.
- Ví giả vượt kiểm tra xác thực.
- Nguy cơ mất tài sản cho người dùng.
#BinanceSquare #CryptoNews #Keystone
$btc $eth
#vlikevn #Titanbot
Nguồn: CoinTelegraph
89
Keystone这事,最该让人皱眉的不是那2.6万条买家信息,是"验真"这一步直接废了。
10月26日官方更新:10月20日被搞的那次,入口是官网一个第三方监控工具,攻击者顺手把WebAuth key也拿走了。这把key是出厂烧进设备的,改不了。它签不了名、生成不了助记词,所以官方和一堆快讯号第一句都是"私钥资金安全"。
话术没错,但避重就轻。硬件钱包卖的是什么?就是"你手里这台是真的"。现在官方验真页面能被假货骗过去,18,835台旧key的库存只能销毁,10月20日之后收到货的还得自己去找客服确认。
翻译一下:泄露的是你的姓名、电话、收货地址,丢的是"真机证明"。骗子知道你买了什么、住哪,理论上还能做一台能过官方检查的机器寄给你。这比单纯丢个邮箱表危险多了。
前两天还有快讯号复读"影响有限"。另外X上已经有一批号用同一句"What if a hardware wallet's genuine check can be forged?"在刷,连标点都差不多,蹭热度的也别当真。
我的态度很简单:硬件钱包只从官方渠道买,收到任何"召回""换新""升级"都当诈骗处理。Foundation那边刚有人拿官方域名发假召回邮件,这条路骗子已经走通了。
#Keystone #硬件钱包
4
·
--
硬件钱包 Keystone 被人摸进了官网,丢的不只是买家资料,还有用来验真的那把密钥。
北京时间昨晚 10 点,Keystone 在 X 上补发公告。10 月 20 号有人借第三方数据监控工具的漏洞进了官网,拿走 25,964 条买家记录,姓名、联系方式、收货地址、订单都在里面。周六第一次披露只说了这些,这回多了一句,出厂写死在设备里的 WebAuth 密钥也被拿走了。
这把密钥跟助记词、私钥、签名都没关系,只管官网那个「是不是正品」的检查。可它在别人手里,假机器也能验过。
库存里 18,835 台带旧密钥的机器,Keystone 说全部销毁,官网没发货的单先停,改成预售。这步挺狠,可密钥擦不掉也改不了,我觉得这批货不销毁就没法卖。
10 月 20 号之前到手、能验过的,官方说照常用。20 号之后收到的,验过了也要找客服再核一遍。官方不搞召回,让你把机器寄回去的都是骗子。
到目前为止,Keystone 没说发现过假机器。
#Keystone #黑客攻击
8


·
--
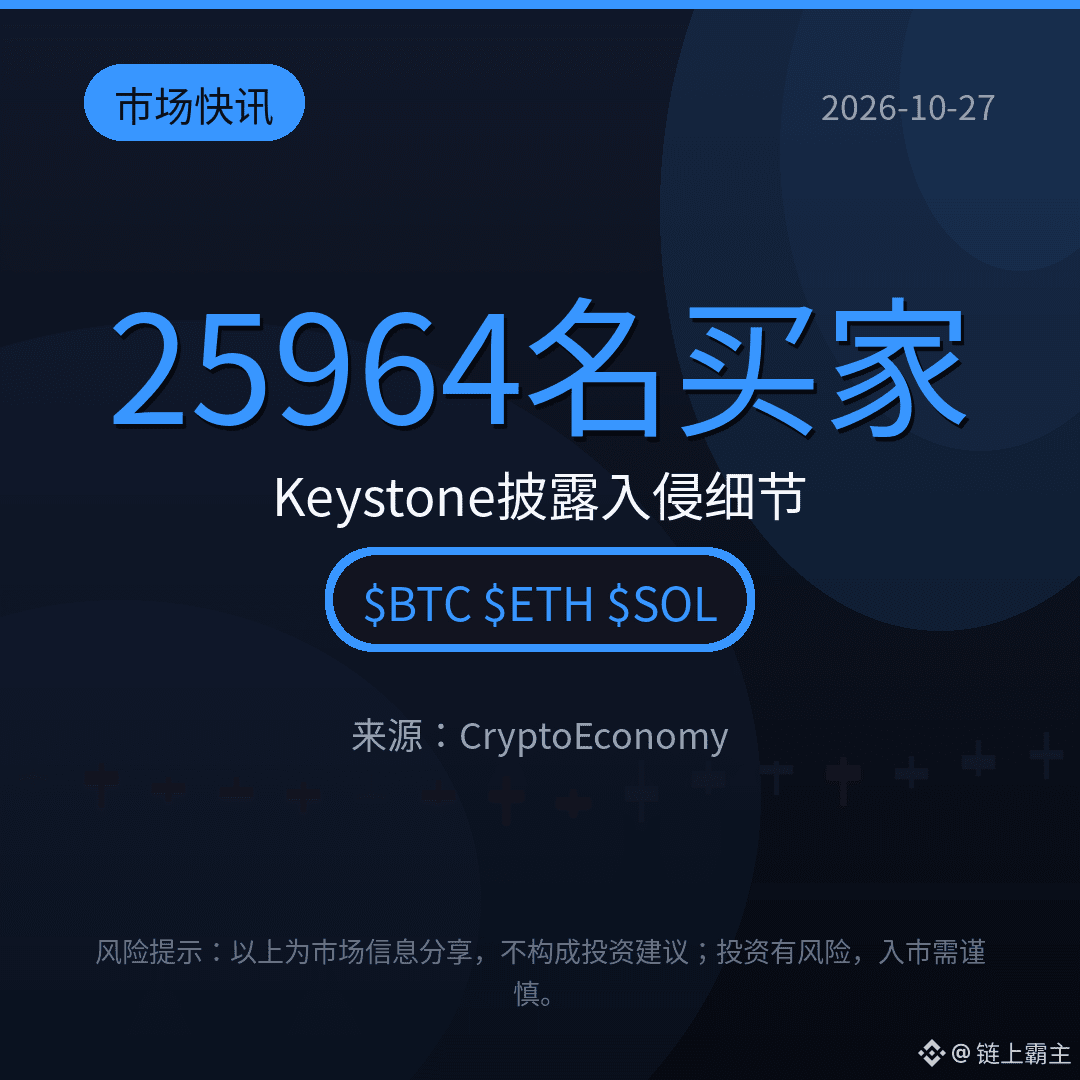
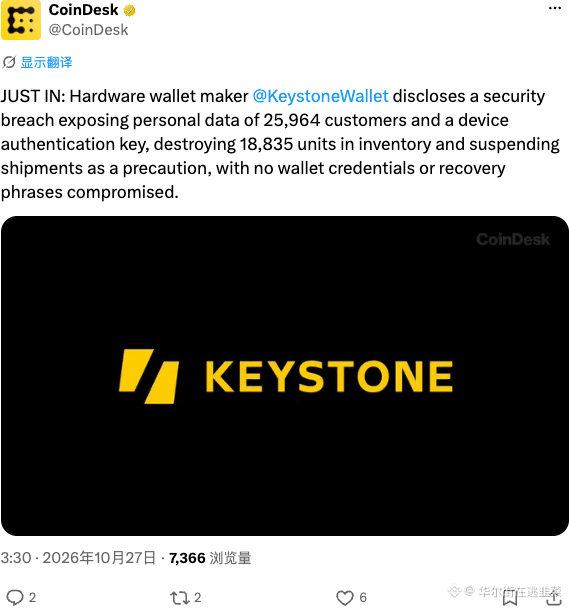
硬件钱包厂商 Keystone 爆出安全漏洞,导致 2.5 万客户数据及设备密钥泄露,为防患未然销毁了 1.8 万台未发货设备并暂停配送,但私钥未受威胁。
Keystone 这波操作太狠了,直接炸掉 1.8 万台未发货设备。虽然私钥安全无虞,但这种“物理销毁”式止损,说明事故严重程度远超想象。品牌信誉重创,短期情绪面承压,但长期看硬件冷钱包依然是最后的堡垒,只是选择权变了。
#Keystone #HardwareWallet #Security
硬件钱包厂商 Keystone 爆出安全漏洞,导致 2.5 万客户数据及设备密钥泄露,为防患未然销毁了 1.8 万台未发货设备并暂停配送,但私钥未受威胁。
Keystone 这波操作太狠了,直接炸掉 1.8 万台未发货设备。虽然私钥安全无虞,但这种“物理销毁”式止损,说明事故严重程度远超想象。品牌信誉重创,短期情绪面承压,但长期看硬件冷钱包依然是最后的堡垒,只是选择权变了。
#Keystone #HardwareWallet #Security
Keystone 这波操作太狠了,直接炸掉 1.8 万台未发货设备。虽然私钥安全无虞,但这种“物理销毁”式止损,说明事故严重程度远超想象。品牌信誉重创,短期情绪面承压,但长期看硬件冷钱包依然是最后的堡垒,只是选择权变了。
#Keystone #HardwareWallet #Security
3

·
--
Keystone 这份事故通报值得所有硬件钱包用户细读:真正危险的不只是助记词是否触网,而是“证明设备为真”的那把验证密钥可能被复制。
攻击者利用 Keystone 官网第三方数据监测工具的漏洞提升权限,获取部分客户信息,以及用于验证设备真伪的 WebAuth 密钥。理论上,攻击者可能制造出能通过官方验证的假冒设备。
Keystone 已停用旧密钥生产,将销毁库存中 18,835 台旧密钥设备,并暂停官网未发货订单、改为预售模式。10 月 20 日前收到且验证通过的设备可正常使用;10 月 20 日后收到的旧密钥设备,即使验证通过,也需联系客服进一步核验。官方不会要求用户退回设备,更不会索取助记词。
好消息是,助记词、私钥和支付信息均未泄露。但姓名、联系方式、收货地址及订单详情被获取,涉及 25,964 条仍含个人信息的 Shopify 购买记录和 12,873 条未完成支付的结账记录。用户接下来要重点防范冒充客服、售后和物流的精准钓鱼。
硬件钱包可以离线,品牌官网、第三方脚本和供应链却始终在线。安全,从来不是设备插上电那一刻才开始。
#Keystone #硬件钱包 #网络安全
8

·
--
收货地址先丢了:Keystone网店被掏了硬件钱包管得住私钥,管不住Shopify上的门牌号。
Keystone官方@KeystoneWallet 10月24日道歉:10月20日发现官网未授权访问,核对Shopify API后,10月23日确认第三方拿走了客户物流信息。暴露的是姓名、联系方式、收货地址和订单明细(买了啥、多少钱);银行卡、助记词、私钥、钱包密码称没丢。已封堵、修漏洞、开调查,并给受影响客户发邮件。详细报告还在写,受影响人数没说。
更扎心的一点:Keystone一直拿「下单180天删物流信息」当卖点。The Block 10月25日报道,有用户称订单已超180天甚至两年前,仍收到通知;公司对是否严格执行该政策暂未公开回应。官方同时警告:电话/短信/邮件/快递冒充退款、换机、改地址的,都不是他们;别点陌生链接,别把助记词输进不是自己下单的设备。
今天早些时候Passport是官方域名钓鱼,Keystone是网店物流库。自托管护的是链上$BTC钥匙,收货地址是另一张纸。
#Keystone #硬件钱包 #Shopify #安全
收货地址先丢了:Keystone网店被掏了
硬件钱包管得住私钥,管不住Shopify上的门牌号。
Keystone官方@KeystoneWallet 10月24日道歉:10月20日发现官网未授权访问,核对Shopify API后,10月23日确认第三方拿走了客户物流信息。暴露的是姓名、联系方式、收货地址和订单明细(买了啥、多少钱);银行卡、助记词、私钥、钱包密码称没丢。已封堵、修漏洞、开调查,并给受影响客户发邮件。详细报告还在写,受影响人数没说。
更扎心的一点:Keystone一直拿「下单180天删物流信息」当卖点。The Block 10月25日报道,有用户称订单已超180天甚至两年前,仍收到通知;公司对是否严格执行该政策暂未公开回应。官方同时警告:电话/短信/邮件/快递冒充退款、换机、改地址的,都不是他们;别点陌生链接,别把助记词输进不是自己下单的设备。
今天早些时候Passport是官方域名钓鱼,Keystone是网店物流库。自托管护的是链上$BTC 钥匙,收货地址是另一张纸。
#Keystone #硬件钱包 #Shopify #安全
58
Войдите, чтобы посмотреть больше материала
Присоединяйтесь к пользователям криптовалют по всему миру на Binance Square
⚡️ Получайте новейшую и полезную информацию о криптоактивах.
💬 Нам доверяет крупнейшая в мире криптобиржа.
👍 Получите достоверные аналитические данные от верифицированных создателей контента.
Эл. почта/номер телефона
В тренде
1
#$1.5BInLeveragedCryptoBetsLiquidated
Просмотров: 5,834
91 обсуждают
2
#KOSPIFalls3.53%BackBelow6000
Просмотров: 12,098
372 обсуждают
3
#AmazonSharesFallAbout7%InPremarketTrading
Просмотров: 495
53 обсуждают
4
#USMidtermElections
Просмотров: 135,544
1,655 обсуждают
5
#StrategySTRCReaches$99.95ForFirstTimeIn165Days
Просмотров: 2,872
71 обсуждают
6
#BinanceWillListPredictPREDICT
Просмотров: 39,075
793 обсуждают
7
#SwitzerlandFirstSpotBitcoinETFExpectedToTradeInNovember
Просмотров: 1,602
81 обсуждают
8
#StrategyReports$21BQ3OperatingProfit
Просмотров: 1,594
43 обсуждают
9
#TwoAddressesHoldingAbout1.28BUSDTFrozen
Просмотров: 20,906
476 обсуждают
10
#FirstDigitalBlacklistsAttackerAddressHoldingAbout3.4MFDUSD
Просмотров: 686
19 обсуждают