
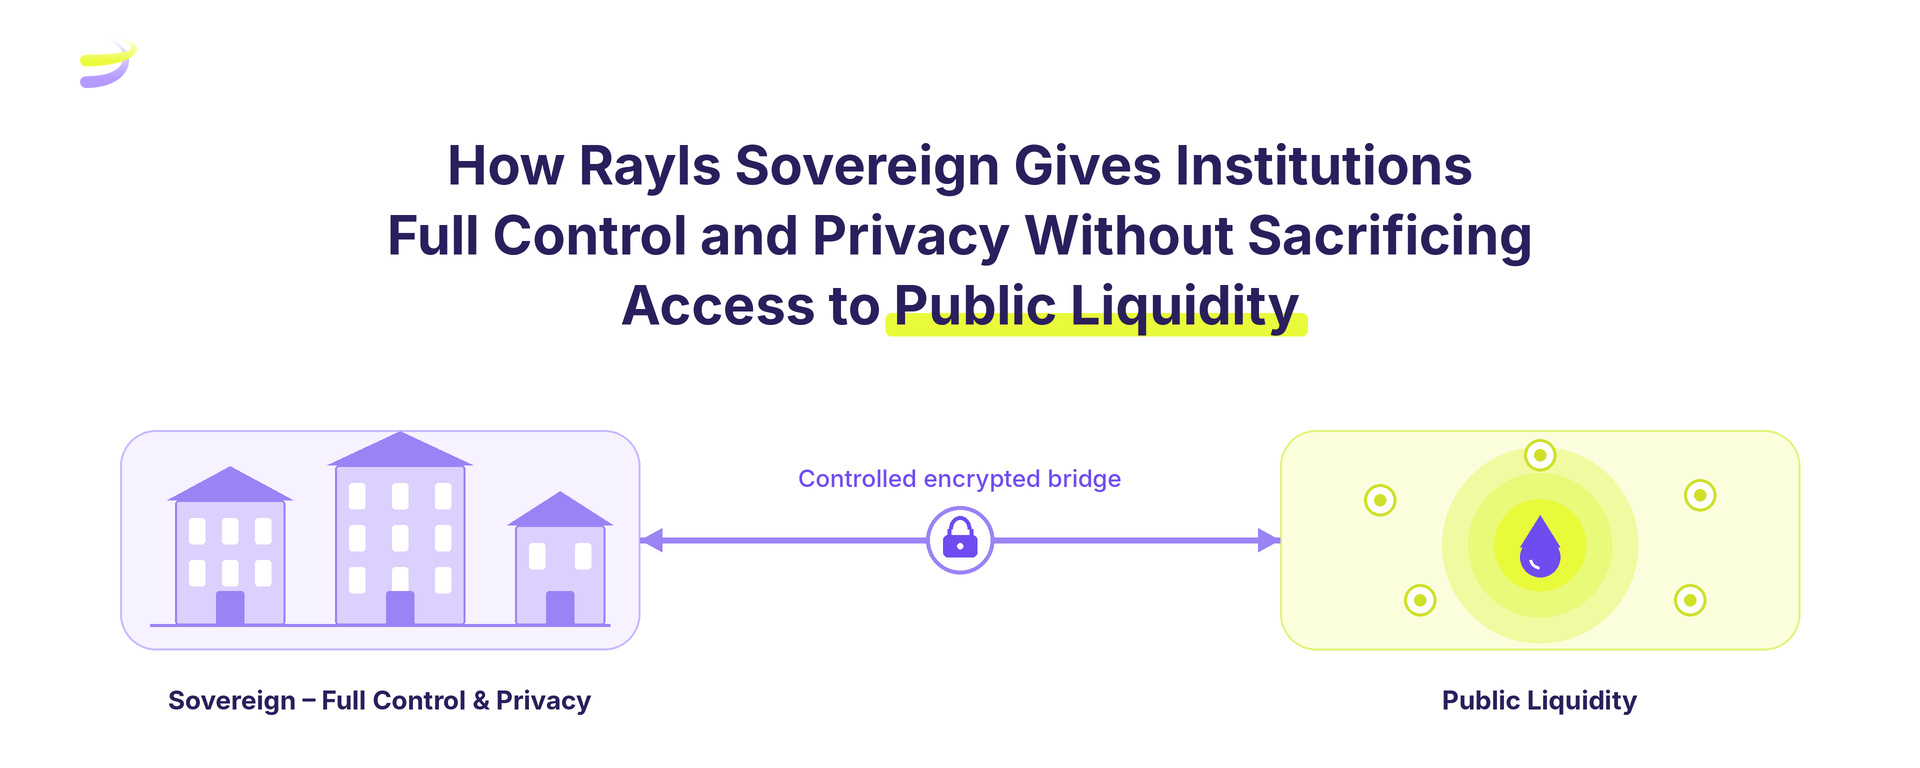
Как Rayls Sovereign обеспечивает учреждениям полный контроль и конфиденциальность, не лишая их доступа к публичной ликвидности
Я заметил одну проблему, которая постоянно возникает в разговорах с представителями традиционного финансового сектора: они понимают преимущества блокчейна, но почти всегда останавливаются на одном и том же вопросе.
«Если я буду использовать блокчейн, станут ли публичными данные моих клиентов и внутренняя деятельность компании?»
Это вполне закономерный вопрос. В публичных блокчейнах всё видно. Для банков и учреждений, работающих в условиях строгого регулирования, раскрытие балансов клиентов или позиций контрагентов недопустимо. В то же время создание полностью приватного блокчейна часто приводит к появлению изолированного «острова», отрезанного от ликвидности и других учреждений.
Rayls Sovereign создана для решения этой дилеммы.
Что такое Rayls Sovereign?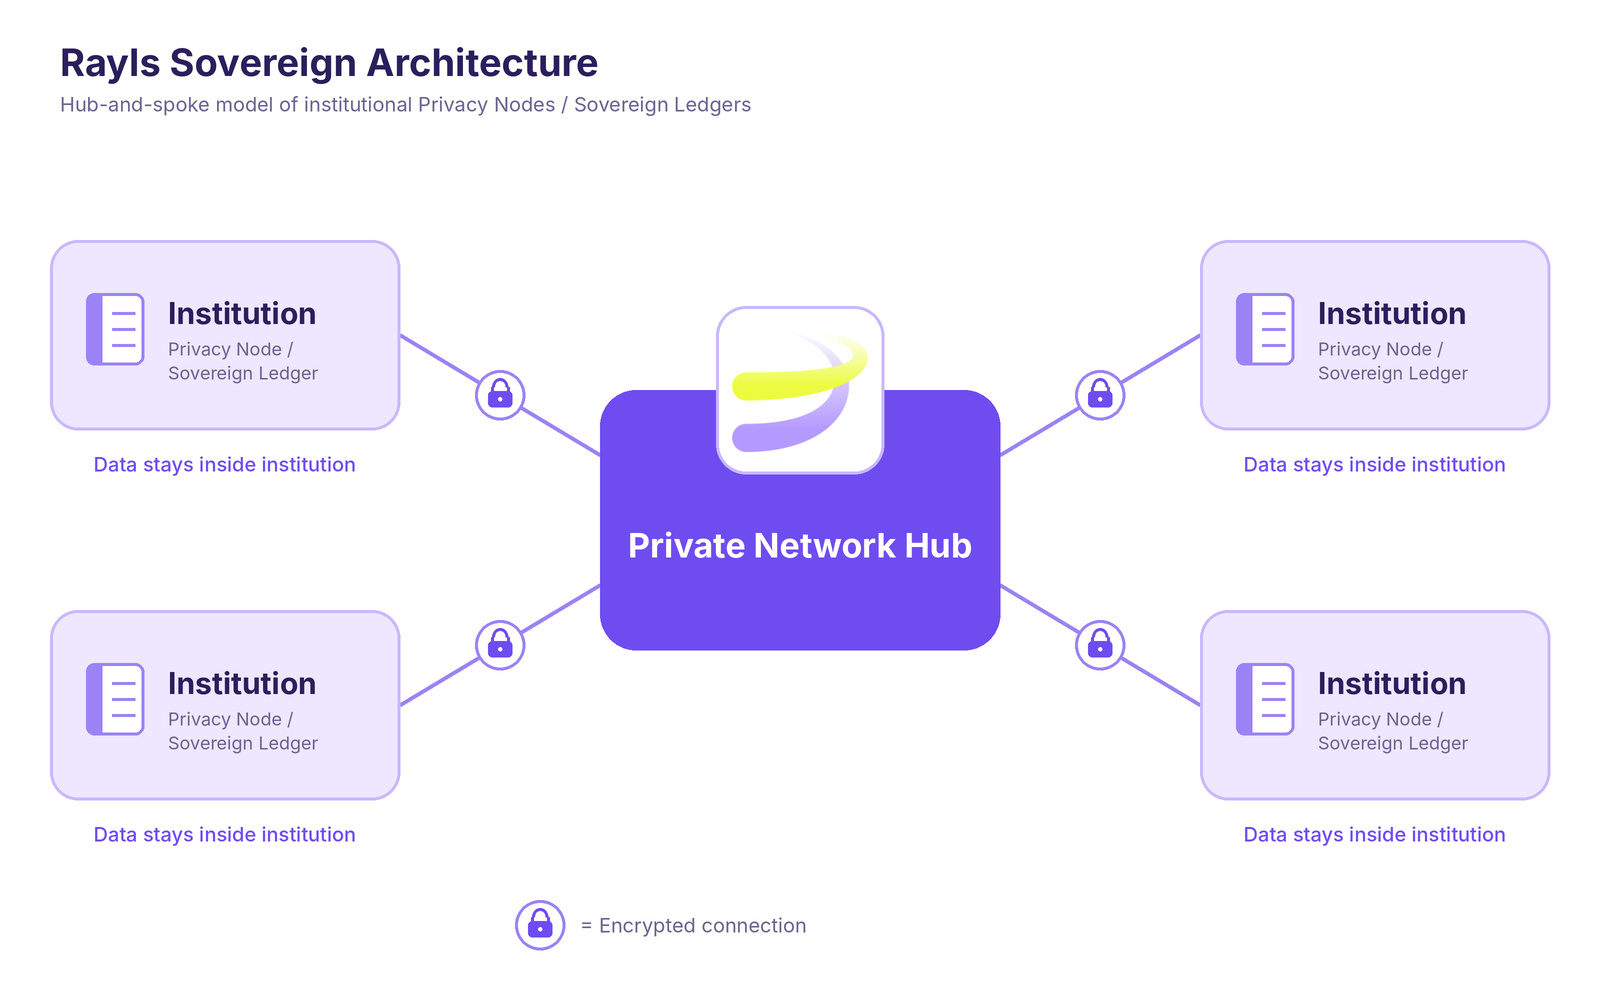
Согласно официальной документации Rayls, Sovereign — это приватный блокчейн, совместимый с EVM, который устанавливается и обслуживается самим учреждением в его собственной среде (локально или в частном облаке). Данные, ключи и управление остаются под контролем учреждения. Внешние стороны не могут получить доступ к его внутреннему реестру.
Проще говоря, это похоже на токенизированную основную банковскую систему, которая по-прежнему находится внутри защищённого периметра самого учреждения.
Архитектура построена по модели «хаб и периферийные узлы». Каждое учреждение запускает собственную сеть Sovereign (ранее называвшуюся Privacy Node) и подключается к хабу частной сети. За пределы учреждения передаются только зашифрованные сообщения.
Что учреждения могут с ней делать?
Согласно официальной документации, учреждения могут выполнять в Sovereign ряд практических задач:
- Выпускать токены (ERC-20, ERC-721 или ERC-1155) в приватном режиме.
- Управлять балансами и внутренними переводами между подразделениями или клиентами.
- Запускать смарт-контракты для обеспечения соблюдения бизнес-правил, например для заморозки активов или блокировки средств.
Вся эта внутренняя активность остаётся невидимой для внешнего мира. Учреждения также могут интегрировать Sovereign с уже используемыми системами (основной банковской системой, ERP и т. д.) через API.
Как им оставаться на связи с внешним миром?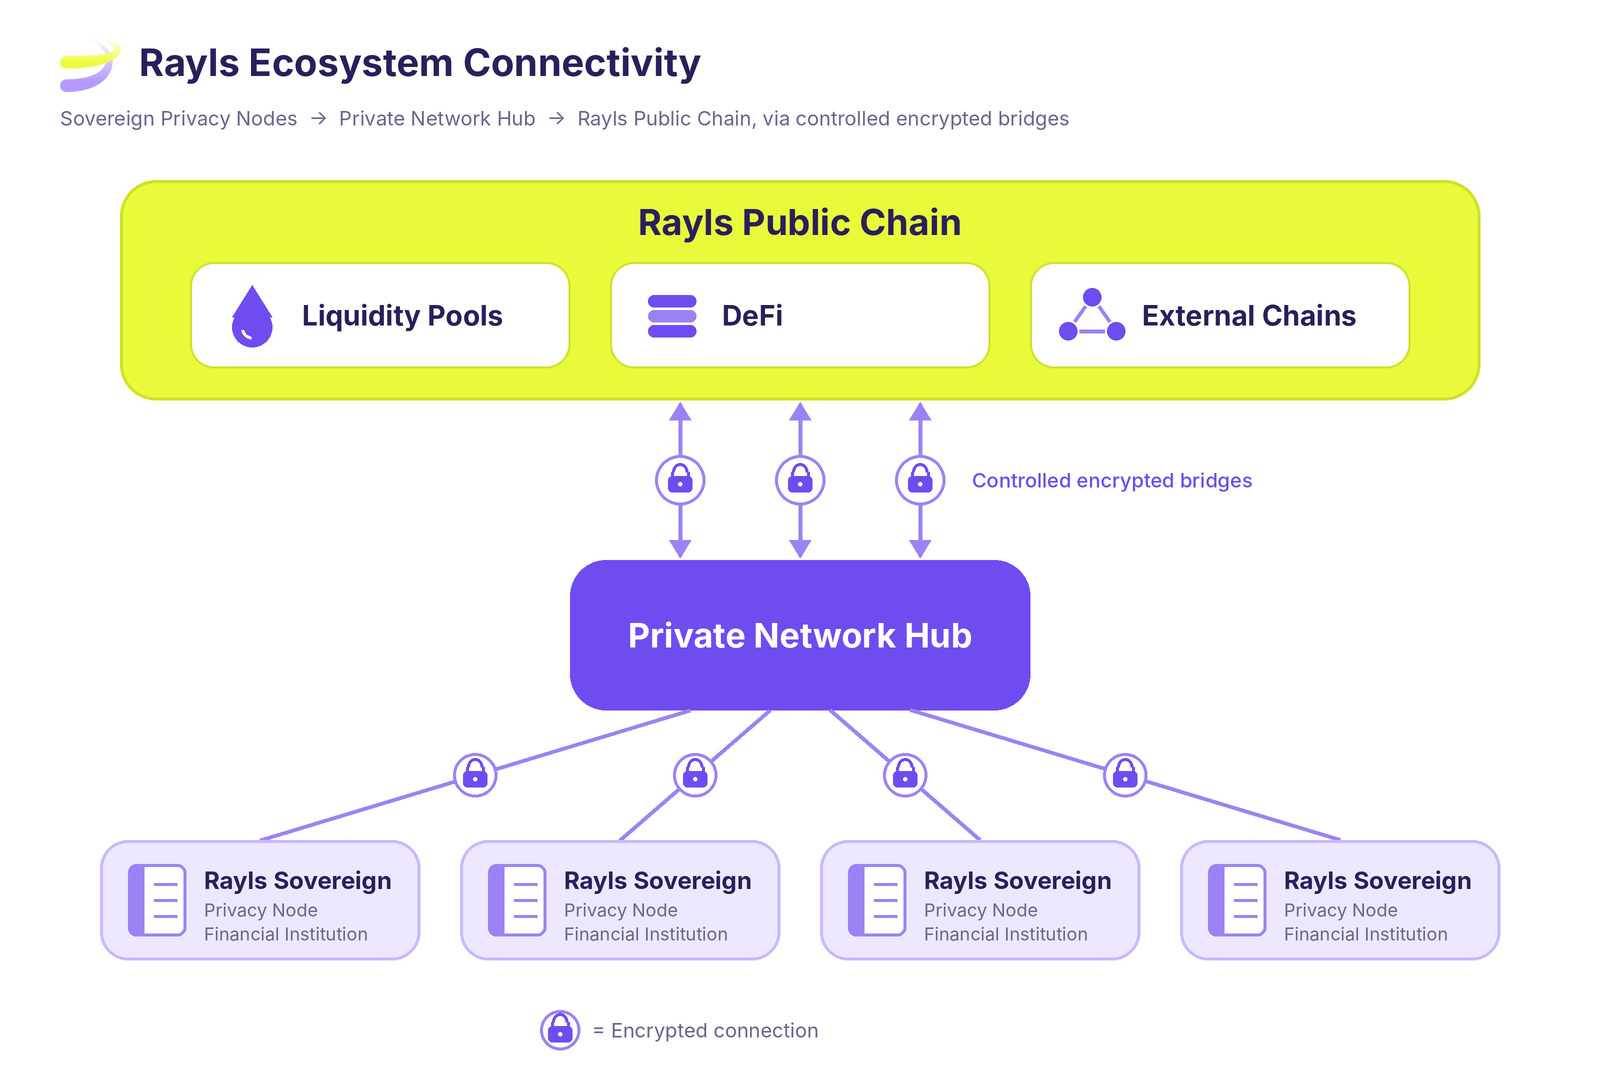
Это, на мой взгляд, самая важная часть. Учреждениям не нужно выбирать между полной изоляцией и полной открытостью. Есть два контролируемых способа взаимодействия:
1. С другими учреждениями — через частные сети Rayls.
Несколько суверенных сетей могут соединяться через хаб частной сети. Сообщения шифруются. Хаб только маршрутизирует сообщения и проверяет доказательства — он не может видеть содержимое транзакций.
2. С публичной ликвидностью — через публичный блокчейн Rayls.
Учреждения могут устанавливать соединение, когда им нужна ликвидность или они хотят взаимодействовать с более широким рынком. За пределы суверенной сети передаётся только минимально необходимый объём данных.
Учреждение само решает, когда открыть дверь и какую информацию разрешить передать наружу.
Это уже используется в реальной работе?
Согласно официальному блогу и сайту Rayls, Sovereign (ранее известная как Privacy Node) используется более чем 30 финансовыми учреждениями с 2024 года. Среди приведённых ими примеров:
- Núclea (одна из крупнейших инфраструктур платёжного рынка Бразилии) токенизирует дебиторскую задолженность компаний — около 40 000 активов в месяц.
- XP выпускает стейблкоин USDXP на Sovereign.
- Banco Central do Brasil использует эту инфраструктуру в пилотном проекте CBDC Drex, в котором участвовали 16 крупнейших банков.
- Тестирование Kinexys (J.P. Morgan) и участие в работе инновационного центра Банка Англии и BIS.
Я не считаю это окончательным доказательством того, что все заявления безупречны, но это показывает: проект вышел за рамки чистого эксперимента и уже используется в реальных условиях финансовых учреждений.
Заключение
Из документации и описания Sovereign от Rayls я делаю вывод, что проект призван дать учреждениям две вещи, которые обычно трудно совместить: полный контроль над собственными данными и системами и возможность на своих условиях оставаться на связи с другими учреждениями и пользоваться публичной ликвидностью.
Для тех, кто только знакомится с блокчейном, идея проста. Учреждениям не нужно переносить всю свою деятельность в стеклянную комнату, где её могут видеть все. Они могут сохранить собственное закрытое пространство и открывать дверь только при необходимости.
---
Источники
1. Документация Rayls — Введение в Rayls Sovereign
https://docs.rayls.com/docs/a-warm-introduction-rayls-sovereign
2. Документация Rayls — Архитектура и компоненты Rayls Sovereign
https://docs.rayls.com/docs/rayls-sovereign-architecture
3. Блог Rayls — Представляем Rayls Sovereign
https://www.rayls.com/blog/introducing-rayls-sovereign-the-onchain-gateway-for-institutions
4. Rayls — Что такое Rayls?
https://www.rayls.com/what-is-rayls
5. Rayls — Страница продукта Sovereign
https://www.rayls.com/products/sovereign
6. Блог Rayls — XP запускает USDXP
https://www.rayls.com/blog/xp-launches-usdxp-stablecoin-on-rayls-infrastructure