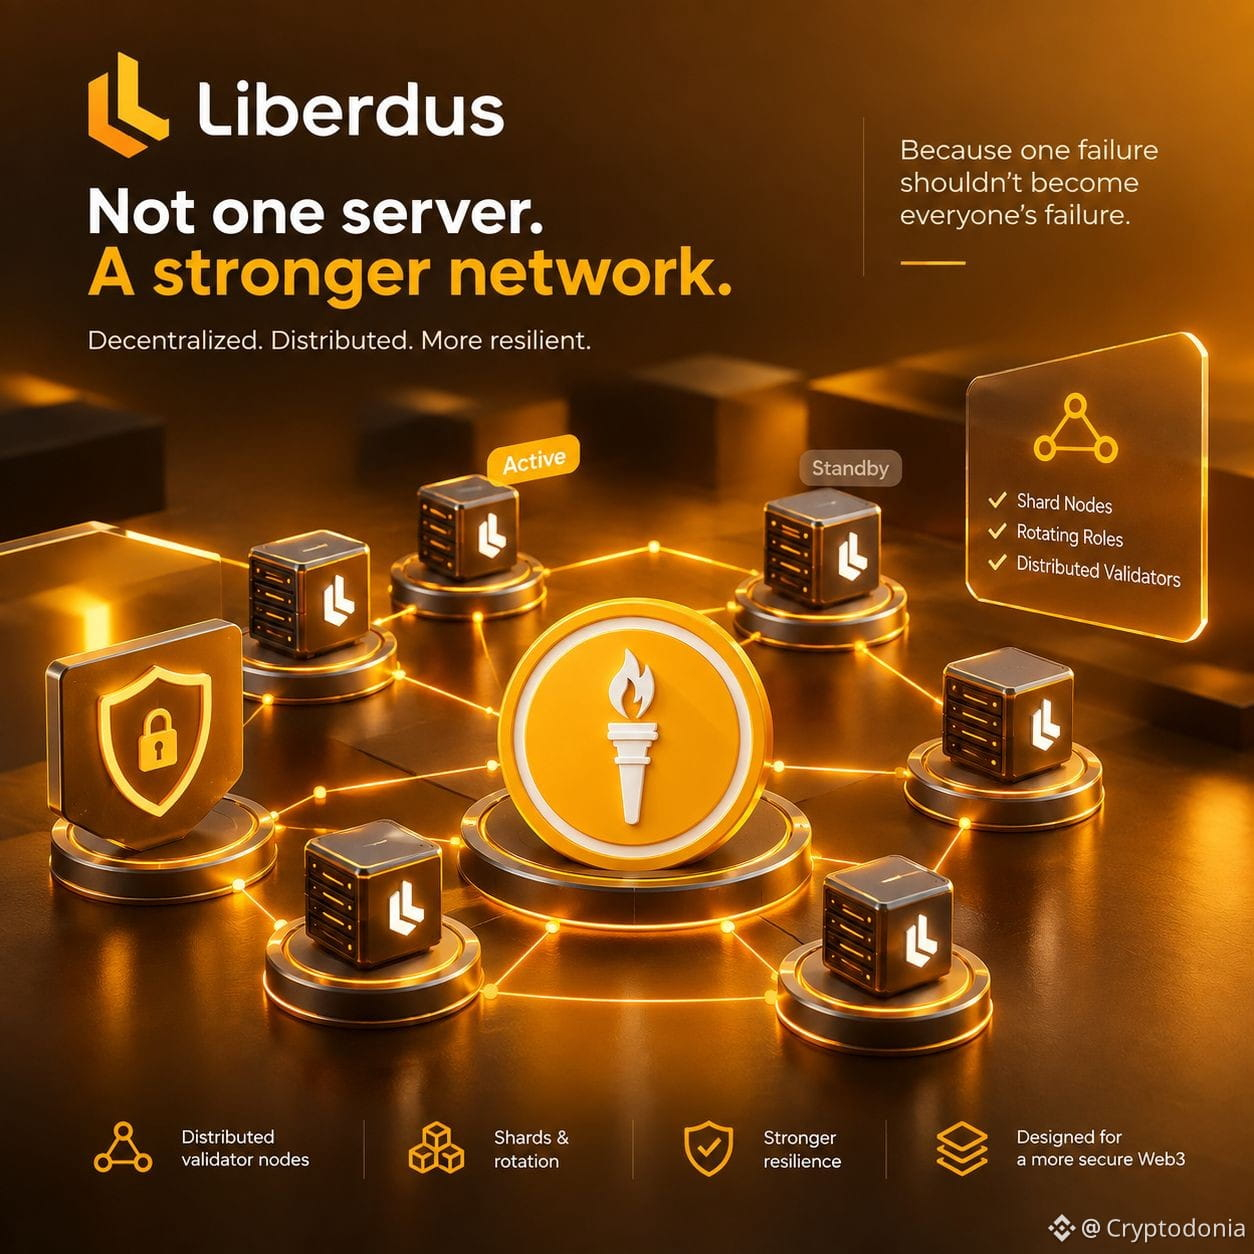
Тебе не нужно быть целью, чтобы стать жертвой. Если одна централизованная система хранит огромный объем информации, то одна успешная атака может превратиться в проблему для всех. Поэтому мне интересно смотреть на Liberdus. Его архитектура не строится вокруг одного центрального сервера. Liberdus работает на распределенных нодах-валидаторах с помощью Shardus: ноды организованы в шарды и по очереди переключаются между активной и резервной ролями. Смысл не в том, чтобы: «@Liberdus можно взломать никогда». Это была бы абсурдная претензия на безопасность. Более интересный вопрос другой: если скомпрометирована одна часть сети, автоматически ли это означает компрометацию всего остального? Вот такую модель безопасности я считаю достойной изучения. Децентрализация не убирает риски. Она лишь меняет, где именно эти риски расположены, как распространяются отказы и насколько одна скомпрометированная компонента может повлиять на всю систему. Есть и компромиссы. Ноды нужно защищать. Код нужно тестировать. Пользователи по-прежнему несут ответственность за свои устройства. Но именно поэтому я слежу за #Liberdus. Не потому, что он обещает идеальную безопасность. А потому что он пытается спроектировать систему так, чтобы одна ошибка не превращалась в общую ошибку для всех.

Посты
Отказ от ответственности. Содержит мнения третьих сторон. Не является рекомендацией. Binance AI не предоставляет гарантий. См. Правила и условия.