


Автор оригинала: КЕРМАН КОХЛИ
Оригинальная компиляция: Deep Chao TechFlow
В настоящее время мы находимся в кризисе на рынке криптовалют, так как сильно пострадали от медвежьего рынка. Все задаются вопросом, каковы реальные сценарии применения и ценность этих технологических продуктов, которые мы разрабатываем. Многие люди высказали, казалось бы, хорошие замечания, но нет четкой причины, почему эти продукты должны быть более выгодными, чем обычные приложения Web2. Я размышлял над этим вопросом в течение некоторого времени и, основываясь на личном опыте и суждениях, я с осторожным оптимизмом смотрю на некоторые перспективы. Эта статья не об идеологии, а о практических вопросах технологий и стандартов. Прежде чем мы углубимся в это, давайте посмотрим, как работает существующий Интернет.
Web2, производители данных и аутентификация
Когда вы подписываетесь на услугу в Интернете, поставщик услуг на самом деле не знает вашей истинной личности, поскольку вся ваша информация может быть подделана. Ваш IP-адрес, файлы cookie браузера, отпечатки пальцев устройства и т. д. являются лишь приблизительными идентификаторами, которые можно подделать. Все можно подделать.
Это привело к созданию стандартов аутентификации, которые в первую очередь опираются на:
Адрес электронной почты;
пароль;
2 Схема FA (двухфакторная аутентификация).
Всякий раз, когда вы пользуетесь определенными услугами в Интернете, поставщику услуг требуется надежный и безопасный идентификатор для привязки ваших данных. Что еще более важно, так это предоставить «вам» возможность подтвердить свою личность.
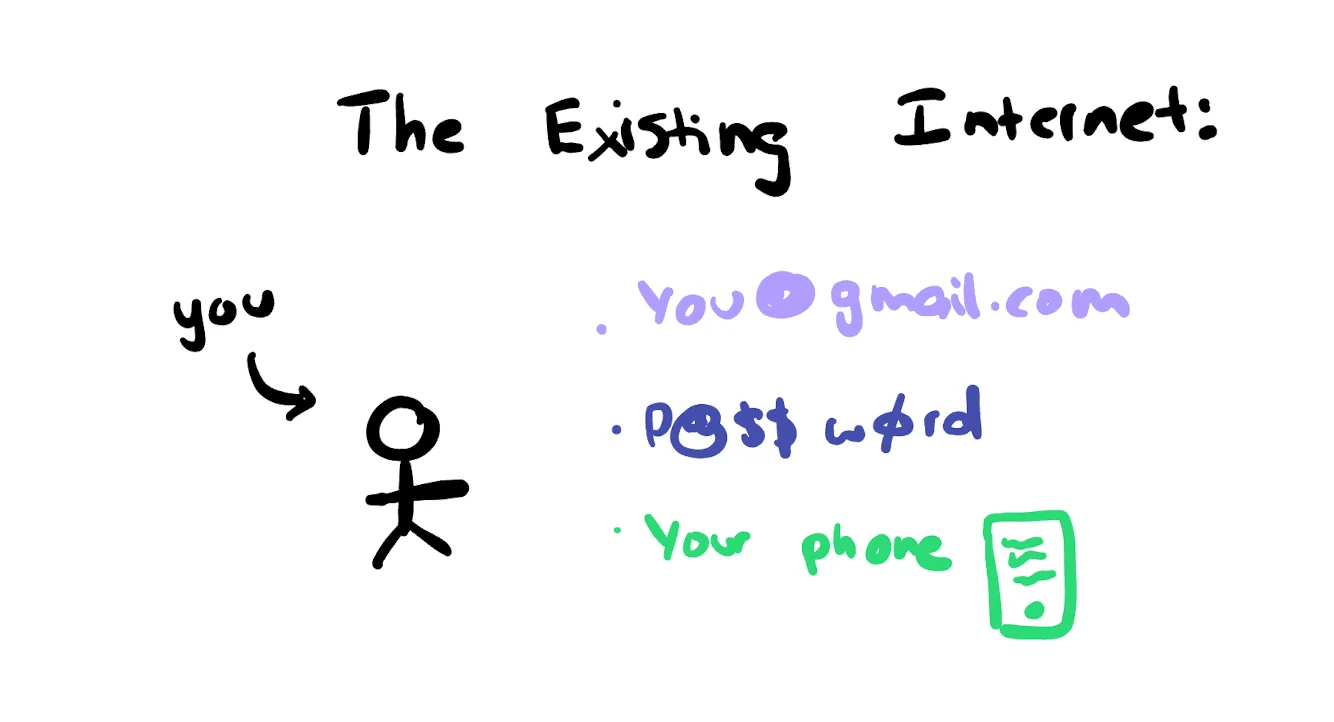 Microsoft YaHei, WenQuanYi Micro Hei, без засечек, предварительный просмотр = 2/>;
Каждая база данных создает для вас свой идентификатор. Facebook, Twitter, Instagram создают для вас уникальный идентификатор в своей базе данных.
Когда вы используете OAuth для входа в другие службы, они могут ссылаться на этот идентификатор, но они все равно создадут новую строку в своей базе данных, чтобы идентифицировать вас. Поставщики OAuth могут делиться определенными данными с внешними разработчиками, но обычно это очень ограничено. Затем конкретный разработчик должен связать любую информацию, сгенерированную в его приложении, с вновь созданным идентификатором пользователя в своей базе данных.
Вы можете заметить, что ваши представители неоднократно представлены в каждой службе, которую вы используете. Это не потому, что в Web2 есть что-то вредоносное, но это единственный логичный поступок, учитывая ограничения текущего оборудования. Однако по прошествии десятилетий в Интернете это привело к более серьезной проблеме:
1. Все ваши данные о личности и репутации ограничены конкретной экосистемой, в которой вы зарегистрировались. Ваши подписчики в Твиттере по-прежнему представляют собой данные Твиттера, и вы не можете их экспортировать.
2. Любая информация, созданная в Интернете, связана с личностью в рамках Сервиса. Google Reviews отображает только ту информацию о вас, которую имеет Google.
3. Каждая новая услуга, на которую вы подписываетесь, требует от вас восстановления доверия и авторитета в этой экосистеме, несмотря на то, что вы делали в прошлом.
Вот наша сегодняшняя среда:
Наши персональные данные — это то, что однозначно идентифицирует нас;
Однако наша информация остается фрагментарной.
Мы начинаем видеть, что это становится все более серьезной проблемой, поскольку подлинность и достоверность всей информации в Интернете должны подвергаться все более тщательной проверке. Всякий раз, когда я читаю статью с сильным настроем, я обычно:
Узнать, кто автор;
Следите за их Твиттером и любыми другими источниками, которые я могу найти о них;
Найдите ссылки на статью на других сайтах;
Сделайте общее суждение о предубеждениях автора и противоположных точках зрения.
Однако я знаю, что я здесь скорее меньшинство. Большинство людей безоговорочно примут представленную информацию, не зная личности производителя этих данных (под данными здесь понимается любая информация, представленная в виде статей, твитов, видео и т. д.).
Ключевая проблема, с которой мы все сталкиваемся, заключается в том, что у нас нет четкого способа детерминированного определения того, кто мы в сети. Каждый раз, когда вы посещаете веб-сайт, получаете от кого-то сообщение или электронное письмо, есть вероятность, что вы разговариваете не с тем человеком, поскольку мы идентифицируем человека по его уникальному имени. Это начало создавать серьезные проблемы, когда мы даже не можем идентифицировать себя в онлайн-общении.
Я могу быть «XXX.eth» в цепочке, «XXX» в Telegram, «xxx» на другой платформе. Однако если кто-то напишет вам в Telegram сообщение «xxx», вы можете подумать, что это я. Без аутентификации с открытым ключом доверие в Интернете превращается в хаос.
Отсутствие более сильных и долговечных цифровых удостоверений личности с течением времени является общей проблемой, с которой сталкивается человечество.
Криптозоология, Временные метки криптографии
Часть 1: Криптозоология
Это может показаться странным, но выслушайте меня. Это две разные и схожие по звучанию концепции.
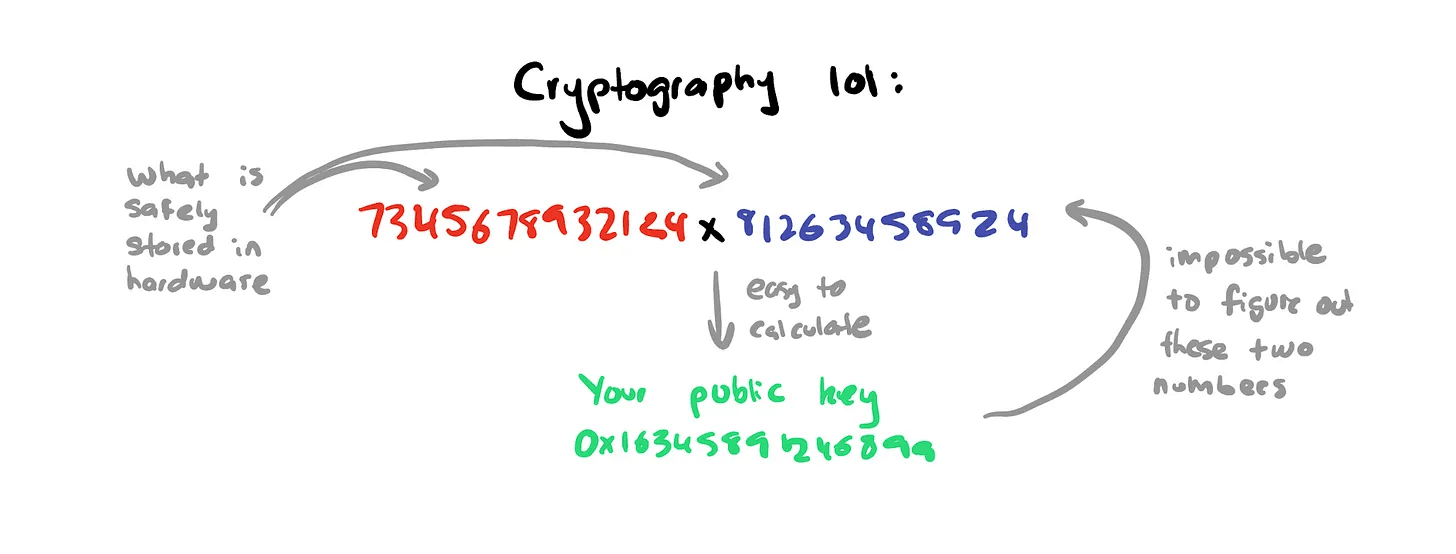
Криптография идентификации по существу включает в себя умножение двух больших простых чисел для создания нового, большего числа. Хотя это звучит просто, сложность состоит в том, что эти простые числа практически невозможно угадать и их практически невозможно взломать. Когда вы проходите аутентификацию с помощью закрытого ключа, ваше оборудование использует уникальную информацию для установления своей личности. Этот подход представляет собой критический сдвиг в управлении удостоверениями: владельцы удостоверений знают большое количество номеров, которые также распознаются по общим критериям со стороны получателя.
В отличие от этого подхода, традиционная веб-инфраструктура требует от нас повторного установления идентификаторов для каждой новой используемой службы, в результате чего для каждой присоединенной базы данных используются разные идентификаторы.
Часть 2: Крипто
Так как же работает блокчейн? Вторая сложная часть головоломки: как проверить, когда эта информация была передана в эфир? Если вы просто подпишете сообщение с сегодняшней датой, как вы узнаете, что у вас правильная дата? Может быть, вы делегируете ответственность за свое время другой стороне, но что, если они будут скомпрометированы? В итоге вы получите рекурсивную логику.
В инновационном смысле блокчейн — это база данных, в которой записывается информация о сроке годности. У них нет концепции времени, на которую полагаются люди, они полагаются на номера блоков, чтобы определить, когда что-то произойдет. Я не думаю, что мы действительно осознаем, насколько это революционно. Вы не будете отправлять транзакцию с полем «Это когда произошла транзакция». Вы просто отправляете свою транзакцию в сеть, и когда майнеры ее добывают, она включается в блок, а затем ему присваивается временная метка.
Подумайте, какая существует система, которой вы предоставляете информацию, и она сообщает вам, когда эта информация действительно произошла. Мы всегда ожидаем, что когда мы что-то говорим или общаемся в Интернете, именно тогда это «происходит». Не в сфере криптовалют. Когда мы хотим передать информацию по цепочке, мы просто выражаем то, что хотим передать, и блокчейн сообщит нам, когда это произошло.
Подведем еще раз итог:
Криптография создает общий стандарт аутентификации, с которым мы все можем согласиться;
Криптовалюта, основанная на блокчейне, создает общий стандарт времени, с которым мы все можем согласиться.
Почему идентичность важна?
В нашем безумном стремлении к богатству мы забываем, что блокчейн представляет собой две ключевые фундаментальные инновации. Это также означает, что мы можем начать менять мир, внедряя одну инновацию и постепенно добавляя вторую, когда это имеет смысл. Вам не обязательно применять оба, чтобы добиться эффекта.
К 2023 году, с появлением искусственного интеллекта, миру понадобятся более строгие стандарты идентификации. Информация — это основа нашего общества, но когда доверие и проверка информации падают, мы оказываемся в опасных местах.
Отправлять стейблкоины и играть в игры казино — это весело, но криптовалюты могут принести большую пользу и решить более серьезные проблемы, стоящие сегодня перед обществом. Поскольку криптовалюта построена на основе криптографии, она имеет более обширную экосистему, чем где-либо еще, с точки зрения криптографических стандартов. Вы уже можете видеть, что криптография становится золотым стандартом с принятием Apple PassKeys и появлением одноразовых паролей для обеспечения аутентификации 2FA.
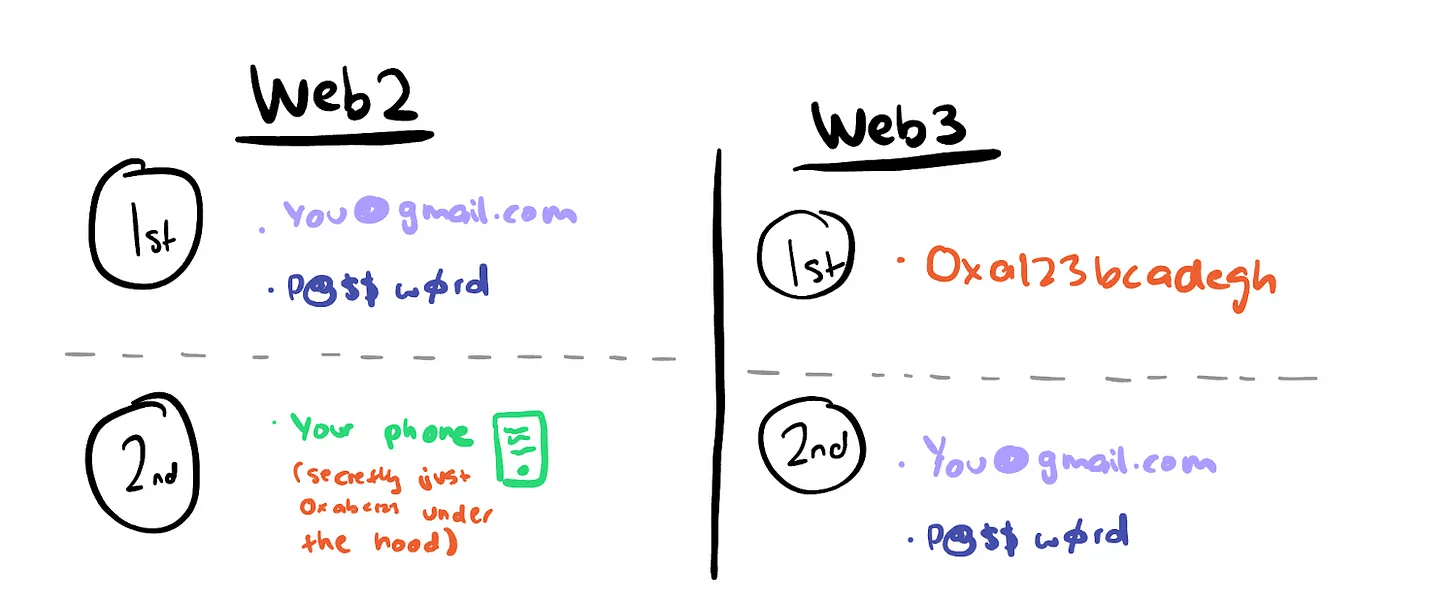
В Web2 криптография является человеком второго сорта.
В Web3 криптография является первоклассным гражданином.
Хорошо, теперь, когда мы все в одной плоскости, давайте поговорим о криптовалютах и идентичности. Я был глубоко вовлечен в эту проблему на протяжении многих лет и думаю, что выявил некоторые ключевые связи, которые раньше не были очевидны. Самый большой вариант использования криптовалюты — это не «децентрализованная идентичность» или какой-то высокий идеал, он включает в себя:
«Владейте своими данными и получайте от них прибыль»
«Загрузите паспорта на блокчейн для лучшего KYC»
«Объедините свои адреса Twitter, Facebook и Ethereum вместе, чтобы создать новую личность».
Эти концепции настолько далеки от реальности, что представляют собой всего лишь пустые повествования, которые не создают продуктов, помогающих реальным пользователям. Этот нарратив в первую очередь используется для получения огромного финансирования от инвесторов без увеличения ценности для конечного потребителя. Чтобы прояснить эту дезинформацию, важно, чтобы мы использовали лучший язык для описания того, о чем мы говорим. Я думаю, что люди делают неправильный вывод, даже когда говорят такие вещи, как «сетевая идентификация», потому что это означает, что вы должны делать что-то в сети. Это тоже неправда.
путь вперед
Несанкционированная идентификация: «Портативная, постоянная, криптографически подтвержденная идентификация»
Это то, что мы знаем сегодня как открытые ключи. Не имеет значения, находятся ли данные в цепочке или вне цепочки. Дело в том, что вы идентифицируетесь/аутентифицируетесь в цифровом сервисе с помощью вашего открытого ключа. Вся информация привязана к вашему открытому ключу, что обеспечивает совместимость.
Однако вот почему они имеют явное преимущество перед любой другой системой Web2, которая у нас есть сегодня:
Создавать в одной среде, использовать в другой. Все ваши действия и данные в одной экосистеме доступны в совершенно несвязанной экосистеме.
Постоянный. Как только закрытые ключи получены, они никогда не исчезают. Вы не можете удалить закрытые ключи или данные в цепочке.
Может использоваться как в сети, так и вне сети. Ваша личность — это комбинация всех мест, где вы аутентифицируете открытый ключ как в цепочке, так и вне ее. Ключом являются инновации, а не блокчейн.
Возможность создавать новые удостоверения (или осколки) одним нажатием кнопки рядом с существующим удостоверением. В отличие от web2, все личные данные в web2 в конечном итоге привязаны к вашему паспорту (номер телефона, интернет-провайдер). Неразрешенные удостоверения не требуют разрешения на создание или фрагментацию.
Им может воспользоваться любой, у кого есть подключение к Интернету и доступ к нужному оборудованию. Не существует «выдающего» органа для создания удостоверения личности. Если у вас есть подходящая инфраструктура для защиты вашей личности, вы можете ее создать. Благодаря своей безграничной природе, возможности, которые вы можете делать с этой личностью, безграничны.
в заключение
Идентификация без разрешений, по сути, позволяет создать совершенно новый класс приложений, которые в 10 раз лучше, чем те, которые вы видите в существующей сети. Мир, в котором одно приложение улучшает работу любого другого приложения. Вы увидите начало эффекта маховика, и я видел его развитие следующим образом:
По мере развития таких приложений, как потребители криптовалют, все они, естественно, будут полагаться на не требующую разрешения идентификацию как на естественный стандарт аутентификации.
Эти приложения смогут начать определять контекст вашего прошлого поведения и действий, а также контекста других приложений.
Возможность «импортировать» среды из прошлого и других мест улучшает взаимодействие с пользователем.
Пользователи требуют, чтобы больше приложений поддерживало аутентификацию на основе открытого ключа для входа в систему и использования приложений.
По мере увеличения количества приложений, поддерживающих аутентификацию с открытым ключом, пользователи утилит получают больше выгоды от своих неразрешенных удостоверений.
Могу поспорить, что основной вариант использования шифрования уже здесь: закрытые приложения на основе идентификационных данных. Чем раньше мы это поймем, тем быстрее мы сможем двигаться вперед, создавая приложения, которые действительно нужны людям.