
#mpc
mpc
Просмотров: 18,625
166 обсуждают
Популярные
Новые

·
--
См. перевод
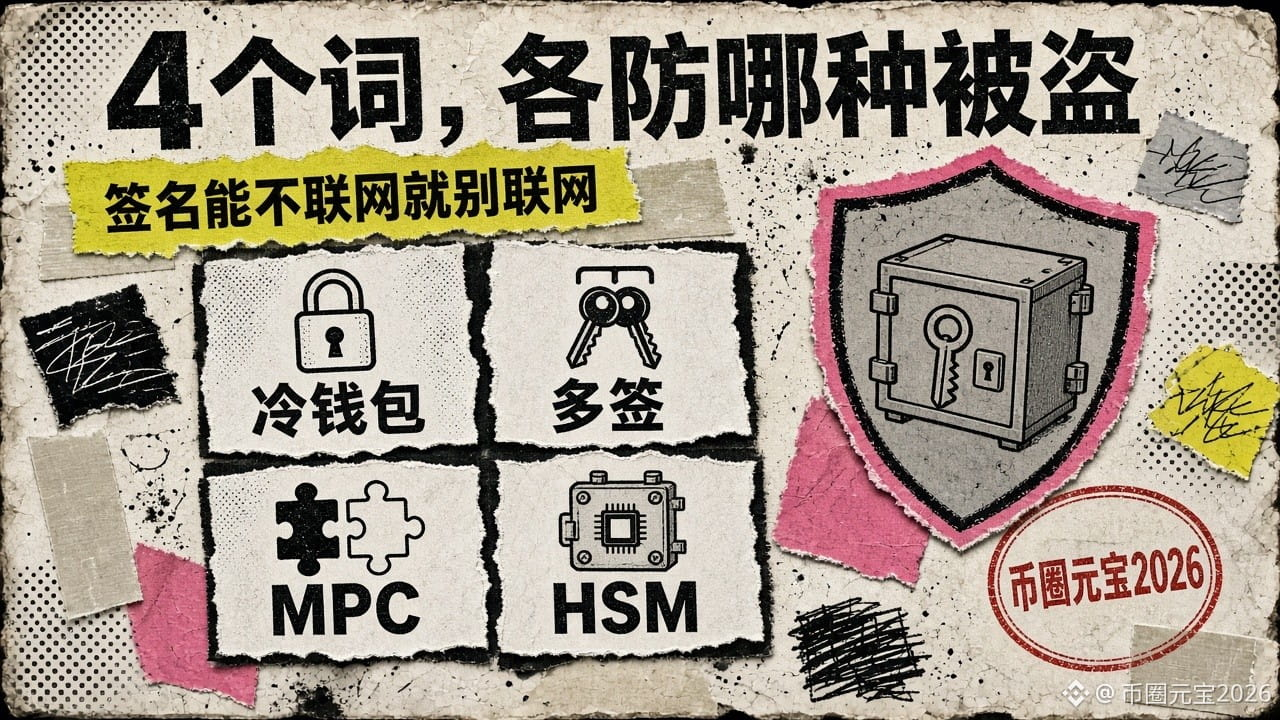
冷钱包、多签、MPC、HSM,4个词各防哪种被盗?拿Blockstream这周的新托管方案当案例,一次讲清
被盗的方式不同,要的防护也不同。很多人把这4个词当成“更安全”的同义词,其实它们各管一段。
案例:11月13日,Blockstream宣布和法国科技与网络安全公司Thales推出机构托管方案,双方已经合作两年。核心改动就一句:把MPC签名协议整个放进Thales的硬件安全模块(HSM)里跑,签名过程中密钥材料不离开硬件。另外用了FROST门限签名:几方一起出一个签名,全程不用拼出完整私钥。
用这个案例对照4个词:
1. 冷钱包:防的是“联网被远程偷”。私钥生成和签名都在不联网的设备上,黑客要先碰到这台设备。弱点是操作慢,签一笔要人去拿设备。
2. 多签:防的是“一把钥匙丢了全没了”。比如3把钥匙里要2把才能动钱,丢一把、被偷一把都还守得住。弱点是规则写在链上,人人看得见,交易也更复杂。
3. MPC:防的是“完整私钥存在某一处”。私钥从一开始就拆成几份放在不同机器上,签名时几方算一轮,链上看起来就是普通单签。弱点是协议复杂、机器之间要反复通信,这些机器往往是联网的。
4. HSM:防的是“密钥被从服务器里拷走”。专用硬件,密钥能用不能导出。Blockstream这次做的,就是把第3条的弱点塞进第4条里:MPC的计算在HSM里完成,不在普通服务器上。
Blockstream CEO Adam Back对Cointelegraph说得更直白:常见MPC协议复杂、交互多,很难真正用于离线冷存储;设备只要联网,就算有防火墙,也有被入侵、被拿到不该有的登录权限的风险。他的原话是“复杂是安全的敌人”。
这跟散户有什么关系?方案是给机构的,不用去买。但同一个思路你今天就能用:
一、大额长期不动的币放硬件钱包,助记词手抄离线保存,不拍照、不存云盘、不发给任何AI或客服;
二、天天交易的钱放热钱包或交易所,只放这周要用的量;
三、交易所账户开提现白名单和安全密钥,API密钥关掉提现权限。
判断标准就一句:签名这一步联不联网、私钥有没有完整出现在某一台机器上。
关注我,16:15案例教学,每次用一件真事讲一个概念。
#钱包安全 #冷钱包 #MPC #科普
冷钱包、多签、MPC、HSM,4个词各防哪种被盗?拿Blockstream这周的新托管方案当案例,一次讲清
被盗的方式不同,要的防护也不同。很多人把这4个词当成“更安全”的同义词,其实它们各管一段。
案例:11月13日,Blockstream宣布和法国科技与网络安全公司Thales推出机构托管方案,双方已经合作两年。核心改动就一句:把MPC签名协议整个放进Thales的硬件安全模块(HSM)里跑,签名过程中密钥材料不离开硬件。另外用了FROST门限签名:几方一起出一个签名,全程不用拼出完整私钥。
用这个案例对照4个词:
1. 冷钱包:防的是“联网被远程偷”。私钥生成和签名都在不联网的设备上,黑客要先碰到这台设备。弱点是操作慢,签一笔要人去拿设备。
2. 多签:防的是“一把钥匙丢了全没了”。比如3把钥匙里要2把才能动钱,丢一把、被偷一把都还守得住。弱点是规则写在链上,人人看得见,交易也更复杂。
3. MPC:防的是“完整私钥存在某一处”。私钥从一开始就拆成几份放在不同机器上,签名时几方算一轮,链上看起来就是普通单签。弱点是协议复杂、机器之间要反复通信,这些机器往往是联网的。
4. HSM:防的是“密钥被从服务器里拷走”。专用硬件,密钥能用不能导出。Blockstream这次做的,就是把第3条的弱点塞进第4条里:MPC的计算在HSM里完成,不在普通服务器上。
Blockstream CEO Adam Back对Cointelegraph说得更直白:常见MPC协议复杂、交互多,很难真正用于离线冷存储;设备只要联网,就算有防火墙,也有被入侵、被拿到不该有的登录权限的风险。他的原话是“复杂是安全的敌人”。
这跟散户有什么关系?方案是给机构的,不用去买。但同一个思路你今天就能用:
一、大额长期不动的币放硬件钱包,助记词手抄离线保存,不拍照、不存云盘、不发给任何AI或客服;
二、天天交易的钱放热钱包或交易所,只放这周要用的量;
三、交易所账户开提现白名单和安全密钥,API密钥关掉提现权限。
判断标准就一句:签名这一步联不联网、私钥有没有完整出现在某一台机器上。
关注我,16:15案例教学,每次用一件真事讲一个概念。
#钱包安全 #冷钱包 #MPC #科普
被盗的方式不同,要的防护也不同。很多人把这4个词当成“更安全”的同义词,其实它们各管一段。
案例:11月13日,Blockstream宣布和法国科技与网络安全公司Thales推出机构托管方案,双方已经合作两年。核心改动就一句:把MPC签名协议整个放进Thales的硬件安全模块(HSM)里跑,签名过程中密钥材料不离开硬件。另外用了FROST门限签名:几方一起出一个签名,全程不用拼出完整私钥。
用这个案例对照4个词:
1. 冷钱包:防的是“联网被远程偷”。私钥生成和签名都在不联网的设备上,黑客要先碰到这台设备。弱点是操作慢,签一笔要人去拿设备。
2. 多签:防的是“一把钥匙丢了全没了”。比如3把钥匙里要2把才能动钱,丢一把、被偷一把都还守得住。弱点是规则写在链上,人人看得见,交易也更复杂。
3. MPC:防的是“完整私钥存在某一处”。私钥从一开始就拆成几份放在不同机器上,签名时几方算一轮,链上看起来就是普通单签。弱点是协议复杂、机器之间要反复通信,这些机器往往是联网的。
4. HSM:防的是“密钥被从服务器里拷走”。专用硬件,密钥能用不能导出。Blockstream这次做的,就是把第3条的弱点塞进第4条里:MPC的计算在HSM里完成,不在普通服务器上。
Blockstream CEO Adam Back对Cointelegraph说得更直白:常见MPC协议复杂、交互多,很难真正用于离线冷存储;设备只要联网,就算有防火墙,也有被入侵、被拿到不该有的登录权限的风险。他的原话是“复杂是安全的敌人”。
这跟散户有什么关系?方案是给机构的,不用去买。但同一个思路你今天就能用:
一、大额长期不动的币放硬件钱包,助记词手抄离线保存,不拍照、不存云盘、不发给任何AI或客服;
二、天天交易的钱放热钱包或交易所,只放这周要用的量;
三、交易所账户开提现白名单和安全密钥,API密钥关掉提现权限。
判断标准就一句:签名这一步联不联网、私钥有没有完整出现在某一台机器上。
关注我,16:15案例教学,每次用一件真事讲一个概念。
#钱包安全 #冷钱包 #MPC #科普
6

·
--
Вопрос постквантовой защиты: при институциональном хранении больше всего опасаются не громких лозунгов, а того, что подпись будет создаваться настолько медленно, что её нельзя будет использовать в повседневной работе.
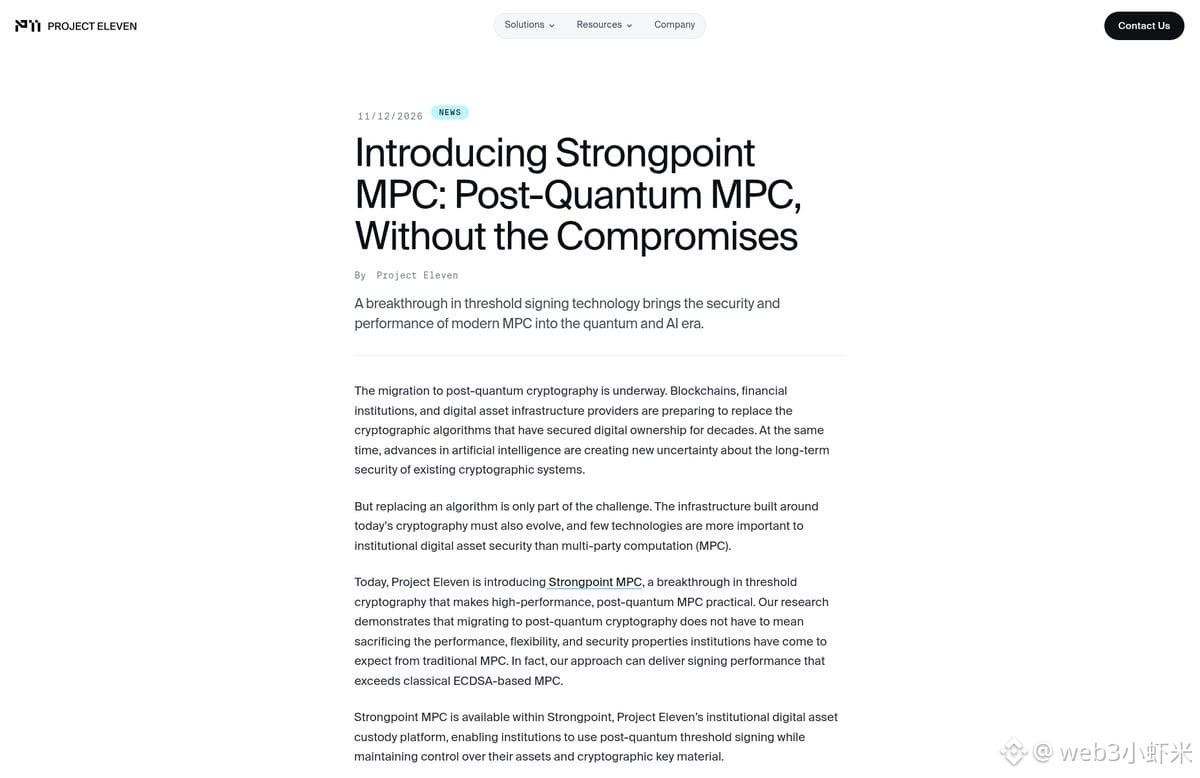
Project Eleven официально представила Strongpoint MPC. По заявлению компании, решение превращает хеш-подписи в пороговую схему с участием нескольких сторон. Полная подпись, как утверждается, создаётся менее чем за 1 секунду; ключ совместно генерируется несколькими сторонами, без необходимости полагаться на единственную доверенную третью сторону. Сначала планируется поддержка новой схемы подписи в экосистеме Ethereum. Продукт уже интегрирован в институциональную платформу хранения Strongpoint. Компания также заявляет, что его производительность может превзойти показатели MPC на основе традиционной ECDSA.
Это собственный продукт компании и данные, опубликованные ею самой; независимой проверки пока не встречалось. Но направление вполне очевидно: в будущем хранителям активов, системам управления ключами стейблкоинов, кроссчейн-решениям и узлам-валидаторам, возможно, всем придётся столкнуться с переходом на постквантовую криптографию.
$ETH #抗量子 #MPC
Вопрос постквантовой защиты: при институциональном хранении больше всего опасаются не громких лозунгов, а того, что подпись будет создаваться настолько медленно, что её нельзя будет использовать в повседневной работе.
Project Eleven официально представила Strongpoint MPC. По заявлению компании, решение превращает хеш-подписи в пороговую схему с участием нескольких сторон. Полная подпись, как утверждается, создаётся менее чем за 1 секунду; ключ совместно генерируется несколькими сторонами, без необходимости полагаться на единственную доверенную третью сторону. Сначала планируется поддержка новой схемы подписи в экосистеме Ethereum. Продукт уже интегрирован в институциональную платформу хранения Strongpoint. Компания также заявляет, что его производительность может превзойти показатели MPC на основе традиционной ECDSA.
Это собственный продукт компании и данные, опубликованные ею самой; независимой проверки пока не встречалось. Но направление вполне очевидно: в будущем хранителям активов, системам управления ключами стейблкоинов, кроссчейн-решениям и узлам-валидаторам, возможно, всем придётся столкнуться с переходом на постквантовую криптографию.
$ETH #抗量子 #MPC
Project Eleven официально представила Strongpoint MPC. По заявлению компании, решение превращает хеш-подписи в пороговую схему с участием нескольких сторон. Полная подпись, как утверждается, создаётся менее чем за 1 секунду; ключ совместно генерируется несколькими сторонами, без необходимости полагаться на единственную доверенную третью сторону. Сначала планируется поддержка новой схемы подписи в экосистеме Ethereum. Продукт уже интегрирован в институциональную платформу хранения Strongpoint. Компания также заявляет, что его производительность может превзойти показатели MPC на основе традиционной ECDSA.
Это собственный продукт компании и данные, опубликованные ею самой; независимой проверки пока не встречалось. Но направление вполне очевидно: в будущем хранителям активов, системам управления ключами стейблкоинов, кроссчейн-решениям и узлам-валидаторам, возможно, всем придётся столкнуться с переходом на постквантовую криптографию.
$ETH #抗量子 #MPC
1
172
·
--
Статья
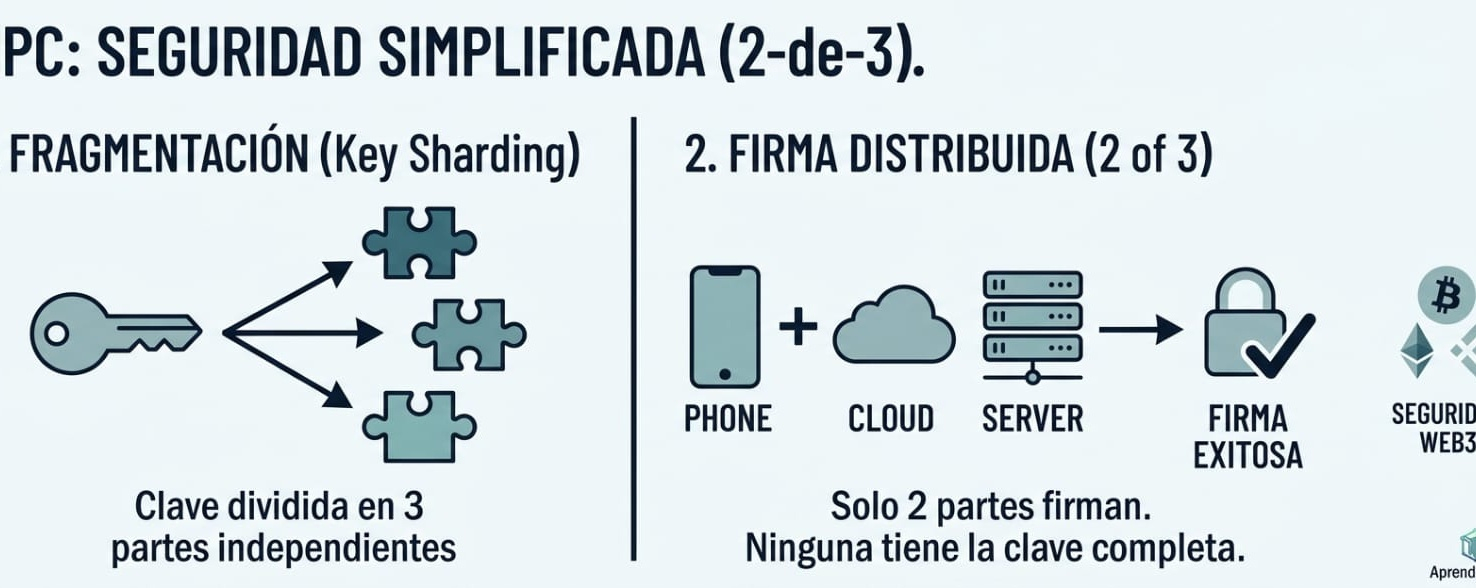
Что такое безопасность MPC в криптовалютах и почему резервные копии по-прежнему жизненно важныВ современной криптоэкосистеме безопасность цифровых активов заметно изменилась. Остались в прошлом времена, когда единственным способом защитить средства была одна мнемоническая фраза из 12 или 24 слов. Сегодня передовые технологии, такие как многосторонние вычисления (MPC, от английского Multi-Party Computation), меняют наше представление о самостоятельном хранении активов.
Хотя MPC-кошельки устраняют единую точку отказа, разделяя приватный ключ, многие пользователи ошибочно полагают, что резервные копии больше не нужны. На деле всё иначе: распределённое шифрование защищает от кражи в реальном времени, а резервные копии гарантируют, что вы никогда не потеряете доступ к своим средствам.
Что такое безопасность MPC в криптовалютах и почему резервные копии по-прежнему жизненно важны
В современной криптоэкосистеме безопасность цифровых активов заметно изменилась. Остались в прошлом времена, когда единственным способом защитить средства была одна мнемоническая фраза из 12 или 24 слов. Сегодня передовые технологии, такие как многосторонние вычисления (MPC, от английского Multi-Party Computation), меняют наше представление о самостоятельном хранении активов.
Хотя MPC-кошельки устраняют единую точку отказа, разделяя приватный ключ, многие пользователи ошибочно полагают, что резервные копии больше не нужны. На деле всё иначе: распределённое шифрование защищает от кражи в реальном времени, а резервные копии гарантируют, что вы никогда не потеряете доступ к своим средствам.
Хотя MPC-кошельки устраняют единую точку отказа, разделяя приватный ключ, многие пользователи ошибочно полагают, что резервные копии больше не нужны. На деле всё иначе: распределённое шифрование защищает от кражи в реальном времени, а резервные копии гарантируют, что вы никогда не потеряете доступ к своим средствам.
3
204

·
--
【Новости рынка】Google Cloud выходит на рынок хранения криптоактивов — MPC станет отраслевым стандартом?
В 2024 году было похищено криптоактивов примерно на 2,2 млрд долларов, при этом утечки приватных ключей составили 43,8%. Google Cloud готовит сервис хранения криптоактивов для институциональных клиентов; MPC распределяет ключи, предотвращая компрометацию из-за единой точки отказа. Alphabet уже использует MPC для защиты активов Solana и Ethereum. Запуск коммерческого сервиса ожидается в начале 2027 года; в феврале этого года Bybit потеряла около 1,5 млрд долларов. MPC — не панацея. Вы бы доверили хранение активов облачному гиганту?
$BTC $ETH $SOL
#谷歌云 #机构托管 #MPC
(Источник: CryptoEconomy)
⚠️Предупреждение о рисках: приведённая выше информация носит исключительно ознакомительный характер и не является инвестиционной рекомендацией. Инвестиции сопряжены с риском; принимайте решения осмотрительно.
【Новости рынка】Google Cloud выходит на рынок хранения криптоактивов — MPC станет отраслевым стандартом?
В 2024 году было похищено криптоактивов примерно на 2,2 млрд долларов, при этом утечки приватных ключей составили 43,8%. Google Cloud готовит сервис хранения криптоактивов для институциональных клиентов; MPC распределяет ключи, предотвращая компрометацию из-за единой точки отказа. Alphabet уже использует MPC для защиты активов Solana и Ethereum. Запуск коммерческого сервиса ожидается в начале 2027 года; в феврале этого года Bybit потеряла около 1,5 млрд долларов. MPC — не панацея. Вы бы доверили хранение активов облачному гиганту?
$BTC $ETH $SOL
#谷歌云 #机构托管 #MPC
(Источник: CryptoEconomy)
⚠️Предупреждение о рисках: приведённая выше информация носит исключительно ознакомительный характер и не является инвестиционной рекомендацией. Инвестиции сопряжены с риском; принимайте решения осмотрительно.
В 2024 году было похищено криптоактивов примерно на 2,2 млрд долларов, при этом утечки приватных ключей составили 43,8%. Google Cloud готовит сервис хранения криптоактивов для институциональных клиентов; MPC распределяет ключи, предотвращая компрометацию из-за единой точки отказа. Alphabet уже использует MPC для защиты активов Solana и Ethereum. Запуск коммерческого сервиса ожидается в начале 2027 года; в феврале этого года Bybit потеряла около 1,5 млрд долларов. MPC — не панацея. Вы бы доверили хранение активов облачному гиганту?
$BTC $ETH $SOL
#谷歌云 #机构托管 #MPC
(Источник: CryptoEconomy)
⚠️Предупреждение о рисках: приведённая выше информация носит исключительно ознакомительный характер и не является инвестиционной рекомендацией. Инвестиции сопряжены с риском; принимайте решения осмотрительно.
13
·
--
Google Cloud запустила сервис MPC: теперь ни одна сторона не владеет полным приватным ключом.
По данным Crypto Briefing, сервис делит приватный ключ на несколько фрагментов, и ни одна сторона не получает его целиком. Издание отмечает, что это может изменить ситуацию с безопасностью цифровых активов и бросить вызов существующим поставщикам услуг.
· При разделении ключа с помощью MPC утечка в одной точке не означает компрометацию ключа целиком, но лишь при условии, что фрагменты распределены между разными владельцами.
· «Повышение доверия к институциональному хранению активов» — оценка Crypto Briefing, а не подтверждённые данные о внедрении.
Что вы бы проверили в первую очередь: пороговые параметры разделения ключа или список подключённых кастодианов?
#MPC
Google Cloud запустила сервис MPC: теперь ни одна сторона не владеет полным приватным ключом.
По данным Crypto Briefing, сервис делит приватный ключ на несколько фрагментов, и ни одна сторона не получает его целиком. Издание отмечает, что это может изменить ситуацию с безопасностью цифровых активов и бросить вызов существующим поставщикам услуг.
· При разделении ключа с помощью MPC утечка в одной точке не означает компрометацию ключа целиком, но лишь при условии, что фрагменты распределены между разными владельцами.
· «Повышение доверия к институциональному хранению активов» — оценка Crypto Briefing, а не подтверждённые данные о внедрении.
Что вы бы проверили в первую очередь: пороговые параметры разделения ключа или список подключённых кастодианов?
#MPC
По данным Crypto Briefing, сервис делит приватный ключ на несколько фрагментов, и ни одна сторона не получает его целиком. Издание отмечает, что это может изменить ситуацию с безопасностью цифровых активов и бросить вызов существующим поставщикам услуг.
· При разделении ключа с помощью MPC утечка в одной точке не означает компрометацию ключа целиком, но лишь при условии, что фрагменты распределены между разными владельцами.
· «Повышение доверия к институциональному хранению активов» — оценка Crypto Briefing, а не подтверждённые данные о внедрении.
Что вы бы проверили в первую очередь: пороговые параметры разделения ключа или список подключённых кастодианов?
#MPC
GOOGUS-1,72%
17
·
--
Решение Google Cloud для кастодиального хранения: почему говорят, что закрытый ключ «никогда не появляется целиком»?
На этой неделе взломали горячий кошелёк биржи. В ту же неделю я заглянул в документацию Google Cloud о продукте Multi-party Compute (многостороннее вычисление) для кастодиального хранения — он предназначен для управления закрытыми ключами, которыми подписывают операции с цифровыми активами. Суть в одной фразе: разделить ключ на несколько частей, хранить их отдельно и при подписании не собирать вместе.
Если свести официальную документацию к нескольким пунктам:
1. Недостаток старого подхода: полный закрытый ключ хранится в одном аппаратном модуле безопасности — это единая точка отказа. Если скопировать его на несколько устройств и в разные регионы, доступность повысится, но каждая копия будет содержать полный ключ — то есть появится больше дверей, которые можно взломать.
2. Как работает решение: пороговая подпись (в документации описано усиленное расширение протокола DKLS23). Несколько независимых участников генерируют и хранят у себя по одной «доле ключа». При подписании они вместе вычисляют действительную подпись, но полный закрытый ключ нигде не собирается.
3. Границы безопасности: если взломано меньше участников, чем требуется для достижения порога, подделать подпись и восстановить закрытый ключ нельзя. Если несколько участников отключатся или их доли будут безвозвратно повреждены, остальные всё равно смогут подписывать — при условии, что их достаточно для достижения порога.
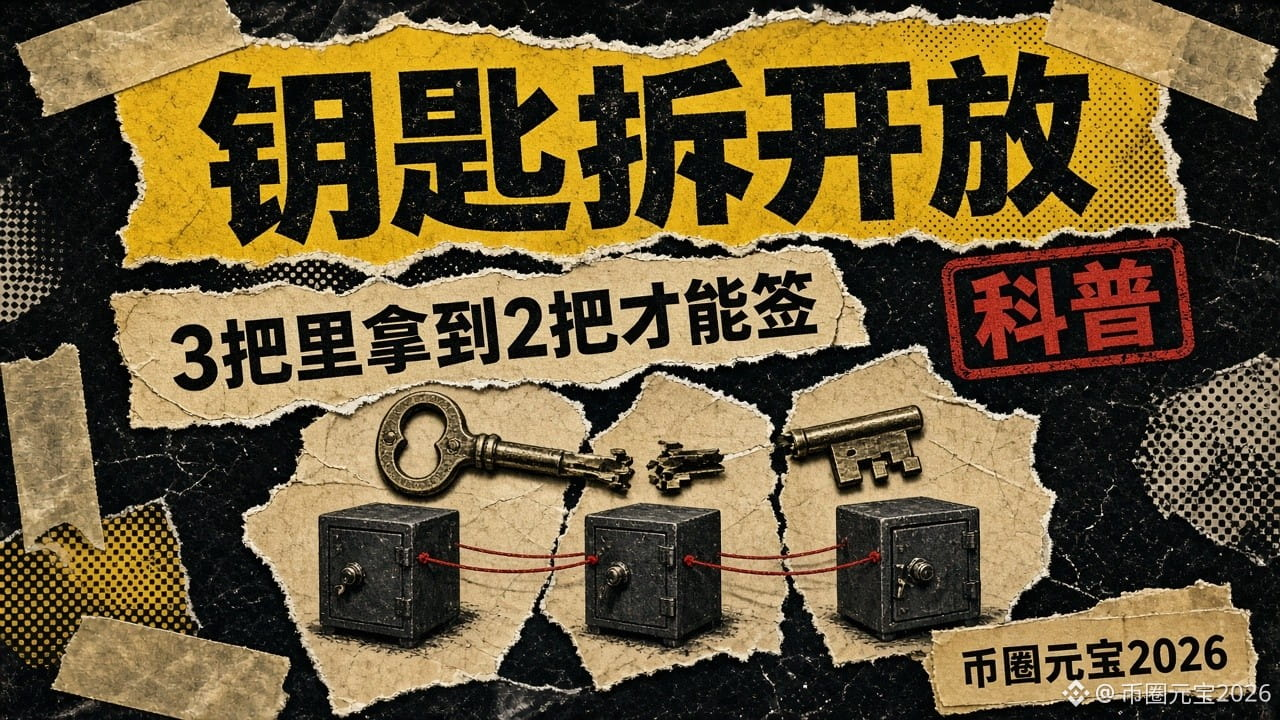
4. Пример (суть цитаты из документации): три человека из финансовой команды хранят по одной доле; для подписания нужно согласие любых двоих.
5. Поддерживаемые варианты: кривая secp256k1 — для Bitcoin, Ethereum и сетей EVM; для Ed25519 (Solana) указано «скоро появится». Сейчас продукт доступен в предварительной версии (Pre-GA).
Несколько оговорок:
· В документации есть одно очень честное замечание: торговые стратегии (например, лимиты и белые списки) лишь выдают рекомендацию «разрешить/отклонить». Если достаточно много подписантов одобрят транзакцию, она всё равно будет выполнена, даже если стратегия её отклонила. Пороговая схема защищает от взлома одного участника, но не от ситуации, когда мошенникам удаётся обмануть достаточное число людей.
· Разделить ключ — не значит автоматически обеспечить безопасность денег. Если подписантов поймают на фишинг или процедура согласования будет формальностью, неприятности всё равно возможны.
· Официальный полный технический отчёт о том, на каком именно этапе произошла утечка на этой неделе, ещё не опубликован. Я не буду подгонять этот случай под MPC и утверждать, что «с ним вас не ограбят».
· Обычным пользователям кастодиальное хранение для организаций не нужно, но общий принцип применим ко всем: не храните сид-фразу только в одном месте и не фотографируйте её целиком, чтобы загрузить в облако.
А ваша сид-фраза сейчас хранится «в одном экземпляре в одном месте» или «скопирована в несколько мест»?
#MPC #钱包安全 #科普
Решение Google Cloud для кастодиального хранения: почему говорят, что закрытый ключ «никогда не появляется целиком»?
На этой неделе взломали горячий кошелёк биржи. В ту же неделю я заглянул в документацию Google Cloud о продукте Multi-party Compute (многостороннее вычисление) для кастодиального хранения — он предназначен для управления закрытыми ключами, которыми подписывают операции с цифровыми активами. Суть в одной фразе: разделить ключ на несколько частей, хранить их отдельно и при подписании не собирать вместе.
Если свести официальную документацию к нескольким пунктам:
1. Недостаток старого подхода: полный закрытый ключ хранится в одном аппаратном модуле безопасности — это единая точка отказа. Если скопировать его на несколько устройств и в разные регионы, доступность повысится, но каждая копия будет содержать полный ключ — то есть появится больше дверей, которые можно взломать.
2. Как работает решение: пороговая подпись (в документации описано усиленное расширение протокола DKLS23). Несколько независимых участников генерируют и хранят у себя по одной «доле ключа». При подписании они вместе вычисляют действительную подпись, но полный закрытый ключ нигде не собирается.
3. Границы безопасности: если взломано меньше участников, чем требуется для достижения порога, подделать подпись и восстановить закрытый ключ нельзя. Если несколько участников отключатся или их доли будут безвозвратно повреждены, остальные всё равно смогут подписывать — при условии, что их достаточно для достижения порога.
4. Пример (суть цитаты из документации): три человека из финансовой команды хранят по одной доле; для подписания нужно согласие любых двоих.
5. Поддерживаемые варианты: кривая secp256k1 — для Bitcoin, Ethereum и сетей EVM; для Ed25519 (Solana) указано «скоро появится». Сейчас продукт доступен в предварительной версии (Pre-GA).
Несколько оговорок:
· В документации есть одно очень честное замечание: торговые стратегии (например, лимиты и белые списки) лишь выдают рекомендацию «разрешить/отклонить». Если достаточно много подписантов одобрят транзакцию, она всё равно будет выполнена, даже если стратегия её отклонила. Пороговая схема защищает от взлома одного участника, но не от ситуации, когда мошенникам удаётся обмануть достаточное число людей.
· Разделить ключ — не значит автоматически обеспечить безопасность денег. Если подписантов поймают на фишинг или процедура согласования будет формальностью, неприятности всё равно возможны.
· Официальный полный технический отчёт о том, на каком именно этапе произошла утечка на этой неделе, ещё не опубликован. Я не буду подгонять этот случай под MPC и утверждать, что «с ним вас не ограбят».
· Обычным пользователям кастодиальное хранение для организаций не нужно, но общий принцип применим ко всем: не храните сид-фразу только в одном месте и не фотографируйте её целиком, чтобы загрузить в облако.
А ваша сид-фраза сейчас хранится «в одном экземпляре в одном месте» или «скопирована в несколько мест»?
#MPC #钱包安全 #科普
На этой неделе взломали горячий кошелёк биржи. В ту же неделю я заглянул в документацию Google Cloud о продукте Multi-party Compute (многостороннее вычисление) для кастодиального хранения — он предназначен для управления закрытыми ключами, которыми подписывают операции с цифровыми активами. Суть в одной фразе: разделить ключ на несколько частей, хранить их отдельно и при подписании не собирать вместе.
Если свести официальную документацию к нескольким пунктам:
1. Недостаток старого подхода: полный закрытый ключ хранится в одном аппаратном модуле безопасности — это единая точка отказа. Если скопировать его на несколько устройств и в разные регионы, доступность повысится, но каждая копия будет содержать полный ключ — то есть появится больше дверей, которые можно взломать.
2. Как работает решение: пороговая подпись (в документации описано усиленное расширение протокола DKLS23). Несколько независимых участников генерируют и хранят у себя по одной «доле ключа». При подписании они вместе вычисляют действительную подпись, но полный закрытый ключ нигде не собирается.
3. Границы безопасности: если взломано меньше участников, чем требуется для достижения порога, подделать подпись и восстановить закрытый ключ нельзя. Если несколько участников отключатся или их доли будут безвозвратно повреждены, остальные всё равно смогут подписывать — при условии, что их достаточно для достижения порога.
4. Пример (суть цитаты из документации): три человека из финансовой команды хранят по одной доле; для подписания нужно согласие любых двоих.
5. Поддерживаемые варианты: кривая secp256k1 — для Bitcoin, Ethereum и сетей EVM; для Ed25519 (Solana) указано «скоро появится». Сейчас продукт доступен в предварительной версии (Pre-GA).
Несколько оговорок:
· В документации есть одно очень честное замечание: торговые стратегии (например, лимиты и белые списки) лишь выдают рекомендацию «разрешить/отклонить». Если достаточно много подписантов одобрят транзакцию, она всё равно будет выполнена, даже если стратегия её отклонила. Пороговая схема защищает от взлома одного участника, но не от ситуации, когда мошенникам удаётся обмануть достаточное число людей.
· Разделить ключ — не значит автоматически обеспечить безопасность денег. Если подписантов поймают на фишинг или процедура согласования будет формальностью, неприятности всё равно возможны.
· Официальный полный технический отчёт о том, на каком именно этапе произошла утечка на этой неделе, ещё не опубликован. Я не буду подгонять этот случай под MPC и утверждать, что «с ним вас не ограбят».
· Обычным пользователям кастодиальное хранение для организаций не нужно, но общий принцип применим ко всем: не храните сид-фразу только в одном месте и не фотографируйте её целиком, чтобы загрузить в облако.
А ваша сид-фраза сейчас хранится «в одном экземпляре в одном месте» или «скопирована в несколько мест»?
#MPC #钱包安全 #科普
GOOGUS-1,72%
11
·
--
Попался Google Cloud: на семинаре по цифровым активам в Нью-Йорке представили сервис хранения и управления ключами на основе многосторонних вычислений (MPC) — специально для банков и организаций. Он делит криптографический приватный ключ на несколько частей и хранит их в разных средах.
Ключевой момент: банк может хранить одну часть локально на аппаратном устройстве, вторую — в Google Cloud, а третью — в другом облаке; ни одна из сторон не владеет приватным ключом целиком. Перед подписанием запрос также проверяет движок политик (лимиты, адреса из белого списка, одобрение нескольких участников и т. д.). Сейчас сервис доступен в закрытом предварительном просмотре, коммерческий запуск намечен на начало 2027 года; его уже тестируют несколько крупных финансовых организаций. Сама Alphabet тоже использует эту систему для защиты своих цифровых активов в Ethereum и Solana. Поддерживается ECDSA (BTC/ETH), для Ed25519/Solana в документации указано «скоро», их поддержку планируют к коммерческому запуску.
Крупные технологические компании начали продавать хранение ключей для институциональных клиентов как полноценную базовую инфраструктуру — по сравнению с «хранением всего приватного ключа в одном месте» это совсем другой уровень защищённости.
#托管 #MPC #GoogleCloud #Учреждения
Попался Google Cloud: на семинаре по цифровым активам в Нью-Йорке представили сервис хранения и управления ключами на основе многосторонних вычислений (MPC) — специально для банков и организаций. Он делит криптографический приватный ключ на несколько частей и хранит их в разных средах.
Ключевой момент: банк может хранить одну часть локально на аппаратном устройстве, вторую — в Google Cloud, а третью — в другом облаке; ни одна из сторон не владеет приватным ключом целиком. Перед подписанием запрос также проверяет движок политик (лимиты, адреса из белого списка, одобрение нескольких участников и т. д.). Сейчас сервис доступен в закрытом предварительном просмотре, коммерческий запуск намечен на начало 2027 года; его уже тестируют несколько крупных финансовых организаций. Сама Alphabet тоже использует эту систему для защиты своих цифровых активов в Ethereum и Solana. Поддерживается ECDSA (BTC/ETH), для Ed25519/Solana в документации указано «скоро», их поддержку планируют к коммерческому запуску.
Крупные технологические компании начали продавать хранение ключей для институциональных клиентов как полноценную базовую инфраструктуру — по сравнению с «хранением всего приватного ключа в одном месте» это совсем другой уровень защищённости.
#托管 #MPC #GoogleCloud #Учреждения
Ключевой момент: банк может хранить одну часть локально на аппаратном устройстве, вторую — в Google Cloud, а третью — в другом облаке; ни одна из сторон не владеет приватным ключом целиком. Перед подписанием запрос также проверяет движок политик (лимиты, адреса из белого списка, одобрение нескольких участников и т. д.). Сейчас сервис доступен в закрытом предварительном просмотре, коммерческий запуск намечен на начало 2027 года; его уже тестируют несколько крупных финансовых организаций. Сама Alphabet тоже использует эту систему для защиты своих цифровых активов в Ethereum и Solana. Поддерживается ECDSA (BTC/ETH), для Ed25519/Solana в документации указано «скоро», их поддержку планируют к коммерческому запуску.
Крупные технологические компании начали продавать хранение ключей для институциональных клиентов как полноценную базовую инфраструктуру — по сравнению с «хранением всего приватного ключа в одном месте» это совсем другой уровень защищённости.
#托管 #MPC #GoogleCloud #Учреждения
GOOGUS-1,72%
15
·
--
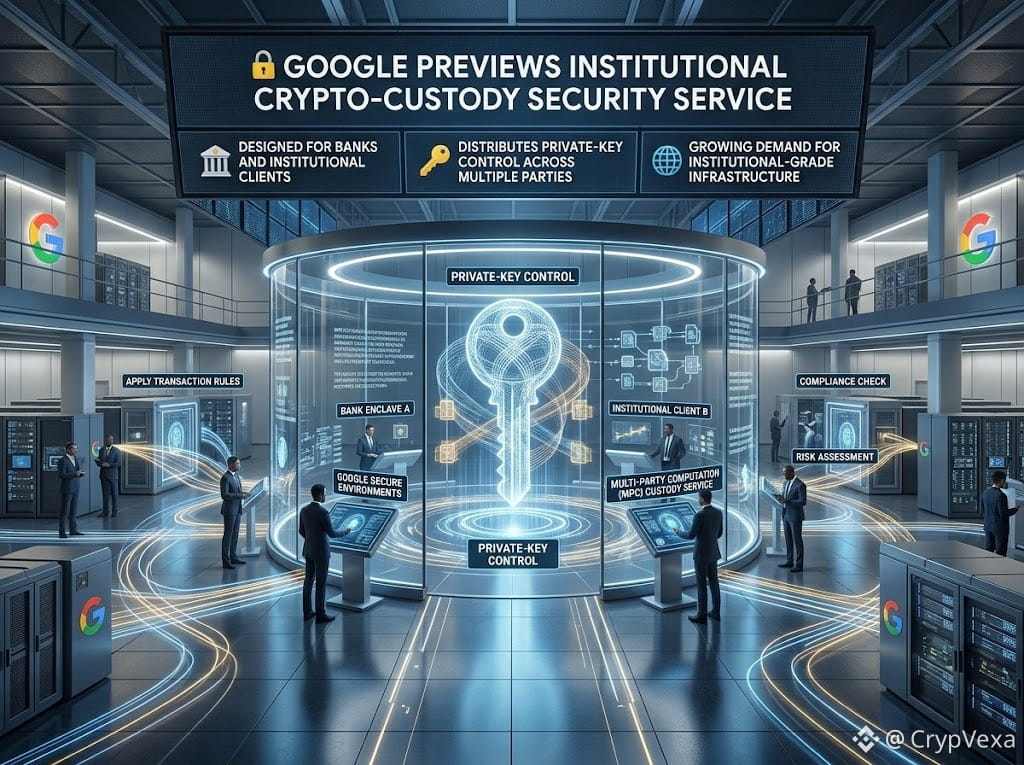
🔐 Google анонсирует сервис безопасности для институционального хранения криптовалют
🏦 Google представит сервис хранения активов на основе многосторонних вычислений (MPC), разработанный для банков и институциональных клиентов.
🔑 Эта модель распределяет контроль над закрытыми ключами между несколькими сторонами и применяет правила проведения транзакций в разных средах.
🌐 Этот шаг свидетельствует о растущем спросе на инфраструктуру безопасности и хранения криптоактивов институционального уровня.
👀 Сможет ли выход Google на этот рынок укрепить доверие институциональных клиентов к хранению криптоактивов?
#Google #CryptoCustody #MPC #CryptoNews
🔐 Google анонсирует сервис безопасности для институционального хранения криптовалют
🏦 Google представит сервис хранения активов на основе многосторонних вычислений (MPC), разработанный для банков и институциональных клиентов.
🔑 Эта модель распределяет контроль над закрытыми ключами между несколькими сторонами и применяет правила проведения транзакций в разных средах.
🌐 Этот шаг свидетельствует о растущем спросе на инфраструктуру безопасности и хранения криптоактивов институционального уровня.
👀 Сможет ли выход Google на этот рынок укрепить доверие институциональных клиентов к хранению криптоактивов?
#Google #CryptoCustody #MPC #CryptoNews
🏦 Google представит сервис хранения активов на основе многосторонних вычислений (MPC), разработанный для банков и институциональных клиентов.
🔑 Эта модель распределяет контроль над закрытыми ключами между несколькими сторонами и применяет правила проведения транзакций в разных средах.
🌐 Этот шаг свидетельствует о растущем спросе на инфраструктуру безопасности и хранения криптоактивов институционального уровня.
👀 Сможет ли выход Google на этот рынок укрепить доверие институциональных клиентов к хранению криптоактивов?
#Google #CryptoCustody #MPC #CryptoNews
GOOGUS-1,72%
GOOGLB-0,07%
2
290

🔐 Google будет управлять приватными ключами для институциональных клиентов. Перепишут ли крупные компании правила криптокастодиальных услуг?
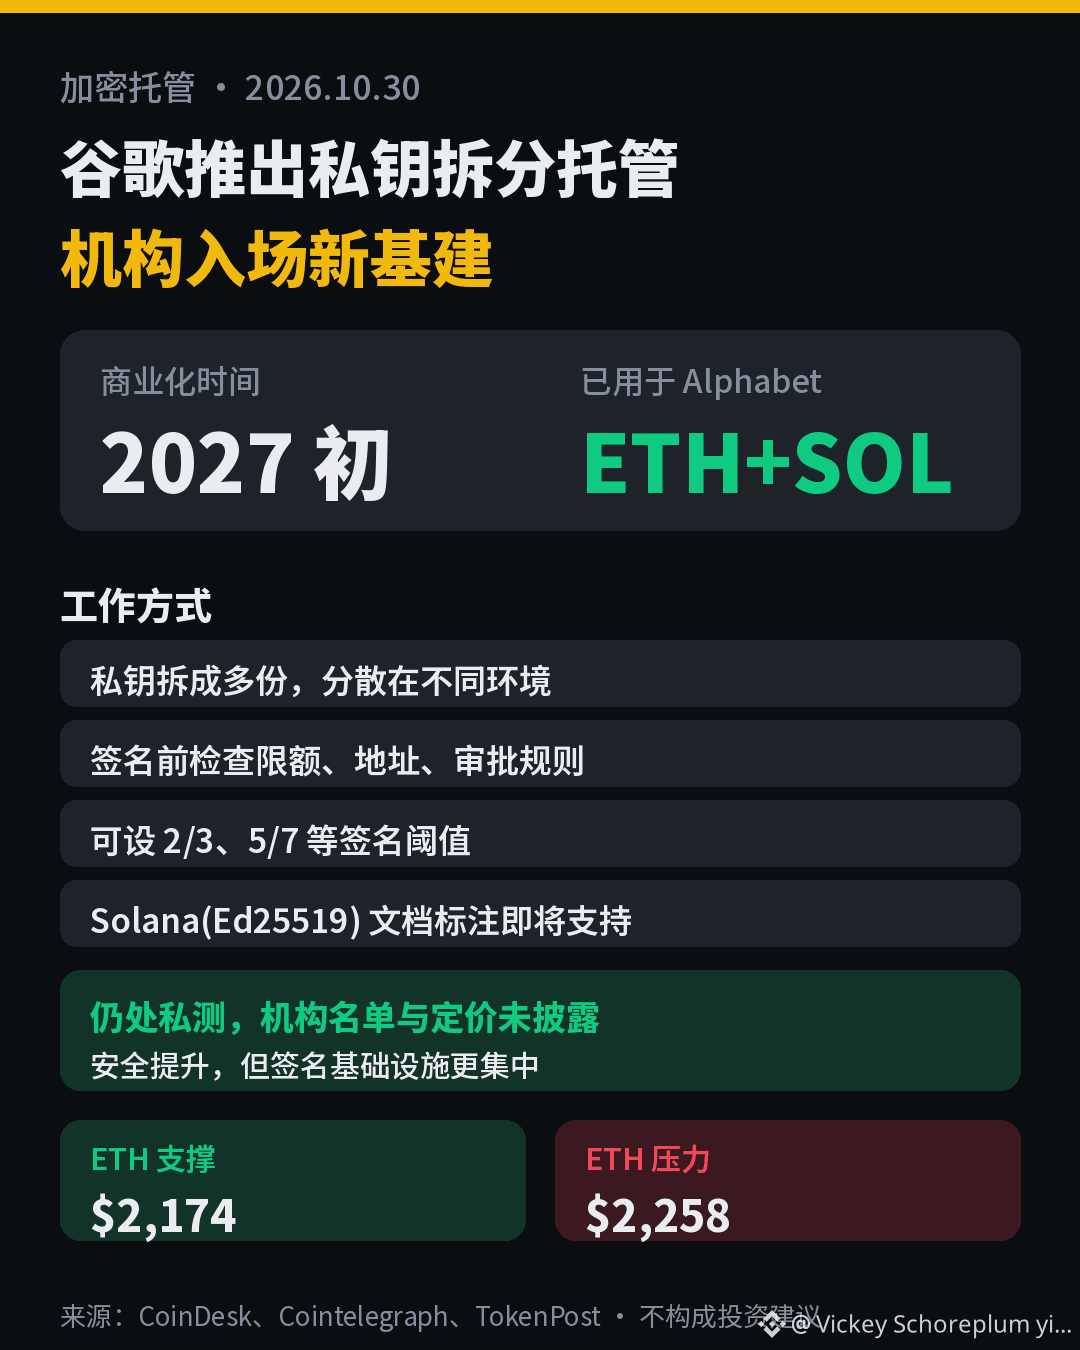
По сообщениям CoinDesk и других СМИ от 28 октября, сервис безопасного хранения Multi-Party Compute (MPC) от Google Cloud перешёл в закрытое тестирование. Его тестируют несколько крупных финансовых учреждений и партнёров по разработке. Коммерческий запуск запланирован на начало 2027 года. Материнская компания Alphabet также использует его для защиты своих цифровых активов в Ethereum и Solana.
📊 Главное
• Принцип работы: ключ подписи делится на несколько частей, которые распределяются между Google Cloud, собственным оборудованием учреждения и другими облачными средами. Никто не получает полный приватный ключ.
• Контроль рисков: перед подписанием проверяются лимиты переводов, белые списки адресов получателей и согласования нескольких подразделений. Можно настроить пороговые схемы, например 2 из 3 или 5 из 7.
• Поддерживаемые сети: сначала ECDSA (Bitcoin, Ethereum и сети EVM); в документации указано, что Ed25519, необходимая для Solana, «скоро будет поддерживаться».
• Не раскрыты: список тестирующих учреждений, активы и объём резервов Alphabet, цены и точная дата запуска.
📈 Влияние на рынок
Это позитивный сигнал для институциональных кастодиальных услуг, но в краткосрочной перспективе он не означает притока покупателей. Сейчас ETH стоит около 2191 USDT, за 24 часа он упал примерно на 5,4%. Минимум сегодня — около 2174, вчерашний минимум — около 2233. При отскоке ближайшее сопротивление — в районе 2258; если цена опустится ниже 2174, стоит учитывать риск дальнейшего снижения.
💬 Спорный вопрос: безопасность повысилась, но если передать важнейшую инфраструктуру для подписания транзакций крупным облачным провайдерам, сколько останется от децентрализации? Что вы думаете?
👉 Торговать ETH: https://www.binance.com/zh-CN/trade/ETH_USDT
#谷歌将预览加密托管安全系统 #MPC #ETH #криптокастодиальныеуслуги
⚠️ Это не является инвестиционной рекомендацией. Помните о рисках.
🔐 Google будет управлять приватными ключами для институциональных клиентов. Перепишут ли крупные компании правила криптокастодиальных услуг?
По сообщениям CoinDesk и других СМИ от 28 октября, сервис безопасного хранения Multi-Party Compute (MPC) от Google Cloud перешёл в закрытое тестирование. Его тестируют несколько крупных финансовых учреждений и партнёров по разработке. Коммерческий запуск запланирован на начало 2027 года. Материнская компания Alphabet также использует его для защиты своих цифровых активов в Ethereum и Solana.
📊 Главное
• Принцип работы: ключ подписи делится на несколько частей, которые распределяются между Google Cloud, собственным оборудованием учреждения и другими облачными средами. Никто не получает полный приватный ключ.
• Контроль рисков: перед подписанием проверяются лимиты переводов, белые списки адресов получателей и согласования нескольких подразделений. Можно настроить пороговые схемы, например 2 из 3 или 5 из 7.
• Поддерживаемые сети: сначала ECDSA (Bitcoin, Ethereum и сети EVM); в документации указано, что Ed25519, необходимая для Solana, «скоро будет поддерживаться».
• Не раскрыты: список тестирующих учреждений, активы и объём резервов Alphabet, цены и точная дата запуска.
📈 Влияние на рынок
Это позитивный сигнал для институциональных кастодиальных услуг, но в краткосрочной перспективе он не означает притока покупателей. Сейчас ETH стоит около 2191 USDT, за 24 часа он упал примерно на 5,4%. Минимум сегодня — около 2174, вчерашний минимум — около 2233. При отскоке ближайшее сопротивление — в районе 2258; если цена опустится ниже 2174, стоит учитывать риск дальнейшего снижения.
💬 Спорный вопрос: безопасность повысилась, но если передать важнейшую инфраструктуру для подписания транзакций крупным облачным провайдерам, сколько останется от децентрализации? Что вы думаете?
👉 Торговать ETH: https://www.binance.com/zh-CN/trade/ETH_USDT
#谷歌将预览加密托管安全系统 #MPC #ETH #криптокастодиальныеуслуги
⚠️ Это не является инвестиционной рекомендацией. Помните о рисках.
По сообщениям CoinDesk и других СМИ от 28 октября, сервис безопасного хранения Multi-Party Compute (MPC) от Google Cloud перешёл в закрытое тестирование. Его тестируют несколько крупных финансовых учреждений и партнёров по разработке. Коммерческий запуск запланирован на начало 2027 года. Материнская компания Alphabet также использует его для защиты своих цифровых активов в Ethereum и Solana.
📊 Главное
• Принцип работы: ключ подписи делится на несколько частей, которые распределяются между Google Cloud, собственным оборудованием учреждения и другими облачными средами. Никто не получает полный приватный ключ.
• Контроль рисков: перед подписанием проверяются лимиты переводов, белые списки адресов получателей и согласования нескольких подразделений. Можно настроить пороговые схемы, например 2 из 3 или 5 из 7.
• Поддерживаемые сети: сначала ECDSA (Bitcoin, Ethereum и сети EVM); в документации указано, что Ed25519, необходимая для Solana, «скоро будет поддерживаться».
• Не раскрыты: список тестирующих учреждений, активы и объём резервов Alphabet, цены и точная дата запуска.
📈 Влияние на рынок
Это позитивный сигнал для институциональных кастодиальных услуг, но в краткосрочной перспективе он не означает притока покупателей. Сейчас ETH стоит около 2191 USDT, за 24 часа он упал примерно на 5,4%. Минимум сегодня — около 2174, вчерашний минимум — около 2233. При отскоке ближайшее сопротивление — в районе 2258; если цена опустится ниже 2174, стоит учитывать риск дальнейшего снижения.
💬 Спорный вопрос: безопасность повысилась, но если передать важнейшую инфраструктуру для подписания транзакций крупным облачным провайдерам, сколько останется от децентрализации? Что вы думаете?
👉 Торговать ETH: https://www.binance.com/zh-CN/trade/ETH_USDT
#谷歌将预览加密托管安全系统 #MPC #ETH #криптокастодиальныеуслуги
⚠️ Это не является инвестиционной рекомендацией. Помните о рисках.
539
·
--
Одна из крупнейших в мире компаний, предоставляющих облачную инфраструктуру, всерьёз занялась хранением криптоактивов. Собственные цифровые активы Alphabet уже работают на Ethereum и Solana с использованием системы, которая разделяет приватные ключи на несколько частей, так что ни одна отдельная сторона не может получить полный ключ. Несколько крупных финансовых организаций проводят внутреннее тестирование; коммерческий запуск ожидается в начале 2027 года. Институты переводят активы в блокчейн — этот путь становится всё надёжнее.$SOL $ETH #机构托管 #MPC
Одна из крупнейших в мире компаний, предоставляющих облачную инфраструктуру, всерьёз занялась хранением криптоактивов. Собственные цифровые активы Alphabet уже работают на Ethereum и Solana с использованием системы, которая разделяет приватные ключи на несколько частей, так что ни одна отдельная сторона не может получить полный ключ. Несколько крупных финансовых организаций проводят внутреннее тестирование; коммерческий запуск ожидается в начале 2027 года. Институты переводят активы в блокчейн — этот путь становится всё надёжнее.$SOL $ETH #机构托管 #MPC
539

Google создала кастодиальный сервис на основе MPC для банков, и куча аккаунтов уже кричит: «ОГРОМНО», «Google пришла на рынок».
Спокойнее. Для начала разберёмся, что это такое: Google Multi-Party Compute — технология, которая распределяет приватный ключ между несколькими изолированными средами, а перед подписанием проверяет транзакцию на соответствие правилам самого банка. Сейчас сервис доступен в рамках закрытого предварительного тестирования, участвующие банки не названы, цены не объявлены, а коммерческий запуск ожидается в начале 2027 года. Alphabet сама использует его для управления активами в ETH и SOL — пока это единственный реальный пользователь.
MPC — вовсе не новинка: в сфере институционального хранения активов этим занимаются уже несколько лет. Google продаёт не технологический прорыв, а чувство безопасности, которое у банковских отделов комплаенса вызывают два слова — «Google». Проще говоря, у облачного сервиса появился ещё один тарифный план, который будет приносить доход от банковских подписок. К цене монет, которые у вас на руках, это имеет мало отношения.
Ещё абсурднее выглядит распространение новости. Один аккаунт за 25 секунд опубликовал шесть одинаковых постов с текстом «Google is building crypto custody for banks», и у каждого было всего несколько просмотров. Вы и правда собираетесь считать такой скопированный «позитивный сигнал» поводом для покупки?
Кражи приватных ключей и правда составляют значительную часть инцидентов (по данным, приведённым в новости на X, 43,8% краж за 2024 год были связаны с утечкой приватных ключей), так что улучшение кастодиальных решений для институциональных игроков — это хорошо. Но «хорошо» и «цена вот-вот взлетит» — совсем разные вещи: между ними больше года и куча нераскрытых деталей.
#谷歌 #MPC
Google создала кастодиальный сервис на основе MPC для банков, и куча аккаунтов уже кричит: «ОГРОМНО», «Google пришла на рынок».
Спокойнее. Для начала разберёмся, что это такое: Google Multi-Party Compute — технология, которая распределяет приватный ключ между несколькими изолированными средами, а перед подписанием проверяет транзакцию на соответствие правилам самого банка. Сейчас сервис доступен в рамках закрытого предварительного тестирования, участвующие банки не названы, цены не объявлены, а коммерческий запуск ожидается в начале 2027 года. Alphabet сама использует его для управления активами в ETH и SOL — пока это единственный реальный пользователь.
MPC — вовсе не новинка: в сфере институционального хранения активов этим занимаются уже несколько лет. Google продаёт не технологический прорыв, а чувство безопасности, которое у банковских отделов комплаенса вызывают два слова — «Google». Проще говоря, у облачного сервиса появился ещё один тарифный план, который будет приносить доход от банковских подписок. К цене монет, которые у вас на руках, это имеет мало отношения.
Ещё абсурднее выглядит распространение новости. Один аккаунт за 25 секунд опубликовал шесть одинаковых постов с текстом «Google is building crypto custody for banks», и у каждого было всего несколько просмотров. Вы и правда собираетесь считать такой скопированный «позитивный сигнал» поводом для покупки?
Кражи приватных ключей и правда составляют значительную часть инцидентов (по данным, приведённым в новости на X, 43,8% краж за 2024 год были связаны с утечкой приватных ключей), так что улучшение кастодиальных решений для институциональных игроков — это хорошо. Но «хорошо» и «цена вот-вот взлетит» — совсем разные вещи: между ними больше года и куча нераскрытых деталей.
#谷歌 #MPC
Спокойнее. Для начала разберёмся, что это такое: Google Multi-Party Compute — технология, которая распределяет приватный ключ между несколькими изолированными средами, а перед подписанием проверяет транзакцию на соответствие правилам самого банка. Сейчас сервис доступен в рамках закрытого предварительного тестирования, участвующие банки не названы, цены не объявлены, а коммерческий запуск ожидается в начале 2027 года. Alphabet сама использует его для управления активами в ETH и SOL — пока это единственный реальный пользователь.
MPC — вовсе не новинка: в сфере институционального хранения активов этим занимаются уже несколько лет. Google продаёт не технологический прорыв, а чувство безопасности, которое у банковских отделов комплаенса вызывают два слова — «Google». Проще говоря, у облачного сервиса появился ещё один тарифный план, который будет приносить доход от банковских подписок. К цене монет, которые у вас на руках, это имеет мало отношения.
Ещё абсурднее выглядит распространение новости. Один аккаунт за 25 секунд опубликовал шесть одинаковых постов с текстом «Google is building crypto custody for banks», и у каждого было всего несколько просмотров. Вы и правда собираетесь считать такой скопированный «позитивный сигнал» поводом для покупки?
Кражи приватных ключей и правда составляют значительную часть инцидентов (по данным, приведённым в новости на X, 43,8% краж за 2024 год были связаны с утечкой приватных ключей), так что улучшение кастодиальных решений для институциональных игроков — это хорошо. Но «хорошо» и «цена вот-вот взлетит» — совсем разные вещи: между ними больше года и куча нераскрытых деталей.
#谷歌 #MPC
GOOGUS-1,72%
11
·
--
Падение
Google Multi-Party Compute проходит закрытое тестирование среди институциональных клиентов. Технология снижает риск кражи единственного приватного ключа, разделяя его на несколько частей и распределяя их по разным средам. Alphabet также использует её внутри компании для защиты цифровых активов в сетях Ethereum и Solana. Ожидается, что коммерческий запуск состоится в начале 2027 года.
С технической точки зрения Google не может получить полный приватный ключ напрямую. Но главный повод для споров в другом: криптоиндустрия изначально стремилась освободиться от централизованных организаций, а теперь, когда в неё приходят институциональные игроки, она доверяет важнейшую инфраструктуру для подписи транзакций одной из крупнейших облачных платформ в мире. Безопасность повысилась — а много ли осталось от децентрализации?
$BTC $ETH $SOL #谷歌将预览加密托管安全系统 #MPC #GoogleCloud #加密托管
{future}(SOLUSDT)
{future}(ETHUSDT)
{future}(BTCUSDT)
Google Multi-Party Compute проходит закрытое тестирование среди институциональных клиентов. Технология снижает риск кражи единственного приватного ключа, разделяя его на несколько частей и распределяя их по разным средам. Alphabet также использует её внутри компании для защиты цифровых активов в сетях Ethereum и Solana. Ожидается, что коммерческий запуск состоится в начале 2027 года.
С технической точки зрения Google не может получить полный приватный ключ напрямую. Но главный повод для споров в другом: криптоиндустрия изначально стремилась освободиться от централизованных организаций, а теперь, когда в неё приходят институциональные игроки, она доверяет важнейшую инфраструктуру для подписи транзакций одной из крупнейших облачных платформ в мире. Безопасность повысилась — а много ли осталось от децентрализации?
$BTC $ETH $SOL #谷歌将预览加密托管安全系统 #MPC #GoogleCloud #加密托管
С технической точки зрения Google не может получить полный приватный ключ напрямую. Но главный повод для споров в другом: криптоиндустрия изначально стремилась освободиться от централизованных организаций, а теперь, когда в неё приходят институциональные игроки, она доверяет важнейшую инфраструктуру для подписи транзакций одной из крупнейших облачных платформ в мире. Безопасность повысилась — а много ли осталось от децентрализации?
$BTC $ETH $SOL #谷歌将预览加密托管安全系统 #MPC #GoogleCloud #加密托管
1
3.7k
·
--
Google только что открыл частный предварительный доступ к институциональному хранению криптоактивов — разделение ключей с помощью MPC для банков, коммерческий запуск намечен на начало 2027 года.
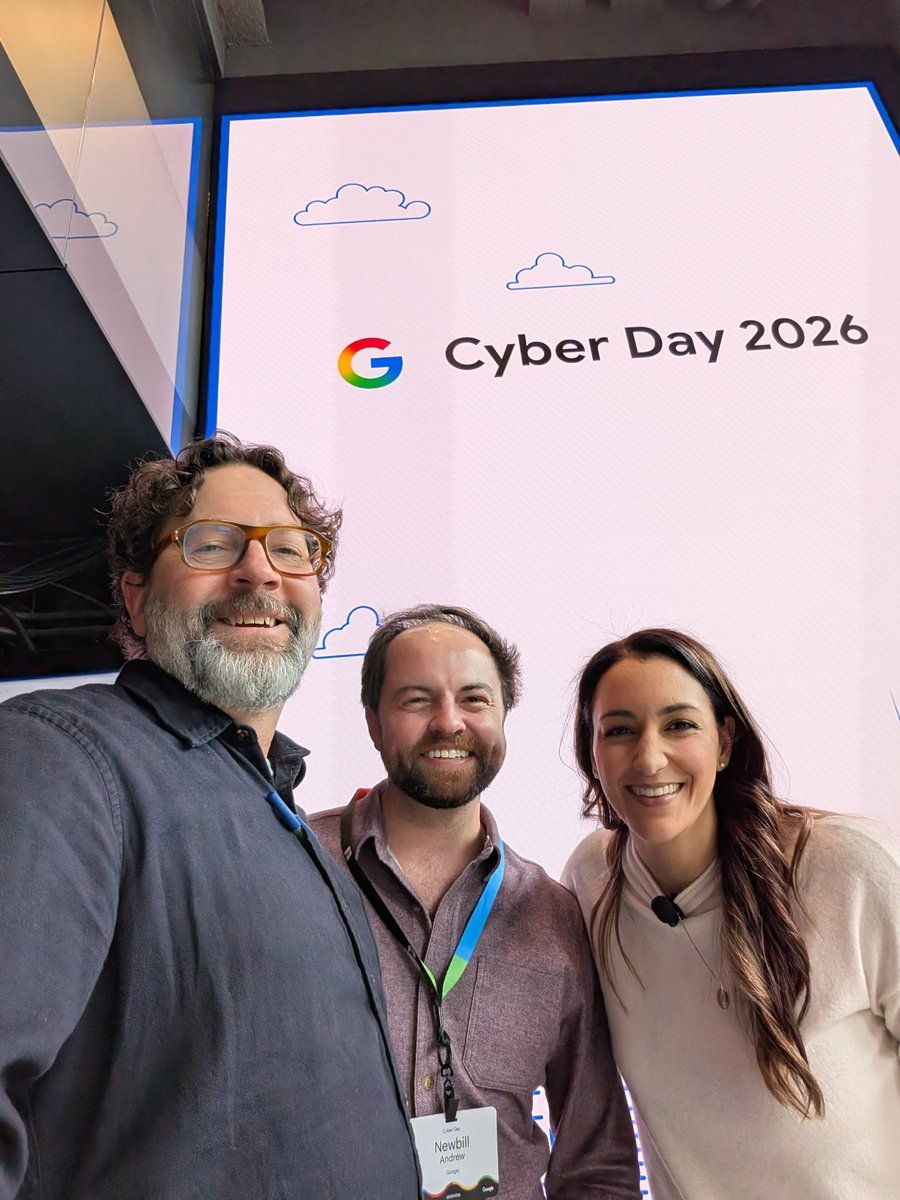
28 октября 2026 года Google Cloud представила Google Multi-Party Compute на симпозиуме по цифровым активам в Нью-Йорке. Сервис хранит части приватного ключа в отдельных средах, проверяет транзакции на соответствие политикам внутри Confidential Space и никогда не хранит полный ключ в одном месте. Alphabet уже использует его для защиты цифровых активов в сетях Ethereum и Solana, а партнеры по разработке и крупные финансовые организации тестируют его для криптоактивов и токенизированных активов.
Google не назвала банки, участвующие в предварительном тестировании, и не раскрыла цены. Коммерческий запуск запланирован на начало 2027 года. Для организаций, переходящих в блокчейн-сети, этот продукт объединяет подписание с помощью MPC, контроль соблюдения политик и восстановление ключей, избавляя от необходимости собирать решение самостоятельно. Пока это лишь предварительная версия, еще не доказавшая свою эффективность в больших масштабах, но уже явный сигнал: крупные технологические компании хотят занять место в регулируемом сегменте хранения цифровых активов.
#GoogleCloud #MPC #CryptoCustody $ETH $SOL
Проведите собственное исследование. Не является финансовой рекомендацией.
{spot}(GOOGLBUSDT)
{spot}(SOLUSDT)
{spot}(ETHUSDT)
Google только что открыл частный предварительный доступ к институциональному хранению криптоактивов — разделение ключей с помощью MPC для банков, коммерческий запуск намечен на начало 2027 года.
28 октября 2026 года Google Cloud представила Google Multi-Party Compute на симпозиуме по цифровым активам в Нью-Йорке. Сервис хранит части приватного ключа в отдельных средах, проверяет транзакции на соответствие политикам внутри Confidential Space и никогда не хранит полный ключ в одном месте. Alphabet уже использует его для защиты цифровых активов в сетях Ethereum и Solana, а партнеры по разработке и крупные финансовые организации тестируют его для криптоактивов и токенизированных активов.
Google не назвала банки, участвующие в предварительном тестировании, и не раскрыла цены. Коммерческий запуск запланирован на начало 2027 года. Для организаций, переходящих в блокчейн-сети, этот продукт объединяет подписание с помощью MPC, контроль соблюдения политик и восстановление ключей, избавляя от необходимости собирать решение самостоятельно. Пока это лишь предварительная версия, еще не доказавшая свою эффективность в больших масштабах, но уже явный сигнал: крупные технологические компании хотят занять место в регулируемом сегменте хранения цифровых активов.
#GoogleCloud #MPC #CryptoCustody $ETH $SOL
Проведите собственное исследование. Не является финансовой рекомендацией.
28 октября 2026 года Google Cloud представила Google Multi-Party Compute на симпозиуме по цифровым активам в Нью-Йорке. Сервис хранит части приватного ключа в отдельных средах, проверяет транзакции на соответствие политикам внутри Confidential Space и никогда не хранит полный ключ в одном месте. Alphabet уже использует его для защиты цифровых активов в сетях Ethereum и Solana, а партнеры по разработке и крупные финансовые организации тестируют его для криптоактивов и токенизированных активов.
Google не назвала банки, участвующие в предварительном тестировании, и не раскрыла цены. Коммерческий запуск запланирован на начало 2027 года. Для организаций, переходящих в блокчейн-сети, этот продукт объединяет подписание с помощью MPC, контроль соблюдения политик и восстановление ключей, избавляя от необходимости собирать решение самостоятельно. Пока это лишь предварительная версия, еще не доказавшая свою эффективность в больших масштабах, но уже явный сигнал: крупные технологические компании хотят занять место в регулируемом сегменте хранения цифровых активов.
#GoogleCloud #MPC #CryptoCustody $ETH $SOL
Проведите собственное исследование. Не является финансовой рекомендацией.
89
·
--
Статья
Google создает систему криптобезопасности для банков. Почему именно сейчас?Поскольку в первой половине 2026 года 76% потерь пришлось на уязвимости инфраструктуры и операционной деятельности — кражу приватных ключей и сид-фраз, а не на колебания рынка, — проблема заключается в хранении активов. Решение Google — разделить ключи кошелька с помощью MPC между несколькими изолированными средами: одна доля — в Google Cloud, другая — на аппаратном устройстве самого банка, третья — в другом облаке. Перед подписанием транзакции можно также установить лимиты, добавить адреса кошельков в белый список и настроить многостороннее согласование. Полный приватный ключ никогда не хранится в одном месте, поэтому взлома одного устройства недостаточно, чтобы вывести активы. Alpha уже использует эту систему для защиты своих активов в ETH и Solana. Коммерческий запуск запланирован на начало 2027 года; в будущем может появиться поддержка постквантовой криптографии.
Google создает систему криптобезопасности для банков. Почему именно сейчас?
Поскольку в первой половине 2026 года 76% потерь пришлось на уязвимости инфраструктуры и операционной деятельности — кражу приватных ключей и сид-фраз, а не на колебания рынка, — проблема заключается в хранении активов. Решение Google — разделить ключи кошелька с помощью MPC между несколькими изолированными средами: одна доля — в Google Cloud, другая — на аппаратном устройстве самого банка, третья — в другом облаке. Перед подписанием транзакции можно также установить лимиты, добавить адреса кошельков в белый список и настроить многостороннее согласование. Полный приватный ключ никогда не хранится в одном месте, поэтому взлома одного устройства недостаточно, чтобы вывести активы. Alpha уже использует эту систему для защиты своих активов в ETH и Solana. Коммерческий запуск запланирован на начало 2027 года; в будущем может появиться поддержка постквантовой криптографии.
1
447

·
--
Статья
Google возьмёт на себя хранение криптоактивов банков: приватные ключи больше не будут храниться на одном компьютереGoogle готова взять на себя то, чего банки боятся больше всего: приватный ключ больше не будет целиком храниться на одном компьютере.
Google тестирует систему кастодиального хранения на основе многосторонних вычислений — Google Multi-Party Compute — совместно с крупными финансовыми организациями. Она была представлена 28 октября на конференции по безопасности цифровых активов в Нью-Йорке, а её коммерческий запуск запланирован на начало 2027 года. Названия участвующих организаций, цены и список будущих клиентов пока не раскрываются.
Суть этой системы можно выразить одной фразой: приватный ключ разделяют на части и хранят отдельно. Один ключ разбивается на несколько частей, которые размещаются на устройствах самого банка, в Google Cloud и у другого поставщика услуг. Для перевода требуется согласие всех сторон. Важнее всего то, что клиенты сами контролируют принадлежащую им часть ключа — даже ту, которая хранится в облаке Google. Кроме того, каждый перевод сначала проверяется на соответствие правилам, установленным самой организацией: если они не соблюдены, перевод не будет выполнен.
Google возьмёт на себя хранение криптоактивов банков: приватные ключи больше не будут храниться на одном компьютере
Google готова взять на себя то, чего банки боятся больше всего: приватный ключ больше не будет целиком храниться на одном компьютере.
Google тестирует систему кастодиального хранения на основе многосторонних вычислений — Google Multi-Party Compute — совместно с крупными финансовыми организациями. Она была представлена 28 октября на конференции по безопасности цифровых активов в Нью-Йорке, а её коммерческий запуск запланирован на начало 2027 года. Названия участвующих организаций, цены и список будущих клиентов пока не раскрываются.
Суть этой системы можно выразить одной фразой: приватный ключ разделяют на части и хранят отдельно. Один ключ разбивается на несколько частей, которые размещаются на устройствах самого банка, в Google Cloud и у другого поставщика услуг. Для перевода требуется согласие всех сторон. Важнее всего то, что клиенты сами контролируют принадлежащую им часть ключа — даже ту, которая хранится в облаке Google. Кроме того, каждый перевод сначала проверяется на соответствие правилам, установленным самой организацией: если они не соблюдены, перевод не будет выполнен.
Google тестирует систему кастодиального хранения на основе многосторонних вычислений — Google Multi-Party Compute — совместно с крупными финансовыми организациями. Она была представлена 28 октября на конференции по безопасности цифровых активов в Нью-Йорке, а её коммерческий запуск запланирован на начало 2027 года. Названия участвующих организаций, цены и список будущих клиентов пока не раскрываются.
Суть этой системы можно выразить одной фразой: приватный ключ разделяют на части и хранят отдельно. Один ключ разбивается на несколько частей, которые размещаются на устройствах самого банка, в Google Cloud и у другого поставщика услуг. Для перевода требуется согласие всех сторон. Важнее всего то, что клиенты сами контролируют принадлежащую им часть ключа — даже ту, которая хранится в облаке Google. Кроме того, каждый перевод сначала проверяется на соответствие правилам, установленным самой организацией: если они не соблюдены, перевод не будет выполнен.
16

Google представит сервис MPC для защиты криптовалют и токенизированных активов
#Google чтобы представить новую систему безопасности на первом симпозиуме компании, посвящённом цифровым активам, в Нью-Йорке. Система призвана помочь банкам и другим финансовым организациям защищать криптовалюты и токенизированные активы и осуществлять их переводы. Google Multi-Party Compute #MPC использует криптографические методы, чтобы распределить контроль над закрытым ключом между несколькими независимыми участниками. Уполномоченные стороны могут совместно подписывать блокчейн-транзакции, не восстанавливая полный ключ в одном месте, что снижает зависимость от какого-либо одного устройства или администратора.
Google Multi-Party Compute сейчас доступен в режиме закрытого тестирования и пока не выпущен для широкой публики. Google не раскрыла названия организаций, тестирующих сервис, и не уточнила, какие именно цифровые активы защищает Alphabet. Компания рассчитывает коммерчески запустить Google Multi-Party Compute в начале 2027 года, однако подробности о ценах пока не разглашаются.
👉 coindesk.com/tech/2026/10/28/google-to-preview-crypto-custody-security-system-as-ai-threats-grow
Google представит сервис MPC для защиты криптовалют и токенизированных активов
#Google чтобы представить новую систему безопасности на первом симпозиуме компании, посвящённом цифровым активам, в Нью-Йорке. Система призвана помочь банкам и другим финансовым организациям защищать криптовалюты и токенизированные активы и осуществлять их переводы. Google Multi-Party Compute #MPC использует криптографические методы, чтобы распределить контроль над закрытым ключом между несколькими независимыми участниками. Уполномоченные стороны могут совместно подписывать блокчейн-транзакции, не восстанавливая полный ключ в одном месте, что снижает зависимость от какого-либо одного устройства или администратора.
Google Multi-Party Compute сейчас доступен в режиме закрытого тестирования и пока не выпущен для широкой публики. Google не раскрыла названия организаций, тестирующих сервис, и не уточнила, какие именно цифровые активы защищает Alphabet. Компания рассчитывает коммерчески запустить Google Multi-Party Compute в начале 2027 года, однако подробности о ценах пока не разглашаются.
👉 coindesk.com/tech/2026/10/28/google-to-preview-crypto-custody-security-system-as-ai-threats-grow
#Google чтобы представить новую систему безопасности на первом симпозиуме компании, посвящённом цифровым активам, в Нью-Йорке. Система призвана помочь банкам и другим финансовым организациям защищать криптовалюты и токенизированные активы и осуществлять их переводы. Google Multi-Party Compute #MPC использует криптографические методы, чтобы распределить контроль над закрытым ключом между несколькими независимыми участниками. Уполномоченные стороны могут совместно подписывать блокчейн-транзакции, не восстанавливая полный ключ в одном месте, что снижает зависимость от какого-либо одного устройства или администратора.
Google Multi-Party Compute сейчас доступен в режиме закрытого тестирования и пока не выпущен для широкой публики. Google не раскрыла названия организаций, тестирующих сервис, и не уточнила, какие именно цифровые активы защищает Alphabet. Компания рассчитывает коммерчески запустить Google Multi-Party Compute в начале 2027 года, однако подробности о ценах пока не разглашаются.
👉 coindesk.com/tech/2026/10/28/google-to-preview-crypto-custody-security-system-as-ai-threats-grow
125
·
--
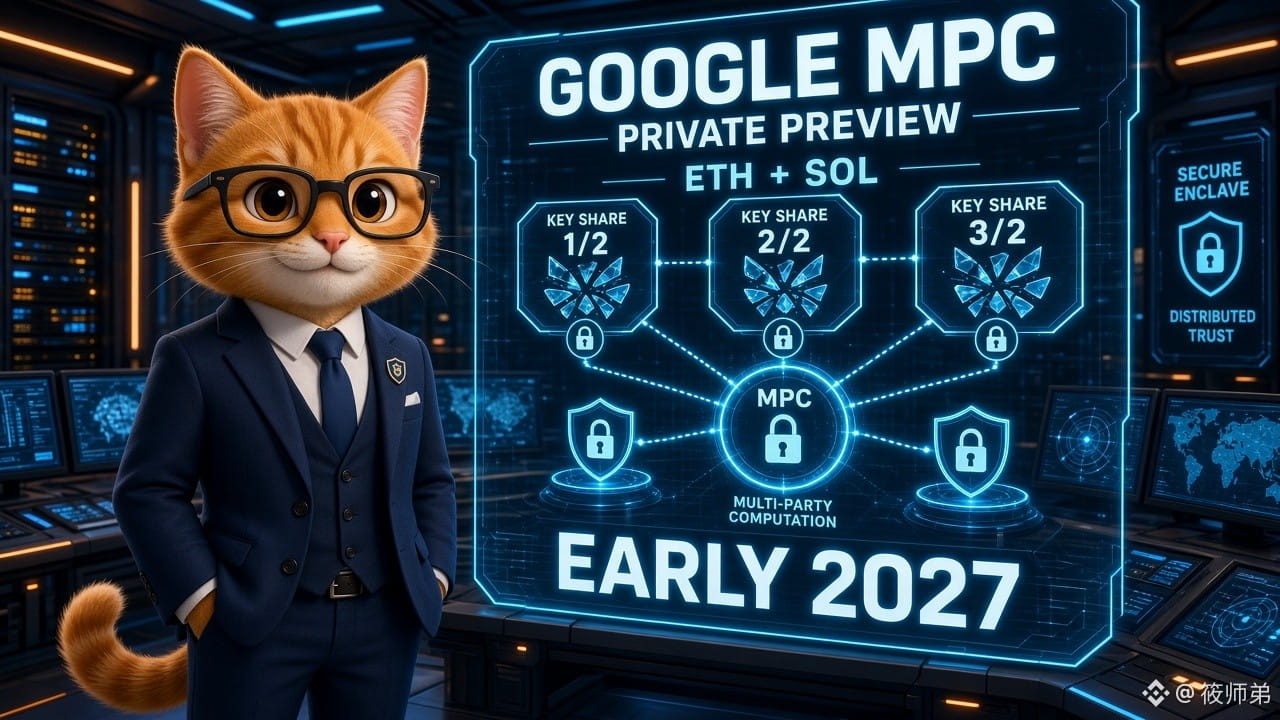
Google представила новый инструмент для хранения криптоактивов: MPC — многосторонние вычисления. Alphabet уже использует его для ETH/SOL
Как сообщает CoinDesk 28 октября, Google представит на семинаре по цифровым активам в Нью-Йорке решение Google Multi-Party Compute (MPC) для хранения приватных ключей. Сейчас оно доступно в режиме закрытого предварительного тестирования, его проверяют несколько финансовых учреждений. Материнская компания Alphabet уже использует решение для защиты собственных активов в сетях Ethereum и Solana. Коммерческий запуск запланирован на начало 2027 года.
Основной механизм: фрагменты приватного ключа распределены по нескольким изолированным средам, а перед подписанием транзакции она проходит проверку по правилам учреждения. Полный приватный ключ не хранится на одном устройстве; Google утверждает, что не может получить доступ к ключевому материалу клиентов в открытом виде. По данным Chainalysis, около 43,8% криптоактивов, похищенных в 2024 году, были связаны с утечками приватных ключей. По данным DeFiLlama, к июню этого года совокупный ущерб от хакерских атак составил около 166,9 млрд долларов, и примерно 40% пришлось на случаи, связанные с приватными ключами.
【Мнение】Крупнейший облачный провайдер официально выходит на рынок институционального хранения активов, напрямую конкурируя со специализированными компаниями вроде Fireblocks и BitGo. Для банков важнее «нейтральная инфраструктура», чем кастодиан, который может конкурировать с ними за клиентов. Именно на это и рассчитывает Google. Сегодня вечером также пройдут заседание FOMC и публикация финансовых отчётов Microsoft и Alphabet. На фоне совпадения тем облачных технологий и безопасности настроения на рынке рисковых активов могут стать более выраженными.
【Возможности/риски】Это поддерживает нарратив об институциональном притоке средств и инфраструктуре для расчётов с токенизированными активами; спрос на услуги хранения, связанные с $ETH/$BTC, может быть переоценён. Однако коммерческий запуск состоится только в 2027 году, поэтому в краткосрочной перспективе продукт вряд ли повлияет на потоки капитала. Безопасность распределения фрагментов ключа по-прежнему зависит от того, как учреждения настроят правила согласования операций; риск фишинговых атак с получением разрешений никуда не исчезает. Следите за списком тестирующих учреждений, ценами и конкуренцией или сотрудничеством с существующими KMS/HSM.
Как вы думаете: крупные банки больше доверятся MPC от Google Cloud или продолжат делать ставку на специализированные решения вроде Fireblocks?
#加密安全 #机构托管 #MPC #谷歌云 $BTC $ETH
Только для информации, не является инвестиционной рекомендацией.
Google представила новый инструмент для хранения криптоактивов: MPC — многосторонние вычисления. Alphabet уже использует его для ETH/SOL
Как сообщает CoinDesk 28 октября, Google представит на семинаре по цифровым активам в Нью-Йорке решение Google Multi-Party Compute (MPC) для хранения приватных ключей. Сейчас оно доступно в режиме закрытого предварительного тестирования, его проверяют несколько финансовых учреждений. Материнская компания Alphabet уже использует решение для защиты собственных активов в сетях Ethereum и Solana. Коммерческий запуск запланирован на начало 2027 года.
Основной механизм: фрагменты приватного ключа распределены по нескольким изолированным средам, а перед подписанием транзакции она проходит проверку по правилам учреждения. Полный приватный ключ не хранится на одном устройстве; Google утверждает, что не может получить доступ к ключевому материалу клиентов в открытом виде. По данным Chainalysis, около 43,8% криптоактивов, похищенных в 2024 году, были связаны с утечками приватных ключей. По данным DeFiLlama, к июню этого года совокупный ущерб от хакерских атак составил около 166,9 млрд долларов, и примерно 40% пришлось на случаи, связанные с приватными ключами.
【Мнение】Крупнейший облачный провайдер официально выходит на рынок институционального хранения активов, напрямую конкурируя со специализированными компаниями вроде Fireblocks и BitGo. Для банков важнее «нейтральная инфраструктура», чем кастодиан, который может конкурировать с ними за клиентов. Именно на это и рассчитывает Google. Сегодня вечером также пройдут заседание FOMC и публикация финансовых отчётов Microsoft и Alphabet. На фоне совпадения тем облачных технологий и безопасности настроения на рынке рисковых активов могут стать более выраженными.
【Возможности/риски】Это поддерживает нарратив об институциональном притоке средств и инфраструктуре для расчётов с токенизированными активами; спрос на услуги хранения, связанные с $ETH /$BTC , может быть переоценён. Однако коммерческий запуск состоится только в 2027 году, поэтому в краткосрочной перспективе продукт вряд ли повлияет на потоки капитала. Безопасность распределения фрагментов ключа по-прежнему зависит от того, как учреждения настроят правила согласования операций; риск фишинговых атак с получением разрешений никуда не исчезает. Следите за списком тестирующих учреждений, ценами и конкуренцией или сотрудничеством с существующими KMS/HSM.
Как вы думаете: крупные банки больше доверятся MPC от Google Cloud или продолжат делать ставку на специализированные решения вроде Fireblocks?
#加密安全 #机构托管 #MPC #谷歌云 $BTC $ETH
Только для информации, не является инвестиционной рекомендацией.
Как сообщает CoinDesk 28 октября, Google представит на семинаре по цифровым активам в Нью-Йорке решение Google Multi-Party Compute (MPC) для хранения приватных ключей. Сейчас оно доступно в режиме закрытого предварительного тестирования, его проверяют несколько финансовых учреждений. Материнская компания Alphabet уже использует решение для защиты собственных активов в сетях Ethereum и Solana. Коммерческий запуск запланирован на начало 2027 года.
Основной механизм: фрагменты приватного ключа распределены по нескольким изолированным средам, а перед подписанием транзакции она проходит проверку по правилам учреждения. Полный приватный ключ не хранится на одном устройстве; Google утверждает, что не может получить доступ к ключевому материалу клиентов в открытом виде. По данным Chainalysis, около 43,8% криптоактивов, похищенных в 2024 году, были связаны с утечками приватных ключей. По данным DeFiLlama, к июню этого года совокупный ущерб от хакерских атак составил около 166,9 млрд долларов, и примерно 40% пришлось на случаи, связанные с приватными ключами.
【Мнение】Крупнейший облачный провайдер официально выходит на рынок институционального хранения активов, напрямую конкурируя со специализированными компаниями вроде Fireblocks и BitGo. Для банков важнее «нейтральная инфраструктура», чем кастодиан, который может конкурировать с ними за клиентов. Именно на это и рассчитывает Google. Сегодня вечером также пройдут заседание FOMC и публикация финансовых отчётов Microsoft и Alphabet. На фоне совпадения тем облачных технологий и безопасности настроения на рынке рисковых активов могут стать более выраженными.
【Возможности/риски】Это поддерживает нарратив об институциональном притоке средств и инфраструктуре для расчётов с токенизированными активами; спрос на услуги хранения, связанные с $ETH /$BTC , может быть переоценён. Однако коммерческий запуск состоится только в 2027 году, поэтому в краткосрочной перспективе продукт вряд ли повлияет на потоки капитала. Безопасность распределения фрагментов ключа по-прежнему зависит от того, как учреждения настроят правила согласования операций; риск фишинговых атак с получением разрешений никуда не исчезает. Следите за списком тестирующих учреждений, ценами и конкуренцией или сотрудничеством с существующими KMS/HSM.
Как вы думаете: крупные банки больше доверятся MPC от Google Cloud или продолжат делать ставку на специализированные решения вроде Fireblocks?
#加密安全 #机构托管 #MPC #谷歌云 $BTC $ETH
Только для информации, не является инвестиционной рекомендацией.
205

·
--
Задумывались, как крупные организации Web3 и институциональные инвесторы защищают миллионы долларов, не полагаясь на закрытый ключ одного человека? На помощь приходят мультиподпись и MPC 🔐🛡️
Опираясь на базовые знания из #BinanceAcademy, вот краткий разбор OPSEC:
1️⃣ Единая точка отказа:
• Традиционные кошельки (EOA) используют один закрытый ключ. Если он скомпрометирован, все средства могут быть безвозвратно потеряны.
2️⃣ Смарт-контракты с мультиподписью (Multi-Sig):
• Для подтверждения транзакции требуется несколько независимых подписей (например, 3 из 5 участников). Это позволяет распределить доверие между командой или несколькими устройствами.
3️⃣ Многосторонние вычисления (MPC):
• Один закрытый ключ разбивается на математические «доли», которые распределяются между разными серверами или устройствами. Они совместно вычисляют подпись, при этом полный ключ никогда не собирается в одном месте.
📖 Узнайте больше на Binance Academy: https://www.binance.com/en/academy/glossary/multisignature
Расширяйте техническую грамотность и повышайте операционную безопасность 🛡️
Криптовалюты связаны с риском. Это не финансовая рекомендация. Всегда проводите собственное исследование 💡
#MultiSig #MPC #CryptoEducation
Подписывайтесь, чтобы узнать больше 💛
Задумывались, как крупные организации Web3 и институциональные инвесторы защищают миллионы долларов, не полагаясь на закрытый ключ одного человека? На помощь приходят мультиподпись и MPC 🔐🛡️
Опираясь на базовые знания из #BinanceAcademy, вот краткий разбор OPSEC:
1️⃣ Единая точка отказа:
• Традиционные кошельки (EOA) используют один закрытый ключ. Если он скомпрометирован, все средства могут быть безвозвратно потеряны.
2️⃣ Смарт-контракты с мультиподписью (Multi-Sig):
• Для подтверждения транзакции требуется несколько независимых подписей (например, 3 из 5 участников). Это позволяет распределить доверие между командой или несколькими устройствами.
3️⃣ Многосторонние вычисления (MPC):
• Один закрытый ключ разбивается на математические «доли», которые распределяются между разными серверами или устройствами. Они совместно вычисляют подпись, при этом полный ключ никогда не собирается в одном месте.
📖 Узнайте больше на Binance Academy: https://www.binance.com/en/academy/glossary/multisignature
Расширяйте техническую грамотность и повышайте операционную безопасность 🛡️
Криптовалюты связаны с риском. Это не финансовая рекомендация. Всегда проводите собственное исследование 💡
#MultiSig #MPC #CryptoEducation
Подписывайтесь, чтобы узнать больше 💛
Опираясь на базовые знания из #BinanceAcademy, вот краткий разбор OPSEC:
1️⃣ Единая точка отказа:
• Традиционные кошельки (EOA) используют один закрытый ключ. Если он скомпрометирован, все средства могут быть безвозвратно потеряны.
2️⃣ Смарт-контракты с мультиподписью (Multi-Sig):
• Для подтверждения транзакции требуется несколько независимых подписей (например, 3 из 5 участников). Это позволяет распределить доверие между командой или несколькими устройствами.
3️⃣ Многосторонние вычисления (MPC):
• Один закрытый ключ разбивается на математические «доли», которые распределяются между разными серверами или устройствами. Они совместно вычисляют подпись, при этом полный ключ никогда не собирается в одном месте.
📖 Узнайте больше на Binance Academy: https://www.binance.com/en/academy/glossary/multisignature
Расширяйте техническую грамотность и повышайте операционную безопасность 🛡️
Криптовалюты связаны с риском. Это не финансовая рекомендация. Всегда проводите собственное исследование 💡
#MultiSig #MPC #CryptoEducation
Подписывайтесь, чтобы узнать больше 💛
1
4
110
·
--
Сегодня $MPC.US привлекла внимание трейдеров, появившись среди 24 крупнейших лидеров по росту за 24 часа. Когда небольшой токен резко взлетает, проверьте объем, ликвидность и недавние обновления проекта, прежде чем предпринимать какие-либо действия.
Что является вашей первой проверкой перед покупкой быстрорастущего актива?
Не является финансовой рекомендацией. Криптовалюта волатильна, поэтому всегда проводите собственное исследование и вкладывайте только то, что можете позволить себе потерять.
#MPC #Binance #altcoins #DYOR #CryptoTrending
{stock_us}(MPC.US)
Сегодня $MPC.US привлекла внимание трейдеров, появившись среди 24 крупнейших лидеров по росту за 24 часа. Когда небольшой токен резко взлетает, проверьте объем, ликвидность и недавние обновления проекта, прежде чем предпринимать какие-либо действия.
Что является вашей первой проверкой перед покупкой быстрорастущего актива?
Не является финансовой рекомендацией. Криптовалюта волатильна, поэтому всегда проводите собственное исследование и вкладывайте только то, что можете позволить себе потерять.
#MPC #Binance #altcoins #DYOR #CryptoTrending
Что является вашей первой проверкой перед покупкой быстрорастущего актива?
Не является финансовой рекомендацией. Криптовалюта волатильна, поэтому всегда проводите собственное исследование и вкладывайте только то, что можете позволить себе потерять.
#MPC #Binance #altcoins #DYOR #CryptoTrending
MPCUS+0,70%
59

Sui экосистема получает обновление уровня конфиденциальности: Seal MPC официально запускается в основной сети.
Seal позиционируется как программируемый уровень доступа, ориентированный на данные, ИИ и цифровые активы. Главная фишка этого обновления — гибкость развертывания: разработчики могут свободно выбирать между независимыми серверами ключей, MPC комитетом или комбинировать оба варианта, создавая более надежные предпосылки доверия.
Первый основной сетевой MPC комитет использует схему 5 из 8, состоящую из 8 операторов узлов: Mysten Labs, Unconfirmed Labs, H2O Nodes, Ruby Nodes, Natsai, Triton One, Nodeinfra и OverclockSol. Безопасность подписей и устойчивость к сговорам значительно улучшены.
Мое мнение: в условиях растущего интереса к сценарию авторизации данных на базе ИИ и блокчейн-технологий, тот, кто сможет решить задачу "тонкой настройки контроля доступа + децентрализация", тот и получит ключ к следующему нарративу. Seal реализует MPC как модуль, который можно подключать, а не как фиксированное решение, что более дружелюбно к реальным бизнес-пользователям.
Стоит обратить внимание, подключит ли экосистема Sui больше проектов ИИ и RWA к Seal для управления ключами и авторизации данных.
#Sui #Seal #MPC $SUI
Sui экосистема получает обновление уровня конфиденциальности: Seal MPC официально запускается в основной сети.
Seal позиционируется как программируемый уровень доступа, ориентированный на данные, ИИ и цифровые активы. Главная фишка этого обновления — гибкость развертывания: разработчики могут свободно выбирать между независимыми серверами ключей, MPC комитетом или комбинировать оба варианта, создавая более надежные предпосылки доверия.
Первый основной сетевой MPC комитет использует схему 5 из 8, состоящую из 8 операторов узлов: Mysten Labs, Unconfirmed Labs, H2O Nodes, Ruby Nodes, Natsai, Triton One, Nodeinfra и OverclockSol. Безопасность подписей и устойчивость к сговорам значительно улучшены.
Мое мнение: в условиях растущего интереса к сценарию авторизации данных на базе ИИ и блокчейн-технологий, тот, кто сможет решить задачу "тонкой настройки контроля доступа + децентрализация", тот и получит ключ к следующему нарративу. Seal реализует MPC как модуль, который можно подключать, а не как фиксированное решение, что более дружелюбно к реальным бизнес-пользователям.
Стоит обратить внимание, подключит ли экосистема Sui больше проектов ИИ и RWA к Seal для управления ключами и авторизации данных.
#Sui #Seal #MPC $SUI
Seal позиционируется как программируемый уровень доступа, ориентированный на данные, ИИ и цифровые активы. Главная фишка этого обновления — гибкость развертывания: разработчики могут свободно выбирать между независимыми серверами ключей, MPC комитетом или комбинировать оба варианта, создавая более надежные предпосылки доверия.
Первый основной сетевой MPC комитет использует схему 5 из 8, состоящую из 8 операторов узлов: Mysten Labs, Unconfirmed Labs, H2O Nodes, Ruby Nodes, Natsai, Triton One, Nodeinfra и OverclockSol. Безопасность подписей и устойчивость к сговорам значительно улучшены.
Мое мнение: в условиях растущего интереса к сценарию авторизации данных на базе ИИ и блокчейн-технологий, тот, кто сможет решить задачу "тонкой настройки контроля доступа + децентрализация", тот и получит ключ к следующему нарративу. Seal реализует MPC как модуль, который можно подключать, а не как фиксированное решение, что более дружелюбно к реальным бизнес-пользователям.
Стоит обратить внимание, подключит ли экосистема Sui больше проектов ИИ и RWA к Seal для управления ключами и авторизации данных.
#Sui #Seal #MPC $SUI
227
Войдите, чтобы посмотреть больше материала
Присоединяйтесь к пользователям криптовалют по всему миру на Binance Square
⚡️ Получайте новейшую и полезную информацию о криптоактивах.
💬 Нам доверяет крупнейшая в мире криптобиржа.
👍 Получите достоверные аналитические данные от верифицированных создателей контента.
Эл. почта/номер телефона
В тренде
1
#CryptoSelloffTriggersMultipleWhaleLiquidations
Просмотров: 26,860
453 обсуждают
2
#USSpotXRPETFsSeeLargestWeeklyOutflowIn8Months
Просмотров: 61,224
759 обсуждают
3
#WillFOMCMinutesReinforceRateHikeExpectations?
Просмотров: 6,851
170 обсуждают
4
#BitcoinActiveSupplyInProfitDropsBelow45%
Просмотров: 126,434
1,121 обсуждают
5
#TONStrategyReports$23.97MQ3NetLoss
Просмотров: 14,007
84 обсуждают
6
#KavaSaysAbnormalActivityLimitedToKavaLend
Просмотров: 82,823
625 обсуждают
7
#WORPTLetsTouristsConvertCryptoToThaiBaht
Просмотров: 19,775
204 обсуждают
8
#WhoWillSucceedJensenHuangatNvidia?
Просмотров: 248,741
1,936 обсуждают
9
#WhatWillDriveCryptoandStocks’NextRebound?
Просмотров: 707,516
3,740 обсуждают
10
#TradFiForBeginners
Просмотров: 780,369
4,726 обсуждают