差一个字符,7000 万美元的 WBTC 就进了别人口袋
先看几笔账。
有巨鲸复制了一个错误地址,把价值近 7,000 万美元的 WBTC 转了出去。2025 年底,又有人先做了一笔测试转账,确认成功后才放心打大额,结果近 5,000 万 USDT 还是进了骗子的钱包。到了 2026 年 1 月,同样的套路再来一遍,又一头巨鲸损失 4,556 ETH,按当时价格约 1,240 万美元。
这几起事故用的是同一种手法,叫地址投毒。规模也远比几起大案大得多。卡内基梅隆大学分析过两年的链上数据,从里面识别出大约 2.7 亿次地址投毒攻击。
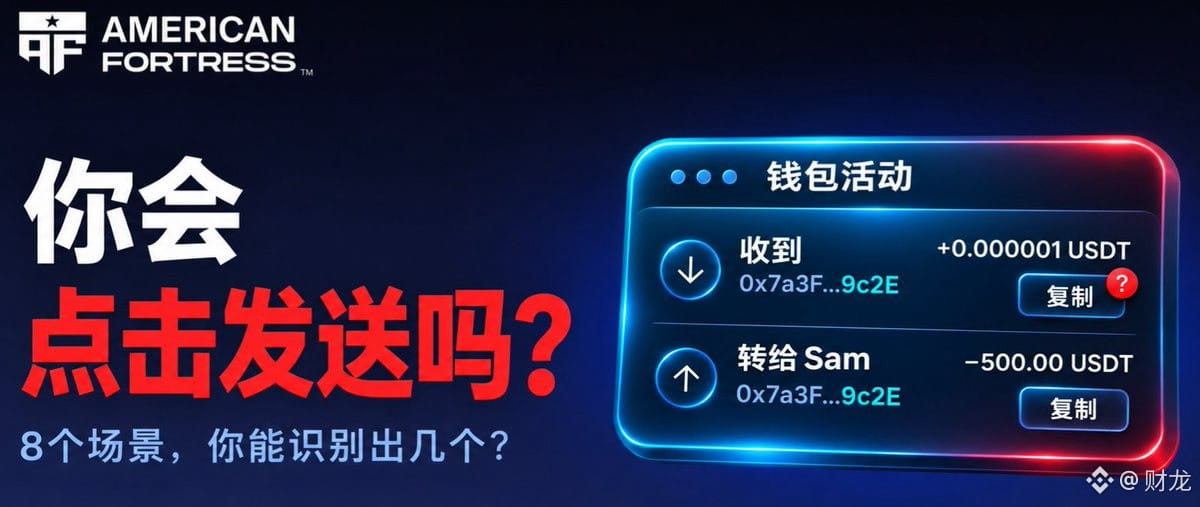
手法本身不复杂。钱包地址是一长串字符,大多数人核对时只看开头几位和结尾几位。攻击者就专门生成首尾相同、中间不同的假地址,再给目标转一笔极小的金额,或者干脆是零金额转账,让这个假地址出现在对方的交易记录里。等目标下次转账,顺手从历史记录里一复制,钱就打给了攻击者。
测试转账也防不住,原因就在这里。小额测试打到的是正确地址,可测试完成后,假地址可能马上就混进了交易记录。下一笔大额转账如果还是从记录里复制,前面那次测试就白做了。
这事放到整个行业看,挺荒诞的。DeFi 发展到现在,循环杠杆、复杂衍生品这些玩法都已经成熟,可最简单的转一笔 U,用户还得盯着几十位字符一个个比对,比错一位,钱就没了。
地址还有另一个麻烦,就是隐私。链上记录是公开的,钱包地址一旦暴露,别人顺着它就能把你的资产规模、历史交易和资金往来查得清清楚楚。经常在链上处理大额资金的人,等于把账本摊开给所有人看。
针对这两个问题,有个项目在做尝试,叫 American Fortress(@Americanfort_io)。
它的产品是 FortressName,思路很直接,用名字代替地址。用户可以先给钱包预留一个名字,形式类似 @小萌。等正式钱包上线后,别人给你转账,输入这个名字就能找到对应的收款方式,用不着再复制那串长地址。复制粘贴的环节没了,地址投毒最主要的下手机会也就少了一大块。
隐私这边,它设计了一个叫 Send-to-Name 的隐私收款机制。按照项目方的设计,不同的收发关系会使用各自独立的地址。比如 A 给你转账用一个地址,B 给你转账用另一个,外人就很难通过某个固定地址把你的余额和交易历史串起来。
所以这套东西同时管两件事:转账更方便,不容易转错;收款也更隐蔽,资产信息不那么容易被扒出来。
用名字转账这件事,普通人其实早就习惯了。微信、支付宝转账,基本都是找联系人、输名字或者手机号,没人会去背一串账号。加密行业这几年花了大量精力研究资金效率,研究怎么把 DeFi 收益率再往上卷几个点,链上支付最基础的体验反倒一直没怎么改进。现在补上这块,时间也到了。
当然,项目设计和实际效果之间还有距离。FortressName 目前是先预留名字,正式钱包还没上线,Send-to-Name 的隐私机制落地后表现如何,用的人多不多,都要等产品真正跑起来再看。American Fortress 最终能做到哪一步,值得继续跟踪。
还有一个趋势会让这个需求更迫切。接下来 AI Agent 会越来越多地自己管理钱包、自己发起转账,链上的交易频率只会更高。到那时候,如果人转账还得对着 42 位地址逐个字符核对,这套体验就太落后了。
先看几笔账。
有巨鲸复制了一个错误地址,把价值近 7,000 万美元的 WBTC 转了出去。2025 年底,又有人先做了一笔测试转账,确认成功后才放心打大额,结果近 5,000 万 USDT 还是进了骗子的钱包。到了 2026 年 1 月,同样的套路再来一遍,又一头巨鲸损失 4,556 ETH,按当时价格约 1,240 万美元。
这几起事故用的是同一种手法,叫地址投毒。规模也远比几起大案大得多。卡内基梅隆大学分析过两年的链上数据,从里面识别出大约 2.7 亿次地址投毒攻击。
手法本身不复杂。钱包地址是一长串字符,大多数人核对时只看开头几位和结尾几位。攻击者就专门生成首尾相同、中间不同的假地址,再给目标转一笔极小的金额,或者干脆是零金额转账,让这个假地址出现在对方的交易记录里。等目标下次转账,顺手从历史记录里一复制,钱就打给了攻击者。
测试转账也防不住,原因就在这里。小额测试打到的是正确地址,可测试完成后,假地址可能马上就混进了交易记录。下一笔大额转账如果还是从记录里复制,前面那次测试就白做了。
这事放到整个行业看,挺荒诞的。DeFi 发展到现在,循环杠杆、复杂衍生品这些玩法都已经成熟,可最简单的转一笔 U,用户还得盯着几十位字符一个个比对,比错一位,钱就没了。
地址还有另一个麻烦,就是隐私。链上记录是公开的,钱包地址一旦暴露,别人顺着它就能把你的资产规模、历史交易和资金往来查得清清楚楚。经常在链上处理大额资金的人,等于把账本摊开给所有人看。
针对这两个问题,有个项目在做尝试,叫 American Fortress(@Americanfort_io)。
它的产品是 FortressName,思路很直接,用名字代替地址。用户可以先给钱包预留一个名字,形式类似 @小萌。等正式钱包上线后,别人给你转账,输入这个名字就能找到对应的收款方式,用不着再复制那串长地址。复制粘贴的环节没了,地址投毒最主要的下手机会也就少了一大块。
隐私这边,它设计了一个叫 Send-to-Name 的隐私收款机制。按照项目方的设计,不同的收发关系会使用各自独立的地址。比如 A 给你转账用一个地址,B 给你转账用另一个,外人就很难通过某个固定地址把你的余额和交易历史串起来。
所以这套东西同时管两件事:转账更方便,不容易转错;收款也更隐蔽,资产信息不那么容易被扒出来。
用名字转账这件事,普通人其实早就习惯了。微信、支付宝转账,基本都是找联系人、输名字或者手机号,没人会去背一串账号。加密行业这几年花了大量精力研究资金效率,研究怎么把 DeFi 收益率再往上卷几个点,链上支付最基础的体验反倒一直没怎么改进。现在补上这块,时间也到了。
当然,项目设计和实际效果之间还有距离。FortressName 目前是先预留名字,正式钱包还没上线,Send-to-Name 的隐私机制落地后表现如何,用的人多不多,都要等产品真正跑起来再看。American Fortress 最终能做到哪一步,值得继续跟踪。
还有一个趋势会让这个需求更迫切。接下来 AI Agent 会越来越多地自己管理钱包、自己发起转账,链上的交易频率只会更高。到那时候,如果人转账还得对着 42 位地址逐个字符核对,这套体验就太落后了。