Ledger 硬件篡改事件已扩散柏林、迪拜,官方称自身芯片安全、系统无漏洞
11 月 20 日讯,加密硬件钱包厂商 Ledger
于 10 月 15 日发布调查更新,披露遭篡改设备已不再局限于东南亚,德国柏林与迪拜也出现了相关案例,均为同一供应链篡改事件。
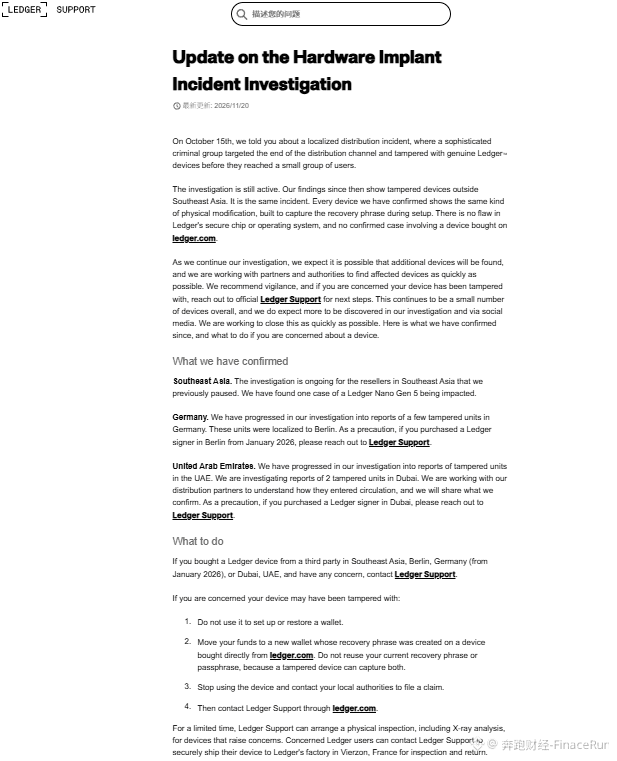
公告指出,所有已确认的受影响设备都经过同一种物理改装,目的是在设备设置阶段窃取用户助记词。Ledger强调,其安全芯片与操作系统并不存在漏洞,目前也没有任何从ledger官方渠道购买的设备受到影响。
从具体遭篡改的钱包设备来看,东南亚已确认1台Ledger Nano Gen 5受影响;柏林发现少量被篡改设备;迪拜则有2台疑似设备正在调查中。
针对此次植入事件,Ledger建议凡在东南亚、迪拜地区通过第三方渠道购买设备,或自2026年1月以来在柏林购机的用户,应尽快联系官方进行核实,并对可疑设备立即停用。
对于担心设备可能被篡改的用户,Ledger将限时开放送检服务,用户可将设备寄至法国维耶尔宗原厂进行物理检测,必要时将采用X光扫描技术进行深度排查。
#Ledger事件调查报告
11 月 20 日讯,加密硬件钱包厂商 Ledger
于 10 月 15 日发布调查更新,披露遭篡改设备已不再局限于东南亚,德国柏林与迪拜也出现了相关案例,均为同一供应链篡改事件。
公告指出,所有已确认的受影响设备都经过同一种物理改装,目的是在设备设置阶段窃取用户助记词。Ledger强调,其安全芯片与操作系统并不存在漏洞,目前也没有任何从ledger官方渠道购买的设备受到影响。
从具体遭篡改的钱包设备来看,东南亚已确认1台Ledger Nano Gen 5受影响;柏林发现少量被篡改设备;迪拜则有2台疑似设备正在调查中。
针对此次植入事件,Ledger建议凡在东南亚、迪拜地区通过第三方渠道购买设备,或自2026年1月以来在柏林购机的用户,应尽快联系官方进行核实,并对可疑设备立即停用。
对于担心设备可能被篡改的用户,Ledger将限时开放送检服务,用户可将设备寄至法国维耶尔宗原厂进行物理检测,必要时将采用X光扫描技术进行深度排查。
#Ledger事件调查报告