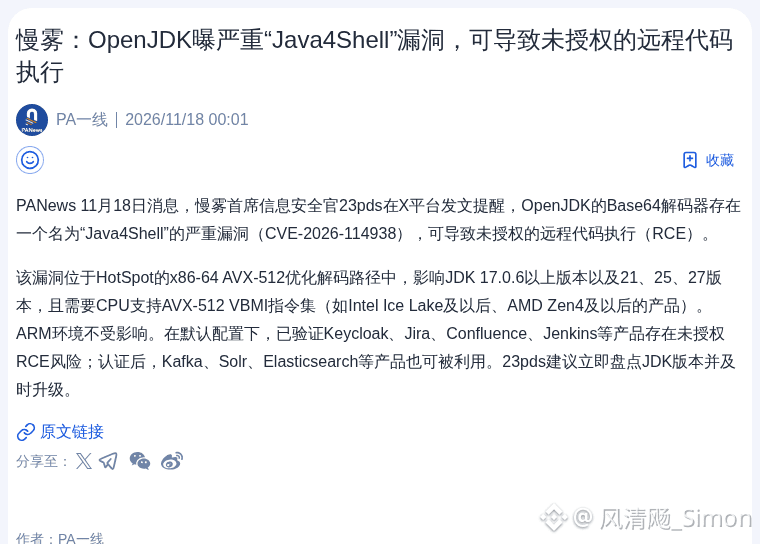
慢雾刚发了,OpenJDK 曝了个叫“Java4Shell”的严重漏洞。这玩意儿能导致未授权的远程代码执行,看着挺吓人的。
漏洞在 HotSpot 的优化解码路径里,影响 JDK 17.0.6 以上的版本。不过 ARM 环境没事,主要是 Intel Ice Lake 和 AMD Zen4 之后的 x86-64 架构有风险。
搞开发或者运维的赶紧去查查自己的环境,别等被黑了才发现。
$BTC
$ETH
#安全事件
漏洞在 HotSpot 的优化解码路径里,影响 JDK 17.0.6 以上的版本。不过 ARM 环境没事,主要是 Intel Ice Lake 和 AMD Zen4 之后的 x86-64 架构有风险。
搞开发或者运维的赶紧去查查自己的环境,别等被黑了才发现。
$BTC
$ETH
#安全事件