打开你平时用的那个「官网」,页面突然弹授权,让你签一下才能继续——你签还是先退出?
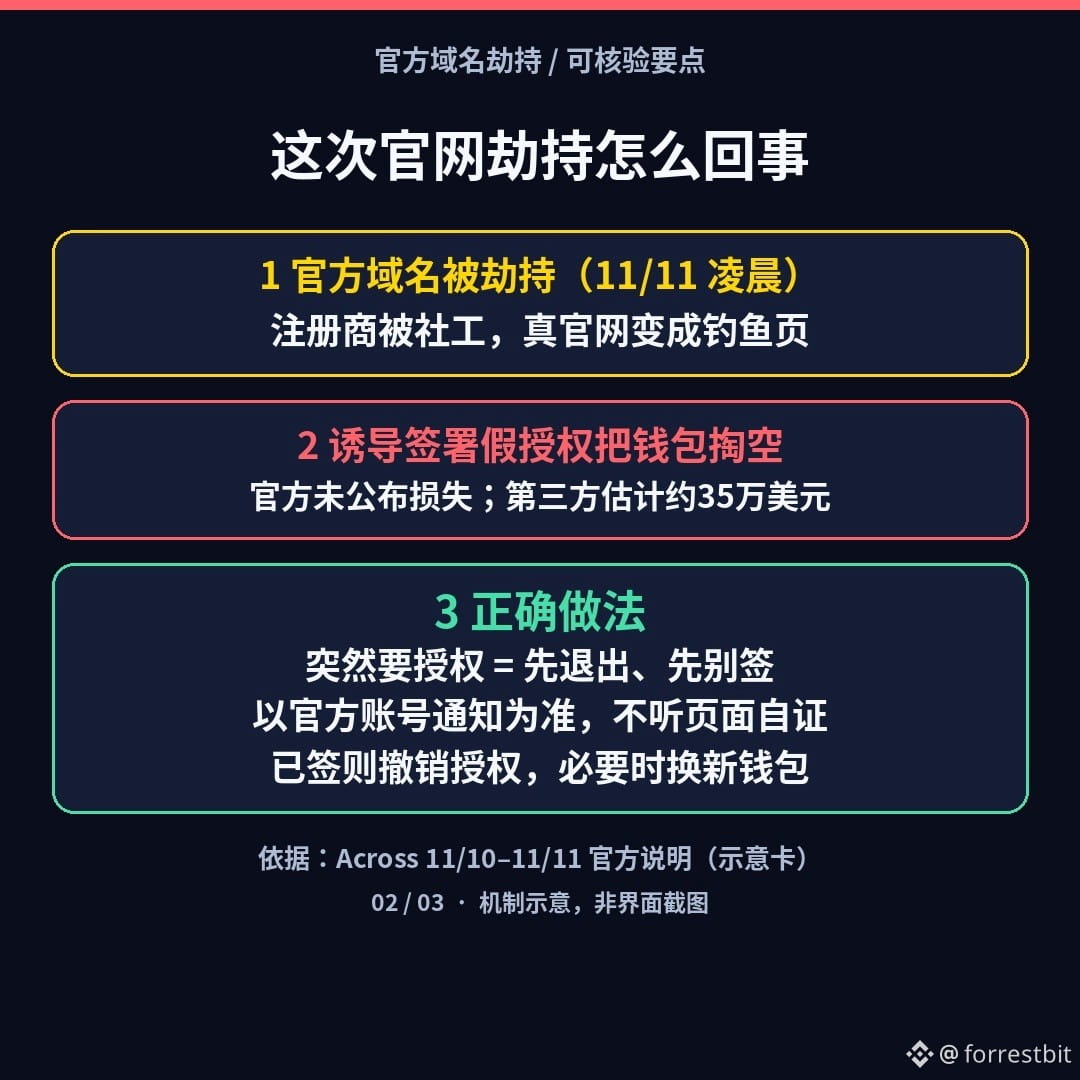
不是假冒网址那么简单。北京时间 11 月 11 日凌晨,跨链协议 Across 的官方域名 across.to 被劫持:攻击者通过对域名注册商 Namecheap 的社工,拿到了真域名的控制权,把官网改成钓鱼页,诱导用户签署假的代币授权。官方称约 15 分钟内收到警报并开始下线;安全响应组织 SEAL911 向主流钱包标记钓鱼,Cloudflare 随后撤掉 DNS 记录。Across 官方未公布损失总额和受影响人数;第三方安全平台 GoPlus 估计用户损失约 35 万美元。北京时间 11 月 11 日上午,Across 宣布已夺回域名、系统恢复,并表示受影响用户会获补偿,完整复盘将在后续公布。
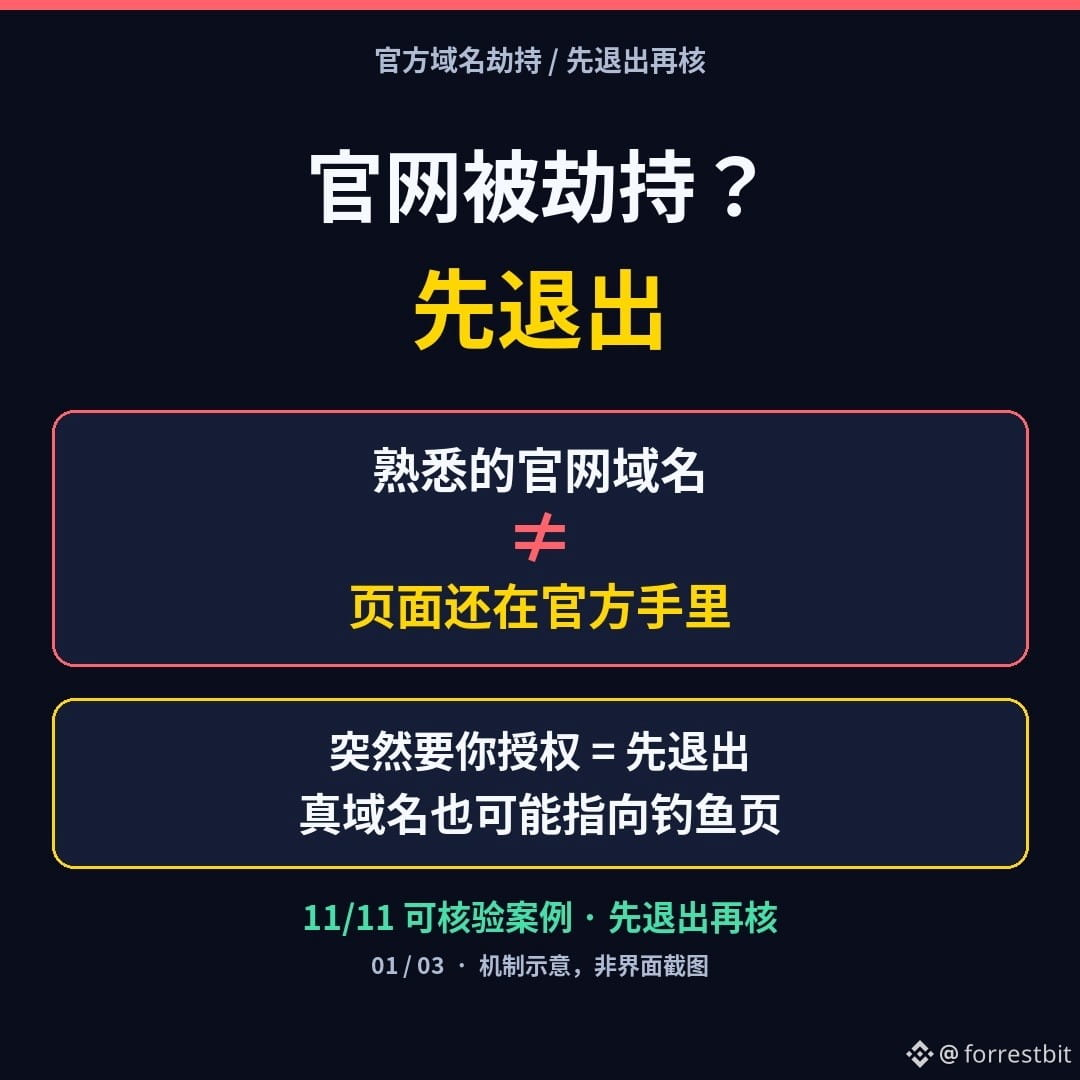
红旗记住:①你熟悉的「官网」突然要你授权或签名 ②钱包或浏览器弹出钓鱼警告 ③官方账号喊你先别访问、先别签名。机制一句:域名一模一样,也不等于页面还在官方手里——注册商被社工后,真官网也可以指向钓鱼页。
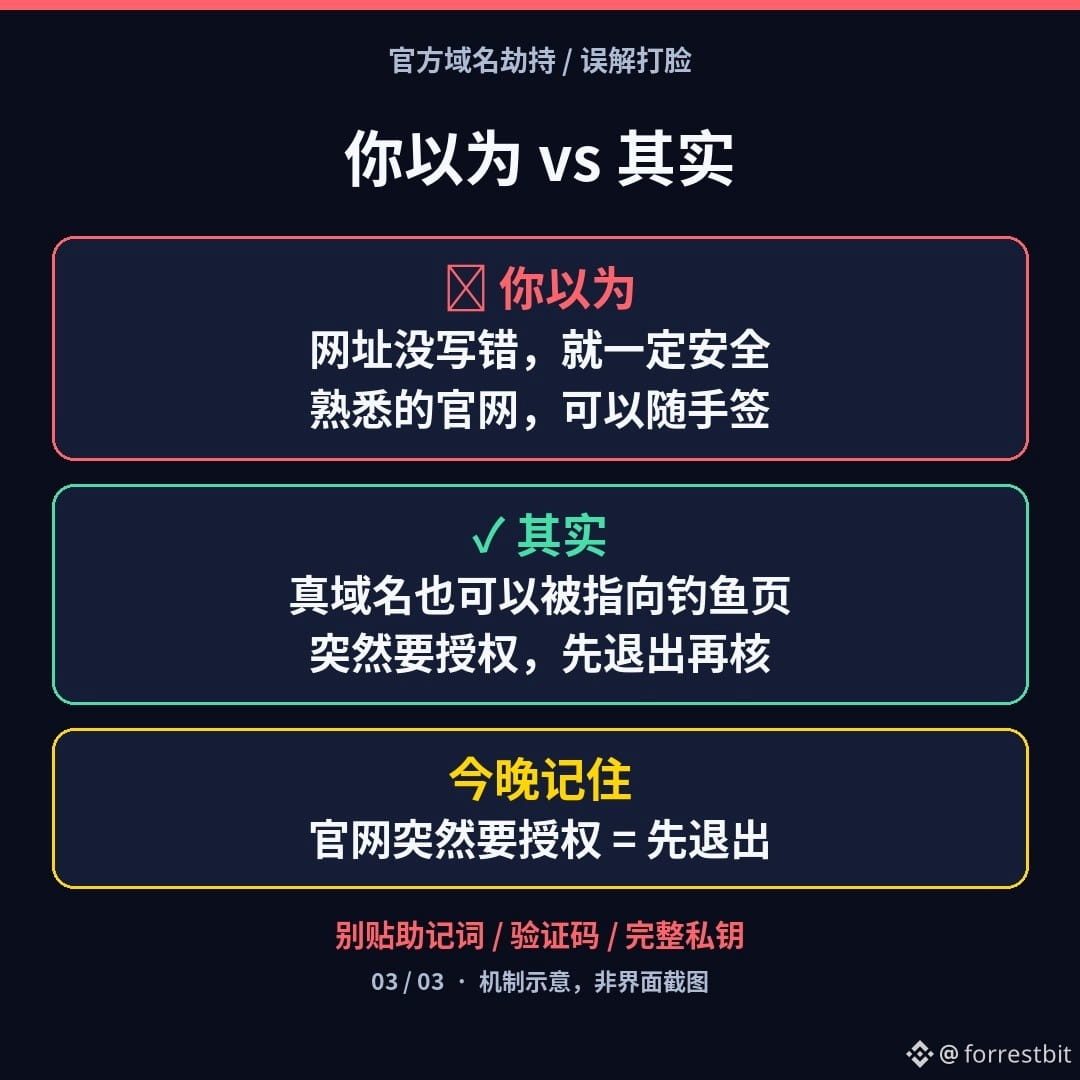
你以为「网址没写错就一定安全」?其实这次被改的就是官方域名本身。今晚三件事:
1)页面突然要授权、要签名,先退出,不要签
2)以你平时关注的官方账号 / App 内通知为准,不要听页面自己说「这是官方」
3)如果已经签过:到钱包里撤销异常授权;情况不对就在干净设备新建钱包,把资产转走
这不是币安又被盗,也不是让你去装什么「官方修复包」。任何项目的官网都可能遇到同类风险。
你更怕哪一种:A 打开熟悉的官网就被要授权,还是 B 因为「域名是真的」就随手签了?评论区选一个(别贴助记词/验证码)。
(科普向,不构成投资建议。本人不交易、不喊单。口径转述自 Across 11/10–11/11 官方说明,以及 The Block、Cointelegraph 等公开报道;损失约 35 万美元为 GoPlus 第三方估计,以官方后续复盘为准。本内容含 AI 辅助生成,经人工整理。)
$BNB $BTC
#加密安全 #防诈骗 #Web3科普
不是假冒网址那么简单。北京时间 11 月 11 日凌晨,跨链协议 Across 的官方域名 across.to 被劫持:攻击者通过对域名注册商 Namecheap 的社工,拿到了真域名的控制权,把官网改成钓鱼页,诱导用户签署假的代币授权。官方称约 15 分钟内收到警报并开始下线;安全响应组织 SEAL911 向主流钱包标记钓鱼,Cloudflare 随后撤掉 DNS 记录。Across 官方未公布损失总额和受影响人数;第三方安全平台 GoPlus 估计用户损失约 35 万美元。北京时间 11 月 11 日上午,Across 宣布已夺回域名、系统恢复,并表示受影响用户会获补偿,完整复盘将在后续公布。
红旗记住:①你熟悉的「官网」突然要你授权或签名 ②钱包或浏览器弹出钓鱼警告 ③官方账号喊你先别访问、先别签名。机制一句:域名一模一样,也不等于页面还在官方手里——注册商被社工后,真官网也可以指向钓鱼页。
你以为「网址没写错就一定安全」?其实这次被改的就是官方域名本身。今晚三件事:
1)页面突然要授权、要签名,先退出,不要签
2)以你平时关注的官方账号 / App 内通知为准,不要听页面自己说「这是官方」
3)如果已经签过:到钱包里撤销异常授权;情况不对就在干净设备新建钱包,把资产转走
这不是币安又被盗,也不是让你去装什么「官方修复包」。任何项目的官网都可能遇到同类风险。
你更怕哪一种:A 打开熟悉的官网就被要授权,还是 B 因为「域名是真的」就随手签了?评论区选一个(别贴助记词/验证码)。
(科普向,不构成投资建议。本人不交易、不喊单。口径转述自 Across 11/10–11/11 官方说明,以及 The Block、Cointelegraph 等公开报道;损失约 35 万美元为 GoPlus 第三方估计,以官方后续复盘为准。本内容含 AI 辅助生成,经人工整理。)
$BNB $BTC
#加密安全 #防诈骗 #Web3科普