Initia 这条做互操作 Rollup 的公链,又停了。团队 11 月 10 日在 X 更新调查进展,说这次不是合约漏洞,而是云密钥泄露后被拿去伪造跨链提现。
几点过一下:
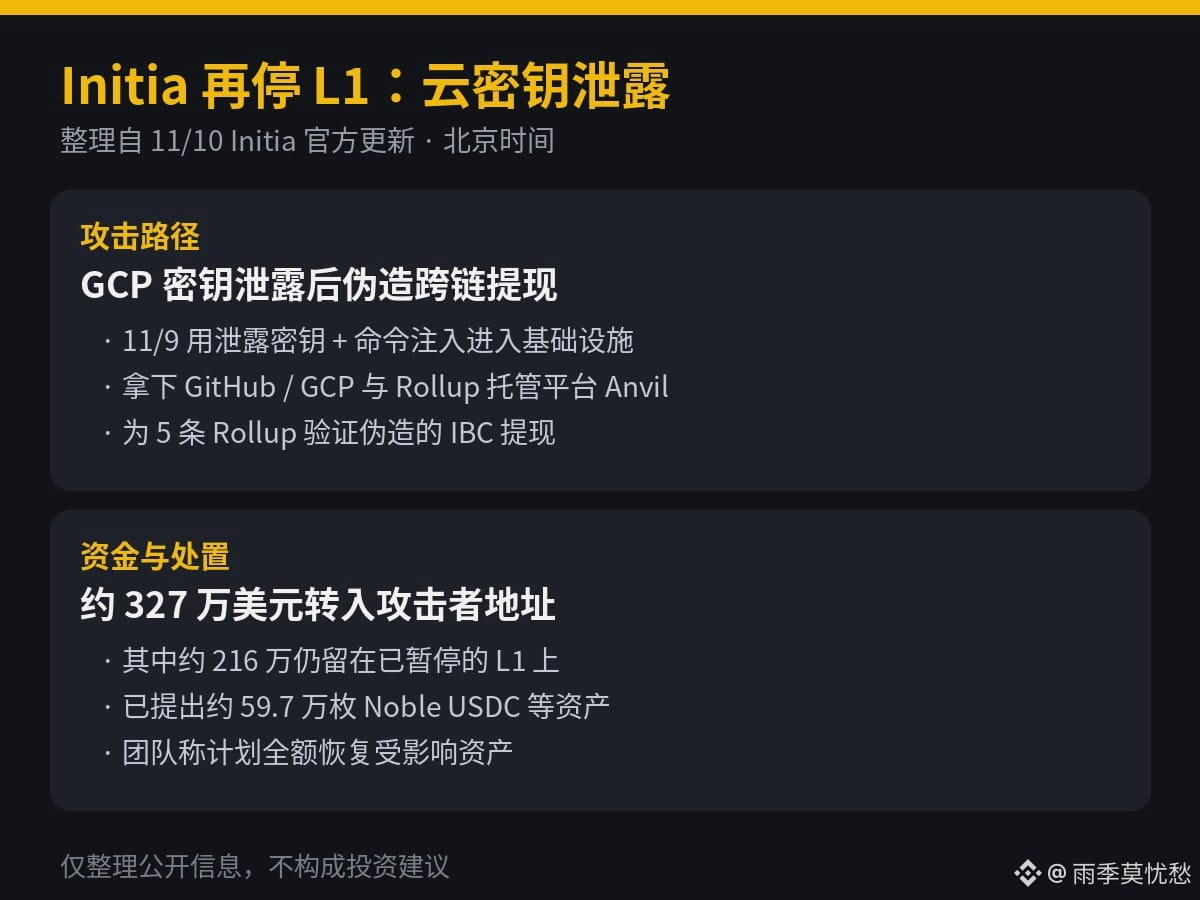
1. 据 Initia 官方更新(PANews、ChainCatcher、深潮 11/10–11/11 转述):L1 已于北京时间 11 月 10 日 14:18(06:18 UTC)协同验证者停链。团队称,攻击者在 11 月 9 日利用用于配置私有节点的 GCP 密钥,通过命令注入进入基础设施,随后拿到 GitHub、GCP 账户和更多凭证,并进入 Rollup 托管平台 Anvil,为 5 条 Rollup 验证了伪造的 IBC 提现,从而解锁 L1 上托管跨链资产的账户。
2. 同一份更新写,约 327 万美元资产被转到攻击者在 L1 上的地址,其中约 216 万美元仍留在已暂停的链上,暂时转不走。攻击者在 Initia DEX 卖掉部分被盗资产后,已经提出 1.34 万枚 TIA、8000 枚 USDC.inj 和 59.7 万枚 Noble USDC,没有转出 INIT。团队表示计划全额恢复受影响资产,并在隔离环境里重建基础设施,重启会比常规停机更久;追回工作还在跟执法部门和安全合作方进行。更早的初步统计,主要是已经离链的部分:约 60.5 万枚 USDC 经 Noble 转出,另有约 1 万美元其他代币。
3. 这是不到一个月里第二次停 L1。据 CryptoPotato 等援引团队此前说明:10 月 23 日因 MoveVM 脚本缓存漏洞,攻击者打出无储备支撑的 WETH、iUSD、USDC,约 270 万美元在停链前被跨出;基金会后来拨款补回受影响资产的 1:1 储备。网络在完成独立审计补丁后,于 11 月 2 日才恢复运行,这次停链距重启只隔了 8 天。
个人看法:密钥和托管平台被拿下,比单一合约漏洞更麻烦,因为攻击面在运维侧,补丁上线不等于下次不会再从云账号进来。已经提出去的稳定币和 TIA 要追,还在停链上的约 216 万能不能截住,要看重启前怎么处置。对普通用户更实际的是:Initia 及其关联 Rollup 的充提和跨链先不要动,等官方给出重启和补偿安排;也不要把“计划全额恢复”当成已经到账。
仅整理公开报道,不构成投资建议。
$INIT $USDC
几点过一下:
1. 据 Initia 官方更新(PANews、ChainCatcher、深潮 11/10–11/11 转述):L1 已于北京时间 11 月 10 日 14:18(06:18 UTC)协同验证者停链。团队称,攻击者在 11 月 9 日利用用于配置私有节点的 GCP 密钥,通过命令注入进入基础设施,随后拿到 GitHub、GCP 账户和更多凭证,并进入 Rollup 托管平台 Anvil,为 5 条 Rollup 验证了伪造的 IBC 提现,从而解锁 L1 上托管跨链资产的账户。
2. 同一份更新写,约 327 万美元资产被转到攻击者在 L1 上的地址,其中约 216 万美元仍留在已暂停的链上,暂时转不走。攻击者在 Initia DEX 卖掉部分被盗资产后,已经提出 1.34 万枚 TIA、8000 枚 USDC.inj 和 59.7 万枚 Noble USDC,没有转出 INIT。团队表示计划全额恢复受影响资产,并在隔离环境里重建基础设施,重启会比常规停机更久;追回工作还在跟执法部门和安全合作方进行。更早的初步统计,主要是已经离链的部分:约 60.5 万枚 USDC 经 Noble 转出,另有约 1 万美元其他代币。
3. 这是不到一个月里第二次停 L1。据 CryptoPotato 等援引团队此前说明:10 月 23 日因 MoveVM 脚本缓存漏洞,攻击者打出无储备支撑的 WETH、iUSD、USDC,约 270 万美元在停链前被跨出;基金会后来拨款补回受影响资产的 1:1 储备。网络在完成独立审计补丁后,于 11 月 2 日才恢复运行,这次停链距重启只隔了 8 天。
个人看法:密钥和托管平台被拿下,比单一合约漏洞更麻烦,因为攻击面在运维侧,补丁上线不等于下次不会再从云账号进来。已经提出去的稳定币和 TIA 要追,还在停链上的约 216 万能不能截住,要看重启前怎么处置。对普通用户更实际的是:Initia 及其关联 Rollup 的充提和跨链先不要动,等官方给出重启和补偿安排;也不要把“计划全额恢复”当成已经到账。
仅整理公开报道,不构成投资建议。
$INIT $USDC