

11月7日凌晨Web3Auth发现漏洞并通知Keplr,Keplr随即暂停Google和Apple登录。问题出在Web3Auth的社交凭证中继服务被攻破,攻击者可能伪造身份验证、劫持第三方登录凭证,拿到托管钱包的私钥分片。
只有用Google或Apple账号创建的Keplr钱包受影响,助记词和硬件钱包账户完全安全。便捷社交登录的代价就是单点故障:验证层一倒,所有依赖它的钱包一起失守。
当用户把私钥的控制权交给第三方托管时,他们实际上是在赌这个第三方永远不会出问题。但这次事件证明,赌注太大了。
Web3Auth管身份验证和密钥管理,攻破它等于同时拿到44000个钱包的钥匙,不必逐个下手。这与Keystone"认证密钥失窃"、Ledger"供应链植入"、Bloom Trading"RCE"是同一逻辑——目标从"资产存储"转向"签名与验证基础设施"。
被盗发生在8条Cosmos链上,指向ICS-20模块未强制验证跨链消息源链ID的缺陷:拿到私钥分片后,伪造跨链消息就能把资金从一条链搬到另一条。共享同一套代码库时,任何一条链的漏洞都是攻击其他链的跳板。
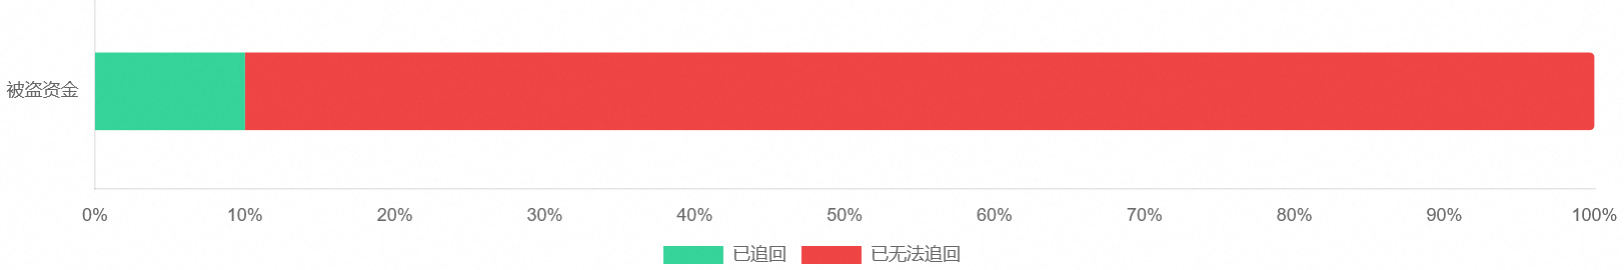
2026年上半年,88.3%的Web3安全事件损失来自密钥管理和基础设施缺陷,而非传统智能合约漏洞。