


ما زال هناك خبراء؛ فقد حلّلوا كيف تم اختراق باينانس هذه المرة على سلسلة إيثيريوم، وأظنني فهمت الأمر الآن
وقع الاختراق هذه المرة عند خطوة التوقيع، لا عند المفتاح الخاص
في إيثيريوم ميزة تُسمى 7702، تتيح للمحفظة العادية توقيع تفويض وتسليم إدارة الحساب إلى عقد ذكي
كأنك تكتب توكيلاً تقول فيه: من اليوم، سيتولى برنامج شخص آخر إدارة الحساب، وكلما دخلت إليه أموال حوّلها إلى الخارج
بعد توقيع التفويض، لا يعود الحساب تحت سيطرتك
يسري هذا التفويض عند رقم معيّن
لكل محفظة عدّاد يُسمى nonce، ويزداد واحداً مع كل معاملة تُرسلها
يرتبط التفويض برقم محدد، ولا يسري إلا عندما يصل الحساب إلى ذلك الرقم، ويُلغى بعد استخدامه مرة واحدة
لم يكن المهاجمون يعرفون الرقم الذي وصلت إليه محفظة باينانس حينها، لأنها كانت ترسل المعاملات باستمرار
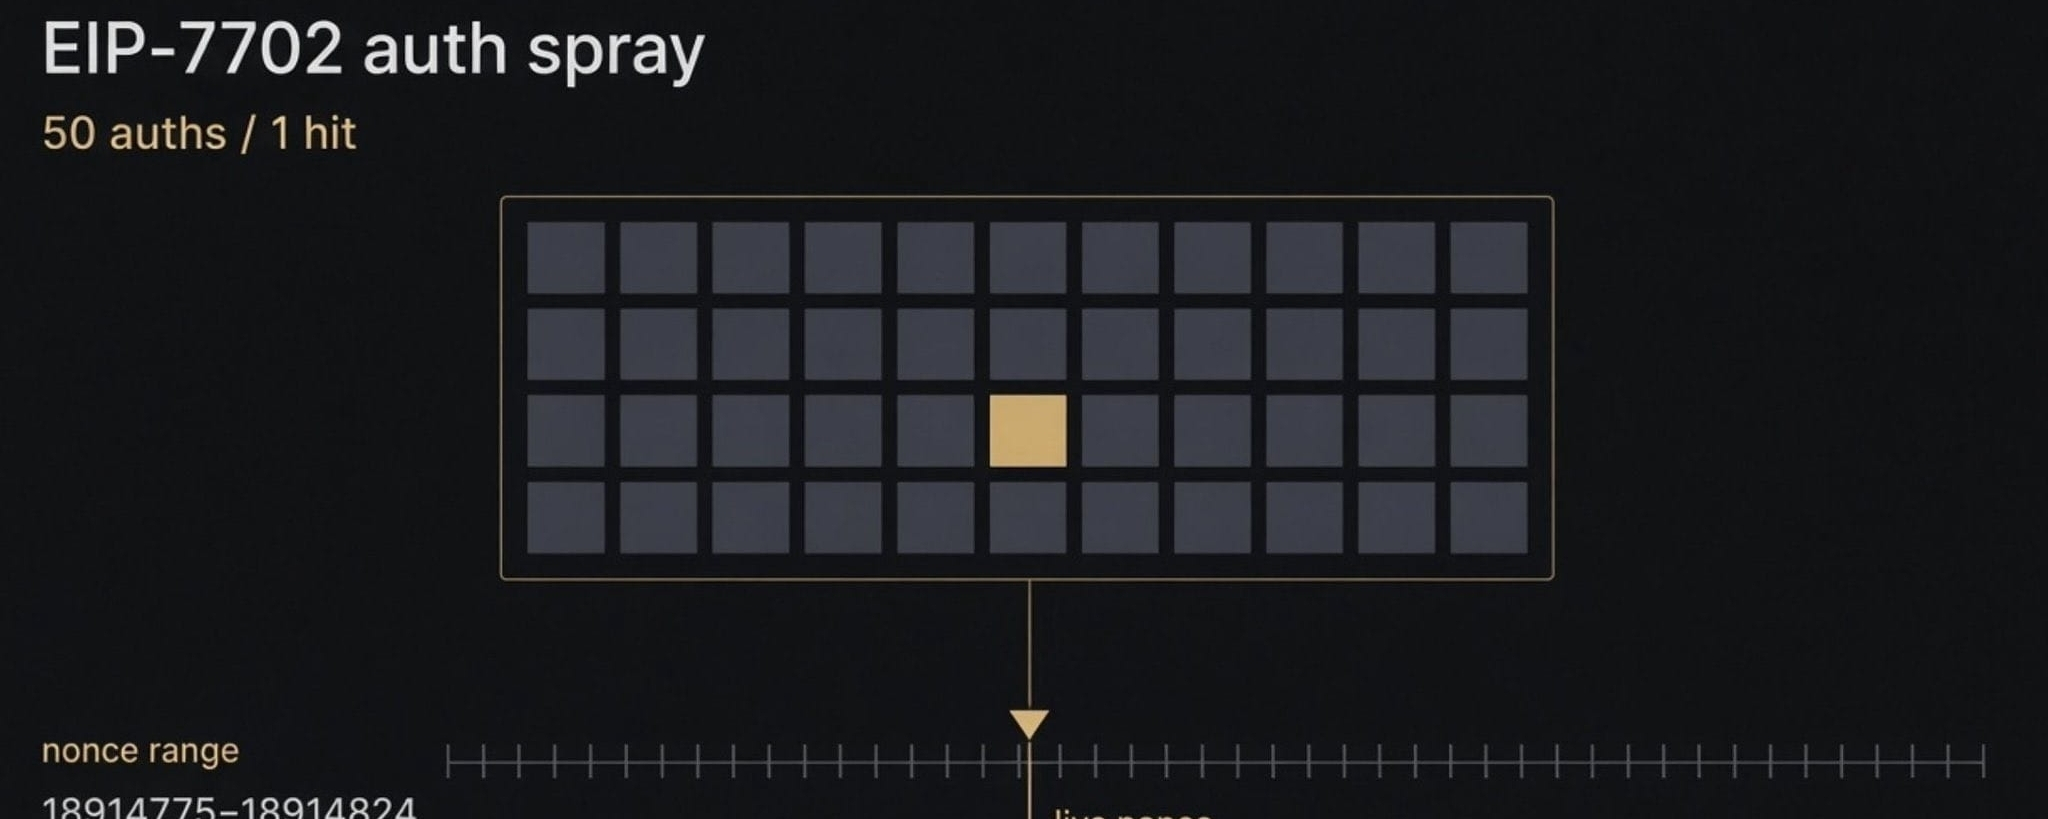
لذلك جعلوا باينانس توقّع 50 تفويضاً متتالياً دفعة واحدة، واحداً تلو الآخر، على أمل أن يصيبوا الرقم الصحيح
يكفي أن يطابق أحد التفويضات الخمسين الرقم الحالي حتى يسري مفعوله
وهذا ما حدث بالفعل
والأخطر حقاً أن باينانس هي من وقّعت هذه التفويضات الخمسين بنفسها
يمكن رؤية الأرقام المتتالية على السلسلة، ما يدل على أنها وُقّعت دفعة واحدة خلال فترة قصيرة للغاية
وترى Blockaid أن ما حدث أقرب إلى إساءة استخدام المفتاح، لا إلى سرقته
ما زال المفتاح الخاص في يد باينانس، لكن المهاجمين جعلوا نظام التوقيع يعتقد أن هذه المعاملات الخمسين تستحق التوقيع
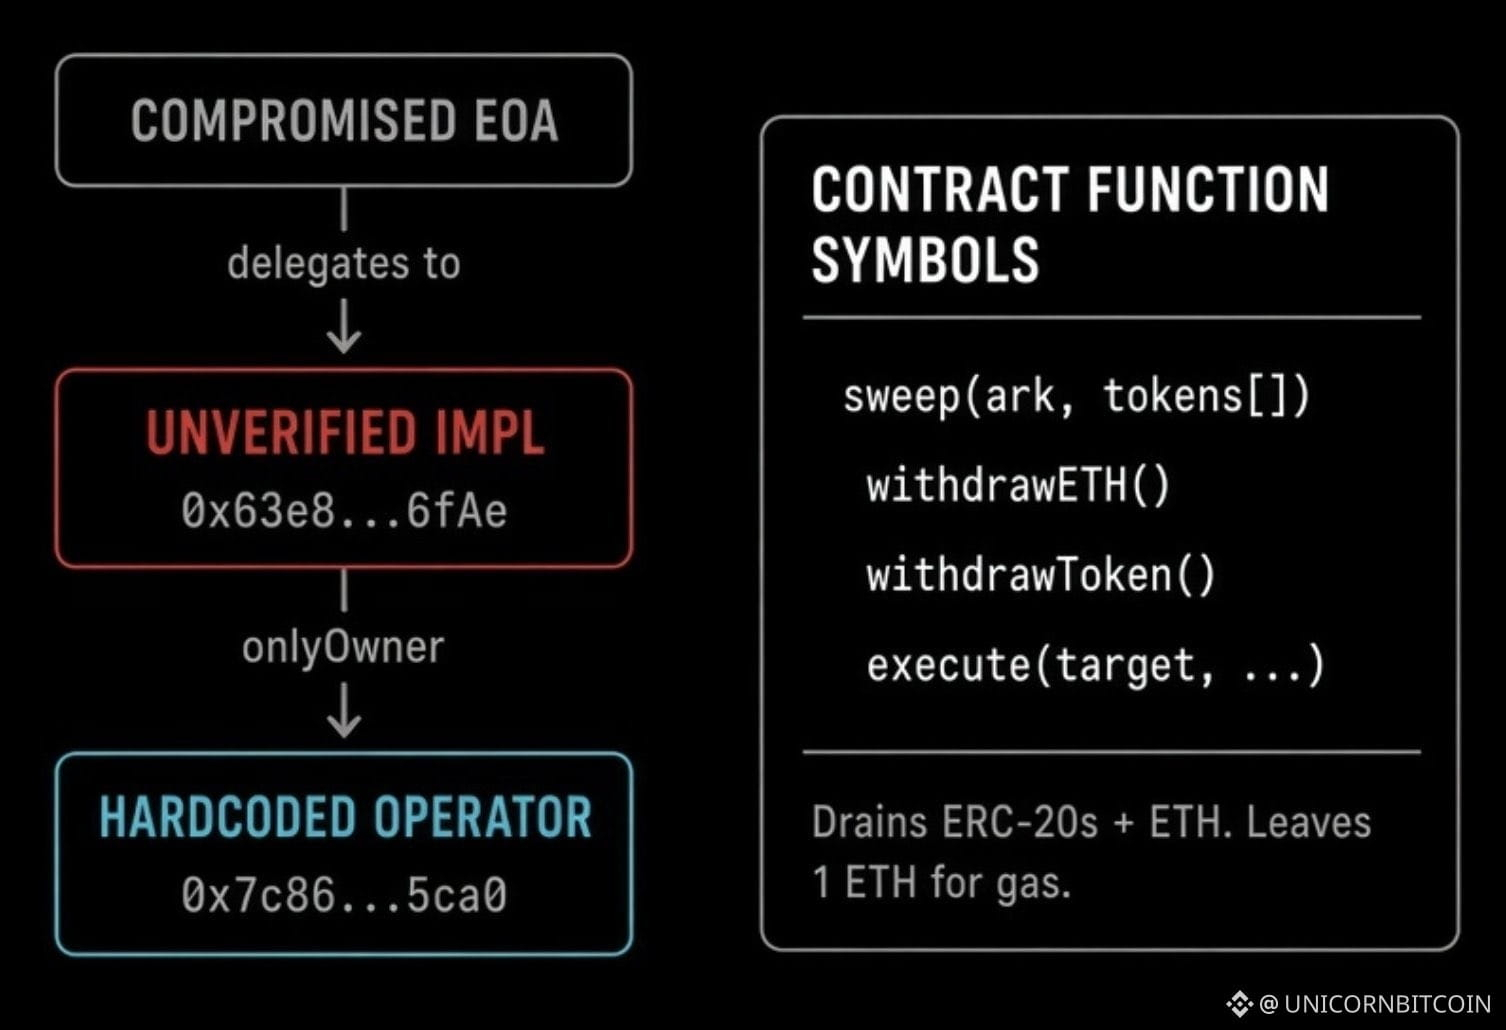
بمجرد سريان التفويض، لم تعد تلك المحفظة محفظة عادية
بل أصبحت مدخلاً إلى عقد المهاجمين، ولم تكن لذلك العقد سوى وظيفة واحدة: سحب كل العملات وكل ETH وتحويلها، مع ترك 1 ETH فقط
أُبقي على 1 ETH كي يظل الحساب قادراً على إرسال المعاملات؛ فإذا أرسل إليه أحدهم أموالاً أخرى، سُحبت بالطريقة نفسها
لم تكن عملية سرقة لمرة واحدة، بل سحباً مستمراً للأموال
وفي الوقت نفسه، كانت الأموال تتدفق إلى الخارج من المحافظ الساخنة لباينانس على عدة سلاسل
وهذا يعني أن المهاجمين لم يحصلوا على محفظة بعينها، بل على قدرة توقيع تُمكّنهم من التأثير في عدة محافظ في الوقت نفسه
على مدى السنوات العشر الماضية، كانت سرقات منصات التداول تحدث بسبب تسريب المفاتيح الخاصة أو العبارات الاستذكارية أو تورط موظفين من الداخل
أما هذه المرة، فلم يُسرق شيء؛ النظام نفسه هو من وقّع
بعد 7702، بات بإمكان التوقيع الواحد أن يفعل أشياء أكثر بكثير من مجرد تحويل واحدالآخر، على أمل أن يصيبوا الرقم الصحيح
يكفي أن يطابق أحد التفويضات الخمسين الرقم الحالي حتى يسري مفعوله
وهذا ما حدث بالفعل
والأخطر حقاً أن باينانس هي من وقّعت هذه التفويضات الخمسين بنفسها
يمكن رؤية الأرقام المتتالية على السلسلة، ما يدل على أنها وُقّعت دفعة واحدة خلال فترة قصيرة للغاية
وترى Blockaid أن ما حدث أقرب إلى إساءة استخدام المفتاح، لا إلى سرقته
ما زال المفتاح الخاص في يد باينانس، لكن المهاجمين جعلوا نظام التوقيع يعتقد أن هذه المعاملات الخمسين تستحق التوقيع
بمجرد سريان التفويض، لم تعد تلك المحفظة محفظة عادية
بل أصبحت مدخلاً إلى عقد المهاجمين، ولم تكن لذلك العقد سوى وظيفة واحدة: سحب كل العملات وكل ETH وتحويلها، مع ترك 1 ETH فقط
أُبقي على 1 ETH كي يظل الحساب قادراً على إرسال المعاملات؛ فإذا أرسل إليه أحدهم أموالاً أخرى، سُحبت بالطريقة نفسها
لم تكن عملية سرقة لمرة واحدة، بل سحباً مستمراً للأموال