


摘要:Ledger用户被盗超8600万美元,设备购自东南亚经销商CryptoBilis,问题出在交付环节而非芯片。
10月9日晚间,链上侦探Specter在X上发出警报:以太坊、波场和比特币网络上数百个钱包在短时间内被集中清空,累计损失超过8600万美元。
所有被盗钱包有一个共同特征——用户都在过去90天内通过东南亚经销商CryptoBilis购买了Ledger硬件钱包。
硬件钱包的设计初衷,是把私钥锁在一颗永远不联网的安全芯片里。但这次被盗的用户里,有人把助记词手抄在纸上、锁进保险箱,私钥从未被数字化。问题出在更早的环节:设备到手之前,已经被动过手脚。
屏幕下面那块多出来的芯片
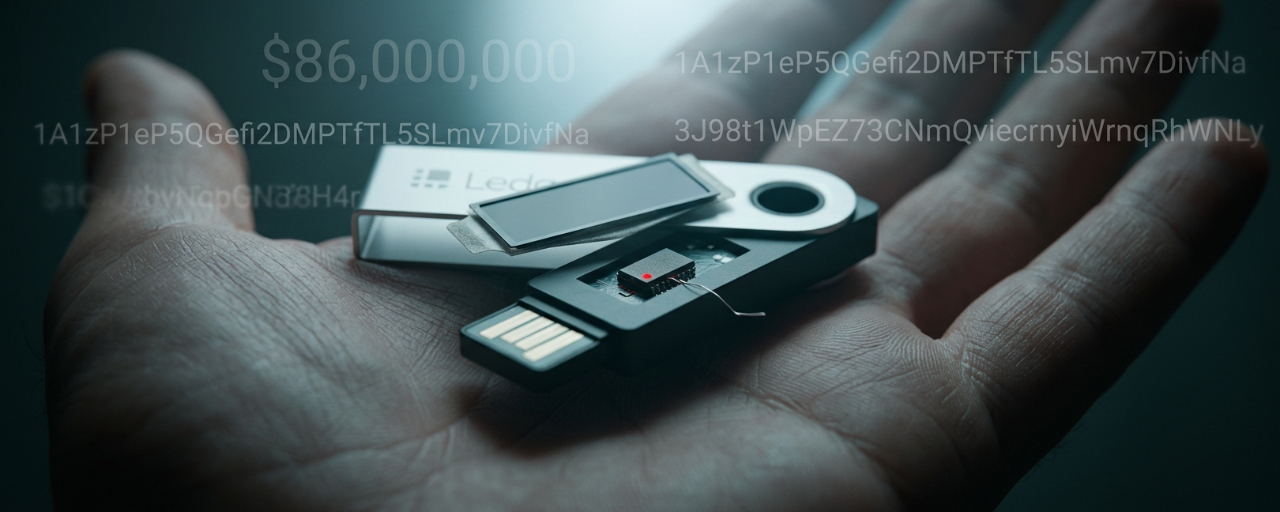
前Mt. Gox CEO Mark Karpelès在10月8日就曾预警:市面上有人在出售带有隐藏SIM卡的假冒或篡改Ledger设备。事件爆发后,他进一步披露,自己从马来西亚购买的一台Ledger,外包装完好,但屏幕衬垫下方藏着一块带SIM卡芯片的可疑模块。
慢雾首席信息安全官23pds推测了攻击路径:助记词在安全元件内生成并显示在屏幕上,恶意模块通过SPI总线截取屏幕数据,凑齐完整的24个单词后,通过LTE或eSIM将助记词发送给攻击者。
安全元件能防止私钥被直接读取,却不一定能阻止外围硬件截取屏幕信息。芯片没有破,破的是芯片到屏幕之间那根线。
这种攻击的巧妙之处在于,它不挑战硬件钱包的安全架构,而是寄生在架构之外。用户看到的是正品设备、完好的包装、正常的初始化流程,但屏幕上显示的每一个助记词单词,都在被实时录制。
经销商的三月易主与沉默
CryptoBilis的公开信息看起来并无异常。这家位于马来西亚八打灵再也的公司,是Ledger在东南亚的授权经销商,业务覆盖印尼、马来西亚和菲律宾。
但事件曝光后,前联合创始人Arravind Prabu很快在X上澄清:公司早在今年3月就被收购,原管理团队已退出所有运营、管理和系统权限。
公司记录显示,一名登记地址位于中国黑龙江省、名为Jiaming的人士自8月3日起持有CryptoBilis 100%股份。而CryptoBilis的社交媒体账号在易主后并未停更,最近一条动态甚至在晒兰博基尼。
原团队解释,因合同保密条款,交易须等到10月19日才能公开宣布。目前尚没有确凿证据表明所有权变更与钱包被盗存在直接关联,但时间线的重合——3月易主、9月底至10月初集中盗币——至少提供了一个值得追问的方向:新管理层接手后,供应链的哪个环节发生了变化?
7290万美元还躺在攻击者地址里
Galaxy研究主管的链上监测显示,此次攻击造成的比特币损失暂为213.42枚,其中92%的资金在被归集时,钱包持有时间不足90天。这个数字指向一个清晰的画像:受害者大多是近期才把资产转入新设备的新用户。
Bitquery的重建数据更为完整:311个钱包被清空,总额约9290万美元,涉及TRON、比特币、以太坊、BNB Chain和Polygon五条链。以太坊上损失约4200万美元,比特币约1760万美元,USDT约1650万美元。
截至目前,仍有约7290万美元留在攻击者控制的地址中,其中310万美元已流入Tornado Cash,其余资金正通过跨链、兑换和分层方式转移。Tether已冻结了部分相关地址中的USDT,但冻结发生在资金已经分散之后。
自托管的边界在哪里
Ledger的声明措辞克制:根据目前可获得的信息,被盗资金仅限于通过CryptoBilis销售的设备,没有迹象表明Ledger的安全基础设施、系统或服务已被入侵。从技术上讲,这个判断可能是准确的。硬件芯片没有被攻破,Ledger的服务器没有被入侵,Ledger Live没有被篡改。
但这恰恰是最值得警惕的地方。如果攻击者不需要攻破芯片,只需要在设备从工厂到用户手中的某个环节动一次手脚,那么“冷钱包安全”这个命题就需要重新定义。
用户能验证设备是不是正品,能验证固件有没有被篡改,但无法验证设备在运输途中经历了什么。
当安全边界从芯片扩展到物流,从代码扩展到经销商,从技术扩展到合同和股权变更,用户最后能做的那道防线,可能真的只剩下一个朴素的判断:新设备到手后,别急着把大额资产转进去。
接下来看什么
CryptoBilis 10月19日的公告:保密条款到期后,新管理层是否会披露收购方背景、供应链操作流程的变化,以及设备在哪个环节可能被接触
Ledger的最终调查结论:是否确认硬件植入路径,以及是否会对授权经销商的设备验收流程提出新的要求
攻击者地址的后续动向:7290万美元的沉淀资金是否会加速向Tornado Cash转移,Tether的冻结行动能否追回更多
上一次,也是这一次
Ledger此前经历过多次安全事件:2020年的客户数据泄露影响了超过100万用户,2023年的Connect Kit供应链攻击导致约48万至60万美元损失,2026年4月的假冒Ledger Live应用造成约950万美元被盗。每一次的教训都指向同一个方向:安全链条的强度取决于最薄弱的环节。上一次是软件供应链,这一次是硬件供应链。
#Ledger #供应链攻击 #硬件钱包 #CryptoBilis #自托管安全