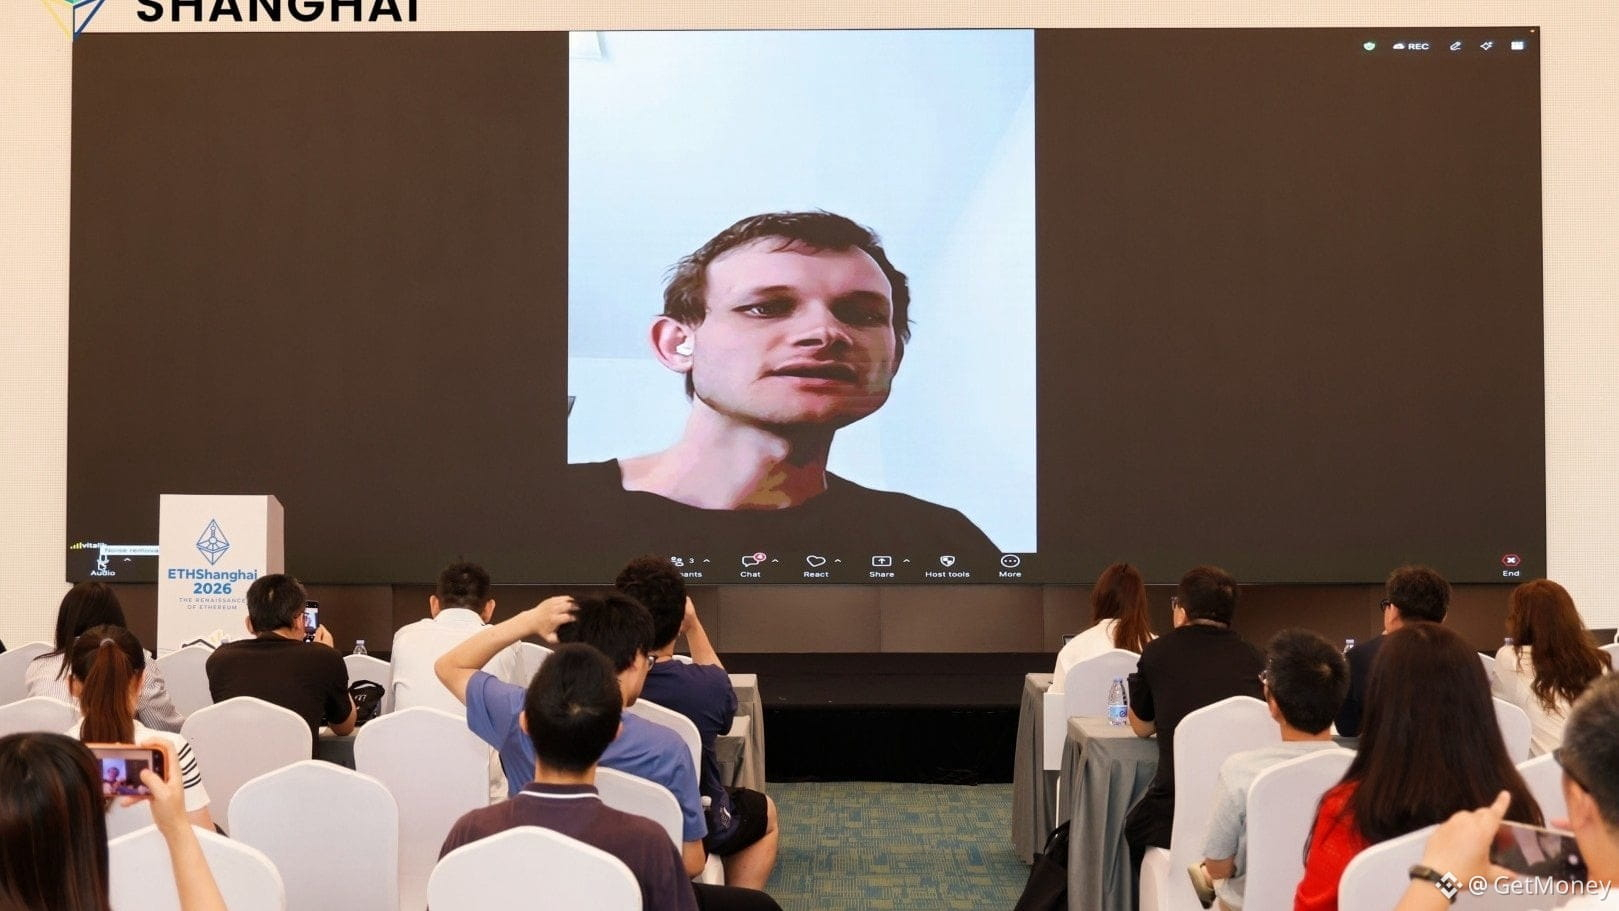
📰 Vitalik 在 ETHShanghai 2026 详解了 EIP-8288,核心不是再堆一套更复杂的链上验证,而是把大量签名和证明先留在内存池里聚合,最后只把一个聚合证明写进区块。
🔥 现在普通以太坊交易大约消耗 21,000 gas,单独验证一个 ECDSA 签名约需 4,000 gas。换成量子安全签名后,成本可能来到 10 万到 30 万 gas;隐私协议的 ZK 操作通常至少要 35 万 gas,复杂时甚至达到 100 万 gas。
更夸张的是,如果同时追求量子安全和隐私,STARK 证明大约要消耗 800 万 gas。按演讲中的估算,以太坊处理能力可能从约 25 TPS 降到约 0.25 TPS,安全和隐私越强,交易反而越难跑起来。
💡 EIP-8288 的做法,是让内存池节点收集交易及其签名、证明,在交易进入区块前完成聚合。链上不再保存这些庞大的原始对象,最终只验证一个能够覆盖整批交易的 STARK 证明。每个依赖项的数据占用约 96 字节,部分甚至只有 65 字节。
这套设计建立在 EIP-8141 原生账户抽象之上,交易可以明确声明自己的签名规范和验证算法。Vitalik 把它形容成一种“专门化分片”:把最重的验证工作拆出来,交给链下节点并行处理,而共识层需要承担的数据量控制在每区块 100 到 300KB 左右。
🤔 当然,提案讲清楚了技术路径,不代表落地后所有问题都会自动消失。真正关键的还是聚合流程能否稳定运行,以及节点是否愿意承担这部分链下计算。你觉得 EIP-8288 最先会推动隐私应用,还是量子安全钱包?
#以太坊 #EIP8288 #Vitalik #区块链技术
🔥 现在普通以太坊交易大约消耗 21,000 gas,单独验证一个 ECDSA 签名约需 4,000 gas。换成量子安全签名后,成本可能来到 10 万到 30 万 gas;隐私协议的 ZK 操作通常至少要 35 万 gas,复杂时甚至达到 100 万 gas。
更夸张的是,如果同时追求量子安全和隐私,STARK 证明大约要消耗 800 万 gas。按演讲中的估算,以太坊处理能力可能从约 25 TPS 降到约 0.25 TPS,安全和隐私越强,交易反而越难跑起来。
💡 EIP-8288 的做法,是让内存池节点收集交易及其签名、证明,在交易进入区块前完成聚合。链上不再保存这些庞大的原始对象,最终只验证一个能够覆盖整批交易的 STARK 证明。每个依赖项的数据占用约 96 字节,部分甚至只有 65 字节。
这套设计建立在 EIP-8141 原生账户抽象之上,交易可以明确声明自己的签名规范和验证算法。Vitalik 把它形容成一种“专门化分片”:把最重的验证工作拆出来,交给链下节点并行处理,而共识层需要承担的数据量控制在每区块 100 到 300KB 左右。
🤔 当然,提案讲清楚了技术路径,不代表落地后所有问题都会自动消失。真正关键的还是聚合流程能否稳定运行,以及节点是否愿意承担这部分链下计算。你觉得 EIP-8288 最先会推动隐私应用,还是量子安全钱包?
#以太坊 #EIP8288 #Vitalik #区块链技术