以太坊EIP-7702新漏洞被黑客疯狂利用,15万美元钱包被秒盗!
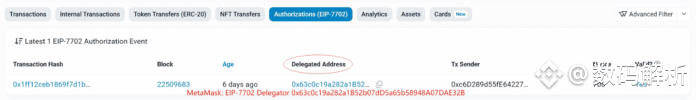
2025年5月24日,一起利用以太坊最新升级“Pectra”中关键提案EIP-7702的钓鱼攻击爆发,一钱包被盗约15万美元。此漏洞允许普通钱包临时激活智能合约功能,黑客利用这点设计了隐藏的批量代币转移骗局,用户在不知情情况下授权多种代币被一次性掏空。
EIP-7702让钱包能在单笔交易中执行复杂操作,如批量转账和支付Gas费,但这也打开了新攻击通道。恶意黑客通过诱骗用户批准一个“受信任”的委托合约,悄无声息地执行批量恶意转账,令受害者毫无防备。
安全机构SlowMist确认,臭名昭著的Inferno Drainer黑客团伙操纵了这次盗窃。他们未窃取私钥,而是利用钱包升级功能,以合法形式批量授权盗币。这种隐蔽手法大幅提高了攻击成功率和隐蔽性。
此外,钓鱼攻击频率持续攀升,4月单月损失超过500万美元,受害者数大增。2024年相关盗窃总额高达近5亿美元,显示黑客不断创新技术突破防线。此次EIP-7702漏洞成为最新且最危险的武器。
专家警告,用户务必谨慎核验授权,避免点击可疑链接,最好只通过官方钱包UI启用新功能。验证交易来源和定期检查代币权限是防范关键。安全分析师提醒,黑客正快速跟进技术进步,用户不能掉以轻心。
简而言之,以太坊钱包的新“智能”升级虽带来便捷,却也成了黑客的新突破口。保持警惕,确保资金安全,成为加密用户的首要任务。
2025年5月24日,一起利用以太坊最新升级“Pectra”中关键提案EIP-7702的钓鱼攻击爆发,一钱包被盗约15万美元。此漏洞允许普通钱包临时激活智能合约功能,黑客利用这点设计了隐藏的批量代币转移骗局,用户在不知情情况下授权多种代币被一次性掏空。
EIP-7702让钱包能在单笔交易中执行复杂操作,如批量转账和支付Gas费,但这也打开了新攻击通道。恶意黑客通过诱骗用户批准一个“受信任”的委托合约,悄无声息地执行批量恶意转账,令受害者毫无防备。
安全机构SlowMist确认,臭名昭著的Inferno Drainer黑客团伙操纵了这次盗窃。他们未窃取私钥,而是利用钱包升级功能,以合法形式批量授权盗币。这种隐蔽手法大幅提高了攻击成功率和隐蔽性。
此外,钓鱼攻击频率持续攀升,4月单月损失超过500万美元,受害者数大增。2024年相关盗窃总额高达近5亿美元,显示黑客不断创新技术突破防线。此次EIP-7702漏洞成为最新且最危险的武器。
专家警告,用户务必谨慎核验授权,避免点击可疑链接,最好只通过官方钱包UI启用新功能。验证交易来源和定期检查代币权限是防范关键。安全分析师提醒,黑客正快速跟进技术进步,用户不能掉以轻心。
简而言之,以太坊钱包的新“智能”升级虽带来便捷,却也成了黑客的新突破口。保持警惕,确保资金安全,成为加密用户的首要任务。