
#ledgerimplant
ledgerimplant
Просмотров: 47
2 обсуждают
Популярные
Новые
·
--
Статья
LEDGER HARDWARE IMPLANT REPORTS EXTEND TO DUBAI: LA PESADILLA DE LOS HARD WALLETS YA LLEGÓ A VIRGIN#LedgerHardwareImplantReportsExtendToDubai
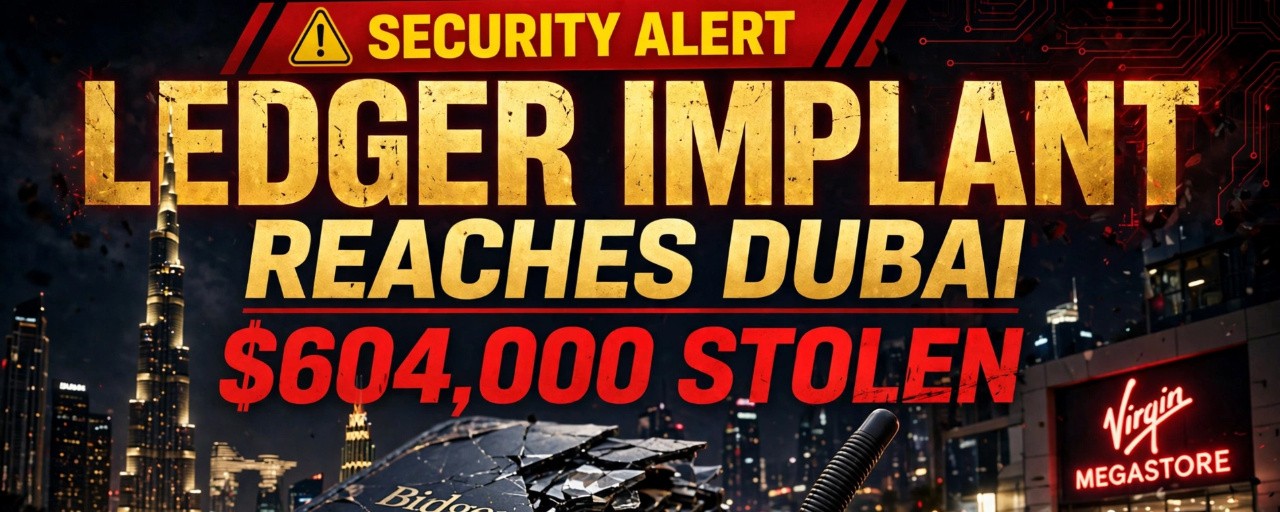
LEDGER HARDWARE IMPLANT REPORTS EXTEND TO DUBAI: LA PESADILLA DE LOS HARDWARE WALLETS YA LLEGÓ A VIRGIN MEGASTORE 😱
Dos usuarios en Dubai acaban de perder $604,000 combinados con wallets compradas en un retailer AUTORIZADO por Ledger.
Y no es un caso aislado. Es la continuación de lo que empezó el 9 de octubre.
¿QUÉ PASÓ EN DUBAI?
CASO 1 - Ledger Flex - CONFIRMADO:
Usuario: @Rewinsky en XPerdió: ∼1,300 SOL el 15 de noviembreCompró en: Virgin Megastore, Dubai Mall - el 13 de septiembre según el registroEl 16 de noviembre abrió el dispositivo y subió fotosMark Karpelès (ex-CEO de Mt. Gox) lo confirmó en su registro OSINT: IMPLANT CONFIRMED
¿Qué encontraron adentro? Una placa extra + una antena pegada adentro de la tapa trasera. La antena tiene marca V1.3 - la primera vez que se ve esa versión en un Ledger. Los implantes anteriores eran V1.2.
CASO 2 - Ledger Stax - SOSPECHOSO:
Usuario: New Babylon Order WorldwidePerdió: 507,000 USDT el sábado 14 de noviembreCompró en: Virgin Megastore Dubai el 11 de octubreDato clave: compró 2 días DESPUÉS de que Ledger ya había dicho públicamente que había un problema con CryptoBilis en Asia.
Este usuario dice que la frase semilla la generó el propio dispositivo y que nunca la escribió en ningún otro lado. Hizo denuncia policial y pidió a Tether que congele los fondos.
Pero ojo: todavía no hay fotos del interior de este Stax. Por eso en el registro figura como "Implant suspected", no confirmado.
Y HAY UN TERCER CASO - BERLÍN: El mismo día 14 de noviembre, otro usuario @Mikaelxp14 perdió +$320,000 en BTC + USDT de un Ledger Flex comprado en MediaMarkt en Berlín.
Con los 3 casos, el total ya es ∼$920,000 - casi $1M.
¿CÓMO FUNCIONA EL IMPLANTE? ESTO ES LO QUE DA MIEDO
No es un virus. No es un hackeo de software. Es físico.
Según lo que Ledger confirmó el 10 de octubre y lo que los investigadores encontraron:
Los criminales compran Ledger genuinosLos abrenLes meten adentro: una placa pequeña + un microcontrolador + una antena + un chip LTE + una eSIMLos vuelven a sellar y los meten de nuevo en la cadena de distribuciónVos comprás el Ledger, lo ves nuevo, sellado, perfectoCuando lo configurás, el Ledger te muestra tus 24 palabras en la pantallaEl implante LEE esas palabras de la pantalla, las decodifica con su microcontroladorLas transmite por red celular (LTE) usando la eSIM a los ladronesEllos esperan. A veces semanas. Y un día te vacían la wallet.
Y ACÁ ESTÁ LO PEOR:
El Secure Element NO se toca. El chip de seguridad de Ledger queda intacto.
Por eso, como el mismo Ledger admite:
"Because the implants leave the Secure Element intact, tampered devices may still pass its authenticity checks."
Traducción: Tu Ledger puede decir "Genuine - Auténtico" y estar pinchado igual.
El chequeo de Ledger NO detecta hardware agregado. Solo verifica que el chip sea original.
Por eso el 9 de octubre fue tan brutal: en 47 minutos drenaron 324 wallets en 6 blockchains. Bitquery contó $102M robados, la mayoría $79.3M en USDT en TRON. Tether congeló $10M.
¿CÓMO LLEGAMOS HASTA DUBAI? LA LÍNEA DE TIEMPO
9 Oct: Drenaje masivo. Todos los casos confirmados venían de CryptoBilis, reseller autorizado en Sudeste Asiático.10 Oct: Ledger confirma: un dispositivo tenía "unauthorized hardware implant".11 Oct: Ledger dice que todos los casos confirmados son de CryptoBilis. Y que sus canales directos no están afectados.13 Oct: Ledger pide a vendedores en 7 mercados que paren de vender.15 Oct: Ledger dice: criminales compraron dispositivos genuinos, instalaron componentes y los devolvieron a distribución.Octubre: Aparecen reportes en Europa. Ledger no los confirma.14-15 Nov: Drenajes en Dubai y Berlín.18 Nov: Ledger actualiza su investigación: ahora confirma que se expandió a Berlín y Dubai. Dice que los dispositivos comprometidos tienen modificaciones físicas para capturar la frase de recuperación durante el setup, sin fallas en el chip ni en el OS.
Y Karpelès ya había avisado en octubre después de encontrar un implante de un segundo reseller en Singapur: "There is more to this story than we know today."
Tenía razón.
¿QUÉ DICE LEDGER AHORA?
El 18 de noviembre Ledger sacó un update:
La investigación ahora cubre Berlín y DubaiRecomienda: NO configures ni reutilices dispositivos comprados a terceros en esas regionesSi compraste en Berlín desde enero 2026, contactá a soporteSi compraste en Dubai, mové fondos a una wallet generada en un dispositivo comprado DIRECTO en ledger.comOfrece chequeo físico con rayos X en su fábrica de Vierzon, Francia, para los que tengan dudasInsiste: cero casos confirmados en dispositivos comprados directo en ledger.com
Virgin Megastore está listada como retailer autorizado en UAE. Tiene 8 tiendas en Dubai: Dubai Mall, Mall of the Emirates, Dubai Hills Mall, etc.
Ni Ledger ni Virgin Megastore respondieron a Cointelegraph / Unchained cuando les pidieron comentario.
¿QUÉ TENÉS QUE HACER VOS AHORA MISMO?
Si tenés un Ledger comprado en tienda física, NO en ledger.com:
1. NO LO USES PARA GENERAR UNA WALLET NUEVA Si todavía no lo configuraste, no lo configures.
2. SI YA LO CONFIGURASTE Y TENÉS FONDOS AHÍ: Movelos YA a una wallet generada en un dispositivo comprado directo en ledger.com, o a una wallet de software temporal que vos controles, o a un exchange que confíes mientras tanto. Pero no los dejes ahí.
3. NO TE CONFÍES DEL "GENUINE CHECK" Ya vimos que pasa igual.
4. REVISÁ FÍSICAMENTE EL DISPOSITIVO Si lo abrís, buscá una placa extra, una antena, cables raros pegados a la tapa. Las fotos del caso de Dubai muestran claramente la antena V1.3 pegada adentro.
5. SI COMPRAS UNO NUEVO, SOLO EN LEDGER.COM Nunca en Amazon, nunca en tienda, nunca usado, nunca "nuevo sellado" de un tercero. Solo directo del fabricante.
Y esto vale también para Trezor. Trezor ya redujo su red de resellers un 80% después de encontrar 3 implantes.
MI LECTURA:
Esto rompe el concepto más básico de crypto: "Not your keys, not your coins" se convirtió en "Not your supply chain, not your coins".
El hardware wallet se suponía que era la solución más segura. Offline. Fría. Inhackeable.
Y ahora resulta que el punto débil no es el chip, ni el software, ni tu contraseña. Es la tienda donde lo compraste.
Y lo más peligroso: los ladrones son pacientes. No te roban al día siguiente. Esperan a que metas más plata. El caso de Dubai compró el 13 de septiembre y lo drenaron el 15 de noviembre. 2 meses después.
Si compraste en Virgin Megastore Dubai en los últimos meses, como dice Karpelès: chequeá por implante o mové fondos a otro dispositivo.
¿Vos dónde compraste tu Ledger? ¿En tienda o directo en ledger.com?
Te leo 👇 Y compartí esto, puede salvarle los fondos a alguien.
No es consejo financiero. DYOR. Esto es seguridad.
Fuentes: Cointelegraph, Unchained, BSC News, Ledger Support Update 18 Nov, Mark Karpelès Ledger Implant OSINT Registry, Protos
#Ledger #LedgerImplant #HardwareWallet #CryptoSecurity
$BTC
{spot}(BTCUSDT)
LEDGER HARDWARE IMPLANT REPORTS EXTEND TO DUBAI: LA PESADILLA DE LOS HARD WALLETS YA LLEGÓ A VIRGIN
#LedgerHardwareImplantReportsExtendToDubai
LEDGER HARDWARE IMPLANT REPORTS EXTEND TO DUBAI: LA PESADILLA DE LOS HARDWARE WALLETS YA LLEGÓ A VIRGIN MEGASTORE 😱
Dos usuarios en Dubai acaban de perder $604,000 combinados con wallets compradas en un retailer AUTORIZADO por Ledger.
Y no es un caso aislado. Es la continuación de lo que empezó el 9 de octubre.
¿QUÉ PASÓ EN DUBAI?
CASO 1 - Ledger Flex - CONFIRMADO:
Usuario: @Rewinsky en XPerdió: ∼1,300 SOL el 15 de noviembreCompró en: Virgin Megastore, Dubai Mall - el 13 de septiembre según el registroEl 16 de noviembre abrió el dispositivo y subió fotosMark Karpelès (ex-CEO de Mt. Gox) lo confirmó en su registro OSINT: IMPLANT CONFIRMED
¿Qué encontraron adentro? Una placa extra + una antena pegada adentro de la tapa trasera. La antena tiene marca V1.3 - la primera vez que se ve esa versión en un Ledger. Los implantes anteriores eran V1.2.
CASO 2 - Ledger Stax - SOSPECHOSO:
Usuario: New Babylon Order WorldwidePerdió: 507,000 USDT el sábado 14 de noviembreCompró en: Virgin Megastore Dubai el 11 de octubreDato clave: compró 2 días DESPUÉS de que Ledger ya había dicho públicamente que había un problema con CryptoBilis en Asia.
Este usuario dice que la frase semilla la generó el propio dispositivo y que nunca la escribió en ningún otro lado. Hizo denuncia policial y pidió a Tether que congele los fondos.
Pero ojo: todavía no hay fotos del interior de este Stax. Por eso en el registro figura como "Implant suspected", no confirmado.
Y HAY UN TERCER CASO - BERLÍN: El mismo día 14 de noviembre, otro usuario @Mikaelxp14 perdió +$320,000 en BTC + USDT de un Ledger Flex comprado en MediaMarkt en Berlín.
Con los 3 casos, el total ya es ∼$920,000 - casi $1M.
¿CÓMO FUNCIONA EL IMPLANTE? ESTO ES LO QUE DA MIEDO
No es un virus. No es un hackeo de software. Es físico.
Según lo que Ledger confirmó el 10 de octubre y lo que los investigadores encontraron:
Los criminales compran Ledger genuinosLos abrenLes meten adentro: una placa pequeña + un microcontrolador + una antena + un chip LTE + una eSIMLos vuelven a sellar y los meten de nuevo en la cadena de distribuciónVos comprás el Ledger, lo ves nuevo, sellado, perfectoCuando lo configurás, el Ledger te muestra tus 24 palabras en la pantallaEl implante LEE esas palabras de la pantalla, las decodifica con su microcontroladorLas transmite por red celular (LTE) usando la eSIM a los ladronesEllos esperan. A veces semanas. Y un día te vacían la wallet.
Y ACÁ ESTÁ LO PEOR:
El Secure Element NO se toca. El chip de seguridad de Ledger queda intacto.
Por eso, como el mismo Ledger admite:
"Because the implants leave the Secure Element intact, tampered devices may still pass its authenticity checks."
Traducción: Tu Ledger puede decir "Genuine - Auténtico" y estar pinchado igual.
El chequeo de Ledger NO detecta hardware agregado. Solo verifica que el chip sea original.
Por eso el 9 de octubre fue tan brutal: en 47 minutos drenaron 324 wallets en 6 blockchains. Bitquery contó $102M robados, la mayoría $79.3M en USDT en TRON. Tether congeló $10M.
¿CÓMO LLEGAMOS HASTA DUBAI? LA LÍNEA DE TIEMPO
9 Oct: Drenaje masivo. Todos los casos confirmados venían de CryptoBilis, reseller autorizado en Sudeste Asiático.10 Oct: Ledger confirma: un dispositivo tenía "unauthorized hardware implant".11 Oct: Ledger dice que todos los casos confirmados son de CryptoBilis. Y que sus canales directos no están afectados.13 Oct: Ledger pide a vendedores en 7 mercados que paren de vender.15 Oct: Ledger dice: criminales compraron dispositivos genuinos, instalaron componentes y los devolvieron a distribución.Octubre: Aparecen reportes en Europa. Ledger no los confirma.14-15 Nov: Drenajes en Dubai y Berlín.18 Nov: Ledger actualiza su investigación: ahora confirma que se expandió a Berlín y Dubai. Dice que los dispositivos comprometidos tienen modificaciones físicas para capturar la frase de recuperación durante el setup, sin fallas en el chip ni en el OS.
Y Karpelès ya había avisado en octubre después de encontrar un implante de un segundo reseller en Singapur: "There is more to this story than we know today."
Tenía razón.
¿QUÉ DICE LEDGER AHORA?
El 18 de noviembre Ledger sacó un update:
La investigación ahora cubre Berlín y DubaiRecomienda: NO configures ni reutilices dispositivos comprados a terceros en esas regionesSi compraste en Berlín desde enero 2026, contactá a soporteSi compraste en Dubai, mové fondos a una wallet generada en un dispositivo comprado DIRECTO en ledger.comOfrece chequeo físico con rayos X en su fábrica de Vierzon, Francia, para los que tengan dudasInsiste: cero casos confirmados en dispositivos comprados directo en ledger.com
Virgin Megastore está listada como retailer autorizado en UAE. Tiene 8 tiendas en Dubai: Dubai Mall, Mall of the Emirates, Dubai Hills Mall, etc.
Ni Ledger ni Virgin Megastore respondieron a Cointelegraph / Unchained cuando les pidieron comentario.
¿QUÉ TENÉS QUE HACER VOS AHORA MISMO?
Si tenés un Ledger comprado en tienda física, NO en ledger.com:
1. NO LO USES PARA GENERAR UNA WALLET NUEVA Si todavía no lo configuraste, no lo configures.
2. SI YA LO CONFIGURASTE Y TENÉS FONDOS AHÍ: Movelos YA a una wallet generada en un dispositivo comprado directo en ledger.com, o a una wallet de software temporal que vos controles, o a un exchange que confíes mientras tanto. Pero no los dejes ahí.
3. NO TE CONFÍES DEL "GENUINE CHECK" Ya vimos que pasa igual.
4. REVISÁ FÍSICAMENTE EL DISPOSITIVO Si lo abrís, buscá una placa extra, una antena, cables raros pegados a la tapa. Las fotos del caso de Dubai muestran claramente la antena V1.3 pegada adentro.
5. SI COMPRAS UNO NUEVO, SOLO EN LEDGER.COM Nunca en Amazon, nunca en tienda, nunca usado, nunca "nuevo sellado" de un tercero. Solo directo del fabricante.
Y esto vale también para Trezor. Trezor ya redujo su red de resellers un 80% después de encontrar 3 implantes.
MI LECTURA:
Esto rompe el concepto más básico de crypto: "Not your keys, not your coins" se convirtió en "Not your supply chain, not your coins".
El hardware wallet se suponía que era la solución más segura. Offline. Fría. Inhackeable.
Y ahora resulta que el punto débil no es el chip, ni el software, ni tu contraseña. Es la tienda donde lo compraste.
Y lo más peligroso: los ladrones son pacientes. No te roban al día siguiente. Esperan a que metas más plata. El caso de Dubai compró el 13 de septiembre y lo drenaron el 15 de noviembre. 2 meses después.
Si compraste en Virgin Megastore Dubai en los últimos meses, como dice Karpelès: chequeá por implante o mové fondos a otro dispositivo.
¿Vos dónde compraste tu Ledger? ¿En tienda o directo en ledger.com?
Te leo 👇 Y compartí esto, puede salvarle los fondos a alguien.
No es consejo financiero. DYOR. Esto es seguridad.
Fuentes: Cointelegraph, Unchained, BSC News, Ledger Support Update 18 Nov, Mark Karpelès Ledger Implant OSINT Registry, Protos
#Ledger #LedgerImplant #HardwareWallet #CryptoSecurity
$BTC
LEDGER HARDWARE IMPLANT REPORTS EXTEND TO DUBAI: LA PESADILLA DE LOS HARDWARE WALLETS YA LLEGÓ A VIRGIN MEGASTORE 😱
Dos usuarios en Dubai acaban de perder $604,000 combinados con wallets compradas en un retailer AUTORIZADO por Ledger.
Y no es un caso aislado. Es la continuación de lo que empezó el 9 de octubre.
¿QUÉ PASÓ EN DUBAI?
CASO 1 - Ledger Flex - CONFIRMADO:
Usuario: @Rewinsky en XPerdió: ∼1,300 SOL el 15 de noviembreCompró en: Virgin Megastore, Dubai Mall - el 13 de septiembre según el registroEl 16 de noviembre abrió el dispositivo y subió fotosMark Karpelès (ex-CEO de Mt. Gox) lo confirmó en su registro OSINT: IMPLANT CONFIRMED
¿Qué encontraron adentro? Una placa extra + una antena pegada adentro de la tapa trasera. La antena tiene marca V1.3 - la primera vez que se ve esa versión en un Ledger. Los implantes anteriores eran V1.2.
CASO 2 - Ledger Stax - SOSPECHOSO:
Usuario: New Babylon Order WorldwidePerdió: 507,000 USDT el sábado 14 de noviembreCompró en: Virgin Megastore Dubai el 11 de octubreDato clave: compró 2 días DESPUÉS de que Ledger ya había dicho públicamente que había un problema con CryptoBilis en Asia.
Este usuario dice que la frase semilla la generó el propio dispositivo y que nunca la escribió en ningún otro lado. Hizo denuncia policial y pidió a Tether que congele los fondos.
Pero ojo: todavía no hay fotos del interior de este Stax. Por eso en el registro figura como "Implant suspected", no confirmado.
Y HAY UN TERCER CASO - BERLÍN: El mismo día 14 de noviembre, otro usuario @Mikaelxp14 perdió +$320,000 en BTC + USDT de un Ledger Flex comprado en MediaMarkt en Berlín.
Con los 3 casos, el total ya es ∼$920,000 - casi $1M.
¿CÓMO FUNCIONA EL IMPLANTE? ESTO ES LO QUE DA MIEDO
No es un virus. No es un hackeo de software. Es físico.
Según lo que Ledger confirmó el 10 de octubre y lo que los investigadores encontraron:
Los criminales compran Ledger genuinosLos abrenLes meten adentro: una placa pequeña + un microcontrolador + una antena + un chip LTE + una eSIMLos vuelven a sellar y los meten de nuevo en la cadena de distribuciónVos comprás el Ledger, lo ves nuevo, sellado, perfectoCuando lo configurás, el Ledger te muestra tus 24 palabras en la pantallaEl implante LEE esas palabras de la pantalla, las decodifica con su microcontroladorLas transmite por red celular (LTE) usando la eSIM a los ladronesEllos esperan. A veces semanas. Y un día te vacían la wallet.
Y ACÁ ESTÁ LO PEOR:
El Secure Element NO se toca. El chip de seguridad de Ledger queda intacto.
Por eso, como el mismo Ledger admite:
"Because the implants leave the Secure Element intact, tampered devices may still pass its authenticity checks."
Traducción: Tu Ledger puede decir "Genuine - Auténtico" y estar pinchado igual.
El chequeo de Ledger NO detecta hardware agregado. Solo verifica que el chip sea original.
Por eso el 9 de octubre fue tan brutal: en 47 minutos drenaron 324 wallets en 6 blockchains. Bitquery contó $102M robados, la mayoría $79.3M en USDT en TRON. Tether congeló $10M.
¿CÓMO LLEGAMOS HASTA DUBAI? LA LÍNEA DE TIEMPO
9 Oct: Drenaje masivo. Todos los casos confirmados venían de CryptoBilis, reseller autorizado en Sudeste Asiático.10 Oct: Ledger confirma: un dispositivo tenía "unauthorized hardware implant".11 Oct: Ledger dice que todos los casos confirmados son de CryptoBilis. Y que sus canales directos no están afectados.13 Oct: Ledger pide a vendedores en 7 mercados que paren de vender.15 Oct: Ledger dice: criminales compraron dispositivos genuinos, instalaron componentes y los devolvieron a distribución.Octubre: Aparecen reportes en Europa. Ledger no los confirma.14-15 Nov: Drenajes en Dubai y Berlín.18 Nov: Ledger actualiza su investigación: ahora confirma que se expandió a Berlín y Dubai. Dice que los dispositivos comprometidos tienen modificaciones físicas para capturar la frase de recuperación durante el setup, sin fallas en el chip ni en el OS.
Y Karpelès ya había avisado en octubre después de encontrar un implante de un segundo reseller en Singapur: "There is more to this story than we know today."
Tenía razón.
¿QUÉ DICE LEDGER AHORA?
El 18 de noviembre Ledger sacó un update:
La investigación ahora cubre Berlín y DubaiRecomienda: NO configures ni reutilices dispositivos comprados a terceros en esas regionesSi compraste en Berlín desde enero 2026, contactá a soporteSi compraste en Dubai, mové fondos a una wallet generada en un dispositivo comprado DIRECTO en ledger.comOfrece chequeo físico con rayos X en su fábrica de Vierzon, Francia, para los que tengan dudasInsiste: cero casos confirmados en dispositivos comprados directo en ledger.com
Virgin Megastore está listada como retailer autorizado en UAE. Tiene 8 tiendas en Dubai: Dubai Mall, Mall of the Emirates, Dubai Hills Mall, etc.
Ni Ledger ni Virgin Megastore respondieron a Cointelegraph / Unchained cuando les pidieron comentario.
¿QUÉ TENÉS QUE HACER VOS AHORA MISMO?
Si tenés un Ledger comprado en tienda física, NO en ledger.com:
1. NO LO USES PARA GENERAR UNA WALLET NUEVA Si todavía no lo configuraste, no lo configures.
2. SI YA LO CONFIGURASTE Y TENÉS FONDOS AHÍ: Movelos YA a una wallet generada en un dispositivo comprado directo en ledger.com, o a una wallet de software temporal que vos controles, o a un exchange que confíes mientras tanto. Pero no los dejes ahí.
3. NO TE CONFÍES DEL "GENUINE CHECK" Ya vimos que pasa igual.
4. REVISÁ FÍSICAMENTE EL DISPOSITIVO Si lo abrís, buscá una placa extra, una antena, cables raros pegados a la tapa. Las fotos del caso de Dubai muestran claramente la antena V1.3 pegada adentro.
5. SI COMPRAS UNO NUEVO, SOLO EN LEDGER.COM Nunca en Amazon, nunca en tienda, nunca usado, nunca "nuevo sellado" de un tercero. Solo directo del fabricante.
Y esto vale también para Trezor. Trezor ya redujo su red de resellers un 80% después de encontrar 3 implantes.
MI LECTURA:
Esto rompe el concepto más básico de crypto: "Not your keys, not your coins" se convirtió en "Not your supply chain, not your coins".
El hardware wallet se suponía que era la solución más segura. Offline. Fría. Inhackeable.
Y ahora resulta que el punto débil no es el chip, ni el software, ni tu contraseña. Es la tienda donde lo compraste.
Y lo más peligroso: los ladrones son pacientes. No te roban al día siguiente. Esperan a que metas más plata. El caso de Dubai compró el 13 de septiembre y lo drenaron el 15 de noviembre. 2 meses después.
Si compraste en Virgin Megastore Dubai en los últimos meses, como dice Karpelès: chequeá por implante o mové fondos a otro dispositivo.
¿Vos dónde compraste tu Ledger? ¿En tienda o directo en ledger.com?
Te leo 👇 Y compartí esto, puede salvarle los fondos a alguien.
No es consejo financiero. DYOR. Esto es seguridad.
Fuentes: Cointelegraph, Unchained, BSC News, Ledger Support Update 18 Nov, Mark Karpelès Ledger Implant OSINT Registry, Protos
#Ledger #LedgerImplant #HardwareWallet #CryptoSecurity
$BTC
1
172
Войдите, чтобы посмотреть больше материала
Присоединяйтесь к пользователям криптовалют по всему миру на Binance Square
⚡️ Получайте новейшую и полезную информацию о криптоактивах.
💬 Нам доверяет крупнейшая в мире криптобиржа.
👍 Получите достоверные аналитические данные от верифицированных создателей контента.
Эл. почта/номер телефона
В тренде
1
#BTCRemainsUnderPressureAfterHawkishFOMCMinutes
Просмотров: 27,216
396 обсуждают
2
#AnthropicToDebutAfter$83IPOPricing
Просмотров: 8,621
48 обсуждают
3
#NvidiaBoardReportedlySplitOverHuang’sReturn
Просмотров: 6,434
117 обсуждают
4
#CanGTA6'sLaunchLiftTTWOShares?
Просмотров: 3,903
89 обсуждают
5
#FOMCMinutesHighlightAIDebtRisks
Просмотров: 8,910
135 обсуждают
6
#SouthKoreaPlansToLet3500ListedFirmsBuyBitcoin
Просмотров: 11,314
185 обсуждают
7
#TrumpAdministrationLaunchesProjectToCombatCybercrime
Просмотров: 7
2 обсуждают
8
#FedMinutesShowAlmostAllOfficialsExpectMoreHikes
Просмотров: 2,183
33 обсуждают
9
#GoldmanSachsQ3BitcoinETFHoldingsReach$1.283B
Просмотров: 746
8 обсуждают
10
#TetherBackedUSATStablecoinLaunchesOnAvalanche
Просмотров: 1,509
39 обсуждают