
BlockBreaker
8.4k Publicações
BlockBreaker
 Binance Square verificado
Denunciar
Bloquear Utilizador
Crypto Analyst 🧠 | Binance charts📊 | Tracking Market Moves Daily
Aberto ao trading

Detentor de BNB
Trader de Alta Frequência
1.9 ano(s)
71 A seguir
47.9K+ Seguidores
26.1K+ Gostaram
Publicações
Portfólio
Tudo
Em direto
·
--
Ver tradução
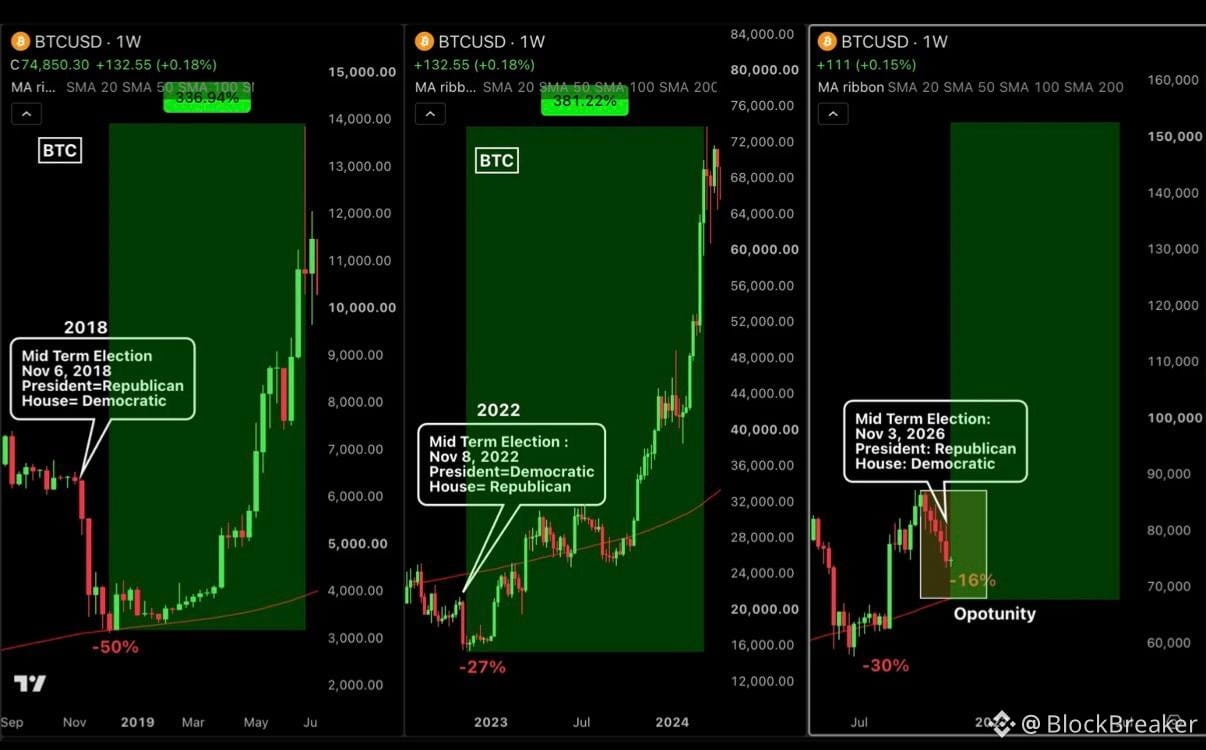
Bitcoin is going to $200,000.
Data says November midterm election panic is the best opportunity to buy BTC before the next parabolic move.
In 2018, it did not matter if you bought Bitcoin at $6,000 or $3,200. It hit $69,000 in the next three years.
In 2022, it did not make much difference if you bought at $21,000 or $16,000. It hit $126,000 in the next three years.
The same idea applies in 2026. Buying BTC at $75,000 or $65,000 will not make a difference when it hits $200,000.
$BTC
Bitcoin is going to $200,000.
Data says November midterm election panic is the best opportunity to buy BTC before the next parabolic move.
In 2018, it did not matter if you bought Bitcoin at $6,000 or $3,200. It hit $69,000 in the next three years.
In 2022, it did not make much difference if you bought at $21,000 or $16,000. It hit $126,000 in the next three years.
The same idea applies in 2026. Buying BTC at $75,000 or $65,000 will not make a difference when it hits $200,000.
$BTC
Data says November midterm election panic is the best opportunity to buy BTC before the next parabolic move.
In 2018, it did not matter if you bought Bitcoin at $6,000 or $3,200. It hit $69,000 in the next three years.
In 2022, it did not make much difference if you bought at $21,000 or $16,000. It hit $126,000 in the next three years.
The same idea applies in 2026. Buying BTC at $75,000 or $65,000 will not make a difference when it hits $200,000.
$BTC
126
·
--
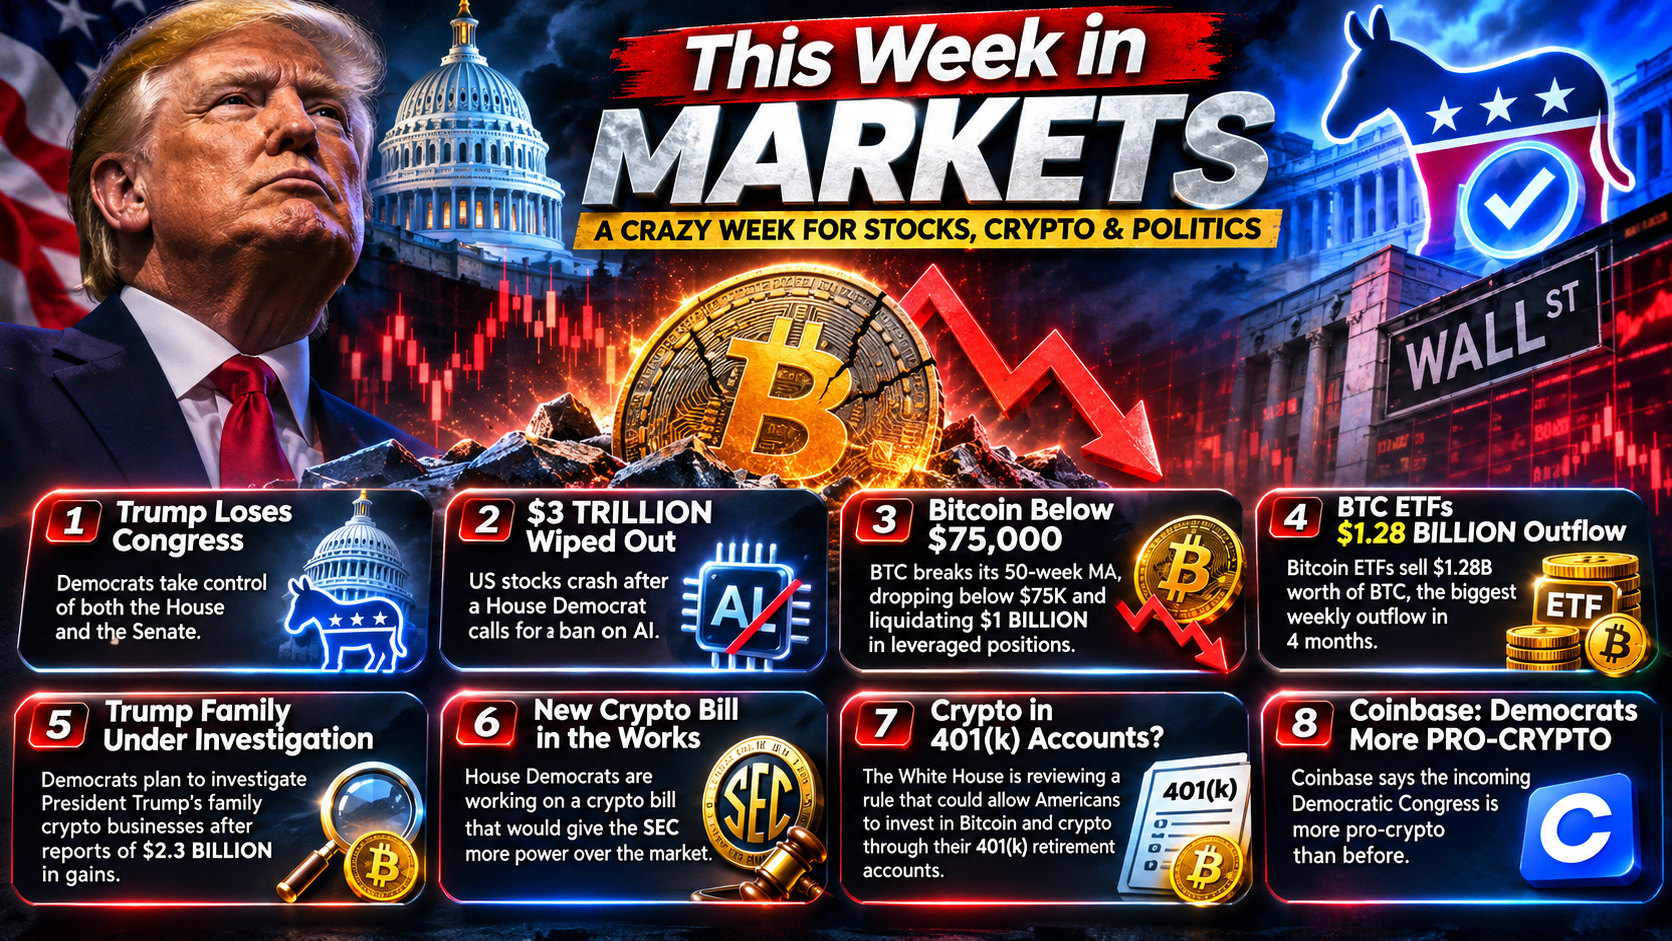
Esta foi uma das semanas mais loucas que vimos nos mercados este ano.
As ações dos EUA sofreram uma enorme onda de vendas, o Bitcoin perdeu um suporte importante e os democratas assumiram o controle do Congresso.
Veja tudo o que aconteceu nesta semana.
1. O presidente Trump perdeu o controle do Congresso, já que os democratas conquistaram a maioria tanto na Câmara quanto no Senado.
2. US$ 3 TRILHÕES desapareceram das ações dos EUA depois que um democrata da Câmara pediu a proibição da IA. Os mercados sofreram sua pior queda desde o choque tarifário de 2025.
3. O Bitcoin caiu abaixo de sua média móvel de 50 semanas e ficou abaixo de US$ 75.000 pela primeira vez em quase 2 meses, liquidando US$ 1 BILHÃO em posições alavancadas.
4. Os ETFs de Bitcoin venderam US$ 1,28 BILHÃO em BTC, a maior saída semanal em 4 meses.
5. Segundo relatos, os democratas estão planejando investigar os negócios de criptomoedas da família do presidente Trump, após notícias de que eles teriam faturado US$ 2,3 BILHÕES.
6. Segundo relatos, os democratas da Câmara estão trabalhando em um projeto de lei sobre criptomoedas que daria mais poder à SEC sobre o mercado.
7. A Casa Branca está analisando uma regra que poderia permitir que os americanos investissem em Bitcoin e criptomoedas por meio de suas contas de aposentadoria 401(k).
8. A Coinbase afirma que o Congresso democrata que está prestes a assumir é mais PRÓ-CRIPTO do que antes.
$BTC $ZEC
Esta foi uma das semanas mais loucas que vimos nos mercados este ano.
As ações dos EUA sofreram uma enorme onda de vendas, o Bitcoin perdeu um suporte importante e os democratas assumiram o controle do Congresso.
Veja tudo o que aconteceu nesta semana.
1. O presidente Trump perdeu o controle do Congresso, já que os democratas conquistaram a maioria tanto na Câmara quanto no Senado.
2. US$ 3 TRILHÕES desapareceram das ações dos EUA depois que um democrata da Câmara pediu a proibição da IA. Os mercados sofreram sua pior queda desde o choque tarifário de 2025.
3. O Bitcoin caiu abaixo de sua média móvel de 50 semanas e ficou abaixo de US$ 75.000 pela primeira vez em quase 2 meses, liquidando US$ 1 BILHÃO em posições alavancadas.
4. Os ETFs de Bitcoin venderam US$ 1,28 BILHÃO em BTC, a maior saída semanal em 4 meses.
5. Segundo relatos, os democratas estão planejando investigar os negócios de criptomoedas da família do presidente Trump, após notícias de que eles teriam faturado US$ 2,3 BILHÕES.
6. Segundo relatos, os democratas da Câmara estão trabalhando em um projeto de lei sobre criptomoedas que daria mais poder à SEC sobre o mercado.
7. A Casa Branca está analisando uma regra que poderia permitir que os americanos investissem em Bitcoin e criptomoedas por meio de suas contas de aposentadoria 401(k).
8. A Coinbase afirma que o Congresso democrata que está prestes a assumir é mais PRÓ-CRIPTO do que antes.
$BTC $ZEC
As ações dos EUA sofreram uma enorme onda de vendas, o Bitcoin perdeu um suporte importante e os democratas assumiram o controle do Congresso.
Veja tudo o que aconteceu nesta semana.
1. O presidente Trump perdeu o controle do Congresso, já que os democratas conquistaram a maioria tanto na Câmara quanto no Senado.
2. US$ 3 TRILHÕES desapareceram das ações dos EUA depois que um democrata da Câmara pediu a proibição da IA. Os mercados sofreram sua pior queda desde o choque tarifário de 2025.
3. O Bitcoin caiu abaixo de sua média móvel de 50 semanas e ficou abaixo de US$ 75.000 pela primeira vez em quase 2 meses, liquidando US$ 1 BILHÃO em posições alavancadas.
4. Os ETFs de Bitcoin venderam US$ 1,28 BILHÃO em BTC, a maior saída semanal em 4 meses.
5. Segundo relatos, os democratas estão planejando investigar os negócios de criptomoedas da família do presidente Trump, após notícias de que eles teriam faturado US$ 2,3 BILHÕES.
6. Segundo relatos, os democratas da Câmara estão trabalhando em um projeto de lei sobre criptomoedas que daria mais poder à SEC sobre o mercado.
7. A Casa Branca está analisando uma regra que poderia permitir que os americanos investissem em Bitcoin e criptomoedas por meio de suas contas de aposentadoria 401(k).
8. A Coinbase afirma que o Congresso democrata que está prestes a assumir é mais PRÓ-CRIPTO do que antes.
$BTC $ZEC
154
·
--
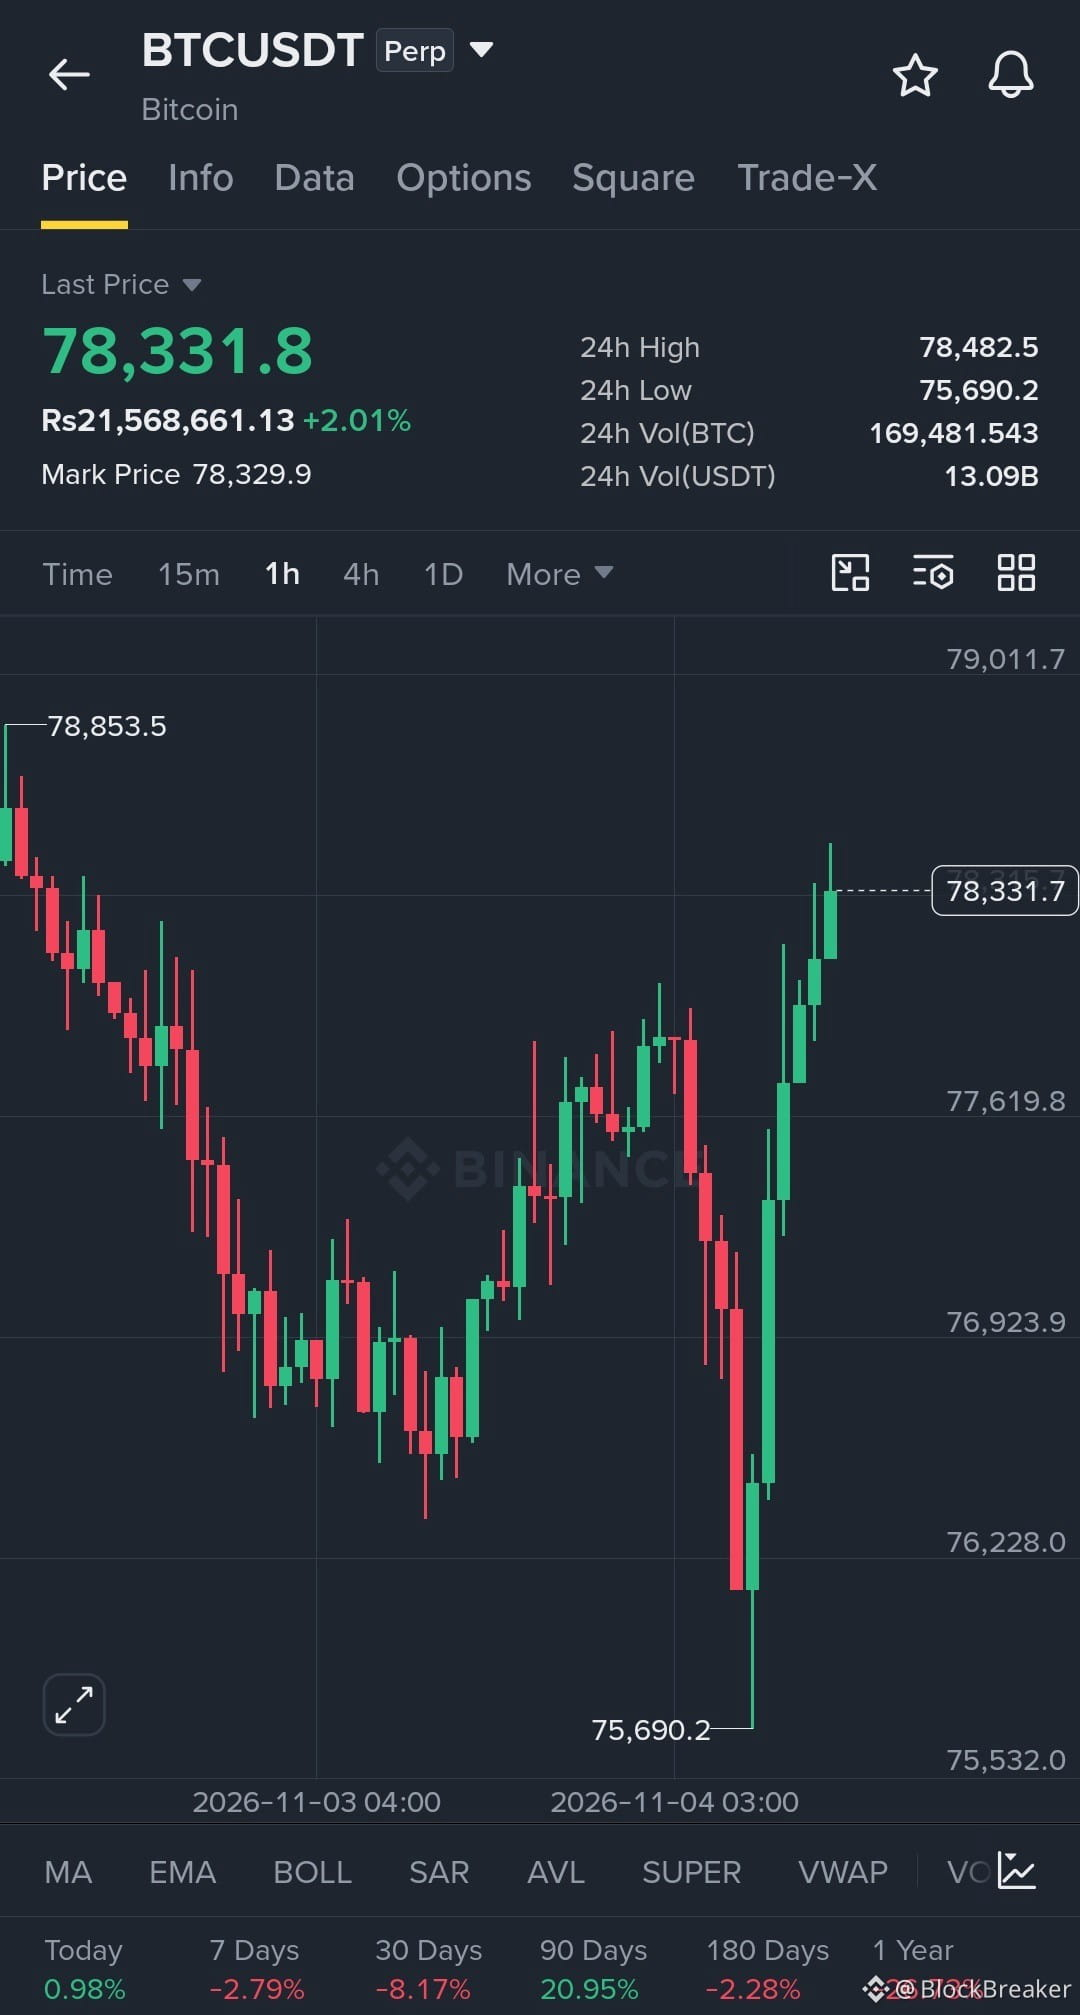
O Bitcoin subiu +US$ 2.400 nas últimas 4 horas e rebateu no suporte crucial da média móvel de 50 semanas.
O Bitcoin subiu +US$ 2.400 nas últimas 4 horas e rebateu no suporte crucial da média móvel de 50 semanas.
172
·
--
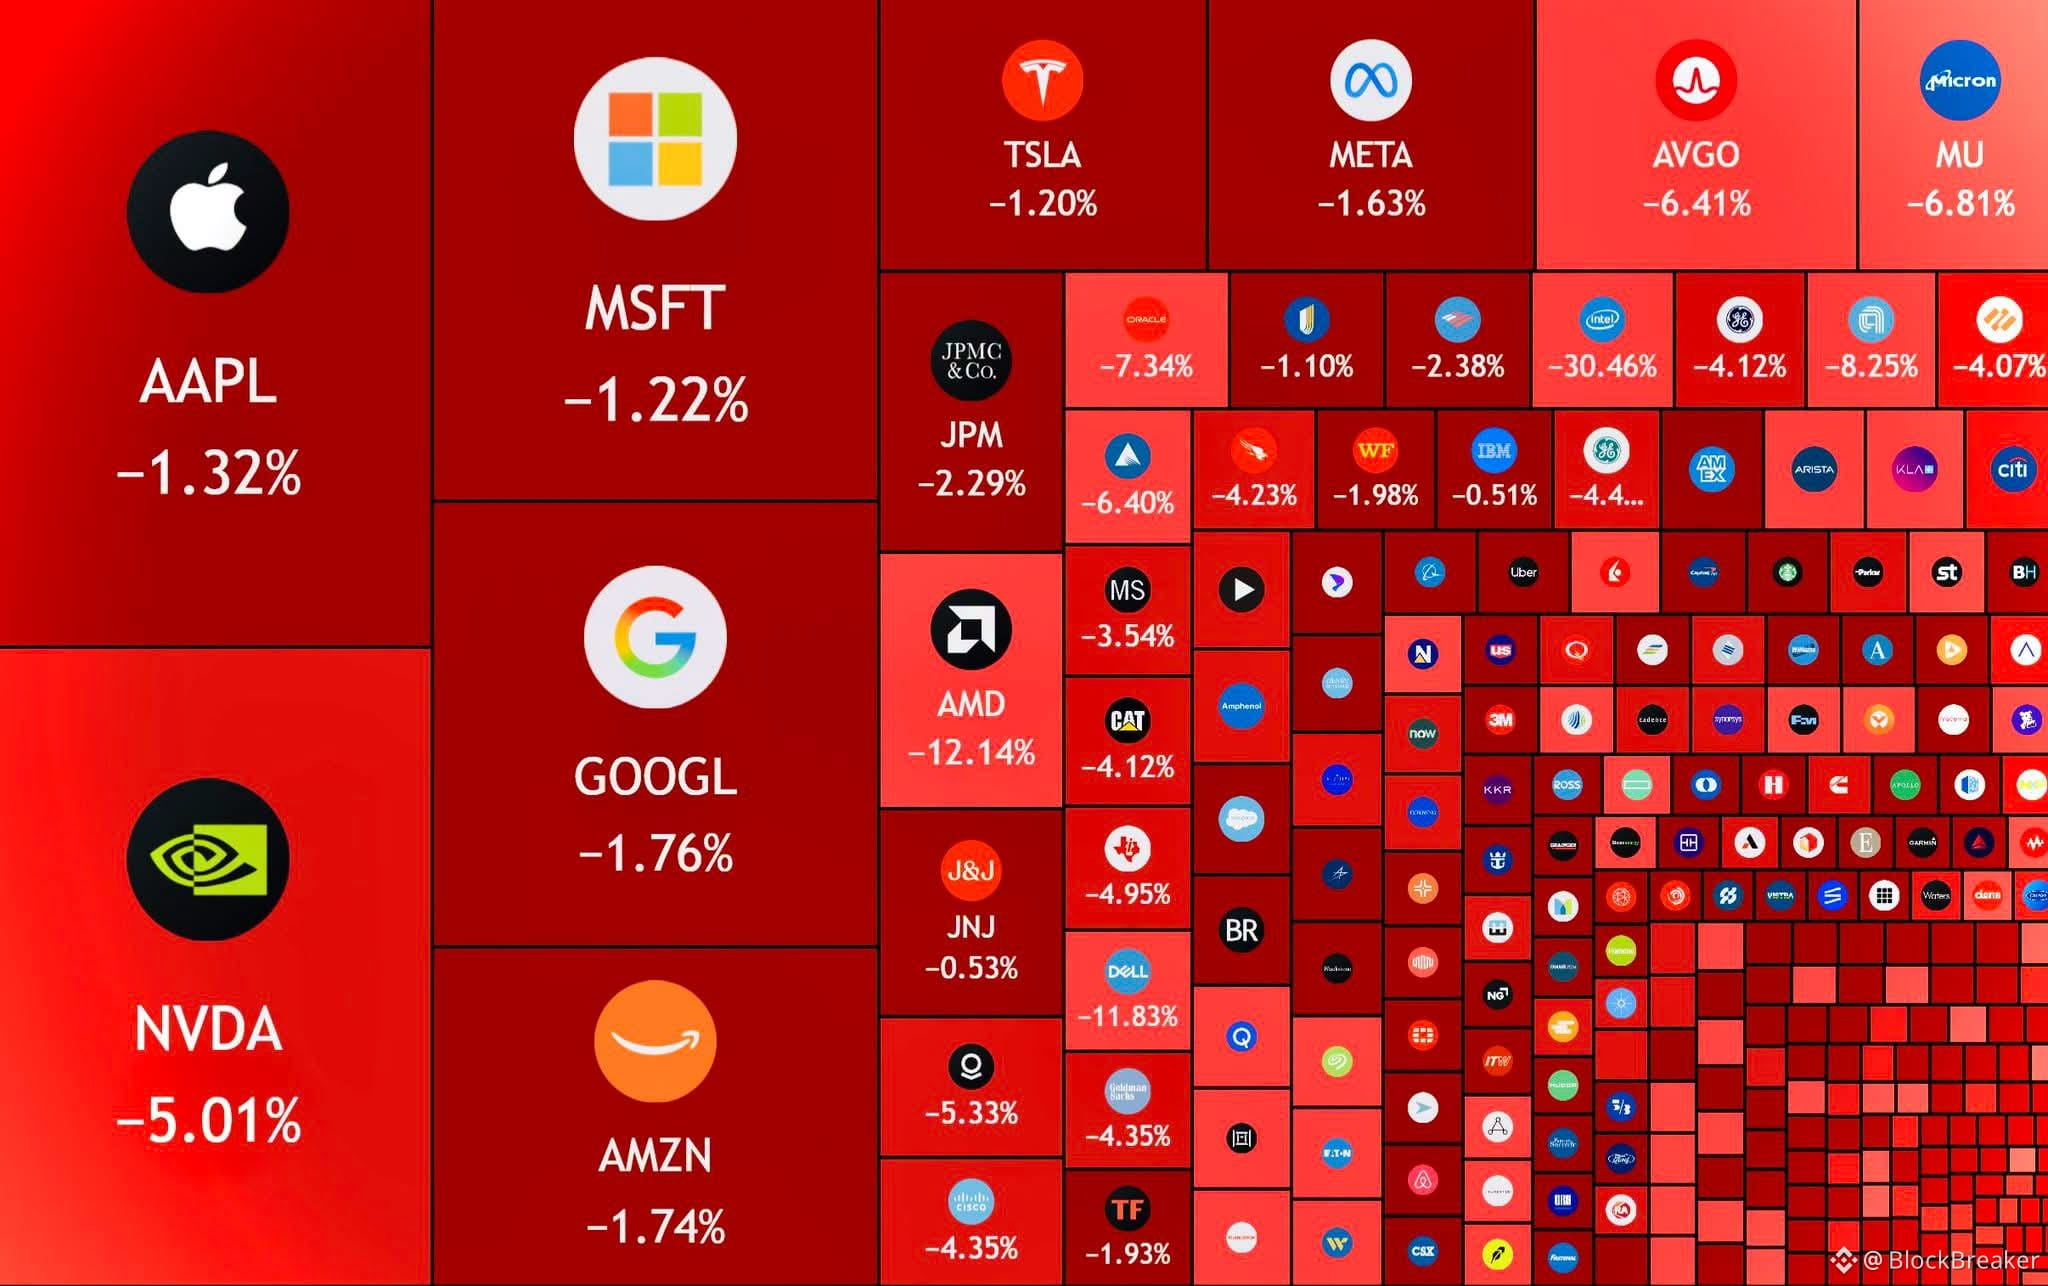
ÚLTIMA HORA: 🇺🇸 US$ 1,8 trilhão evaporou hoje do mercado de ações dos EUA.
$AIN $SOPH $IDOL
ÚLTIMA HORA: 🇺🇸 US$ 1,8 trilhão evaporou hoje do mercado de ações dos EUA.
$AIN $SOPH $IDOL
$AIN $SOPH $IDOL
257
·
--
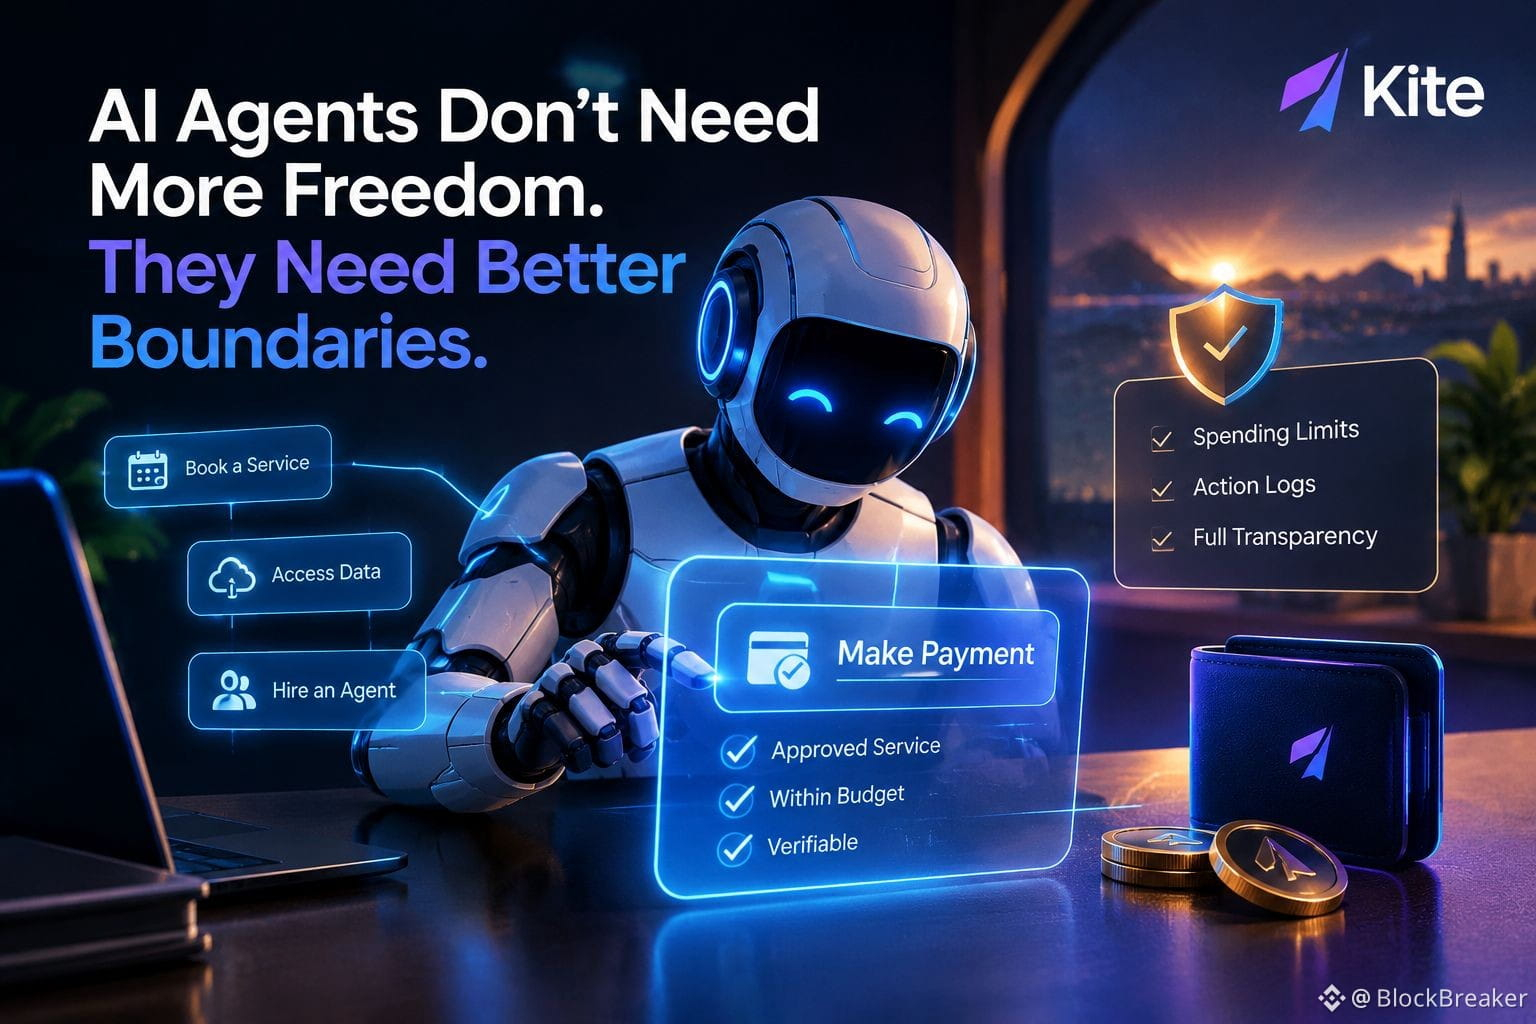
Agentes de IA não precisam de mais liberdade. Precisam de limites melhores.
Há algo sobre agentes de IA em que tenho pensado bastante: dar dinheiro a um agente é fácil. Saber quando confiar-lhe esse dinheiro é outra história.
Imagine o seu agente a reservar um serviço, a pagar por dados ou a contratar outro agente enquanto está offline. O que acontece se escolher o serviço errado ou gastar mais do que esperava?
É esse o problema que torna a Kite interessante para mim. O verdadeiro valor não está apenas em ajudar os agentes a efetuar pagamentos; está em estabelecer limites mais claros para aquilo que podem fazer e em tornar as suas ações mais fáceis de verificar.
A abordagem da Kite com o Passport e as sessões de pagamento aponta nessa direção. A atividade recente em torno do Ankr Forge também oferece aos programadores outra forma de explorar o ecossistema, mas as experiências são apenas o começo.
O que vou acompanhar é se as pessoas continuam a usar estas ferramentas para tarefas reais, em vez de as experimentarem apenas uma vez.
Porque a economia dos agentes não conquistará confiança simplesmente tornando-se mais autónoma. Conquistará confiança quando a autonomia vier acompanhada de responsabilidade.
É essa a parte da Kite que vale a pena acompanhar.
#KiteBBW $KITE @GoKiteAI
Agentes de IA não precisam de mais liberdade. Precisam de limites melhores.
Há algo sobre agentes de IA em que tenho pensado bastante: dar dinheiro a um agente é fácil. Saber quando confiar-lhe esse dinheiro é outra história.
Imagine o seu agente a reservar um serviço, a pagar por dados ou a contratar outro agente enquanto está offline. O que acontece se escolher o serviço errado ou gastar mais do que esperava?
É esse o problema que torna a Kite interessante para mim. O verdadeiro valor não está apenas em ajudar os agentes a efetuar pagamentos; está em estabelecer limites mais claros para aquilo que podem fazer e em tornar as suas ações mais fáceis de verificar.
A abordagem da Kite com o Passport e as sessões de pagamento aponta nessa direção. A atividade recente em torno do Ankr Forge também oferece aos programadores outra forma de explorar o ecossistema, mas as experiências são apenas o começo.
O que vou acompanhar é se as pessoas continuam a usar estas ferramentas para tarefas reais, em vez de as experimentarem apenas uma vez.
Porque a economia dos agentes não conquistará confiança simplesmente tornando-se mais autónoma. Conquistará confiança quando a autonomia vier acompanhada de responsabilidade.
É essa a parte da Kite que vale a pena acompanhar.
#KiteBBW $KITE @KITE AI 中文
Há algo sobre agentes de IA em que tenho pensado bastante: dar dinheiro a um agente é fácil. Saber quando confiar-lhe esse dinheiro é outra história.
Imagine o seu agente a reservar um serviço, a pagar por dados ou a contratar outro agente enquanto está offline. O que acontece se escolher o serviço errado ou gastar mais do que esperava?
É esse o problema que torna a Kite interessante para mim. O verdadeiro valor não está apenas em ajudar os agentes a efetuar pagamentos; está em estabelecer limites mais claros para aquilo que podem fazer e em tornar as suas ações mais fáceis de verificar.
A abordagem da Kite com o Passport e as sessões de pagamento aponta nessa direção. A atividade recente em torno do Ankr Forge também oferece aos programadores outra forma de explorar o ecossistema, mas as experiências são apenas o começo.
O que vou acompanhar é se as pessoas continuam a usar estas ferramentas para tarefas reais, em vez de as experimentarem apenas uma vez.
Porque a economia dos agentes não conquistará confiança simplesmente tornando-se mais autónoma. Conquistará confiança quando a autonomia vier acompanhada de responsabilidade.
É essa a parte da Kite que vale a pena acompanhar.
#KiteBBW $KITE @KITE AI 中文
34
27
1.1k
·
--
Verificado
#nil $NIL @nillionnetwork
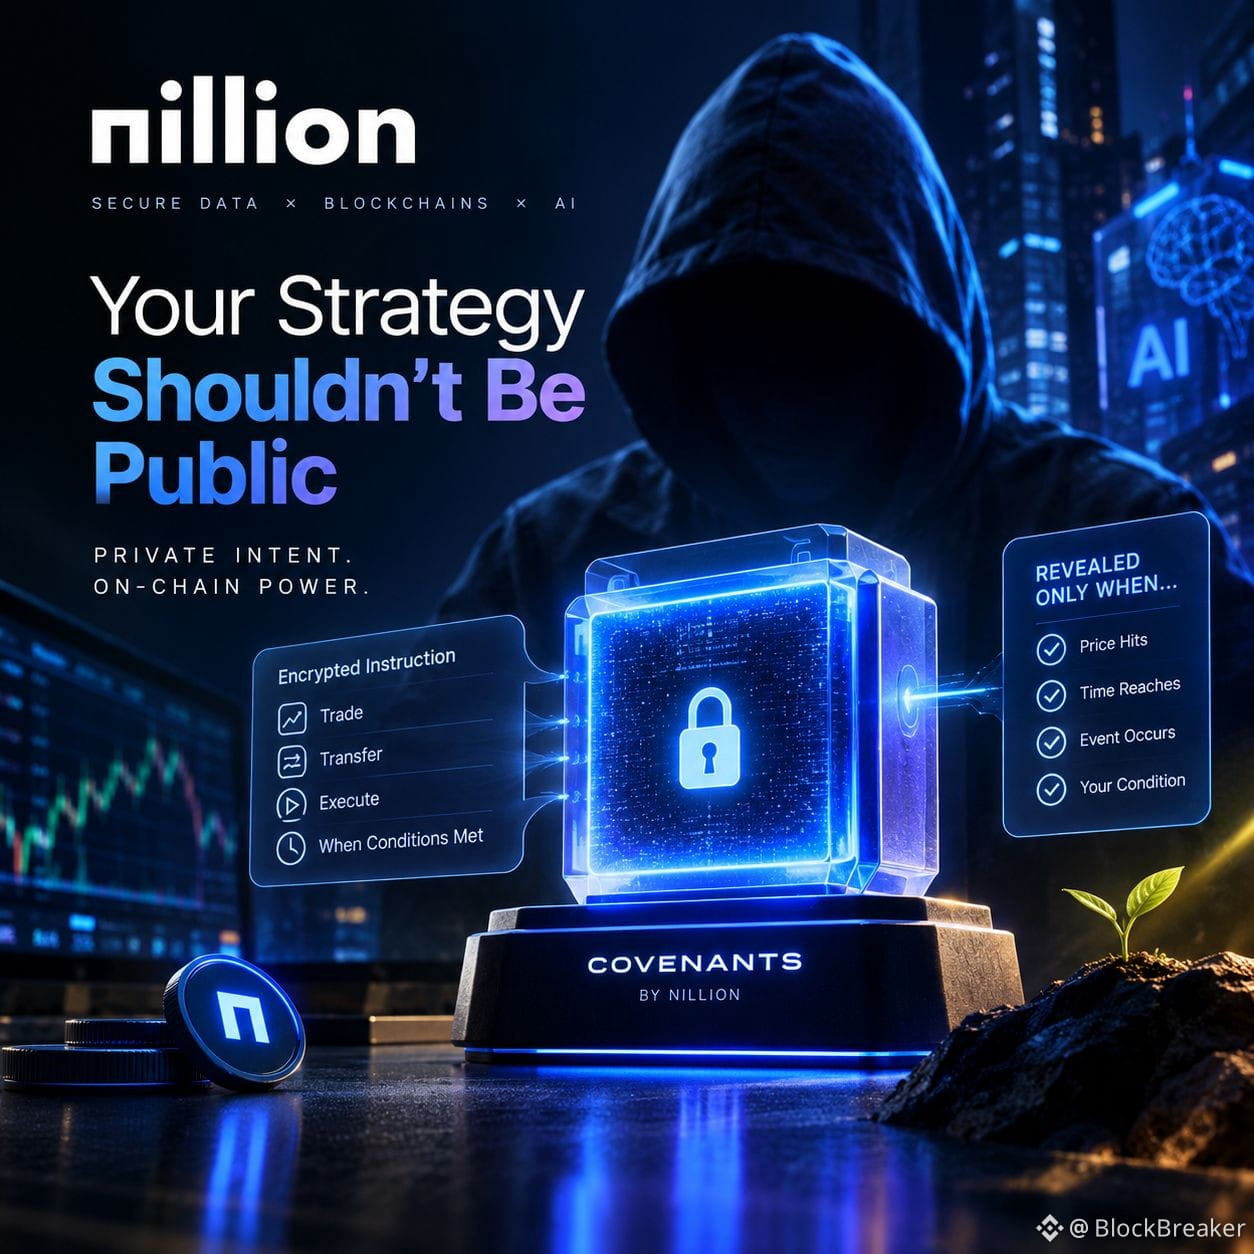
Nillion me faz pensar em um problema sobre o qual o mundo cripto não fala o suficiente: às vezes, as informações que você revela cedo demais custam mais do que a própria transação.
Pense em uma estratégia de trading que expõe suas condições antes da execução. Outras pessoas podem estudá-la, antecipar-se à oportunidade ou simplesmente copiar a lógica. O trader pode ser dono do capital, mas todos podem acompanhar a jogada.
É por isso que acho os Covenants interessantes. Com a Dusk, a Nillion está explorando como instruções criptografadas podem permanecer ocultas até que determinadas condições sejam atendidas. A verdadeira vantagem não é o sigilo por si só. É controlar *quando* suas informações se tornam úteis para outras pessoas.
Ainda assim, a tecnologia tem algo a provar. A atividade inicial importa muito menos do que saber se desenvolvedores independentes vão criar soluções em torno dela e se os usuários continuarão voltando.
Vou acompanhar esse comportamento de perto. Se as pessoas começarem a tratar a divulgação seletiva como algo normal em aplicações on-chain, a Nillion poderá estar resolvendo um problema que a maioria dos protocolos aceitou por tempo demais: transparência não deveria significar revelar tudo de antemão.
#nil $NIL @Nillion
Nillion me faz pensar em um problema sobre o qual o mundo cripto não fala o suficiente: às vezes, as informações que você revela cedo demais custam mais do que a própria transação.
Pense em uma estratégia de trading que expõe suas condições antes da execução. Outras pessoas podem estudá-la, antecipar-se à oportunidade ou simplesmente copiar a lógica. O trader pode ser dono do capital, mas todos podem acompanhar a jogada.
É por isso que acho os Covenants interessantes. Com a Dusk, a Nillion está explorando como instruções criptografadas podem permanecer ocultas até que determinadas condições sejam atendidas. A verdadeira vantagem não é o sigilo por si só. É controlar *quando* suas informações se tornam úteis para outras pessoas.
Ainda assim, a tecnologia tem algo a provar. A atividade inicial importa muito menos do que saber se desenvolvedores independentes vão criar soluções em torno dela e se os usuários continuarão voltando.
Vou acompanhar esse comportamento de perto. Se as pessoas começarem a tratar a divulgação seletiva como algo normal em aplicações on-chain, a Nillion poderá estar resolvendo um problema que a maioria dos protocolos aceitou por tempo demais: transparência não deveria significar revelar tudo de antemão.
Nillion me faz pensar em um problema sobre o qual o mundo cripto não fala o suficiente: às vezes, as informações que você revela cedo demais custam mais do que a própria transação.
Pense em uma estratégia de trading que expõe suas condições antes da execução. Outras pessoas podem estudá-la, antecipar-se à oportunidade ou simplesmente copiar a lógica. O trader pode ser dono do capital, mas todos podem acompanhar a jogada.
É por isso que acho os Covenants interessantes. Com a Dusk, a Nillion está explorando como instruções criptografadas podem permanecer ocultas até que determinadas condições sejam atendidas. A verdadeira vantagem não é o sigilo por si só. É controlar *quando* suas informações se tornam úteis para outras pessoas.
Ainda assim, a tecnologia tem algo a provar. A atividade inicial importa muito menos do que saber se desenvolvedores independentes vão criar soluções em torno dela e se os usuários continuarão voltando.
Vou acompanhar esse comportamento de perto. Se as pessoas começarem a tratar a divulgação seletiva como algo normal em aplicações on-chain, a Nillion poderá estar resolvendo um problema que a maioria dos protocolos aceitou por tempo demais: transparência não deveria significar revelar tudo de antemão.
9
1
63
27.2k
·
--
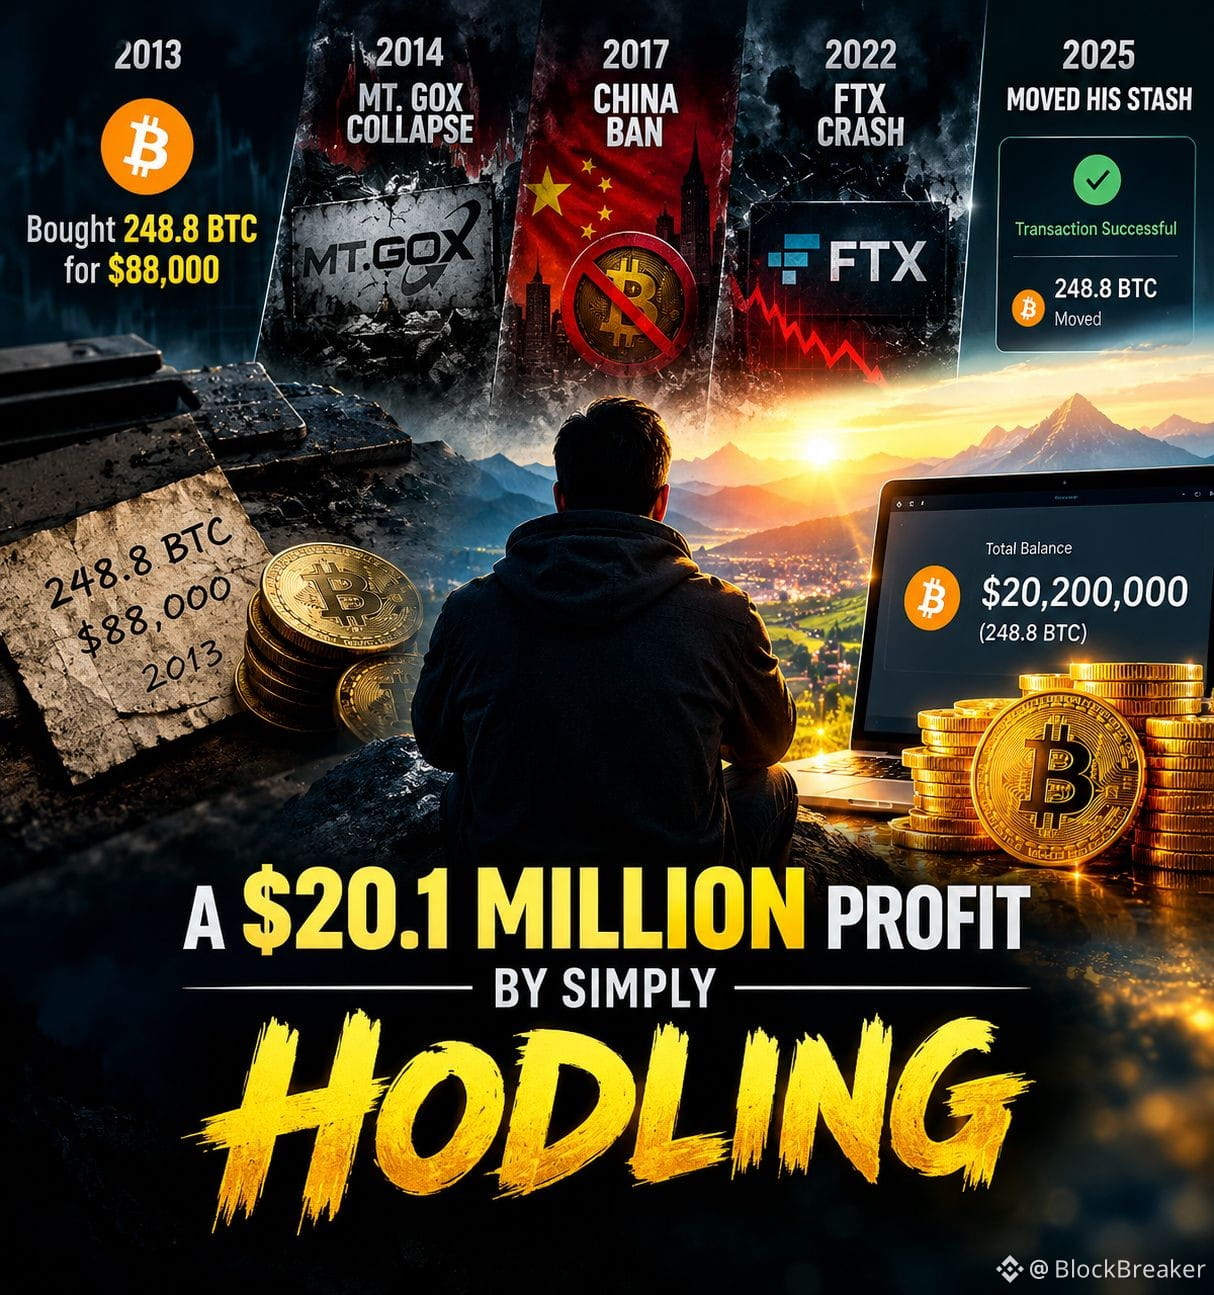
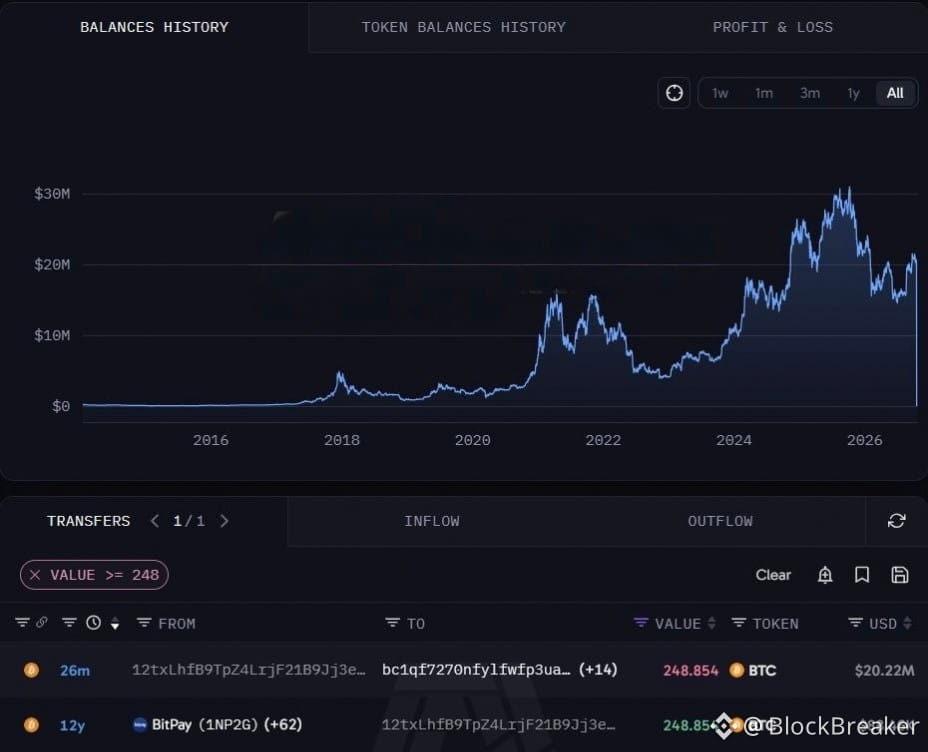
Alguém comprou 248,8 Bitcoins em 2013 por US$ 88.000.
Ele sobreviveu ao colapso da Mt. Gox, à proibição da China e à queda da FTX, e manteve seus Bitcoins por quase 13 anos sem tocar em uma única moeda.
Hoje, ele transferiu sua reserva, que agora vale US$ 20,2 milhões.
Um lucro de US$ 20,1 milhões simplesmente por HODLing.
$BTC
Alguém comprou 248,8 Bitcoins em 2013 por US$ 88.000.
Ele sobreviveu ao colapso da Mt. Gox, à proibição da China e à queda da FTX, e manteve seus Bitcoins por quase 13 anos sem tocar em uma única moeda.
Hoje, ele transferiu sua reserva, que agora vale US$ 20,2 milhões.
Um lucro de US$ 20,1 milhões simplesmente por HODLing.
$BTC
Ele sobreviveu ao colapso da Mt. Gox, à proibição da China e à queda da FTX, e manteve seus Bitcoins por quase 13 anos sem tocar em uma única moeda.
Hoje, ele transferiu sua reserva, que agora vale US$ 20,2 milhões.
Um lucro de US$ 20,1 milhões simplesmente por HODLing.
$BTC
3
227
·
--
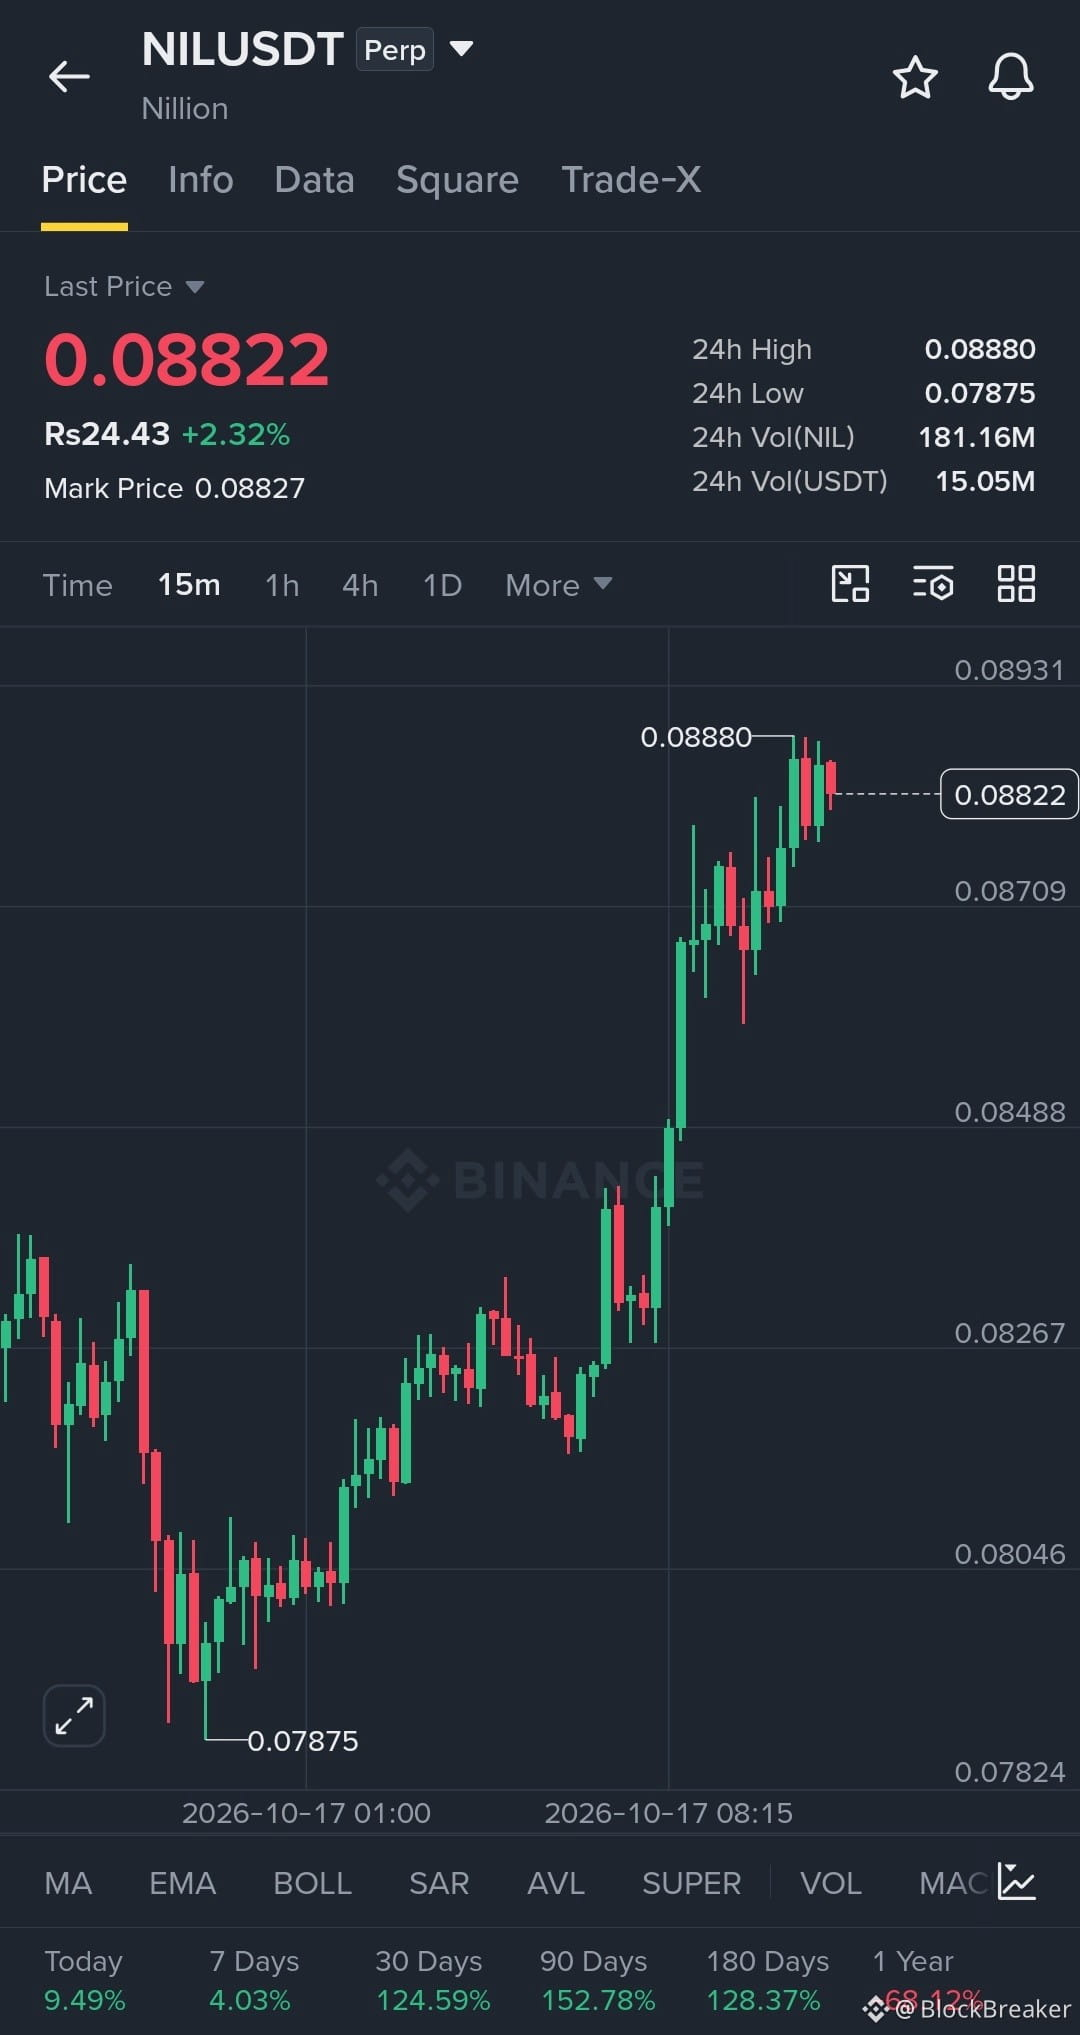
$NIL acabou de acordar
Estava em 0.07875.
Agora está quase em 0.08880.
Preço agora: **0.08822**
Subiu bastante hoje. E continua subindo.
+9% hoje.
+124% em um mês.
Isto não é apenas uma alta repentina.
A NIL está mostrando força.
De olho.
Quem entrou cedo? 👀
$NIL
{future}(NILUSDT)
$NIL acabou de acordar
Estava em 0.07875.
Agora está quase em 0.08880.
Preço agora: **0.08822**
Subiu bastante hoje. E continua subindo.
+9% hoje.
+124% em um mês.
Isto não é apenas uma alta repentina.
A NIL está mostrando força.
De olho.
Quem entrou cedo? 👀
$NIL
Estava em 0.07875.
Agora está quase em 0.08880.
Preço agora: **0.08822**
Subiu bastante hoje. E continua subindo.
+9% hoje.
+124% em um mês.
Isto não é apenas uma alta repentina.
A NIL está mostrando força.
De olho.
Quem entrou cedo? 👀
$NIL
4
152
·
--
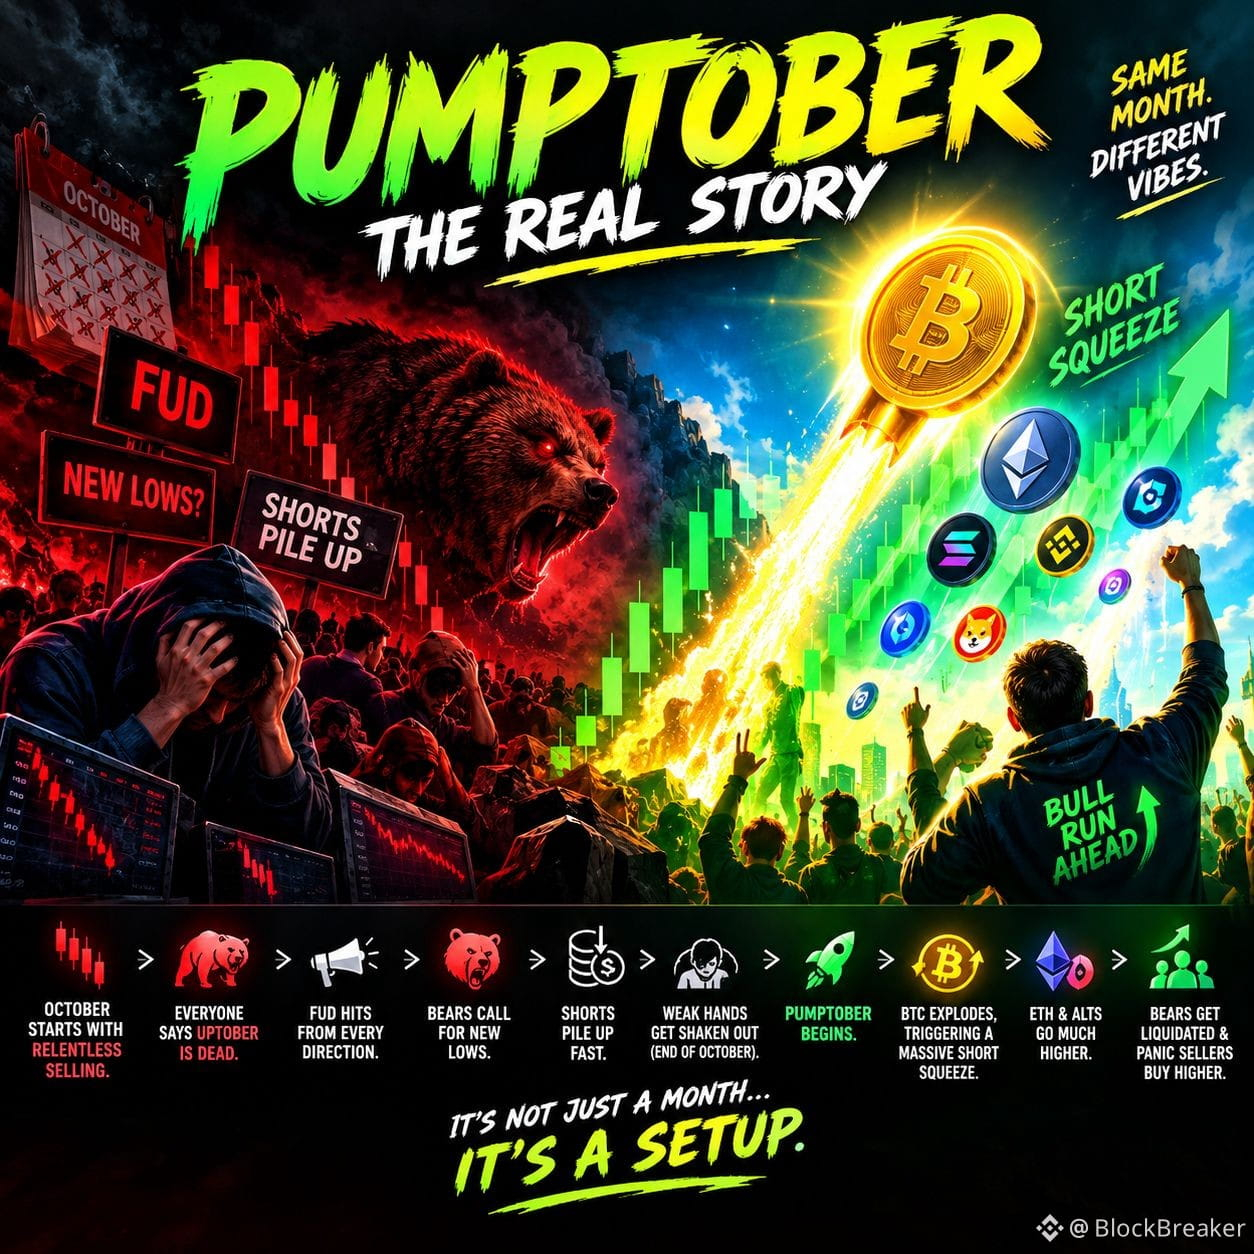
Outubro começa com vendas implacáveis.
O mercado continua em queda, e todo mundo começa a dizer que o Uptober está oficialmente morto.
O FUD vem de todos os lados.
Os ursos ficam mais confiantes e preveem novas mínimas anuais.
As posições vendidas se acumulam rapidamente, enquanto os traders apostam em novas quedas.
Então, perto do fim de outubro, a verdadeira oportunidade se revela.
Os investidores mais fracos são eliminados. O pânico chega ao auge. As posições vendidas ficam superlotadas.
E, de repente… começa o Pumptober.
O Bitcoin dispara para cima, provocando um enorme short squeeze.
As posições vendidas são liquidadas uma após a outra, enquanto o ETH e as altcoins aceleram a alta.
Os traders que venderam em pânico são forçados a recomprar a preços muito mais altos.
O mercado não precisa que todos acreditem na alta. Só precisa que posições vendidas suficientes fiquem presas.
$TIA $AMP $DUSK
Outubro começa com vendas implacáveis.
O mercado continua em queda, e todo mundo começa a dizer que o Uptober está oficialmente morto.
O FUD vem de todos os lados.
Os ursos ficam mais confiantes e preveem novas mínimas anuais.
As posições vendidas se acumulam rapidamente, enquanto os traders apostam em novas quedas.
Então, perto do fim de outubro, a verdadeira oportunidade se revela.
Os investidores mais fracos são eliminados. O pânico chega ao auge. As posições vendidas ficam superlotadas.
E, de repente… começa o Pumptober.
O Bitcoin dispara para cima, provocando um enorme short squeeze.
As posições vendidas são liquidadas uma após a outra, enquanto o ETH e as altcoins aceleram a alta.
Os traders que venderam em pânico são forçados a recomprar a preços muito mais altos.
O mercado não precisa que todos acreditem na alta. Só precisa que posições vendidas suficientes fiquem presas.
$TIA $AMP $DUSK
O mercado continua em queda, e todo mundo começa a dizer que o Uptober está oficialmente morto.
O FUD vem de todos os lados.
Os ursos ficam mais confiantes e preveem novas mínimas anuais.
As posições vendidas se acumulam rapidamente, enquanto os traders apostam em novas quedas.
Então, perto do fim de outubro, a verdadeira oportunidade se revela.
Os investidores mais fracos são eliminados. O pânico chega ao auge. As posições vendidas ficam superlotadas.
E, de repente… começa o Pumptober.
O Bitcoin dispara para cima, provocando um enorme short squeeze.
As posições vendidas são liquidadas uma após a outra, enquanto o ETH e as altcoins aceleram a alta.
Os traders que venderam em pânico são forçados a recomprar a preços muito mais altos.
O mercado não precisa que todos acreditem na alta. Só precisa que posições vendidas suficientes fiquem presas.
$TIA $AMP $DUSK
2
299
·
--
EM TEMPO REAL: Elon Musk diz que “tem soado o alarme sobre IA há muito tempo.”
$LSK $ARK $STEEM
EM TEMPO REAL: Elon Musk diz que “tem soado o alarme sobre IA há muito tempo.”
$LSK $ARK $STEEM
$LSK $ARK $STEEM
5
324
·
--
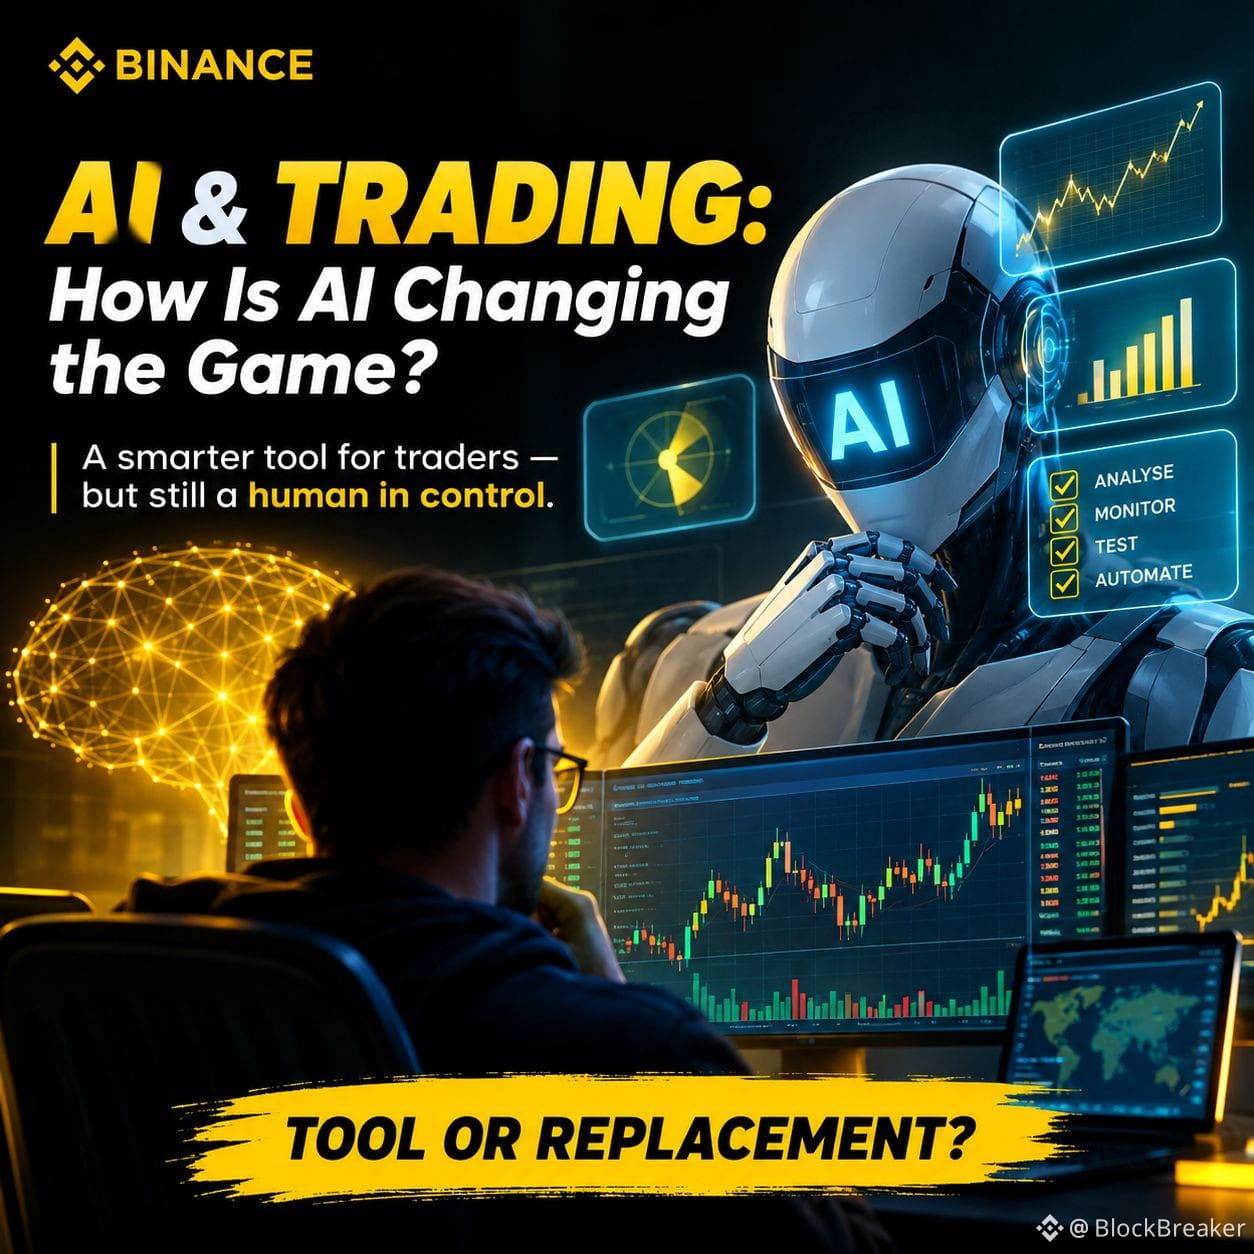
IA e Trading: Como a IA Está Mudando o Jogo?
Acho que a coisa mais interessante sobre IA no trading não é a ideia de que uma máquina pode “prever o mercado”.
É o que acontece antes mesmo de uma operação ser considerada.
Um trader pode jogar uma montanha de dados de mercado em um sistema de IA e obter padrões, resumos, comparações, alertas e ideias de estratégia em segundos. O que antes exigia horas de rolagem por gráficos e informações agora pode ser processado quase instantaneamente.
Isso parece uma grande vantagem.
Mas há um porém.
Informação mais rápida não significa automaticamente decisões melhores.
A IA pode identificar um padrão sem saber se ele realmente importa. Ela pode testar uma estratégia com base em dados históricos, mas o passado pode se comportar de forma bem diferente do mercado diante de você. E a automação pode eliminar a hesitação, mas também pode executar uma ideia falha sem hesitar.
Por isso, vejo a IA como um segundo par de olhos — não como a pessoa ao volante.
Pesquisa.
Analise.
Monitore.
Teste.
Automatize.
Aí vem a parte que a IA ainda não consegue terceirizar:
julgamento.
Saber quais informações merecem atenção, questionar as premissas por trás de um modelo, entender o risco e reconhecer quando as condições do mercado mudaram.
Talvez a maior mudança não seja a IA substituindo traders.
Talvez seja traders usando IA para passar menos tempo coletando informações e mais tempo pensando sobre o que essas informações realmente significam.
Você confiaria na IA para influenciar suas decisões de trading?
Apenas para fins educacionais, não é aconselhamento financeiro. DYOR.
IA e Trading: Como a IA Está Mudando o Jogo?
Acho que a coisa mais interessante sobre IA no trading não é a ideia de que uma máquina pode “prever o mercado”.
É o que acontece antes mesmo de uma operação ser considerada.
Um trader pode jogar uma montanha de dados de mercado em um sistema de IA e obter padrões, resumos, comparações, alertas e ideias de estratégia em segundos. O que antes exigia horas de rolagem por gráficos e informações agora pode ser processado quase instantaneamente.
Isso parece uma grande vantagem.
Mas há um porém.
Informação mais rápida não significa automaticamente decisões melhores.
A IA pode identificar um padrão sem saber se ele realmente importa. Ela pode testar uma estratégia com base em dados históricos, mas o passado pode se comportar de forma bem diferente do mercado diante de você. E a automação pode eliminar a hesitação, mas também pode executar uma ideia falha sem hesitar.
Por isso, vejo a IA como um segundo par de olhos — não como a pessoa ao volante.
Pesquisa.
Analise.
Monitore.
Teste.
Automatize.
Aí vem a parte que a IA ainda não consegue terceirizar:
julgamento.
Saber quais informações merecem atenção, questionar as premissas por trás de um modelo, entender o risco e reconhecer quando as condições do mercado mudaram.
Talvez a maior mudança não seja a IA substituindo traders.
Talvez seja traders usando IA para passar menos tempo coletando informações e mais tempo pensando sobre o que essas informações realmente significam.
Você confiaria na IA para influenciar suas decisões de trading?
Apenas para fins educacionais, não é aconselhamento financeiro. DYOR.
Acho que a coisa mais interessante sobre IA no trading não é a ideia de que uma máquina pode “prever o mercado”.
É o que acontece antes mesmo de uma operação ser considerada.
Um trader pode jogar uma montanha de dados de mercado em um sistema de IA e obter padrões, resumos, comparações, alertas e ideias de estratégia em segundos. O que antes exigia horas de rolagem por gráficos e informações agora pode ser processado quase instantaneamente.
Isso parece uma grande vantagem.
Mas há um porém.
Informação mais rápida não significa automaticamente decisões melhores.
A IA pode identificar um padrão sem saber se ele realmente importa. Ela pode testar uma estratégia com base em dados históricos, mas o passado pode se comportar de forma bem diferente do mercado diante de você. E a automação pode eliminar a hesitação, mas também pode executar uma ideia falha sem hesitar.
Por isso, vejo a IA como um segundo par de olhos — não como a pessoa ao volante.
Pesquisa.
Analise.
Monitore.
Teste.
Automatize.
Aí vem a parte que a IA ainda não consegue terceirizar:
julgamento.
Saber quais informações merecem atenção, questionar as premissas por trás de um modelo, entender o risco e reconhecer quando as condições do mercado mudaram.
Talvez a maior mudança não seja a IA substituindo traders.
Talvez seja traders usando IA para passar menos tempo coletando informações e mais tempo pensando sobre o que essas informações realmente significam.
Você confiaria na IA para influenciar suas decisões de trading?
Apenas para fins educacionais, não é aconselhamento financeiro. DYOR.
3
182
·
--
#dusk $DUSK @Dusk_Foundation
O que me interessa no Dusk é que sua tese de privacidade está se tornando menos sobre esconder transações e mais sobre esconder as partes das finanças que, na verdade, nunca precisaram estar públicas.
Essa distinção importa.
Os ativos financeiros carregam informações sensíveis sobre propriedade, elegibilidade, preços, transferências e liquidação. Colocar tudo isso em contratos inteligentes transparentes cria um dilema estranho: você ganha composabilidade, mas também expõe dados que mercados regulados passaram décadas tentando controlar.
O Dusk aborda o problema pelo outro lado. Sua pilha de privacidade usa provas de conhecimento zero, PLONK, JubJub, Poseidon e estruturas baseadas em Merkle para provar que as regras foram seguidas sem publicar cada detalhe subjacente. A parte interessante não é a criptografia em si. É o que essa arquitetura pode possibilitar para fluxos de trabalho financeiros.
E a direção recente de engenharia torna a tese mais credível. O Aegis atualizou a verificação do mainnet para o PLONK V3 e adicionou proteções mais fortes de consenso e reembolso, enquanto o desenvolvimento de agosto continuou reforçando a validação de provas e de cifras.
Agora, o DuskEVM está em testnet, oferecendo aos desenvolvedores Solidity um caminho de execução familiar ao lado da pilha nativa de privacidade do Dusk.
Minha conclusão: o Dusk não está realmente competindo para ser o “blockchain mais privado”. A oportunidade mais interessante é se tornar a camada em que aplicações financeiras podem permanecer verificáveis sem transformar informações sensíveis do mercado em metadados públicos.
Esse é um problema muito mais difícil e, ao mesmo tempo, muito mais útil de resolver.
#dusk $DUSK @Dusk
O que me interessa no Dusk é que sua tese de privacidade está se tornando menos sobre esconder transações e mais sobre esconder as partes das finanças que, na verdade, nunca precisaram estar públicas.
Essa distinção importa.
Os ativos financeiros carregam informações sensíveis sobre propriedade, elegibilidade, preços, transferências e liquidação. Colocar tudo isso em contratos inteligentes transparentes cria um dilema estranho: você ganha composabilidade, mas também expõe dados que mercados regulados passaram décadas tentando controlar.
O Dusk aborda o problema pelo outro lado. Sua pilha de privacidade usa provas de conhecimento zero, PLONK, JubJub, Poseidon e estruturas baseadas em Merkle para provar que as regras foram seguidas sem publicar cada detalhe subjacente. A parte interessante não é a criptografia em si. É o que essa arquitetura pode possibilitar para fluxos de trabalho financeiros.
E a direção recente de engenharia torna a tese mais credível. O Aegis atualizou a verificação do mainnet para o PLONK V3 e adicionou proteções mais fortes de consenso e reembolso, enquanto o desenvolvimento de agosto continuou reforçando a validação de provas e de cifras.
Agora, o DuskEVM está em testnet, oferecendo aos desenvolvedores Solidity um caminho de execução familiar ao lado da pilha nativa de privacidade do Dusk.
Minha conclusão: o Dusk não está realmente competindo para ser o “blockchain mais privado”. A oportunidade mais interessante é se tornar a camada em que aplicações financeiras podem permanecer verificáveis sem transformar informações sensíveis do mercado em metadados públicos.
Esse é um problema muito mais difícil e, ao mesmo tempo, muito mais útil de resolver.
O que me interessa no Dusk é que sua tese de privacidade está se tornando menos sobre esconder transações e mais sobre esconder as partes das finanças que, na verdade, nunca precisaram estar públicas.
Essa distinção importa.
Os ativos financeiros carregam informações sensíveis sobre propriedade, elegibilidade, preços, transferências e liquidação. Colocar tudo isso em contratos inteligentes transparentes cria um dilema estranho: você ganha composabilidade, mas também expõe dados que mercados regulados passaram décadas tentando controlar.
O Dusk aborda o problema pelo outro lado. Sua pilha de privacidade usa provas de conhecimento zero, PLONK, JubJub, Poseidon e estruturas baseadas em Merkle para provar que as regras foram seguidas sem publicar cada detalhe subjacente. A parte interessante não é a criptografia em si. É o que essa arquitetura pode possibilitar para fluxos de trabalho financeiros.
E a direção recente de engenharia torna a tese mais credível. O Aegis atualizou a verificação do mainnet para o PLONK V3 e adicionou proteções mais fortes de consenso e reembolso, enquanto o desenvolvimento de agosto continuou reforçando a validação de provas e de cifras.
Agora, o DuskEVM está em testnet, oferecendo aos desenvolvedores Solidity um caminho de execução familiar ao lado da pilha nativa de privacidade do Dusk.
Minha conclusão: o Dusk não está realmente competindo para ser o “blockchain mais privado”. A oportunidade mais interessante é se tornar a camada em que aplicações financeiras podem permanecer verificáveis sem transformar informações sensíveis do mercado em metadados públicos.
Esse é um problema muito mais difícil e, ao mesmo tempo, muito mais útil de resolver.
3
2
264
·
--
#dusk $DUSK @Dusk_Foundation
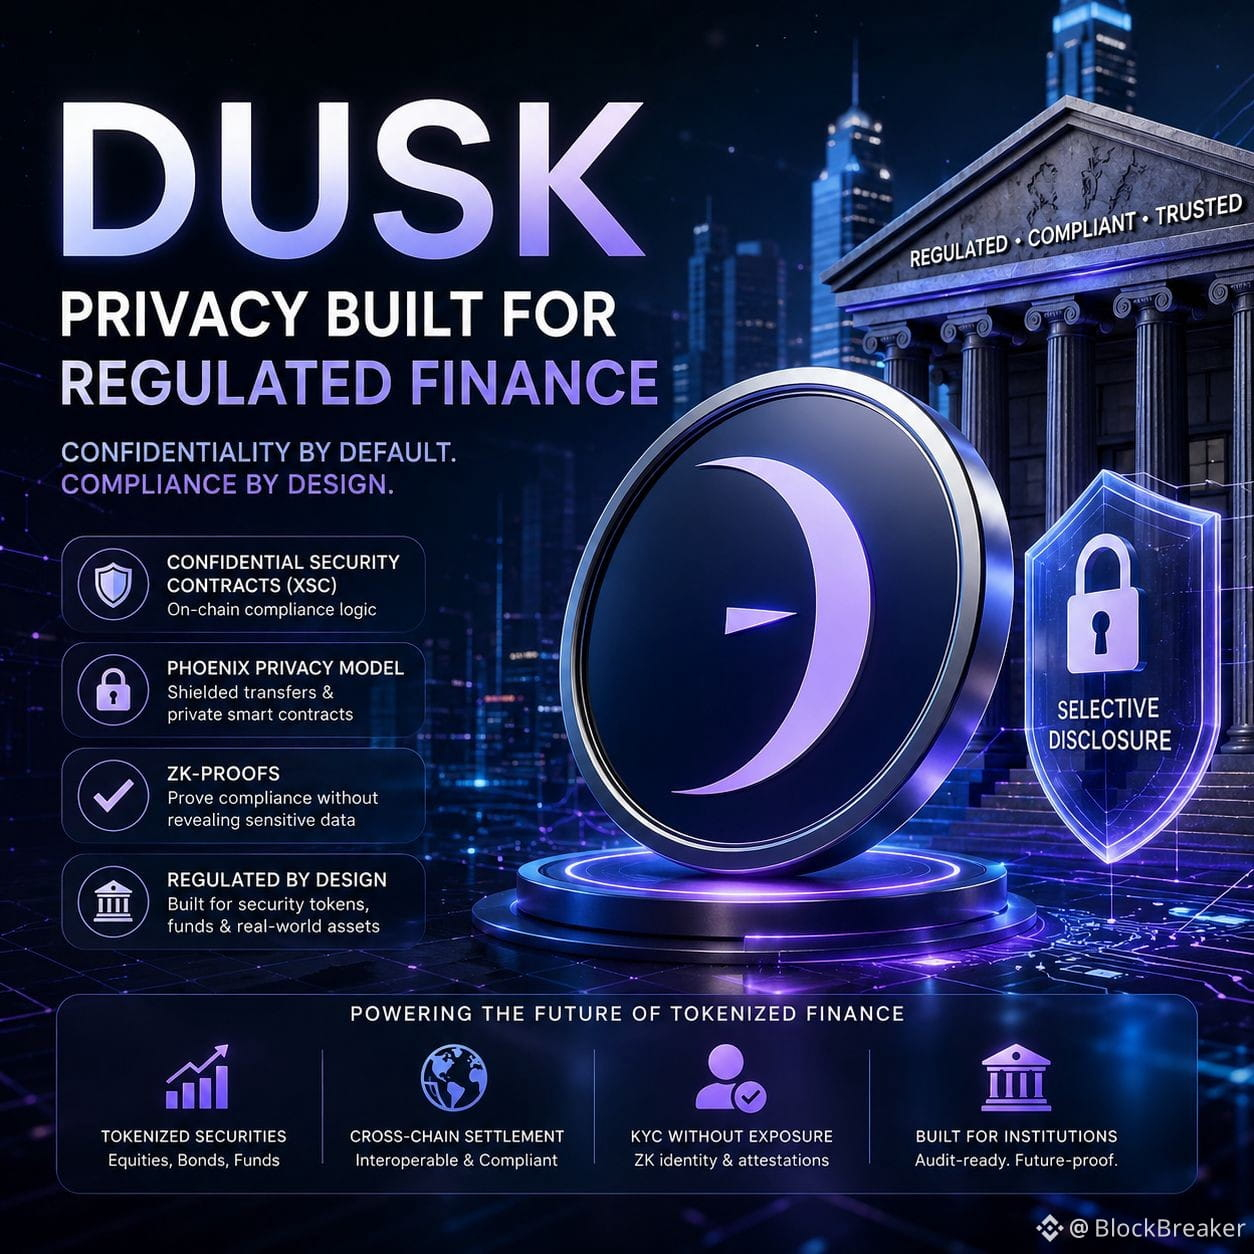
O que se destaca para mim no Dusk é que ele não está realmente tentando tornar blockchains “mais privadas”. Ele está tentando transformar a privacidade em um mercado primitivo e utilizável.
Essa distinção é importante nas finanças. Um livro-razão de valores mobiliários que expõe cada saldo, negociação e relacionamento entre investidores é transparente, mas muitas vezes é inutilizável. O Dusk segue o caminho oposto: manter o estado sensível em privado, provar que as regras exigidas foram seguidas e divulgar apenas o que um regulador, emissor ou contraparte realmente precisa. Isso supera simplesmente adicionar KYC a uma cadeia transparente.
O XSC também é interessante pelo mesmo motivo. A conformidade é tratada como lógica de transação programável, e não como papelada nas bordas. Regras de acesso, restrições de transferência, registros de propriedade e ações corporativas podem ficar dentro do fluxo do ativo. A privacidade então impede que esses controles se tornem vigilância pública permanente.
O desenvolvimento recente importa pelo que ele sinaliza, não pelos manchetes. O Dusk tem reforçado seu protocolo com PLONK V3 e robustecimento de consenso, enquanto seu caminho EVM e as ferramentas para desenvolvedores reduzem a barreira para construtores. Seu trabalho de ferramentas zk em agosto de 2026 e o foco em mercados privados tokenizados apontam para uma mudança maior: de “blockchain de privacidade” para infraestrutura financeira.
A vantagem do Dusk não é apenas o sigilo. É tornar ativos regulados privados sem torná-los inverificáveis. Se as finanças tokenizadas exigirem confidencialidade, auditabilidade e liquidação determinística ao mesmo tempo, essa troca passa a ser o produto.
#dusk $DUSK @Dusk
O que se destaca para mim no Dusk é que ele não está realmente tentando tornar blockchains “mais privadas”. Ele está tentando transformar a privacidade em um mercado primitivo e utilizável.
Essa distinção é importante nas finanças. Um livro-razão de valores mobiliários que expõe cada saldo, negociação e relacionamento entre investidores é transparente, mas muitas vezes é inutilizável. O Dusk segue o caminho oposto: manter o estado sensível em privado, provar que as regras exigidas foram seguidas e divulgar apenas o que um regulador, emissor ou contraparte realmente precisa. Isso supera simplesmente adicionar KYC a uma cadeia transparente.
O XSC também é interessante pelo mesmo motivo. A conformidade é tratada como lógica de transação programável, e não como papelada nas bordas. Regras de acesso, restrições de transferência, registros de propriedade e ações corporativas podem ficar dentro do fluxo do ativo. A privacidade então impede que esses controles se tornem vigilância pública permanente.
O desenvolvimento recente importa pelo que ele sinaliza, não pelos manchetes. O Dusk tem reforçado seu protocolo com PLONK V3 e robustecimento de consenso, enquanto seu caminho EVM e as ferramentas para desenvolvedores reduzem a barreira para construtores. Seu trabalho de ferramentas zk em agosto de 2026 e o foco em mercados privados tokenizados apontam para uma mudança maior: de “blockchain de privacidade” para infraestrutura financeira.
A vantagem do Dusk não é apenas o sigilo. É tornar ativos regulados privados sem torná-los inverificáveis. Se as finanças tokenizadas exigirem confidencialidade, auditabilidade e liquidação determinística ao mesmo tempo, essa troca passa a ser o produto.
O que se destaca para mim no Dusk é que ele não está realmente tentando tornar blockchains “mais privadas”. Ele está tentando transformar a privacidade em um mercado primitivo e utilizável.
Essa distinção é importante nas finanças. Um livro-razão de valores mobiliários que expõe cada saldo, negociação e relacionamento entre investidores é transparente, mas muitas vezes é inutilizável. O Dusk segue o caminho oposto: manter o estado sensível em privado, provar que as regras exigidas foram seguidas e divulgar apenas o que um regulador, emissor ou contraparte realmente precisa. Isso supera simplesmente adicionar KYC a uma cadeia transparente.
O XSC também é interessante pelo mesmo motivo. A conformidade é tratada como lógica de transação programável, e não como papelada nas bordas. Regras de acesso, restrições de transferência, registros de propriedade e ações corporativas podem ficar dentro do fluxo do ativo. A privacidade então impede que esses controles se tornem vigilância pública permanente.
O desenvolvimento recente importa pelo que ele sinaliza, não pelos manchetes. O Dusk tem reforçado seu protocolo com PLONK V3 e robustecimento de consenso, enquanto seu caminho EVM e as ferramentas para desenvolvedores reduzem a barreira para construtores. Seu trabalho de ferramentas zk em agosto de 2026 e o foco em mercados privados tokenizados apontam para uma mudança maior: de “blockchain de privacidade” para infraestrutura financeira.
A vantagem do Dusk não é apenas o sigilo. É tornar ativos regulados privados sem torná-los inverificáveis. Se as finanças tokenizadas exigirem confidencialidade, auditabilidade e liquidação determinística ao mesmo tempo, essa troca passa a ser o produto.
2
5
438
·
--
#dusk $DUSK @Dusk_Foundation
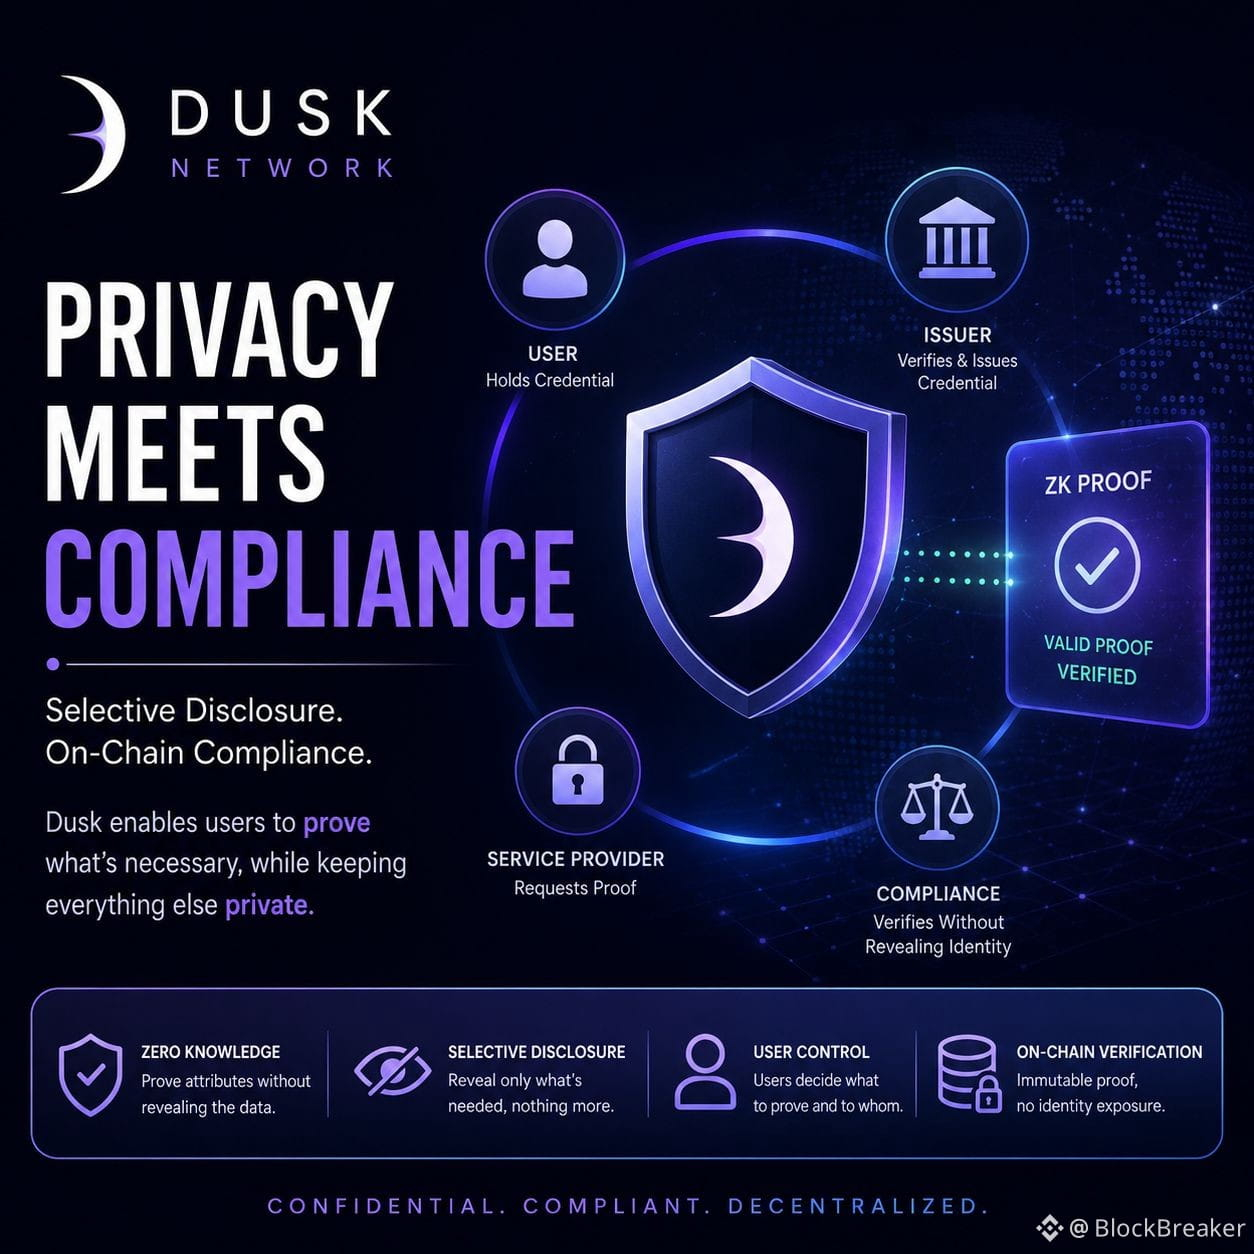
O que acho interessante no modelo de conformidade da Dusk é que ele trata a identidade menos como algo que você armazena e mais como algo que você prova.
A Citadel 2 separa as funções com clareza. Um provedor de licença verifica o usuário fora da cadeia e assina os atributos relevantes. O credencial é registrado sem expor seu conteúdo; então, o usuário pode gerar uma prova de conhecimento zero mostrando que possui um credencial válido sem revelar qual credencial, sua identidade ou os atributos subjacentes. O provedor de serviços ainda decide o que qualifica e se o acesso deve ser concedido.
Essa é uma diferença sutil, mas importante, de colocar dados de KYC na cadeia e chamá-los de conformes. A cadeia deve verificar uma afirmação como “este participante é credenciado” ou “este detentor satisfaz a regra de jurisdição”, e não expor permanentemente o passaporte, o endereço ou a data de nascimento por trás dessa afirmação.
A direção mais ampla da criptografia sustenta essa arquitetura. O trabalho de Credenciais Digitais da W3C para 2026 trata divulgação seletiva e apresentações não vinculáveis como propriedades centrais de privacidade, enquanto sua suite criptográfica BBS formaliza provas derivadas em que os titulares podem revelar afirmações escolhidas sem tornar apresentações separadas trivialmente vinculáveis.
Minha visão é que o problema difícil da Dusk já não é se conhecimento zero consegue ocultar dados de KYC. É projetar a camada de políticas ao redor disso: confiança do emissor, expiração, revogação, mudanças de jurisdição, vinculação à carteira e anti-correlação.
É aí que a conformidade na cadeia se torna interessante: não a divulgação de identidade, mas a prova programável de elegibilidade.
#dusk $DUSK @Dusk
O que acho interessante no modelo de conformidade da Dusk é que ele trata a identidade menos como algo que você armazena e mais como algo que você prova.
A Citadel 2 separa as funções com clareza. Um provedor de licença verifica o usuário fora da cadeia e assina os atributos relevantes. O credencial é registrado sem expor seu conteúdo; então, o usuário pode gerar uma prova de conhecimento zero mostrando que possui um credencial válido sem revelar qual credencial, sua identidade ou os atributos subjacentes. O provedor de serviços ainda decide o que qualifica e se o acesso deve ser concedido.
Essa é uma diferença sutil, mas importante, de colocar dados de KYC na cadeia e chamá-los de conformes. A cadeia deve verificar uma afirmação como “este participante é credenciado” ou “este detentor satisfaz a regra de jurisdição”, e não expor permanentemente o passaporte, o endereço ou a data de nascimento por trás dessa afirmação.
A direção mais ampla da criptografia sustenta essa arquitetura. O trabalho de Credenciais Digitais da W3C para 2026 trata divulgação seletiva e apresentações não vinculáveis como propriedades centrais de privacidade, enquanto sua suite criptográfica BBS formaliza provas derivadas em que os titulares podem revelar afirmações escolhidas sem tornar apresentações separadas trivialmente vinculáveis.
Minha visão é que o problema difícil da Dusk já não é se conhecimento zero consegue ocultar dados de KYC. É projetar a camada de políticas ao redor disso: confiança do emissor, expiração, revogação, mudanças de jurisdição, vinculação à carteira e anti-correlação.
É aí que a conformidade na cadeia se torna interessante: não a divulgação de identidade, mas a prova programável de elegibilidade.
O que acho interessante no modelo de conformidade da Dusk é que ele trata a identidade menos como algo que você armazena e mais como algo que você prova.
A Citadel 2 separa as funções com clareza. Um provedor de licença verifica o usuário fora da cadeia e assina os atributos relevantes. O credencial é registrado sem expor seu conteúdo; então, o usuário pode gerar uma prova de conhecimento zero mostrando que possui um credencial válido sem revelar qual credencial, sua identidade ou os atributos subjacentes. O provedor de serviços ainda decide o que qualifica e se o acesso deve ser concedido.
Essa é uma diferença sutil, mas importante, de colocar dados de KYC na cadeia e chamá-los de conformes. A cadeia deve verificar uma afirmação como “este participante é credenciado” ou “este detentor satisfaz a regra de jurisdição”, e não expor permanentemente o passaporte, o endereço ou a data de nascimento por trás dessa afirmação.
A direção mais ampla da criptografia sustenta essa arquitetura. O trabalho de Credenciais Digitais da W3C para 2026 trata divulgação seletiva e apresentações não vinculáveis como propriedades centrais de privacidade, enquanto sua suite criptográfica BBS formaliza provas derivadas em que os titulares podem revelar afirmações escolhidas sem tornar apresentações separadas trivialmente vinculáveis.
Minha visão é que o problema difícil da Dusk já não é se conhecimento zero consegue ocultar dados de KYC. É projetar a camada de políticas ao redor disso: confiança do emissor, expiração, revogação, mudanças de jurisdição, vinculação à carteira e anti-correlação.
É aí que a conformidade na cadeia se torna interessante: não a divulgação de identidade, mas a prova programável de elegibilidade.
2
260
·
--
#termmax @termmax
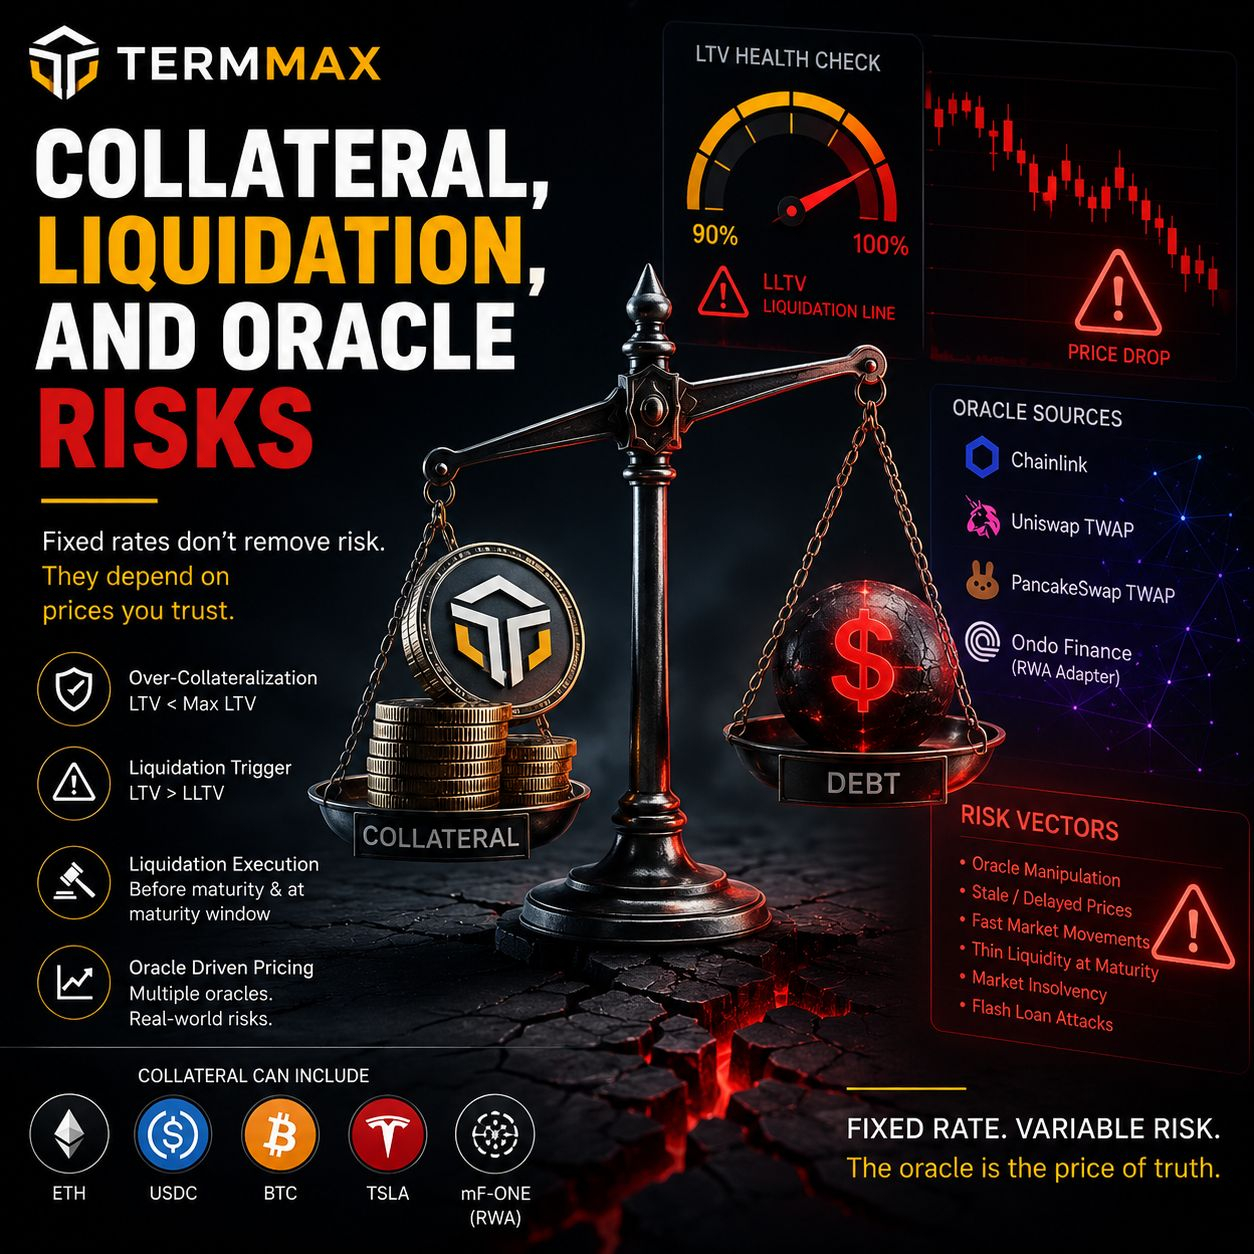
O que acho mais interessante no TermMax é que o empréstimo a taxa fixa não faz com que o risco de colateral desapareça. Ele apenas move o risco para outro lugar.
Tenho analisado com mais cuidado a lógica do Gearing Token, e a parte importante é que as posições ainda vivem dentro de uma estrutura de LTV. Quando o colateral cai o suficiente, a liquidação se torna o mecanismo para conter a dívida ruim. Perto do vencimento, esse risco fica ainda mais interessante porque o protocolo precisa conciliar uma posição com prazo fixo com um mercado que pode se mover de forma violenta.
Isso faz com que a camada de oráculo seja a parte que eu não confio totalmente por padrão.
A arquitetura do TermMax suporta múltiplas rotas de precificação e adaptadores, em vez de depender de um único feed universal. Isso importa quando o colateral é algo líquido como o ETH, mas as premissas ficam muito mais difíceis de avaliar para ações tokenizadas ou outros ativos de RWA. Um preço pode ser tecnicamente “on-chain” e ainda assim estar desatualizado, ser pouco negociado, atrasado ou desconectado da liquidez executável.
Um caso simples de estresse mostra por quê. Suponha que US$ 100 de colateral sustentem US$ 85 de dívida. Uma queda de 10% empurra a posição para perto de um LTV de 94%. Uma mudança mais acentuada pode deixar o protocolo em uma corrida contra a liquidação com um mercado que está recalibrando mais rápido do que o oráculo.
Então, estou menos interessado em perguntar se o TermMax tem liquidação.
A melhor pergunta é: a liquidação pode acontecer ao preço certo, rápido o suficiente, quando todo mundo também está tentando sair?
É aí que eu acho que vive o modelo real de risco.
#termmax @TermMax
O que acho mais interessante no TermMax é que o empréstimo a taxa fixa não faz com que o risco de colateral desapareça. Ele apenas move o risco para outro lugar.
Tenho analisado com mais cuidado a lógica do Gearing Token, e a parte importante é que as posições ainda vivem dentro de uma estrutura de LTV. Quando o colateral cai o suficiente, a liquidação se torna o mecanismo para conter a dívida ruim. Perto do vencimento, esse risco fica ainda mais interessante porque o protocolo precisa conciliar uma posição com prazo fixo com um mercado que pode se mover de forma violenta.
Isso faz com que a camada de oráculo seja a parte que eu não confio totalmente por padrão.
A arquitetura do TermMax suporta múltiplas rotas de precificação e adaptadores, em vez de depender de um único feed universal. Isso importa quando o colateral é algo líquido como o ETH, mas as premissas ficam muito mais difíceis de avaliar para ações tokenizadas ou outros ativos de RWA. Um preço pode ser tecnicamente “on-chain” e ainda assim estar desatualizado, ser pouco negociado, atrasado ou desconectado da liquidez executável.
Um caso simples de estresse mostra por quê. Suponha que US$ 100 de colateral sustentem US$ 85 de dívida. Uma queda de 10% empurra a posição para perto de um LTV de 94%. Uma mudança mais acentuada pode deixar o protocolo em uma corrida contra a liquidação com um mercado que está recalibrando mais rápido do que o oráculo.
Então, estou menos interessado em perguntar se o TermMax tem liquidação.
A melhor pergunta é: a liquidação pode acontecer ao preço certo, rápido o suficiente, quando todo mundo também está tentando sair?
É aí que eu acho que vive o modelo real de risco.
O que acho mais interessante no TermMax é que o empréstimo a taxa fixa não faz com que o risco de colateral desapareça. Ele apenas move o risco para outro lugar.
Tenho analisado com mais cuidado a lógica do Gearing Token, e a parte importante é que as posições ainda vivem dentro de uma estrutura de LTV. Quando o colateral cai o suficiente, a liquidação se torna o mecanismo para conter a dívida ruim. Perto do vencimento, esse risco fica ainda mais interessante porque o protocolo precisa conciliar uma posição com prazo fixo com um mercado que pode se mover de forma violenta.
Isso faz com que a camada de oráculo seja a parte que eu não confio totalmente por padrão.
A arquitetura do TermMax suporta múltiplas rotas de precificação e adaptadores, em vez de depender de um único feed universal. Isso importa quando o colateral é algo líquido como o ETH, mas as premissas ficam muito mais difíceis de avaliar para ações tokenizadas ou outros ativos de RWA. Um preço pode ser tecnicamente “on-chain” e ainda assim estar desatualizado, ser pouco negociado, atrasado ou desconectado da liquidez executável.
Um caso simples de estresse mostra por quê. Suponha que US$ 100 de colateral sustentem US$ 85 de dívida. Uma queda de 10% empurra a posição para perto de um LTV de 94%. Uma mudança mais acentuada pode deixar o protocolo em uma corrida contra a liquidação com um mercado que está recalibrando mais rápido do que o oráculo.
Então, estou menos interessado em perguntar se o TermMax tem liquidação.
A melhor pergunta é: a liquidação pode acontecer ao preço certo, rápido o suficiente, quando todo mundo também está tentando sair?
É aí que eu acho que vive o modelo real de risco.
1
162
·
--
#dusk $DUSK @Dusk_Foundation
Vi equipes de blockchain tratam a rede como se fosse encanamento. Contanto que os blocos cheguem, a arquitetura raramente recebe muita atenção.
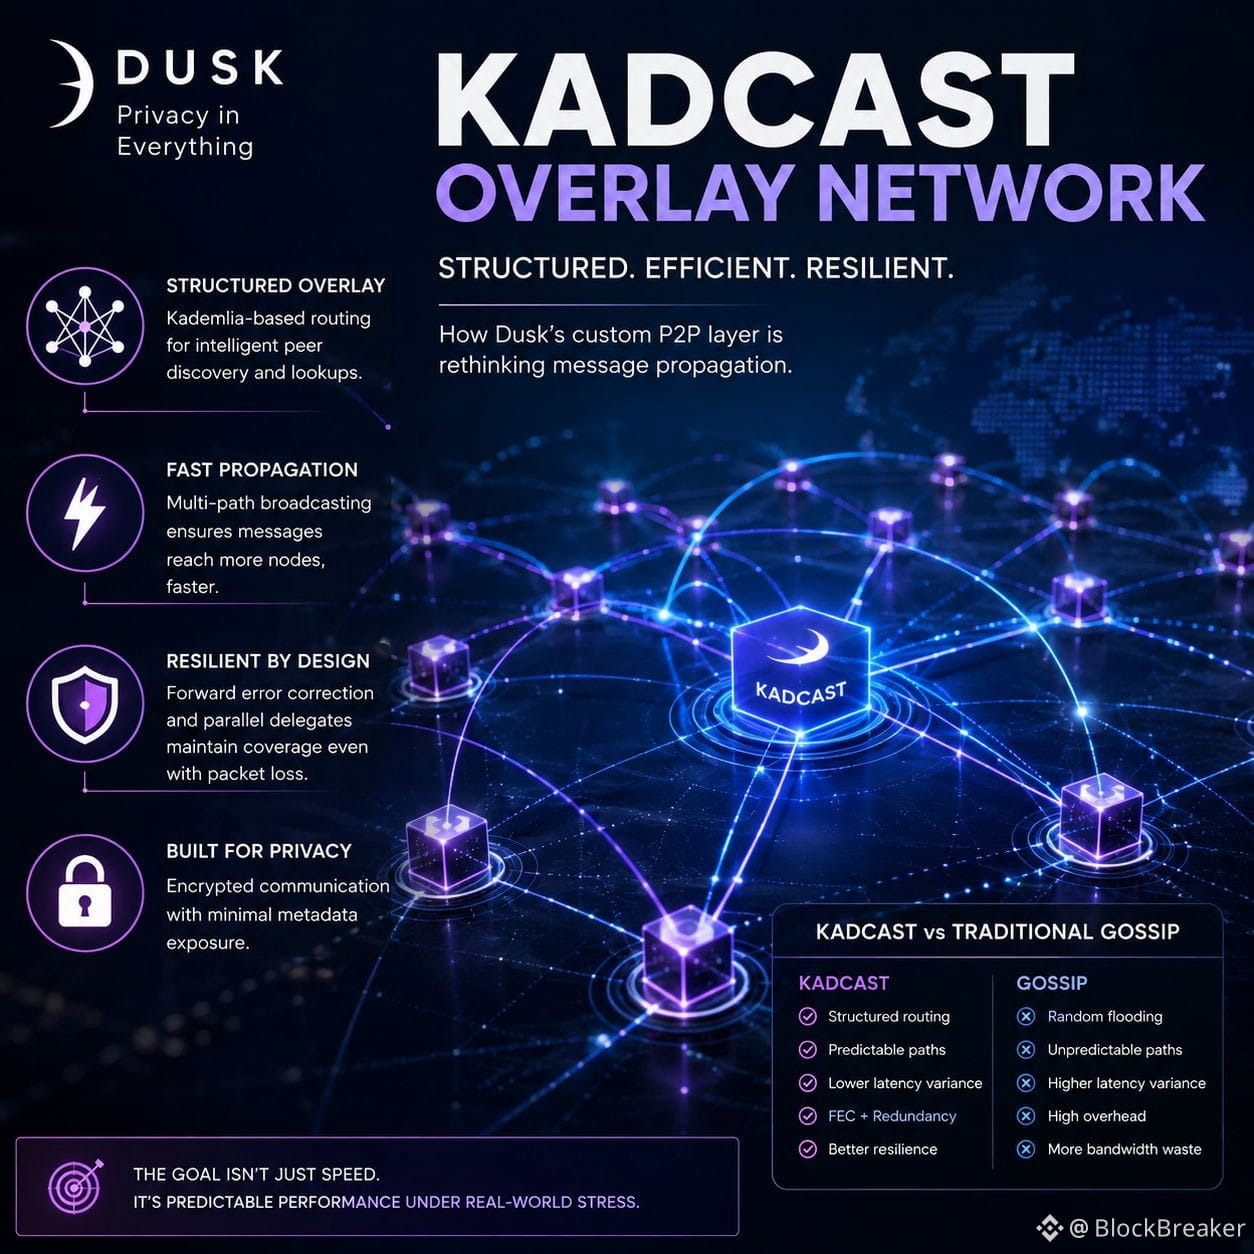
O Kadcast me faz olhar para essa camada de um jeito diferente.
O Dusk não depende apenas do modelo comum de “receber, espalhar e repetir”. O Kadcast organiza os pares por meio de uma sobreposição estruturada no estilo Kademlia, de modo que a propagação das mensagens tenha alguma consciência de onde os nós estão posicionados na rede. Isso pode parecer um detalhe pequeno de implementação, mas muda o problema. Em vez de esperar que pares aleatórios suficientes espalhem uma mensagem rapidamente, o protocolo tenta tornar a propagação mais deliberada.
A parte que acho mais interessante é como ele lida com redes imperfeitas. O Kadcast usa UDP, o que abre mão de algumas garantias de entrega; então adiciona redundância e correção de erros forward para tolerar perda de pacotes. Em outras palavras, ele não está tentando tornar a rede perfeitamente confiável. Ele está projetando assumindo que a rede será “bagunçada”.
Essa é uma estrutura muito mais útil para mim.
O gossip tradicional obtém muita de sua resiliência da redundância. O Kadcast parece mover mais dessa inteligência para a seleção de pares e o roteamento de mensagens. A troca é a complexidade. Agora uma sobreposição estruturada precisa defender suas tabelas de roteamento, a descoberta de pares e o processo de bootstrap contra agentes mal-intencionados e topologias desfavoráveis.
Então estou menos interessado em benchmarks de propagação “bruta”.
O teste real é saber se o Kadcast consegue manter a latência previsível quando nós somem, pacotes são descartados, os pares se comportam mal e a rede cresce.
Propagação rápida é útil.
O que eu realmente gostaria de medir é uma propagação previsível sob estresse.
#dusk $DUSK @Dusk
Vi equipes de blockchain tratam a rede como se fosse encanamento. Contanto que os blocos cheguem, a arquitetura raramente recebe muita atenção.
O Kadcast me faz olhar para essa camada de um jeito diferente.
O Dusk não depende apenas do modelo comum de “receber, espalhar e repetir”. O Kadcast organiza os pares por meio de uma sobreposição estruturada no estilo Kademlia, de modo que a propagação das mensagens tenha alguma consciência de onde os nós estão posicionados na rede. Isso pode parecer um detalhe pequeno de implementação, mas muda o problema. Em vez de esperar que pares aleatórios suficientes espalhem uma mensagem rapidamente, o protocolo tenta tornar a propagação mais deliberada.
A parte que acho mais interessante é como ele lida com redes imperfeitas. O Kadcast usa UDP, o que abre mão de algumas garantias de entrega; então adiciona redundância e correção de erros forward para tolerar perda de pacotes. Em outras palavras, ele não está tentando tornar a rede perfeitamente confiável. Ele está projetando assumindo que a rede será “bagunçada”.
Essa é uma estrutura muito mais útil para mim.
O gossip tradicional obtém muita de sua resiliência da redundância. O Kadcast parece mover mais dessa inteligência para a seleção de pares e o roteamento de mensagens. A troca é a complexidade. Agora uma sobreposição estruturada precisa defender suas tabelas de roteamento, a descoberta de pares e o processo de bootstrap contra agentes mal-intencionados e topologias desfavoráveis.
Então estou menos interessado em benchmarks de propagação “bruta”.
O teste real é saber se o Kadcast consegue manter a latência previsível quando nós somem, pacotes são descartados, os pares se comportam mal e a rede cresce.
Propagação rápida é útil.
O que eu realmente gostaria de medir é uma propagação previsível sob estresse.
Vi equipes de blockchain tratam a rede como se fosse encanamento. Contanto que os blocos cheguem, a arquitetura raramente recebe muita atenção.
O Kadcast me faz olhar para essa camada de um jeito diferente.
O Dusk não depende apenas do modelo comum de “receber, espalhar e repetir”. O Kadcast organiza os pares por meio de uma sobreposição estruturada no estilo Kademlia, de modo que a propagação das mensagens tenha alguma consciência de onde os nós estão posicionados na rede. Isso pode parecer um detalhe pequeno de implementação, mas muda o problema. Em vez de esperar que pares aleatórios suficientes espalhem uma mensagem rapidamente, o protocolo tenta tornar a propagação mais deliberada.
A parte que acho mais interessante é como ele lida com redes imperfeitas. O Kadcast usa UDP, o que abre mão de algumas garantias de entrega; então adiciona redundância e correção de erros forward para tolerar perda de pacotes. Em outras palavras, ele não está tentando tornar a rede perfeitamente confiável. Ele está projetando assumindo que a rede será “bagunçada”.
Essa é uma estrutura muito mais útil para mim.
O gossip tradicional obtém muita de sua resiliência da redundância. O Kadcast parece mover mais dessa inteligência para a seleção de pares e o roteamento de mensagens. A troca é a complexidade. Agora uma sobreposição estruturada precisa defender suas tabelas de roteamento, a descoberta de pares e o processo de bootstrap contra agentes mal-intencionados e topologias desfavoráveis.
Então estou menos interessado em benchmarks de propagação “bruta”.
O teste real é saber se o Kadcast consegue manter a latência previsível quando nós somem, pacotes são descartados, os pares se comportam mal e a rede cresce.
Propagação rápida é útil.
O que eu realmente gostaria de medir é uma propagação previsível sob estresse.
1
162
·
--
#dusk $DUSK @Dusk_Foundation
O que acho interessante no design de privacidade da Dusk não é apenas que as notas são ocultadas. É onde a ocultação acontece e quantas suposições precisam ser verdadeiras ao mesmo tempo.
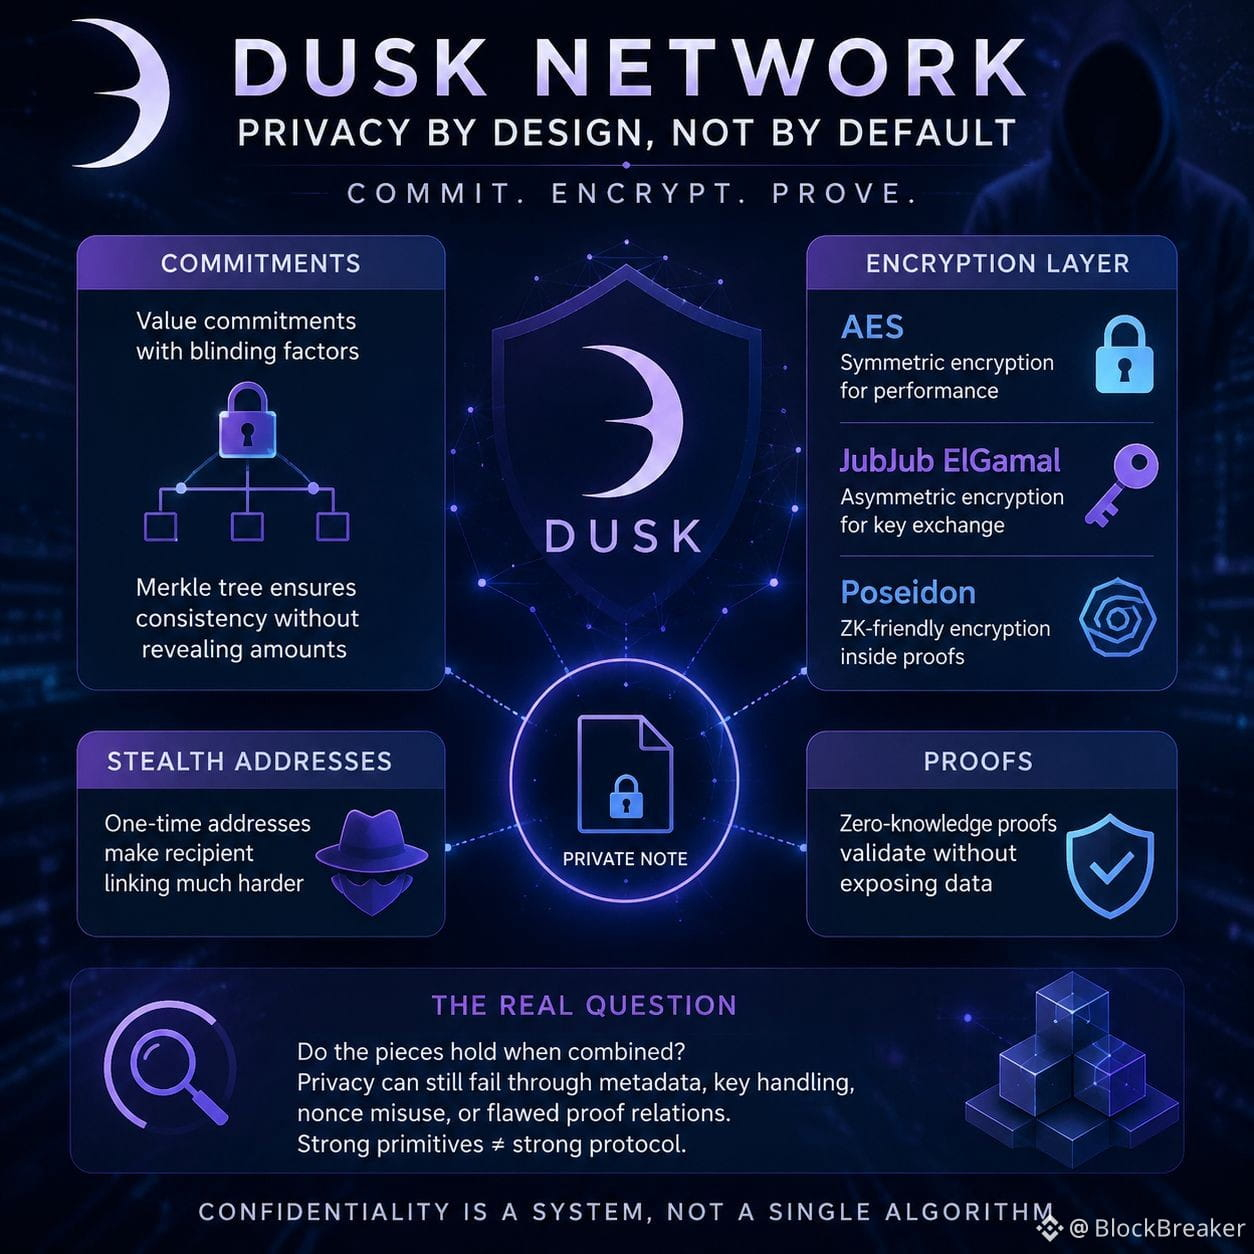
A Phoenix usa compromissos e uma árvore de Merkle, enquanto compromissos de valor adicionam um fator de cegamento. Os validadores podem verificar a consistência sem aprender a quantia. Endereços furtivos também tornam o vínculo entre destinatários mais difícil.
A camada de criptografia é onde eu analiso com mais rigor. A Phoenix atual expõe o AES como seu cifrador simétrico, enquanto a pilha também inclui JubJub ElGamal e Poseidon. A biblioteca Poseidon da Dusk tem funcionalidades de criptografia, mas dizer “Poseidon fornece confidencialidade” é simplista demais. A implementação evoluiu, e isso importa ao avaliar segurança semântica.
Minha pergunta real é se a composição foi provada como um único sistema. Um compromisso pode ocultar um valor e a criptografia pode ocultar texto em claro, mas a privacidade ainda pode falhar por metadados, manejo de chaves, uso incorreto de nonce, correlação de endereços ou uma relação de prova falha. Já vi isso antes: primitivas fortes não tornam automaticamente um protocolo forte.
A Poseidon foi construída para computação amigável a ZK, enquanto o AES é maduro para criptografia geral. Isso pode ajudar no desempenho, mas torna importante a fronteira entre criptografar, comprometer e provar.
Eu ainda não estou pronto para confiar na construção porque os ingredientes são respeitados. Eu quero um argumento formal mostrando que a criptografia de notas oculta valores e identidades. É aí que a alegação de privacidade da Dusk se torna algo que eu posso avaliar.
#dusk $DUSK @Dusk
O que acho interessante no design de privacidade da Dusk não é apenas que as notas são ocultadas. É onde a ocultação acontece e quantas suposições precisam ser verdadeiras ao mesmo tempo.
A Phoenix usa compromissos e uma árvore de Merkle, enquanto compromissos de valor adicionam um fator de cegamento. Os validadores podem verificar a consistência sem aprender a quantia. Endereços furtivos também tornam o vínculo entre destinatários mais difícil.
A camada de criptografia é onde eu analiso com mais rigor. A Phoenix atual expõe o AES como seu cifrador simétrico, enquanto a pilha também inclui JubJub ElGamal e Poseidon. A biblioteca Poseidon da Dusk tem funcionalidades de criptografia, mas dizer “Poseidon fornece confidencialidade” é simplista demais. A implementação evoluiu, e isso importa ao avaliar segurança semântica.
Minha pergunta real é se a composição foi provada como um único sistema. Um compromisso pode ocultar um valor e a criptografia pode ocultar texto em claro, mas a privacidade ainda pode falhar por metadados, manejo de chaves, uso incorreto de nonce, correlação de endereços ou uma relação de prova falha. Já vi isso antes: primitivas fortes não tornam automaticamente um protocolo forte.
A Poseidon foi construída para computação amigável a ZK, enquanto o AES é maduro para criptografia geral. Isso pode ajudar no desempenho, mas torna importante a fronteira entre criptografar, comprometer e provar.
Eu ainda não estou pronto para confiar na construção porque os ingredientes são respeitados. Eu quero um argumento formal mostrando que a criptografia de notas oculta valores e identidades. É aí que a alegação de privacidade da Dusk se torna algo que eu posso avaliar.
O que acho interessante no design de privacidade da Dusk não é apenas que as notas são ocultadas. É onde a ocultação acontece e quantas suposições precisam ser verdadeiras ao mesmo tempo.
A Phoenix usa compromissos e uma árvore de Merkle, enquanto compromissos de valor adicionam um fator de cegamento. Os validadores podem verificar a consistência sem aprender a quantia. Endereços furtivos também tornam o vínculo entre destinatários mais difícil.
A camada de criptografia é onde eu analiso com mais rigor. A Phoenix atual expõe o AES como seu cifrador simétrico, enquanto a pilha também inclui JubJub ElGamal e Poseidon. A biblioteca Poseidon da Dusk tem funcionalidades de criptografia, mas dizer “Poseidon fornece confidencialidade” é simplista demais. A implementação evoluiu, e isso importa ao avaliar segurança semântica.
Minha pergunta real é se a composição foi provada como um único sistema. Um compromisso pode ocultar um valor e a criptografia pode ocultar texto em claro, mas a privacidade ainda pode falhar por metadados, manejo de chaves, uso incorreto de nonce, correlação de endereços ou uma relação de prova falha. Já vi isso antes: primitivas fortes não tornam automaticamente um protocolo forte.
A Poseidon foi construída para computação amigável a ZK, enquanto o AES é maduro para criptografia geral. Isso pode ajudar no desempenho, mas torna importante a fronteira entre criptografar, comprometer e provar.
Eu ainda não estou pronto para confiar na construção porque os ingredientes são respeitados. Eu quero um argumento formal mostrando que a criptografia de notas oculta valores e identidades. É aí que a alegação de privacidade da Dusk se torna algo que eu posso avaliar.
167
·
--
#termmax @termmax
O que eu estou acompanhando no TermMax não é TVL. É onde a liquidez realmente é utilizada.
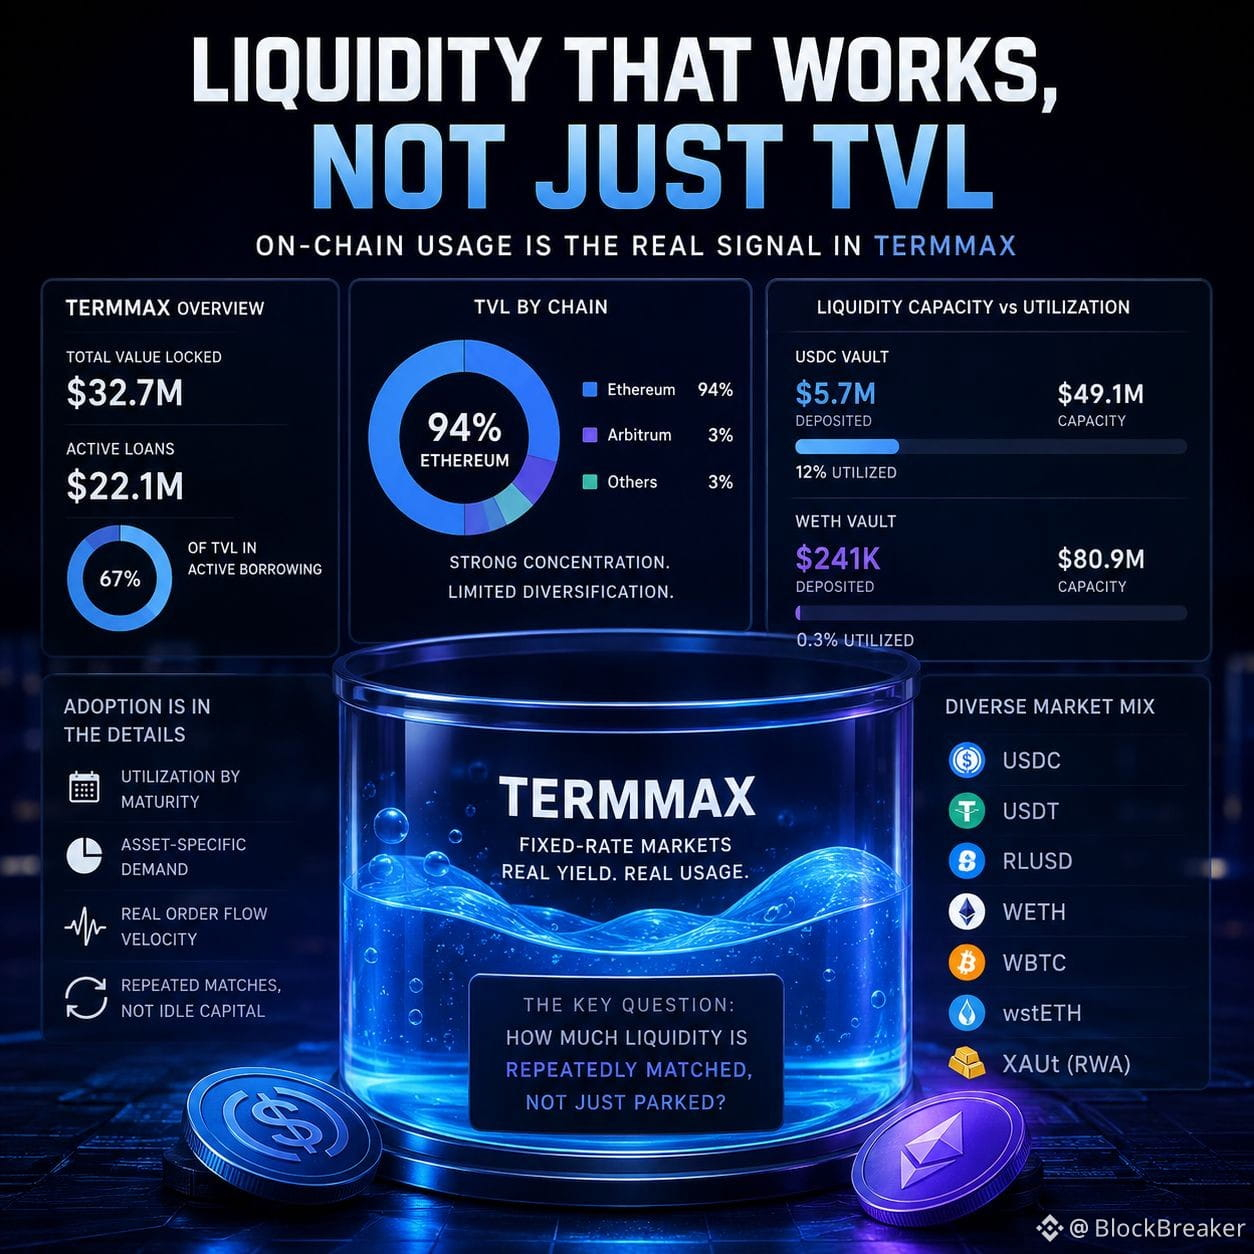
O DeFiLlama atualmente coloca o TermMax em cerca de US$ 32,7M de TVL, com aproximadamente US$ 22,1M em empréstimos ativos. Isso implica que cerca de 67% da TVL reportada está ligada a empréstimos ativos, o que é mais interessante para mim do que o número principal em si. Ethereum também representa cerca de 94% da TVL, então a história de “multi-chain” ainda está fortemente concentrada em um único ambiente.
Mas existe outra camada que eu não confio totalmente: capacidade. No próprio painel de ganhos do TermMax, o principal cofre de USDC mostra cerca de US$ 5,7M depositados contra uma capacidade de US$ 49,1M, enquanto um cofre de WETH tem aproximadamente US$ 241K contra US$ 80,9M. Isso é muita liquidez teórica que ninguém está de fato usando.
É aqui que eu continuo percebendo uma distinção sutil entre disponibilidade de liquidez e demanda por liquidez. Um mercado pode anunciar alta capacidade, enquanto o fluxo de ordens ativo permanece fraco. Em produtos de taxa fixa, isso importa ainda mais porque capacidade ociosa no vencimento ou na taxa errados não é equivalente a liquidez utilizável.
Eu já vi isso antes no DeFi: a TVL cresce primeiro e, então, as pessoas presumem que houve adoção. O melhor sinal é a utilização por mercado, vencimento e ativo. Empréstimos com stablecoins, colateral em ETH e mercados ligados a RWA não devem ser agrupados.
A composição atual de mercado do TermMax já sugere essa mudança. A interface lista USDC, USDT, RLUSD, WETH, WBTC, wstETH e um conjunto em expansão de colateral de RWA, incluindo XAUt.
Minha pergunta real é simples: quanto da liquidez do TermMax é correspondida repetidamente, e não apenas estacionada? Essa proporção vai me dizer muito mais sobre adoção do que apenas a TVL.
#termmax @TermMax
O que eu estou acompanhando no TermMax não é TVL. É onde a liquidez realmente é utilizada.
O DeFiLlama atualmente coloca o TermMax em cerca de US$ 32,7M de TVL, com aproximadamente US$ 22,1M em empréstimos ativos. Isso implica que cerca de 67% da TVL reportada está ligada a empréstimos ativos, o que é mais interessante para mim do que o número principal em si. Ethereum também representa cerca de 94% da TVL, então a história de “multi-chain” ainda está fortemente concentrada em um único ambiente.
Mas existe outra camada que eu não confio totalmente: capacidade. No próprio painel de ganhos do TermMax, o principal cofre de USDC mostra cerca de US$ 5,7M depositados contra uma capacidade de US$ 49,1M, enquanto um cofre de WETH tem aproximadamente US$ 241K contra US$ 80,9M. Isso é muita liquidez teórica que ninguém está de fato usando.
É aqui que eu continuo percebendo uma distinção sutil entre disponibilidade de liquidez e demanda por liquidez. Um mercado pode anunciar alta capacidade, enquanto o fluxo de ordens ativo permanece fraco. Em produtos de taxa fixa, isso importa ainda mais porque capacidade ociosa no vencimento ou na taxa errados não é equivalente a liquidez utilizável.
Eu já vi isso antes no DeFi: a TVL cresce primeiro e, então, as pessoas presumem que houve adoção. O melhor sinal é a utilização por mercado, vencimento e ativo. Empréstimos com stablecoins, colateral em ETH e mercados ligados a RWA não devem ser agrupados.
A composição atual de mercado do TermMax já sugere essa mudança. A interface lista USDC, USDT, RLUSD, WETH, WBTC, wstETH e um conjunto em expansão de colateral de RWA, incluindo XAUt.
Minha pergunta real é simples: quanto da liquidez do TermMax é correspondida repetidamente, e não apenas estacionada? Essa proporção vai me dizer muito mais sobre adoção do que apenas a TVL.
O que eu estou acompanhando no TermMax não é TVL. É onde a liquidez realmente é utilizada.
O DeFiLlama atualmente coloca o TermMax em cerca de US$ 32,7M de TVL, com aproximadamente US$ 22,1M em empréstimos ativos. Isso implica que cerca de 67% da TVL reportada está ligada a empréstimos ativos, o que é mais interessante para mim do que o número principal em si. Ethereum também representa cerca de 94% da TVL, então a história de “multi-chain” ainda está fortemente concentrada em um único ambiente.
Mas existe outra camada que eu não confio totalmente: capacidade. No próprio painel de ganhos do TermMax, o principal cofre de USDC mostra cerca de US$ 5,7M depositados contra uma capacidade de US$ 49,1M, enquanto um cofre de WETH tem aproximadamente US$ 241K contra US$ 80,9M. Isso é muita liquidez teórica que ninguém está de fato usando.
É aqui que eu continuo percebendo uma distinção sutil entre disponibilidade de liquidez e demanda por liquidez. Um mercado pode anunciar alta capacidade, enquanto o fluxo de ordens ativo permanece fraco. Em produtos de taxa fixa, isso importa ainda mais porque capacidade ociosa no vencimento ou na taxa errados não é equivalente a liquidez utilizável.
Eu já vi isso antes no DeFi: a TVL cresce primeiro e, então, as pessoas presumem que houve adoção. O melhor sinal é a utilização por mercado, vencimento e ativo. Empréstimos com stablecoins, colateral em ETH e mercados ligados a RWA não devem ser agrupados.
A composição atual de mercado do TermMax já sugere essa mudança. A interface lista USDC, USDT, RLUSD, WETH, WBTC, wstETH e um conjunto em expansão de colateral de RWA, incluindo XAUt.
Minha pergunta real é simples: quanto da liquidez do TermMax é correspondida repetidamente, e não apenas estacionada? Essa proporção vai me dizer muito mais sobre adoção do que apenas a TVL.
22
13
797
·
--
#termmax @termmax
O jogo do criador (maker) da TermMax não é sobre buscar a maior APR. É sobre decidir onde a liquidez deve se tornar cara.
O OrderV2 permite que makers moldem ordens com curvas, enquanto reservas virtuais influenciam o preço à medida que a liquidez é consumida. O repositório da V2 foi atualizado em julho de 2026, reforçando que essa arquitetura de ordens ainda está sendo ativamente desenvolvida.
Minha visão é que makers fortes devem pensar em zonas. Comece com liquidez competitiva e, em seguida, incline a curva conforme a utilização aumenta. O segmento final pode atuar como preço de reserva, em que o capital fica disponível apenas se a compensação justificar o risco.
Dois makers podem comprometer o mesmo capital e ainda assim gerar execuções, utilização e rendimento realizado diferentes. A vantagem está no design da curva: saber onde permanecer flexível, onde adotar uma postura defensiva e onde parar de precificar de forma barata. Isso é especialmente importante quando a demanda chega de forma irregular entre vencimentos e condições de mercado. Na TermMax, a curva é a visão de mercado do maker.
#termmax @TermMax
O jogo do criador (maker) da TermMax não é sobre buscar a maior APR. É sobre decidir onde a liquidez deve se tornar cara.
O OrderV2 permite que makers moldem ordens com curvas, enquanto reservas virtuais influenciam o preço à medida que a liquidez é consumida. O repositório da V2 foi atualizado em julho de 2026, reforçando que essa arquitetura de ordens ainda está sendo ativamente desenvolvida.
Minha visão é que makers fortes devem pensar em zonas. Comece com liquidez competitiva e, em seguida, incline a curva conforme a utilização aumenta. O segmento final pode atuar como preço de reserva, em que o capital fica disponível apenas se a compensação justificar o risco.
Dois makers podem comprometer o mesmo capital e ainda assim gerar execuções, utilização e rendimento realizado diferentes. A vantagem está no design da curva: saber onde permanecer flexível, onde adotar uma postura defensiva e onde parar de precificar de forma barata. Isso é especialmente importante quando a demanda chega de forma irregular entre vencimentos e condições de mercado. Na TermMax, a curva é a visão de mercado do maker.
O jogo do criador (maker) da TermMax não é sobre buscar a maior APR. É sobre decidir onde a liquidez deve se tornar cara.
O OrderV2 permite que makers moldem ordens com curvas, enquanto reservas virtuais influenciam o preço à medida que a liquidez é consumida. O repositório da V2 foi atualizado em julho de 2026, reforçando que essa arquitetura de ordens ainda está sendo ativamente desenvolvida.
Minha visão é que makers fortes devem pensar em zonas. Comece com liquidez competitiva e, em seguida, incline a curva conforme a utilização aumenta. O segmento final pode atuar como preço de reserva, em que o capital fica disponível apenas se a compensação justificar o risco.
Dois makers podem comprometer o mesmo capital e ainda assim gerar execuções, utilização e rendimento realizado diferentes. A vantagem está no design da curva: saber onde permanecer flexível, onde adotar uma postura defensiva e onde parar de precificar de forma barata. Isso é especialmente importante quando a demanda chega de forma irregular entre vencimentos e condições de mercado. Na TermMax, a curva é a visão de mercado do maker.
1
3
215
·
--
#dusk $DUSK @Dusk_Foundation
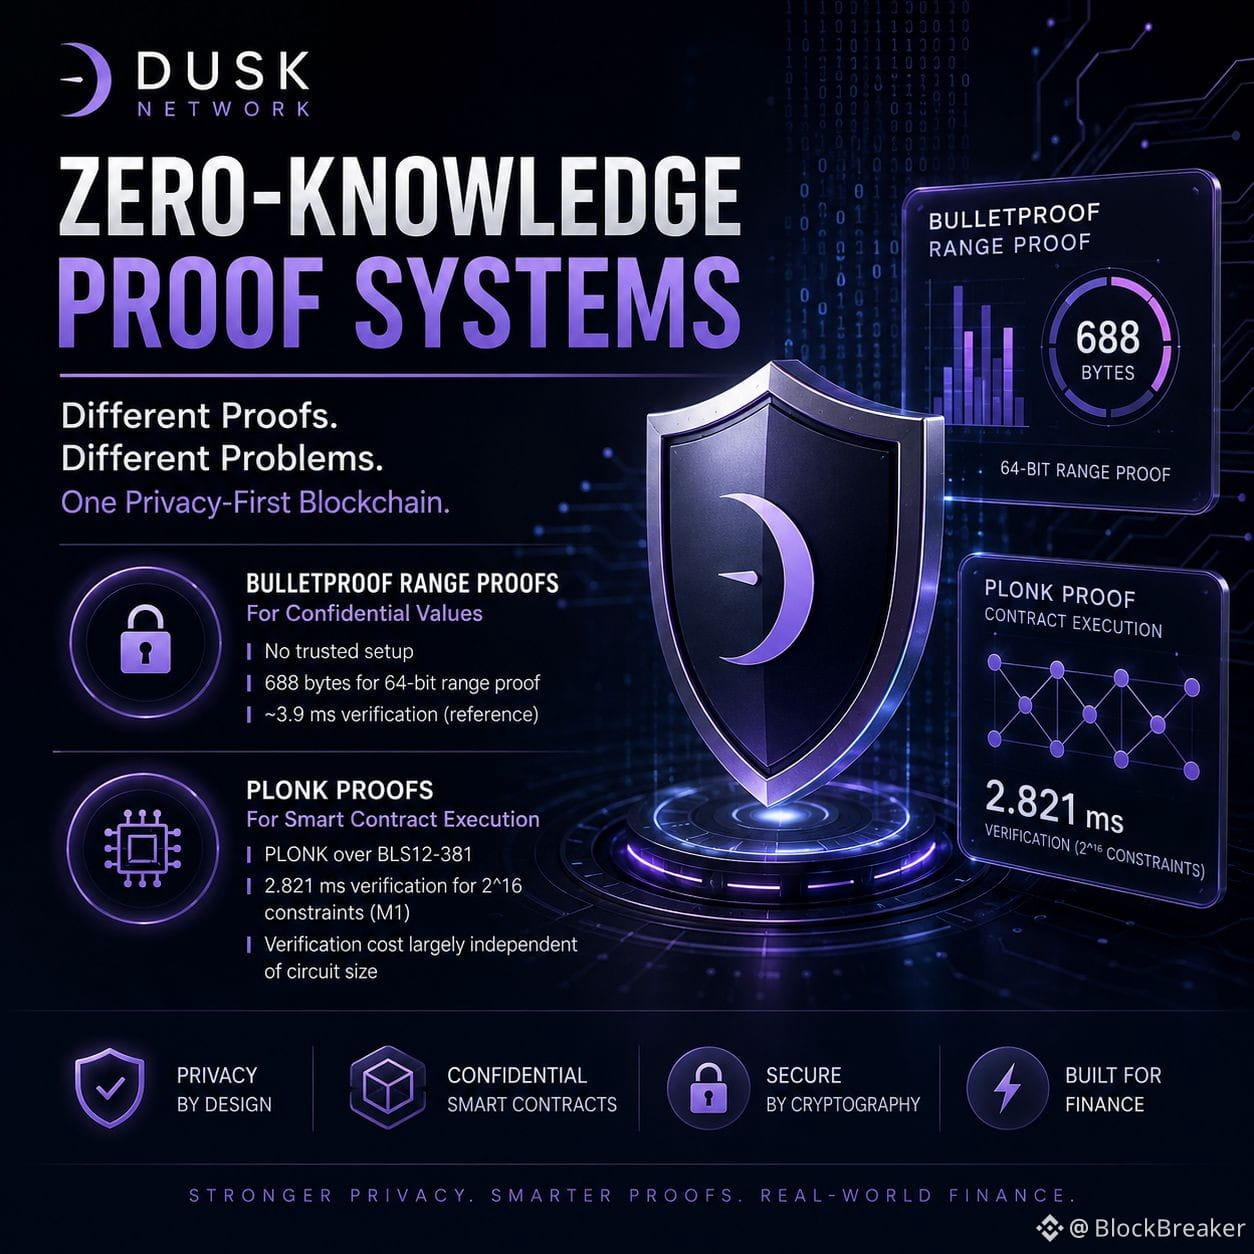
Sistemas de Provas de Conhecimento Zero: O que me interessa no Dusk não é apenas que ele usa provas ZK. É que diferentes sistemas de prova podem resolver diferentes gargalos dentro de uma blockchain financeira.
Provas de intervalo no estilo Bulletproof fazem sentido para valores confidenciais. Elas podem provar que um valor oculto está dentro de um intervalo permitido sem revelar o valor em si, e fazem isso sem uma configuração confiável (trusted setup). A troca é que os custos de prova e verificação crescem com a afirmação que está sendo provada.
A direção mais nova do Dusk desloca mais do ônus de execução para a prova no estilo PLONK. Essa é uma distinção mais importante do que a descrição usual de “Dusk é privado”. Quando transações confidenciais se tornam contratos programáveis, o problema deixa de ser apenas esconder números; passa a ser provar que todo um conjunto de transições de estado seguiu as regras.
É aí que o design de circuitos começa a importar mais do que o tamanho bruto da prova. Uma prova que é pequena, mas cara para gerar, difícil de auditar ou difícil de expressar pode ser menos útil do que uma prova um pouco maior sustentada por um sistema de execução flexível.
O desenvolvimento recente do Dusk em torno de versões mais novas de PLONK também torna impossível ignorar o lado da engenharia de segurança. Sistemas ZK não são seguros apenas porque a matemática é sólida. A lógica do verificador, o vínculo das comitações (commitment binding), as restrições do circuito e detalhes de implementação podem se tornar a verdadeira superfície de ataque.
Então eu avaliaria o Dusk de forma diferente: tempo do provador, tempo do verificador, tamanho da prova, complexidade do circuito e resiliência a auditoria — tudo junto.
A pergunta interessante não é se o Dusk tem ZK.
É se sua arquitetura de provas consegue permanecer eficiente, programável e confiável à medida que a lógica financeira confidencial fica mais complicada.
#dusk $DUSK @Dusk
Sistemas de Provas de Conhecimento Zero: O que me interessa no Dusk não é apenas que ele usa provas ZK. É que diferentes sistemas de prova podem resolver diferentes gargalos dentro de uma blockchain financeira.
Provas de intervalo no estilo Bulletproof fazem sentido para valores confidenciais. Elas podem provar que um valor oculto está dentro de um intervalo permitido sem revelar o valor em si, e fazem isso sem uma configuração confiável (trusted setup). A troca é que os custos de prova e verificação crescem com a afirmação que está sendo provada.
A direção mais nova do Dusk desloca mais do ônus de execução para a prova no estilo PLONK. Essa é uma distinção mais importante do que a descrição usual de “Dusk é privado”. Quando transações confidenciais se tornam contratos programáveis, o problema deixa de ser apenas esconder números; passa a ser provar que todo um conjunto de transições de estado seguiu as regras.
É aí que o design de circuitos começa a importar mais do que o tamanho bruto da prova. Uma prova que é pequena, mas cara para gerar, difícil de auditar ou difícil de expressar pode ser menos útil do que uma prova um pouco maior sustentada por um sistema de execução flexível.
O desenvolvimento recente do Dusk em torno de versões mais novas de PLONK também torna impossível ignorar o lado da engenharia de segurança. Sistemas ZK não são seguros apenas porque a matemática é sólida. A lógica do verificador, o vínculo das comitações (commitment binding), as restrições do circuito e detalhes de implementação podem se tornar a verdadeira superfície de ataque.
Então eu avaliaria o Dusk de forma diferente: tempo do provador, tempo do verificador, tamanho da prova, complexidade do circuito e resiliência a auditoria — tudo junto.
A pergunta interessante não é se o Dusk tem ZK.
É se sua arquitetura de provas consegue permanecer eficiente, programável e confiável à medida que a lógica financeira confidencial fica mais complicada.
Sistemas de Provas de Conhecimento Zero: O que me interessa no Dusk não é apenas que ele usa provas ZK. É que diferentes sistemas de prova podem resolver diferentes gargalos dentro de uma blockchain financeira.
Provas de intervalo no estilo Bulletproof fazem sentido para valores confidenciais. Elas podem provar que um valor oculto está dentro de um intervalo permitido sem revelar o valor em si, e fazem isso sem uma configuração confiável (trusted setup). A troca é que os custos de prova e verificação crescem com a afirmação que está sendo provada.
A direção mais nova do Dusk desloca mais do ônus de execução para a prova no estilo PLONK. Essa é uma distinção mais importante do que a descrição usual de “Dusk é privado”. Quando transações confidenciais se tornam contratos programáveis, o problema deixa de ser apenas esconder números; passa a ser provar que todo um conjunto de transições de estado seguiu as regras.
É aí que o design de circuitos começa a importar mais do que o tamanho bruto da prova. Uma prova que é pequena, mas cara para gerar, difícil de auditar ou difícil de expressar pode ser menos útil do que uma prova um pouco maior sustentada por um sistema de execução flexível.
O desenvolvimento recente do Dusk em torno de versões mais novas de PLONK também torna impossível ignorar o lado da engenharia de segurança. Sistemas ZK não são seguros apenas porque a matemática é sólida. A lógica do verificador, o vínculo das comitações (commitment binding), as restrições do circuito e detalhes de implementação podem se tornar a verdadeira superfície de ataque.
Então eu avaliaria o Dusk de forma diferente: tempo do provador, tempo do verificador, tamanho da prova, complexidade do circuito e resiliência a auditoria — tudo junto.
A pergunta interessante não é se o Dusk tem ZK.
É se sua arquitetura de provas consegue permanecer eficiente, programável e confiável à medida que a lógica financeira confidencial fica mais complicada.
1
5
324
Inicia sessão para explorar mais conteúdos
Junta-te a utilizadores de criptomoedas de todo o mundo na Binance Square
⚡️ Obtém informações úteis e recentes sobre criptomoedas.
💬 Com a confiança da maior exchange de criptomoedas do mundo.
👍 Descobre perspetivas reais de criadores verificados.
E-mail/Número de telefone
Tópicos em Tendência
AnthropicIPO
13,824 visualizações
121 a discutir
Compartilhe sua opinião: a Anthropic consegue sustentar uma avaliação superior a US$ 1 trilhão?
Binance Square Official
·27 gostos
·5.5k visualizações
CPITestsDecemberRateOutlook
804,933 visualizações
4,104 a discutir
AnthropicRejectsIPODelayValuationinQuestion
107,753 visualizações
1,013 a discutir