


Por: 23pds@slowmist equipe de segurança
fundo
Em 3 de junho de 2024, o usuário do Twitter @CryptoNakamao postou uma história sobre como ele baixou a extensão maliciosa do Chrome Aggr, que resultou no roubo de US$ 1 milhão. a segurança de seus ativos criptográficos. Em 31 de maio, a equipe de segurança do SlowMist publicou o artigo Wolf in Sheep's Clothing | Análise de roubo de extensão falsa do Chrome, que forneceu uma análise detalhada dos métodos malignos da extensão maliciosa Aggr. Tendo em vista a falta de conhecimento prévio sobre extensões de navegador entre os usuários, o Diretor de Segurança da Informação da SlowMist 23pds explica o conhecimento básico e os riscos potenciais das extensões por meio de seis perguntas e seis respostas neste artigo e fornece sugestões para lidar com os riscos de extensão, na esperança de ajudar usuários individuais e plataformas de negociação a melhorar a capacidade de proteger a segurança de contas e ativos.

Perguntas e respostas
1. O que são extensões do Chrome?
A extensão do Chrome é um plug-in desenvolvido para o Google Chrome que pode estender a funcionalidade e o comportamento do navegador. Eles podem personalizar a experiência de navegação do usuário, adicionar novos recursos ou conteúdo ou interagir com o site. As extensões do Chrome normalmente são criadas a partir de HTML, CSS, JavaScript e outras tecnologias da web.
A estrutura de uma extensão do Chrome geralmente consiste nas seguintes partes:
Manifest.json: Arquivo de configuração da extensão, que define as informações básicas da extensão (como nome, versão, permissões, etc.).
Scripts em segundo plano: executados em segundo plano do navegador para lidar com eventos e tarefas de longo prazo.
Scripts de conteúdo: são executados no contexto de páginas da web e podem interagir diretamente com as páginas da web.
Interface do usuário (IU): como botões da barra de ferramentas do navegador, janelas pop-up, páginas de opções, etc.
2. O que as extensões do Chrome fazem?
Bloqueio de anúncios: a extensão bloqueia e bloqueia anúncios em páginas da web, melhorando a velocidade de carregamento da página e a experiência do usuário. Por exemplo, AdBlock e uBlock Origin.
Privacidade e segurança: algumas extensões podem melhorar a privacidade e a segurança do usuário, como impedir rastreamento, criptografar comunicações, gerenciar senhas, etc. Por exemplo, Privacy Badger e LastPass.
Ferramentas de produtividade: as extensões podem ajudar os usuários a melhorar a produtividade, como gerenciar tarefas, fazer anotações, controlar o tempo, etc. Por exemplo, Todoist e Evernote Web Clipper.
Ferramentas de desenvolvedor: fornecem ferramentas de depuração e desenvolvimento para desenvolvedores da web, como visualização da estrutura da página da web, depuração de código, análise de solicitações de rede, etc. Por exemplo, React Developer Tools e Postman.
Mídia social e comunicação: a extensão pode integrar mídia social e ferramentas de comunicação para facilitar aos usuários o gerenciamento de notificações, mensagens, etc. de mídia social enquanto navegam na web. Por exemplo, Grammarly e Facebook Messenger.
Personalização de páginas da web: os usuários podem personalizar a aparência e o comportamento das páginas da web por meio de extensões, como alterar temas, reorganizar elementos da página, adicionar recursos adicionais, etc. Por exemplo, Elegante e Tampermonkey.
Automatizar tarefas: as extensões podem ajudar os usuários a automatizar tarefas repetitivas, como preenchimento automático de formulários, download de arquivos em lote, etc. Por exemplo, iMacros e DownThemAll.
Tradução de idiomas: algumas extensões podem traduzir conteúdo da web em tempo real para ajudar os usuários a entender páginas da web em diferentes idiomas, como o Google Translate.
Assistência a criptomoedas: as extensões podem ajudar os usuários a tornar as transações de criptomoedas mais convenientes, como MetaMask, etc.
A flexibilidade e diversidade das extensões do Chrome permitem que elas sejam aplicadas a praticamente qualquer cenário de navegação, ajudando os usuários a concluir diversas tarefas com mais eficiência.
3. Quais permissões a extensão do Chrome tem após ser instalada?
Depois de instalada, uma extensão do Chrome pode solicitar uma série de permissões para executar funções específicas. Essas permissões são declaradas no arquivo manifest.json da extensão e o usuário é solicitado a confirmar durante a instalação. As permissões comuns incluem:
<all_urls>: permite que a extensão acesse o conteúdo de todos os sites. Esta é uma permissão ampla que permite à extensão ler e modificar todos os dados do site.
guias: permite que a extensão acesse as informações das guias do navegador, incluindo obter as guias abertas no momento, criar e fechar guias, etc.
activeTab: permite que a extensão acesse temporariamente a aba atualmente ativa, geralmente usada para realizar ações específicas quando o usuário clica no botão da extensão.
armazenamento: permite que extensões usem a API de armazenamento do Chrome para armazenar e recuperar dados. Isso pode ser usado para salvar as configurações da extensão, dados do usuário, etc.
Cookies: Permite que a extensão acesse e modifique cookies no navegador.
webRequest e webRequestBlocking: permitem que extensões interceptem e modifiquem solicitações de rede. Essas permissões são normalmente usadas para bloqueio de anúncios e extensões de proteção de privacidade.
favoritos: permite que a extensão acesse e modifique os favoritos do navegador.
histórico: permite que a extensão acesse e modifique o histórico do navegador.
notificações: permite que a extensão exiba notificações na área de trabalho.
contextMenus: permite que extensões adicionem itens de menu personalizados ao menu de contexto do navegador (menu do botão direito).
geolocalização: permite que a extensão acesse as informações de geolocalização do usuário.
clipboardRead e clipboardWrite: permitem que extensões leiam e gravem o conteúdo da área de transferência.
downloads: permite que a extensão gerencie downloads, incluindo iniciar, pausar e cancelar downloads.
gerenciamento: permite que a extensão gerencie outras extensões e aplicativos do navegador.
background: permite que extensões executem tarefas de longa duração em segundo plano.
notificações: permite que a extensão exiba notificações do sistema.
webNavigation: permite que extensões monitorem e modifiquem o comportamento de navegação do navegador.
Essas permissões permitem que as extensões do Chrome executem muitas funções poderosas e diversas, mas também significam que elas têm o potencial de acessar dados confidenciais do usuário, como cookies, informações de autenticação, etc.
4. Por que extensões maliciosas do Chrome podem roubar permissões de usuários?
Extensões maliciosas do Chrome podem explorar as permissões solicitadas para roubar as permissões e informações de autenticação de um usuário porque essas extensões têm acesso direto e manipulação do ambiente e dos dados do navegador do usuário. As razões e métodos específicos são os seguintes:
Acesso extensivo a permissões: Extensões maliciosas geralmente solicitam um grande número de permissões, como acessar todos os sites (<all_urls>), ler e modificar guias (guias) do navegador, acessar o armazenamento (armazenamento) do navegador, etc. Essas permissões dão à extensão maliciosa amplo acesso à atividade e aos dados de navegação do usuário.
Solicitação de rede de operação:Extensões maliciosas podem usar as permissões webRequest e webRequestBlocking para interceptar e modificar solicitações de rede para roubar informações de autenticação do usuário e dados confidenciais. Por exemplo, eles podem interceptar dados de formulários e obter nomes de usuário e senhas quando os usuários fazem login em um site.
Ler e escrever conteúdo de páginas: por meio de scripts de conteúdo, extensões maliciosas podem incorporar código em páginas da web para ler e modificar o conteúdo da página. Isso significa que eles podem roubar quaisquer dados inseridos por um usuário em uma página da web, como informações de formulário, consultas de pesquisa, etc.
Acessar o armazenamento do navegador: uma extensão maliciosa pode usar permissões de armazenamento para acessar e armazenar os dados locais do usuário, incluindo armazenamento do navegador (como LocalStorage e IndexedDB) que pode conter informações confidenciais.
Manipular a área de transferência: com as permissões clipboardRead e clipboardWrite, uma extensão maliciosa pode ler e gravar o conteúdo da área de transferência do usuário, roubando ou adulterando as informações copiadas e coladas do usuário.
Disfarçar-se como um site legítimo: Extensões maliciosas podem disfarçar-se como sites legítimos, modificando o conteúdo do navegador ou redirecionando as páginas da web visitadas pelos usuários e induzindo os usuários a inserir informações confidenciais.
Execução em segundo plano de longo prazo: extensões maliciosas com permissões em segundo plano podem continuar sendo executadas em segundo plano, mesmo que o usuário não as esteja usando ativamente. Isso permite monitorar as atividades dos usuários por longos períodos de tempo e coletar grandes quantidades de dados.
Downloads operacionais: usando a permissão de downloads, uma extensão maliciosa pode baixar e executar arquivos maliciosos, comprometendo ainda mais a segurança do sistema do usuário.
5. Por que as vítimas desta extensão maliciosa tiveram suas permissões roubadas e seus fundos comprometidos?
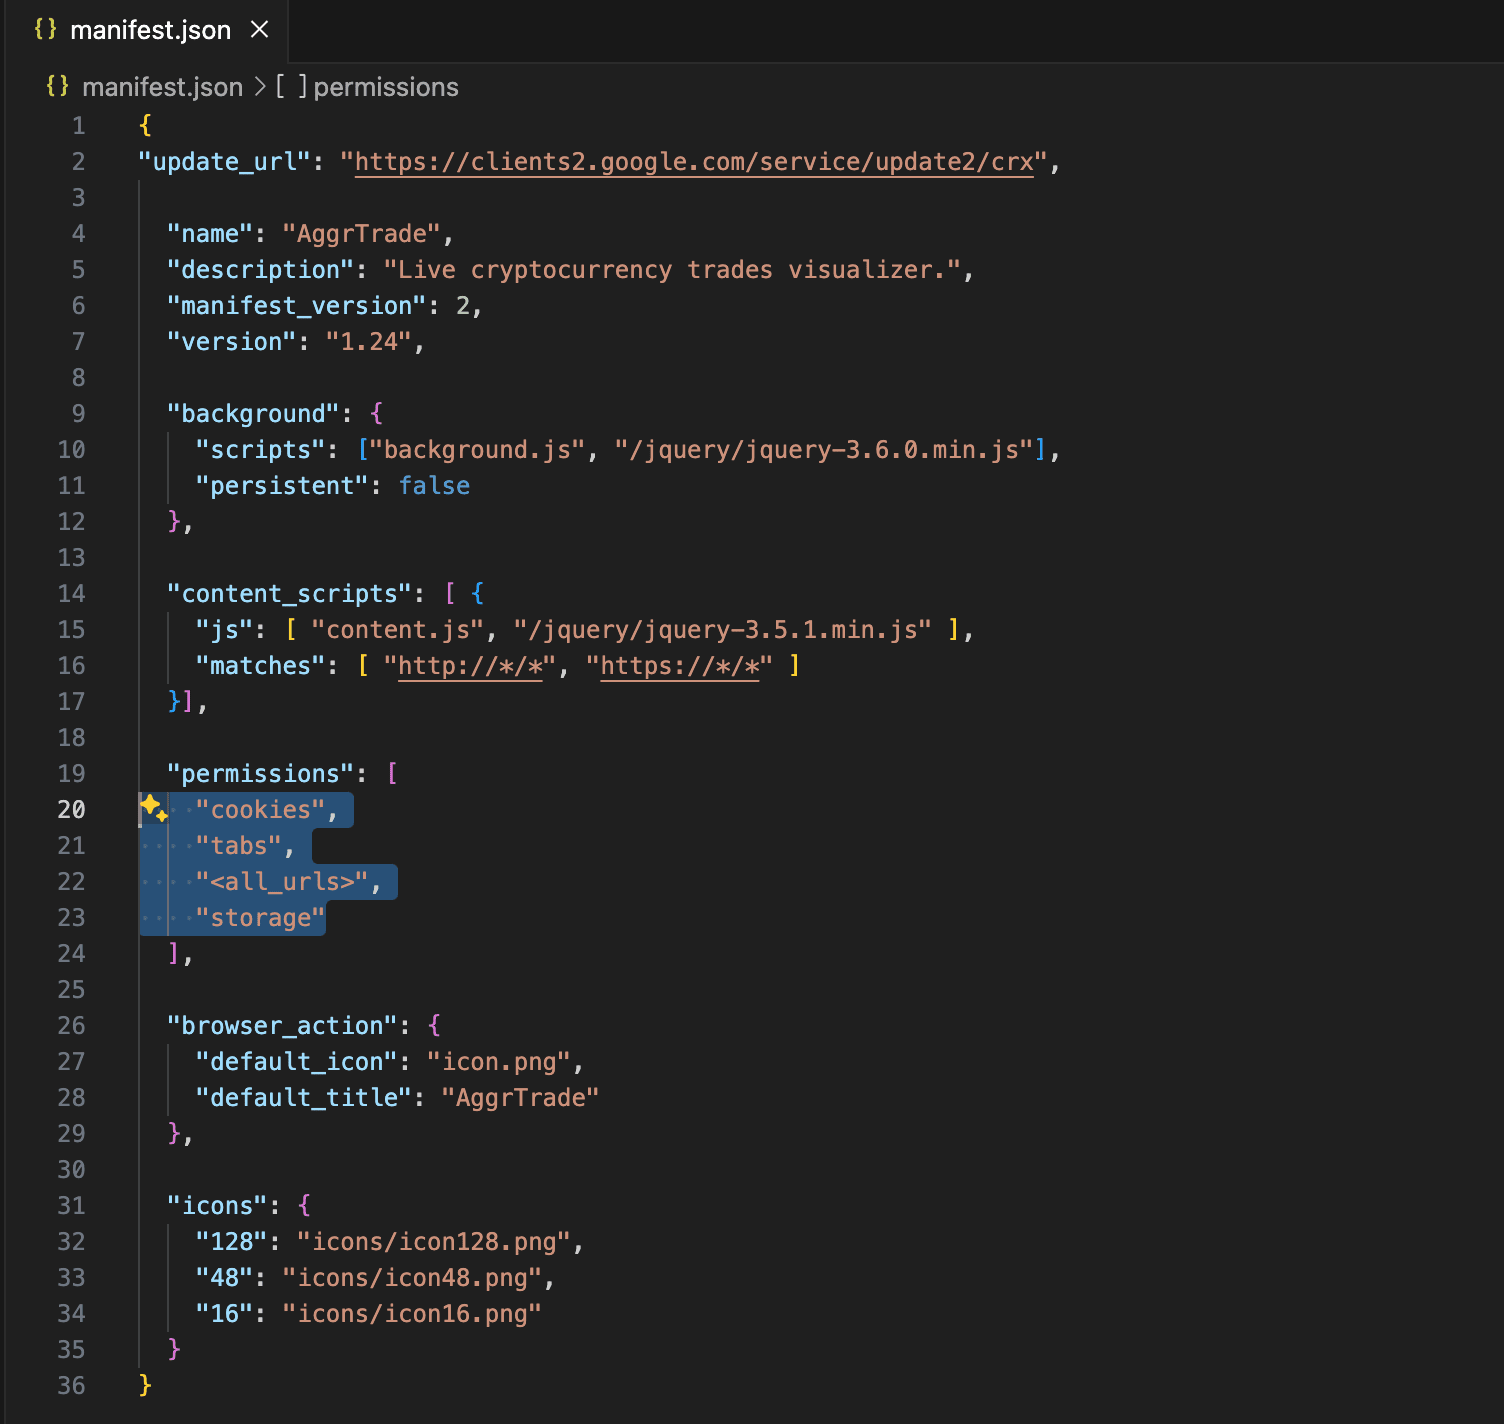
Como desta vez a extensão maliciosa Aggr acabou de obter as informações básicas sobre as quais falamos acima, a seguir está um fragmento do conteúdo de permissões do arquivo manifests.json do plug-in malicioso:
biscoitos
guias
<todos_urls>
armazenar
6. O que uma extensão maliciosa do Chrome pode fazer depois de roubar cookies dos usuários?
Contas de acesso: Extensões maliciosas podem usar cookies roubados para simular o login dos usuários nas contas da plataforma de negociação, acessando assim as informações da conta dos usuários, incluindo saldos, histórico de transações, etc.
Realizar transações: Cookies roubados podem permitir que uma extensão maliciosa realize transações sem o consentimento do usuário, compre ou venda criptomoedas ou até mesmo transfira ativos para outras contas.
Retirar fundos: se os cookies contiverem informações de sessão e tokens de autenticação, uma extensão maliciosa poderá ignorar a autenticação de dois fatores (2FA) e iniciar uma retirada de fundos diretamente, transferindo a criptomoeda do usuário para uma carteira controlada pelo invasor.
Acessar informações confidenciais: Extensões maliciosas podem acessar e coletar informações confidenciais nas contas da plataforma de negociação dos usuários, como documentos de autenticação, endereços, etc., que podem ser usadas para roubo de identidade ou fraude adicional.
Modificar as configurações da conta: extensões maliciosas podem alterar as configurações da conta do usuário, como endereços de e-mail vinculados, números de celular, etc., para controlar ainda mais a conta e roubar mais informações.
Personificar usuários para conduzir ataques de engenharia social: Usar contas de usuários para conduzir ataques de engenharia social, como enviar informações fraudulentas aos contatos do usuário para induzi-los a realizar operações inseguras ou fornecer informações mais confidenciais.
Respostas
Vendo isso, a maioria dos usuários pode estar pensando: o que devo fazer, apenas desconectar da Internet e parar de jogar? Você usa um computador separado? Não precisa de uma plataforma de login na web? Existem muitos ditados sobre matar com um pedaço de pau na Internet, mas na verdade podemos aprender como prevenir razoavelmente tais riscos:
Contramedidas para usuários individuais:
Aumentar a conscientização sobre segurança pessoal: A primeira sugestão de prevenção é aumentar a conscientização sobre segurança pessoal e manter sempre uma atitude cética.
Instale apenas extensões de fontes confiáveis: instale extensões da Chrome Web Store ou de outras fontes confiáveis e leia as avaliações dos usuários e as solicitações de permissão para tentar não conceder acesso desnecessário às extensões.
Use um ambiente de navegador seguro: evite instalar extensões de fontes desconhecidas, revise e exclua regularmente extensões desnecessárias, instale navegadores diferentes, isole navegadores de plug-ins e navegadores de fundos de transações.
Verifique regularmente as atividades da conta: verifique regularmente as atividades de login da conta e os registros de transações e tome medidas imediatas se for encontrado comportamento suspeito.
Lembre-se de sair:Lembre-se de sair após usar a plataforma operacional web. Por uma questão de comodidade, muitas pessoas não clicam para sair após fazer login na plataforma para concluir a operação. Esse hábito traz riscos de segurança.
Usando uma carteira de hardware:Para ativos grandes, use carteiras de hardware para armazenamento e maior segurança.
Configurações do navegador e ferramentas de segurança: use configurações e extensões seguras do navegador (como bloqueadores de anúncios e ferramentas de privacidade) para reduzir o risco de extensões maliciosas.
Use software de segurança: instale e use software de segurança para detectar e impedir que extensões maliciosas e outros malwares façam o mal.
Finalmente, existem sugestões de controle de risco para a plataforma. Através destas medidas, a plataforma de negociação pode reduzir os riscos de segurança trazidos aos utilizadores por extensões maliciosas do Chrome:
Para forçar o uso da autenticação de dois fatores (2FA):
- Habilitar 2FA globalmente: Exija que todos os usuários habilitem a autenticação de dois fatores (2FA) ao fazer login e realizar operações importantes (como negociação, colocação de pedidos, retirada de fundos) para garantir que, mesmo que os cookies de um usuário sejam roubados, os invasores não possam acessá-los facilmente. a conta.
- Vários métodos de verificação: suporta vários métodos de verificação secundários, como SMS, e-mail, Google Authenticator e tokens de hardware.
Gerenciamento de sessão e segurança:
- Gerenciamento de dispositivos: oferece aos usuários a capacidade de visualizar e gerenciar dispositivos conectados, permitindo que os usuários saiam de sessões com dispositivos desconhecidos a qualquer momento.
- Tempo limite de sessão: implemente uma política de tempo limite de sessão para desconectar automaticamente sessões que estiveram inativas por muito tempo para reduzir o risco de roubo de sessão.
- Monitoramento de endereço IP e geolocalização: Detecte e alerte os usuários sobre tentativas de login de endereços IP ou geolocalizações incomuns e bloqueie esses logins, se necessário.
Reforce as configurações de segurança da conta:
- Notificações de segurança: Envie instantaneamente notificações aos usuários sobre operações importantes, como login de conta, alterações de senha, saques de fundos, etc. Os usuários podem ser lembrados de atividades anormais por e-mail ou SMS.
- Função de congelamento de contas: oferece aos usuários a opção de congelar contas rapidamente em situações de emergência para controlar a extensão dos danos.
Reforçar os sistemas de monitorização e controlo de riscos:
- Detecção de comportamento anormal: Use aprendizado de máquina e análise de big data para monitorar o comportamento do usuário, identificar padrões de transações e atividades de conta anormais e realizar intervenções oportunas de controle de risco.
- Aviso de controle de risco: Fornece aviso antecipado e restrições sobre comportamentos suspeitos, como alterações frequentes nas informações da conta, tentativas frequentes de login malsucedidas, etc.
Forneça aos usuários educação e ferramentas de segurança:
- Educação em segurança: Divulgar o conhecimento de segurança para os usuários por meio de contas sociais oficiais, e-mails, notificações na plataforma e outros canais, e lembrar os usuários de prestarem atenção aos riscos das extensões do navegador e como proteger suas contas.
- Ferramentas de segurança: forneça plug-ins ou extensões oficiais do navegador para ajudar os usuários a melhorar a segurança da conta, detectar e alertar os usuários sobre possíveis ameaças à segurança.
Conclusão
Falando francamente, do ponto de vista técnico, muitas vezes tomar todas as medidas de controle de risco mencionadas acima pode não ser o melhor caminho. Segurança e negócios precisam ser equilibrados. Se a segurança for muito importante, a experiência do usuário será ruim. Por exemplo, a autenticação secundária é necessária ao fazer pedidos. O resultado é que é conveniente para você e para os hackers, porque uma vez que os cookies são roubados e as moedas não podem ser retiradas, os hackers podem jogar uns contra os outros e causar danos aos ativos dos usuários. Portanto, os métodos de controle de risco são diferentes para diferentes plataformas e usuários. Quanto ao equilíbrio entre segurança e negócios, diferentes plataformas têm considerações diferentes. Esperamos que a plataforma possa proteger a segurança das contas e ativos dos usuários, considerando ao mesmo tempo a experiência do usuário.
Existem milhares de estradas, a segurança está em primeiro lugar. A equipe de segurança do SlowMist recomenda que os usuários pensem por 3 segundos antes de instalar software, hackear ou plug-ins. Pergunte a si mesmo se isso é certo e seguro antes de prosseguir e tente evitar que a história se transforme em um acidente. Para mais conhecimentos de segurança, recomenda-se a leitura do "Blockchain Dark Forest Self-Rescue Handbook" produzido por Slowmist: https://github.com/slowmist/Blockchain-dark-forest-selfguard-handbook/blob/main/README_CN. médico.
Boa sorte e até breve.