


Hoje vamos falar sobre a cadeia Merlin, um projeto Bitcoin ace de segundo nível que foi lançado ontem. Na verdade, já falamos sobre suas atividades de staking antes, então os amigos que fizeram a tarefa ontem também receberam airdrops, porque ainda foi muito gratificante. . Como o Merlin tem atualmente um volume de TVL de 3 bilhões de dólares americanos, excedendo em muito outros projetos da camada 2 do Bitcoin, hoje vamos dar uma olhada em onde estão os pontos fortes técnicos do Merlin e qual preço é mais apropriado?
Visão geral
A cadeia Merin é uma solução Bitcoin de camada 2 desenvolvida pela equipe por trás do Bitmap Jech (anteriormente Recursiverse). Rede ZK-Rollup integrada, rede Oracle descentralizada, disponibilidade de dados e módulo à prova de fraude BTC on-chain. A Merlin Chain está comprometida em capacitar os ativos, protocolos e produtos nativos do Bitcoin por meio de sua rede de segunda camada. Ela suporta uma variedade de protocolos Bitcoin, como BRC-20, BRC-420, Atomics, Pipe, etc. Merin Chain também é compatível com EVM e opera com taxas baixas e alta escalabilidade.
Merlin Chain usa provas de conhecimento zero enviadas ao Bitcoin para verificação de compromisso, fornecendo suporte aprimorado para a rede Bitcoin. Ele permite que os desafiantes apresentem provas de fraude em assuntos controversos, aproveitando o robusto mecanismo de consenso do Bitcoin para garantir a segurança da rede Merlin Chain. Isso garante um ambiente de rede seguro, prático, abrangente e econômico para os usuários do ecossistema.
Arquitetura
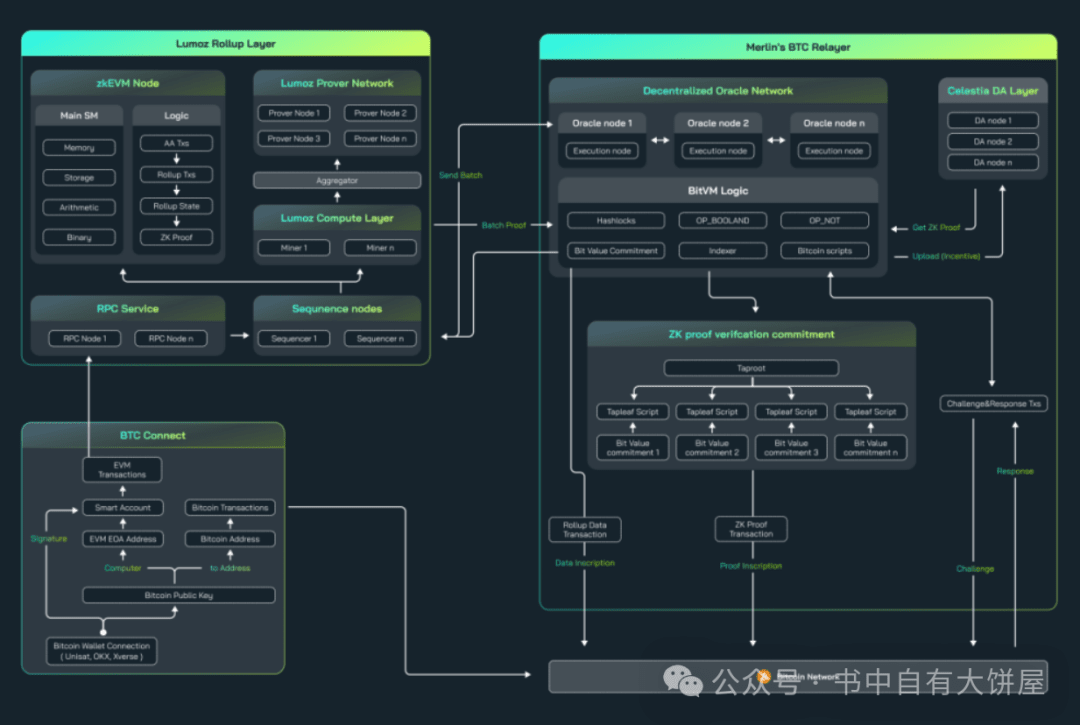
A infraestrutura da Merlin Chain é construída na tecnologia ZK da Polygon, fornecendo uma rede Oracle descentralizada por meio do Celestia para disponibilidade de dados, e seu poder de computação é suportado pela rede descentralizada de poder de computação ZK da Lumoz para cálculos com prova de conhecimento zero.
Merlin Chain fornece a solução líder de escalonamento de conhecimento zero (ZK) do Bitcoin, que tem as seguintes vantagens:
- Segurança: Herda a segurança do Bitcoin, ao mesmo tempo que oferece vantagens adicionais na escalabilidade do lote L2.
- Compatibilidade EVM: suporta a maioria dos contratos inteligentes, ferramentas de desenvolvimento e carteiras existentes, garantindo interoperabilidade perfeita.
- Baixo custo: Use a prova ZK combinada com zkSNARK para reduzir o consumo de espaço em L1 e otimizar os custos de transação para os usuários.
- Alto desempenho: Determinismo de rede rápido através de provas de validade frequentes e escalabilidade final através de STARKs recursivos.
Geração de prova de conhecimento zero e verificação de compromisso
O ZK-L2 da Merlin Chain utiliza a tecnologia Polygon CDK, e a prova de conhecimento zero é alimentada pela rede descentralizada de poder de computação ZK da Lumoz.
Geração de prova
Semelhante a outras cadeias Polygon CDK, a cadeia Merlin lida com a geração e verificação de provas de transações por meio de um componente chamado zkProver, que é um gerador de prova de conhecimento zero. Todas as regras para transações válidas são implementadas e aplicadas no zkProver.
zkProver realiza cálculos matemáticos complexos na forma de polinômios e linguagem assembly, que são então verificados no contrato inteligente. Essas regras podem ser consideradas restrições que as transações devem seguir para modificar a árvore de estado ou a árvore de saída.
Interação com nós e banco de dados (BD)
zkProver interage principalmente com dois componentes, nomeadamente nós e bancos de dados. Abaixo está um fluxograma que explica claramente esse processo.
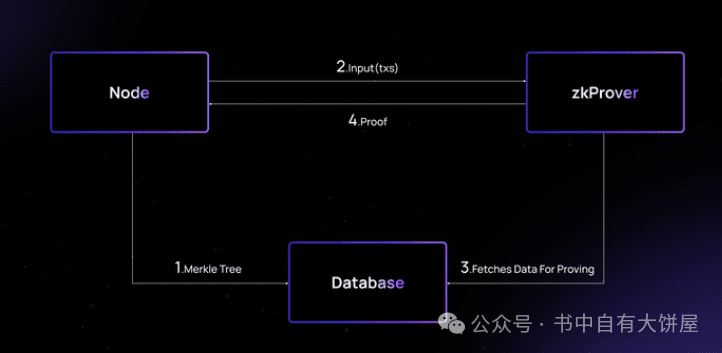
Conforme mostrado no fluxograma acima, toda a interação é dividida em quatro etapas.
1 → O nó envia o conteúdo da árvore Merkle para o banco de dados e o armazena lá
2 → O nó então envia a transação de entrada para zkProver
3 → zkProver acessa o banco de dados para obter as informações necessárias para comprovação verificável das transações enviadas pelo nó. Essas informações incluem a raiz Merkle, chaves irmãs associadas e hashes.
4 → Então, zkProver gera provas de transação e as envia de volta ao nó.
máquina de estado
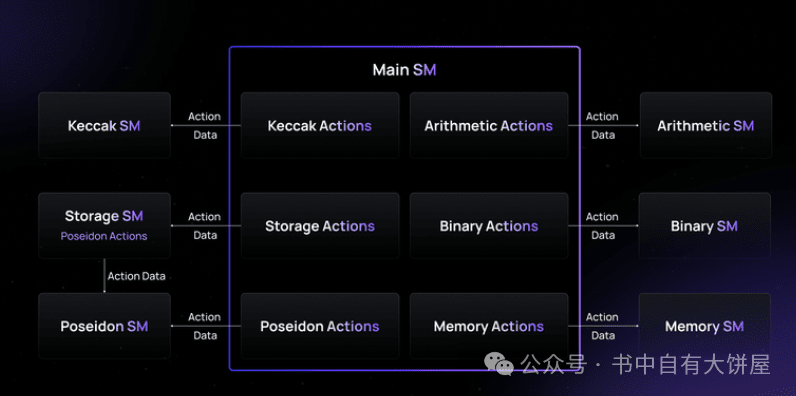
zkProver adota design modular. Além de alguns componentes, consiste principalmente em uma frota de máquinas de estados finitos. Possui um total de 13 máquinas de estados finitos.
máquina mestre de estados finitos
Máquina auxiliar de estados finitos → SM binário, SM de armazenamento, SM de memória, SM aritmética, função Keccak SM, PoseidonG SM
Máquina auxiliar de estados finitos → Fill-PG SM, Fill-KK SM, campo de transferência de bits SM, alinhamento de memória SM, Byte4 SM, ROM SM
Devido ao design modular do zkProver, a máquina mestre de estados finitos pode delegar tantas tarefas quanto possível a outras máquinas especializadas de estados finitos. Isto melhora muito a eficiência do SM principal.
Máquina auxiliar de estados finitos
O atuador SM primário instrui diretamente cada máquina secundária de estados finitos, enviando instruções apropriadas (chamadas de "ações"), conforme mostrado na figura abaixo.
Compilação de conhecimento zero
Como uma linguagem assembly, a linguagem assembly de conhecimento zero (ou zkASM) é projetada especificamente para mapear instruções na máquina de estado finito zkProver principal para outras máquinas de estado finito. Para máquinas de estado finito com firmware, zkASM é o intérprete do firmware.
O código assembly especificado é gerado a partir do código zkASM, usando instruções na máquina principal de estados finitos para especificar como um determinado executor SM deve realizar cálculos. O executor segue rigorosamente a lógica e as convenções do código zkASM, simplificando a verificação do cálculo.
linguagem de identidade polinomial
A linguagem de identidade polinomial (ou PIL) foi projetada especificamente para zkProver. Quase todas as máquinas de estados finitos usam polinômios para expressar seus cálculos. Portanto, as transições de estado em máquinas de estados finitos devem satisfazer o cálculo de identidades polinomiais específicas.
Polygon zkEVM está criando a solução mais eficaz para os três enigmas de privacidade, segurança e escalabilidade em blockchain. O pano de fundo é um esquema eficiente de compromisso de conhecimento zero. De longe, o esquema de compromisso mais confiável e eficiente é o esquema de compromisso polinomial.
Prove a correção da execução
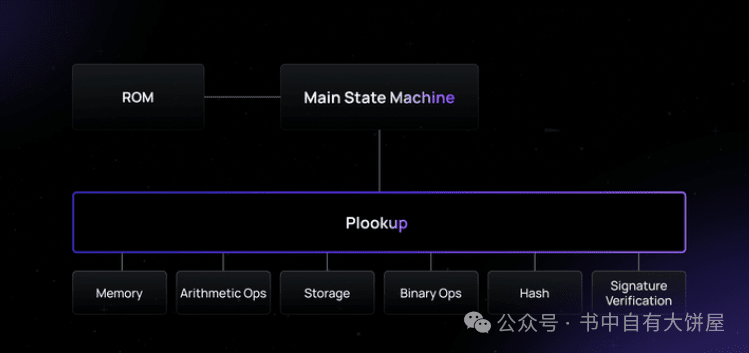
A máquina de estado final do zkProver foi projetada para executar programas e garantir que esses programas sejam executados corretamente.
Portanto, cada máquina auxiliar de estado fino contém seu próprio executor e um programa PIL que pode ser usado para verificar se todas as instruções enviadas pelo executor SM principal são executadas corretamente.
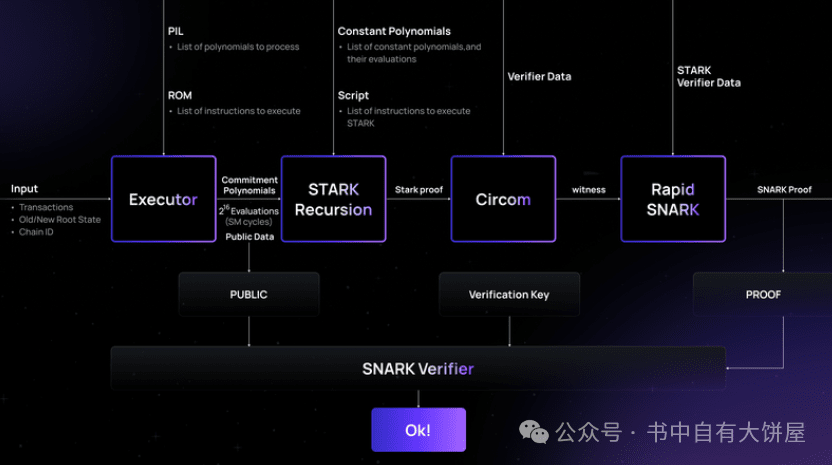
Os componentes do zkProver incluem as quatro partes a seguir.
-Atuador ou executor principal da máquina de estados finitos
-Componente recursivo STARK
-Biblioteca CIRCOM
-Provador Zk-SNARK
Resumindo, zkProver usa esses quatro componentes para gerar provas verificáveis. Portanto, as restrições que cada lote proposto deve satisfazer são restrições polinomiais ou identidades polinomiais. Todos os lotes válidos devem satisfazer certas restrições polinomiais.
Atuador do
O executor ou executor principal da máquina de estado finito cuida da execução do zkEVM. É aqui que a nova linguagem assembly de conhecimento zero (ou zkASM), desenvolvida especificamente pela equipe Polygon zkEVM, é usada para interpretar o bytecode EVM.
Recebe como entrada transações, estados antigos e novos, ChainID do sequenciador, etc. O atuador também precisa
PIL, a lista polinomial, lista de registradores e ROM, armazena e executa a lista de instruções
As configurações do executor devem satisfazer restrições polinomiais para cada lote de transação válido. Outra linguagem que a equipe desenvolveu especificamente, chamada Linguagem de Identidade Polinomial (ou PIL), é usada para codificar todas as restrições polinomiais.
O executor executa todas as instruções no hardware PIL e gera o polinômio confirmado; este é o loop da máquina de estado fino, ou uma lista de todos os estados. Ele também gera alguns dados comuns que fazem parte da entrada do validador zk-SNARK.
Rede Oracle Descentralizada
Na arquitetura L2 do Merlin Chain, os nós sequenciais coletam e agrupam transações e geram dados de transação compactados, raízes de estado ZK e provas por meio de zkEVM. A rede oracle descentralizada compila esses dados L2 e os carrega na raiz principal da rede principal do Bitcoin, tornando-os publicamente acessíveis para toda a rede.
O fluxo de trabalho do Merlin Chain pode ser resumido da seguinte forma: ZK L2 coleta e agrupa transações em lote e, em seguida, zkProver gera provas. Ao mesmo tempo, dados brutos de transações, árvores Merkle, status do Bitcoin e outros dados são agregados para formar provas conjuntas e sincronizados com a rede Oracle.
Ao receber esses dados L2, a rede Oracle realiza a compilação do circuito, enviando os dados compactados e os compromissos para a raiz principal da rede Bitcoin, tornando esses dados verificáveis publicamente e acessíveis a todos os participantes.
Os nós Oracle desempenham um papel importante na Cadeia Merlin. Eles não são apenas responsáveis por verificar as provas de conhecimento zero na cadeia Merlin, mas também por carregar os dados da camada 2 (L2) na raiz principal da rede principal do Bitcoin.
Liquidação final do ZKP:
Os nós Oracle auxiliam os agregadores de provas na preparação e envio de provas de conhecimento zero (ZKPs) para a raiz principal dos blocos Bitcoin. Esta prova confirma a validade da transação em lote e atualiza o estado da cadeia na Camada 2 sem revelar os detalhes.
Verificação descentralizada:
Como entidade descentralizada, a rede de nós Oracle garante a verificação conjunta da disponibilidade de dados (DA) e das provas zk. Isto significa que cada nó participa de forma independente no processo de verificação, aumentando a segurança e a descentralização de todo o sistema.
Os nós Oracle não apenas participam da verificação e confirmação de transações, mas também interagem com a rede principal do Bitcoin, garantindo integração e segurança perfeitas das soluções da camada 2 com a rede Bitcoin. Este design aprimora as capacidades da Merlin Chain como uma plataforma blockchain eficiente, segura e descentralizada.
Mecanismo de piquetagem de nó Oracle
No sistema de piquetagem multitoken da Merlin Chain, o mecanismo de piquetagem é um componente chave para manter a segurança da rede, motivar os participantes e garantir a descentralização. Este mecanismo permite que os usuários participem do processo de governança e verificação de dados da Merlin Chain, apostando diferentes ativos criptográficos ou apostando proxies em nós Oracle existentes.
Segurança e transparência de ativos
Para proteger os ativos prometidos pelos usuários, o sistema utiliza tecnologia de múltiplas assinaturas e armazenamento refrigerado para garantir a segurança dos ativos. Todos os processos de staking e distribuição de recompensas são abertos e transparentes, e os usuários podem verificar o status de staking e os retornos esperados a qualquer momento. Além disso, a utilização de contratos inteligentes garante a imutabilidade e automação do processo de staking, aumentando ainda mais a credibilidade do sistema.
Apostando recompensas
As recompensas de piquetagem dos nós Oracle consistem principalmente em duas partes: recompensas em bloco e taxas de transação. As recompensas em bloco são tokens Merl emitidos a uma determinada taxa de inflação e são distribuídos com base no peso de piquetagem do nó e no desempenho da rede. As taxas de transação são tokens BTC e uma porcentagem de cada transação na cadeia Merlin é retirada da taxa de transação.
As recompensas de aposta serão distribuídas com base no tipo e quantidade de ativos prometidos. Os apostadores BTC receberão 40% das recompensas, os apostadores Merl também receberão 40% das recompensas e os 20% restantes das recompensas serão distribuídos aos apostadores de outros ativos convencionais (como BRC20).
Para garantir a justiça na distribuição de recompensas, utilizaremos um algoritmo de média ponderada baseado na capitalização de mercado e no valor prometido. O algoritmo levará em consideração o valor de mercado e a liquidez dos diferentes ativos, bem como o valor apostado de cada nó Oracle, para calcular as recompensas que cada nó deve receber.
medidas de segurança
Seleção e eliminação de nós
A seleção dos nós Oracle será baseada em uma série de critérios, incluindo valor da promessa, duração online, taxa de sucesso de verificação, etc. O sistema avaliará regularmente os nós Oracle e os nós com baixo desempenho serão eliminados. Novos nós serão selecionados com base em seu desempenho e avaliação da comunidade.
O processo de ZKP para rede BTC
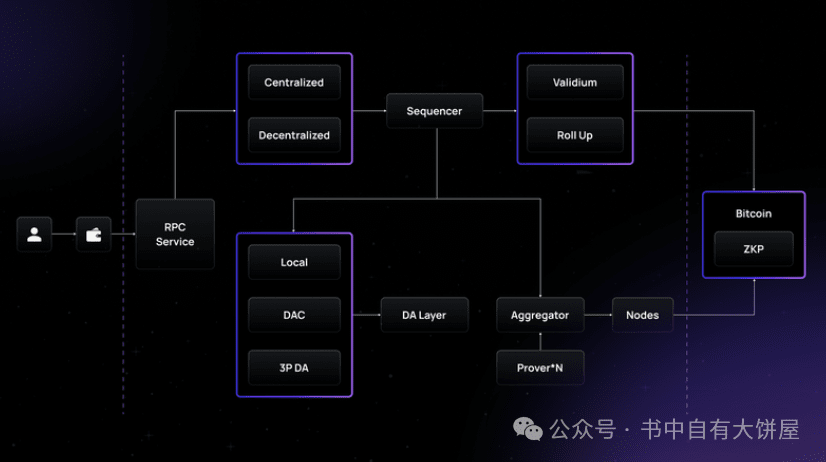
A rede Oracle descentralizada combina disponibilidade de dados (DA) e verificação à prova de zk. O processo específico pode ser dividido da seguinte forma:
Formação de lote:
As transações do usuário são coletadas pelo classificador e organizadas em lotes.
Verificação em lote:
Depois que o lote é formado, ele é verificado e os dados do lote e seu valor hash são transferidos para o nó Oracle.
Validação e armazenamento de dados:
Cada nó Oracle verifica independentemente os dados do lote e armazena os hashes verificados em um banco de dados local para uso futuro.
Geração de assinatura:
Cada nó Oracle gera uma assinatura para o hash do lote para confirmar a integridade e autenticidade do lote.
Comunique-se com Bitcoin:
O sequenciador coleta as assinaturas do membro do oráculo e os hashes de lote originais e os envia à raiz principal da rede Bitcoin.
Verificação de assinatura de limite de Bitcoin:
O sequenciador verifica a assinatura enviada em relação a uma lista válida de membros da rede Oracle e confirma se foi fornecida aprovação suficiente para o hash do lote.
Celestia: camada DA pública
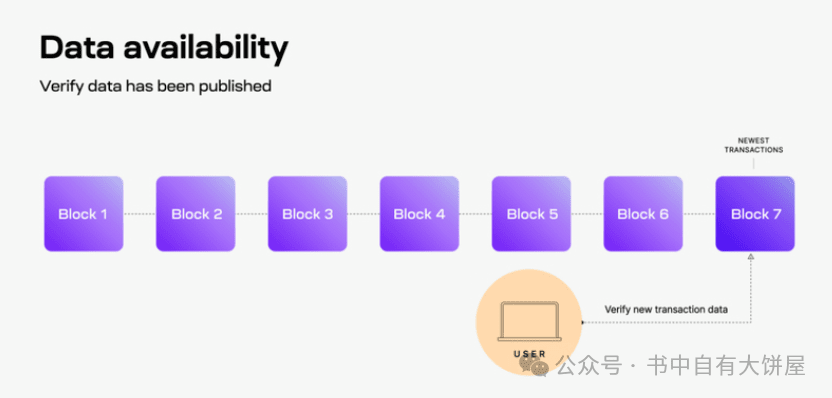
A Merlin Chain usará o Celestia como camada de disponibilidade de dados para garantir que os dados do bloco sejam comprovadamente liberados para que qualquer pessoa possa entender e armazenar o estado da Merlin Chain.
Através do Celestia, o Merlin Chain permite que qualquer pessoa acesse dados históricos para que novos nós Rollup possam reconstruir o estado mais recente reproduzindo blocos históricos. Uma vez que os dados são publicados no Celestia e têm disponibilidade garantida, Rollups e aplicativos são responsáveis por armazenar seus dados históricos. Especificamente, quando os nós recebem um novo bloco adicionado à cadeia, eles verificam a disponibilidade dos dados. Os nós tentarão baixar todos os dados de transação do novo bloco para verificar a disponibilidade. Se o nó puder baixar todos os dados da transação, a disponibilidade dos dados foi verificada com sucesso, provando que os dados do bloco foram de fato publicados na rede.
Atualizações futuras: mecanismo à prova de fraude na rede do Bitcoin
A rede principal Beta da Merlin Chain depende da rede descentralizada Oracle para fornecer sua disponibilidade de dados (DA) ZK-L2 e verificação de prova de conhecimento zero (ZKP). No entanto, devido à incompletude de Turing da rede Bitcoin, não é viável realizar verificação de prova de conhecimento zero diretamente na rede principal do Bitcoin. Portanto, os métodos tradicionais de verificação de provas de conhecimento zero em redes blockchain de camada 1 (como visto na solução ZK-Rollup) não se aplicam ao Bitcoin.
A Merlin Chain resolve esse desafio aproveitando o Taproot para escrever provas agregadas de conhecimento zero e acumular dados na rede principal do Bitcoin. Este processo garante que os dados do ZK-Rollup estejam ancorados no Bitcoin e permaneçam imutáveis. No entanto, isso por si só não pode garantir a validade e exatidão das transações dentro do ZK-Rollup, nem pode utilizar totalmente o poderoso mecanismo de consenso do Bitcoin para garantir a segurança da Camada 2 do ZK-Rollup.
Em atualizações futuras, a Merlin Chain planeja introduzir um mecanismo à prova de fraude na cadeia Bitcoin: os nós da rede Oracle descentralizada devem prometer BTC na rede Bitcoin antecipadamente, formando a base do mecanismo de desafio na cadeia Bitcoin. Os usuários podem iniciar desafios ZK-Rollup com base em dados de transação compactados, raízes de estado ZK e provas ZK na rede principal do Bitcoin. Se houver uma inconsistência entre os dados da prova de desafio e a prova, os usuários podem reivindicar ativos pré-apostados na rede principal do Bitcoin e o ZK-Rollup retornará ao último estado verificado.
Merlin Chain usa o mecanismo à prova de fraude na cadeia Bitcoin para garantir a exatidão dos dados e ZKP enviados pela rede descentralizada Oracle. Em comparação com o rollup otimista, a rede principal do Bitcoin não realiza mais provas de fraude em todo o volume de transações, mas se concentra na verificação da segurança da raiz do estado ZK e da prova ZK. Isso aumenta muito a velocidade.
Economia simbólica
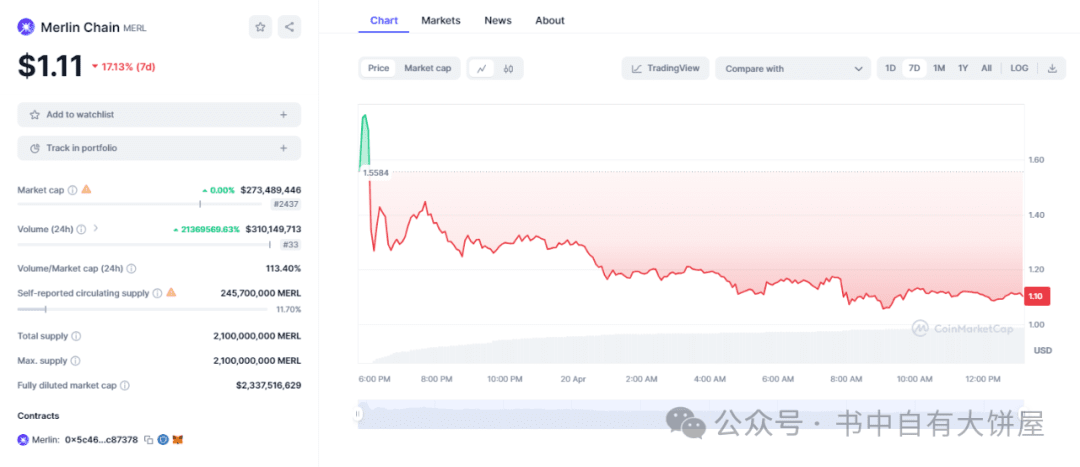
O número total de tokens é de 2.100.000.000, dos quais 245.700.000 estão atualmente em circulação, com uma taxa de circulação de 11,7%. O preço atual da moeda é de aproximadamente US$ 1,1, e o FDV total atingiu US$ 2,2 bilhões. Infelizmente, a distribuição de tokens não foi encontrada.
Concluindo, este projeto está realmente à frente de outras camadas 2 do BTC em termos de tecnologia, ecologia e TVL geral, especialmente o TVL que fala por si (3 bilhões de dólares americanos), e o arb é de apenas 2,6 bilhões em comparação com outras camadas 2 do BTC. , como stacksTVL, é de apenas 100 milhões, enquanto o FDV de stacks atualmente tem 4 bilhões de dólares americanos. O valor global de mercado dos principais projetos da camada 2 da evm está entre 8 bilhões e 10 bilhões de FDV, portanto, deste ponto de vista, o Merlin ainda está em uma faixa subestimada.