Bastou um caractere diferente para que US$ 70 milhões em WBTC fossem parar no bolso de outra pessoa
Vamos começar com alguns casos.
Uma baleia copiou um endereço incorreto e transferiu WBTC no valor de quase US$ 70 milhões. No fim de 2025, outra pessoa fez primeiro uma transferência de teste e, depois de confirmar que deu certo, sentiu-se segura para enviar um valor alto. Mesmo assim, quase 50 milhões de USDT foram parar na carteira de um golpista. Em janeiro de 2026, o mesmo golpe se repetiu, e mais uma baleia perdeu 4.556 ETH, o equivalente a cerca de US$ 12,4 milhões na época.
Esses incidentes usaram a mesma técnica, conhecida como envenenamento de endereços. E a escala é muito maior do que a de alguns casos de grande repercussão. A Universidade Carnegie Mellon analisou dois anos de dados on-chain e identificou cerca de 270 milhões de ataques de envenenamento de endereços.
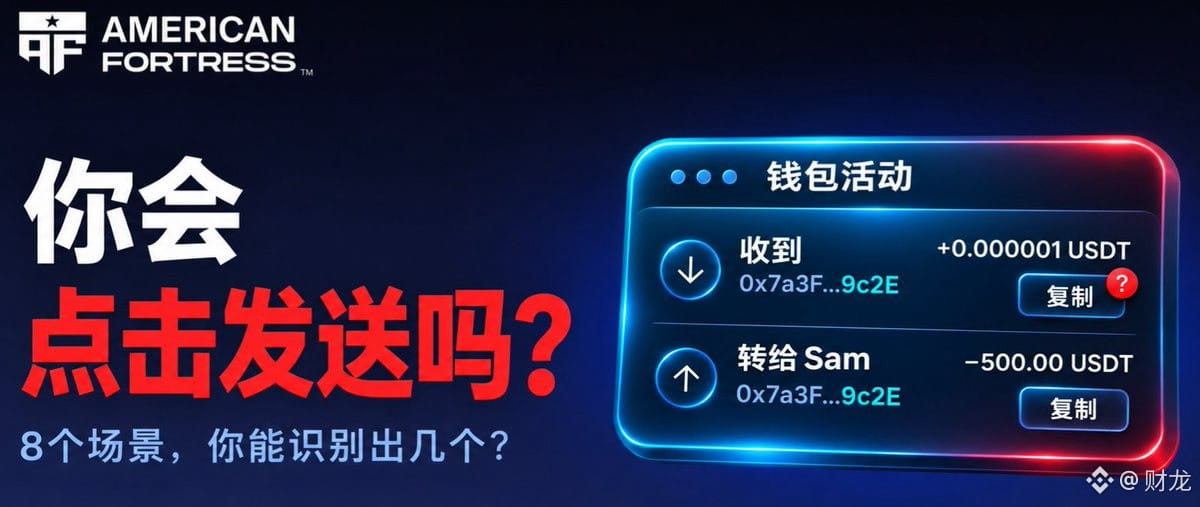
A técnica em si não é complicada. Os endereços de carteira são longas sequências de caracteres, e a maioria das pessoas, ao conferi-los, olha apenas os primeiros e os últimos caracteres. Os atacantes geram endereços falsos com o mesmo início e fim, mas diferentes no meio, e então enviam uma quantia minúscula ao alvo — ou até mesmo uma transferência de valor zero — para fazer o endereço falso aparecer no histórico de transações da vítima. Na próxima vez que ela fizer uma transferência, pode acabar copiando um endereço do histórico sem pensar, e o dinheiro vai parar nas mãos do atacante.
É por isso que transferências de teste também não resolvem o problema. O valor pequeno é enviado ao endereço correto, mas, assim que o teste termina, o endereço falso pode ser inserido no histórico de transações. Se a próxima transferência, de valor alto, também for feita copiando um endereço do histórico, o teste anterior não terá servido para nada.
Visto de uma perspectiva mais ampla do setor, tudo isso é bastante absurdo. O DeFi já evoluiu a ponto de oferecer estratégias como alavancagem em ciclos e derivativos complexos, mas, para fazer uma transferência simples de tokens, o usuário ainda precisa conferir dezenas de caracteres, um por um. Basta errar um para perder o dinheiro.
Os endereços também trazem outro problema: a privacidade. Os registros on-chain são públicos. Quando um endereço de carteira é exposto, qualquer pessoa pode usá-lo para consultar com precisão o tamanho dos seus ativos, seu histórico de transações e suas movimentações financeiras. Quem lida regularmente com grandes quantias on-chain acaba deixando seus registros à vista de todos.
Um projeto está tentando resolver esses dois problemas: American Fortress (@Americanfort_io).
Seu produto se chama FortressName e tem uma proposta simples: usar um nome no lugar de um endereço. O usuário pode reservar um nome para a carteira, como @小萌. Quando a carteira oficial for lançada, outras pessoas poderão inserir esse nome para encontrar a forma de receber, sem precisar copiar aquele endereço comprido. Sem a etapa de copiar e colar, diminui bastante uma das principais oportunidades para o envenenamento de endereços.
Para proteger a privacidade, o projeto criou um mecanismo de recebimento privado chamado Send-to-Name. Segundo o projeto, diferentes relações entre remetentes e destinatários usarão endereços independentes. Por exemplo, quando A enviar dinheiro para você, será usado um endereço; quando B enviar, será usado outro. Assim, fica bem mais difícil para terceiros relacionarem seu saldo e seu histórico de transações a um endereço fixo.
Portanto, essa solução cuida de duas coisas ao mesmo tempo: torna as transferências mais práticas e reduz o risco de enviar dinheiro para o endereço errado; além disso, deixa os recebimentos mais privados e dificulta que outras pessoas descubram informações sobre seus ativos.
As pessoas comuns já estão acostumadas a transferir dinheiro usando nomes. No WeChat Pay e no Alipay, por exemplo, basta encontrar um contato e inserir um nome ou número de celular. Ninguém precisa decorar uma longa sequência de números. Nos últimos anos, o setor cripto dedicou muito esforço a estudar a eficiência do capital e a formas de aumentar ainda mais alguns pontos percentuais nos rendimentos do DeFi. Enquanto isso, a experiência mais básica dos pagamentos on-chain quase não mudou. Já passou da hora de corrigir isso.
É claro que ainda existe uma distância entre o projeto e os resultados práticos. Por enquanto, o FortressName permite apenas reservar nomes; a carteira oficial ainda não foi lançada. Será preciso esperar o produto entrar em funcionamento para ver como o mecanismo de privacidade Send-to-Name se comporta na prática e quantas pessoas vão usá-lo. Vale a pena continuar acompanhando até onde a American Fortress conseguirá chegar.
Há também uma tendência que tornará essa necessidade ainda mais urgente. Cada vez mais agentes de IA vão gerenciar suas próprias carteiras e iniciar transferências por conta própria, aumentando a frequência das transações on-chain. Nessa altura, se as pessoas ainda precisarem conferir, caractere por caractere, endereços de 42 caracteres para fazer uma transferência, essa experiência estará ultrapassada.
Vamos começar com alguns casos.
Uma baleia copiou um endereço incorreto e transferiu WBTC no valor de quase US$ 70 milhões. No fim de 2025, outra pessoa fez primeiro uma transferência de teste e, depois de confirmar que deu certo, sentiu-se segura para enviar um valor alto. Mesmo assim, quase 50 milhões de USDT foram parar na carteira de um golpista. Em janeiro de 2026, o mesmo golpe se repetiu, e mais uma baleia perdeu 4.556 ETH, o equivalente a cerca de US$ 12,4 milhões na época.
Esses incidentes usaram a mesma técnica, conhecida como envenenamento de endereços. E a escala é muito maior do que a de alguns casos de grande repercussão. A Universidade Carnegie Mellon analisou dois anos de dados on-chain e identificou cerca de 270 milhões de ataques de envenenamento de endereços.
A técnica em si não é complicada. Os endereços de carteira são longas sequências de caracteres, e a maioria das pessoas, ao conferi-los, olha apenas os primeiros e os últimos caracteres. Os atacantes geram endereços falsos com o mesmo início e fim, mas diferentes no meio, e então enviam uma quantia minúscula ao alvo — ou até mesmo uma transferência de valor zero — para fazer o endereço falso aparecer no histórico de transações da vítima. Na próxima vez que ela fizer uma transferência, pode acabar copiando um endereço do histórico sem pensar, e o dinheiro vai parar nas mãos do atacante.
É por isso que transferências de teste também não resolvem o problema. O valor pequeno é enviado ao endereço correto, mas, assim que o teste termina, o endereço falso pode ser inserido no histórico de transações. Se a próxima transferência, de valor alto, também for feita copiando um endereço do histórico, o teste anterior não terá servido para nada.
Visto de uma perspectiva mais ampla do setor, tudo isso é bastante absurdo. O DeFi já evoluiu a ponto de oferecer estratégias como alavancagem em ciclos e derivativos complexos, mas, para fazer uma transferência simples de tokens, o usuário ainda precisa conferir dezenas de caracteres, um por um. Basta errar um para perder o dinheiro.
Os endereços também trazem outro problema: a privacidade. Os registros on-chain são públicos. Quando um endereço de carteira é exposto, qualquer pessoa pode usá-lo para consultar com precisão o tamanho dos seus ativos, seu histórico de transações e suas movimentações financeiras. Quem lida regularmente com grandes quantias on-chain acaba deixando seus registros à vista de todos.
Um projeto está tentando resolver esses dois problemas: American Fortress (@Americanfort_io).
Seu produto se chama FortressName e tem uma proposta simples: usar um nome no lugar de um endereço. O usuário pode reservar um nome para a carteira, como @小萌. Quando a carteira oficial for lançada, outras pessoas poderão inserir esse nome para encontrar a forma de receber, sem precisar copiar aquele endereço comprido. Sem a etapa de copiar e colar, diminui bastante uma das principais oportunidades para o envenenamento de endereços.
Para proteger a privacidade, o projeto criou um mecanismo de recebimento privado chamado Send-to-Name. Segundo o projeto, diferentes relações entre remetentes e destinatários usarão endereços independentes. Por exemplo, quando A enviar dinheiro para você, será usado um endereço; quando B enviar, será usado outro. Assim, fica bem mais difícil para terceiros relacionarem seu saldo e seu histórico de transações a um endereço fixo.
Portanto, essa solução cuida de duas coisas ao mesmo tempo: torna as transferências mais práticas e reduz o risco de enviar dinheiro para o endereço errado; além disso, deixa os recebimentos mais privados e dificulta que outras pessoas descubram informações sobre seus ativos.
As pessoas comuns já estão acostumadas a transferir dinheiro usando nomes. No WeChat Pay e no Alipay, por exemplo, basta encontrar um contato e inserir um nome ou número de celular. Ninguém precisa decorar uma longa sequência de números. Nos últimos anos, o setor cripto dedicou muito esforço a estudar a eficiência do capital e a formas de aumentar ainda mais alguns pontos percentuais nos rendimentos do DeFi. Enquanto isso, a experiência mais básica dos pagamentos on-chain quase não mudou. Já passou da hora de corrigir isso.
É claro que ainda existe uma distância entre o projeto e os resultados práticos. Por enquanto, o FortressName permite apenas reservar nomes; a carteira oficial ainda não foi lançada. Será preciso esperar o produto entrar em funcionamento para ver como o mecanismo de privacidade Send-to-Name se comporta na prática e quantas pessoas vão usá-lo. Vale a pena continuar acompanhando até onde a American Fortress conseguirá chegar.
Há também uma tendência que tornará essa necessidade ainda mais urgente. Cada vez mais agentes de IA vão gerenciar suas próprias carteiras e iniciar transferências por conta própria, aumentando a frequência das transações on-chain. Nessa altura, se as pessoas ainda precisarem conferir, caractere por caractere, endereços de 42 caracteres para fazer uma transferência, essa experiência estará ultrapassada.