A vulnerabilidade foi divulgada e ficou sem correção por 66 dias. Desta vez, a empresa admitiu: 52 contas tiveram 1,6 milhão transferido
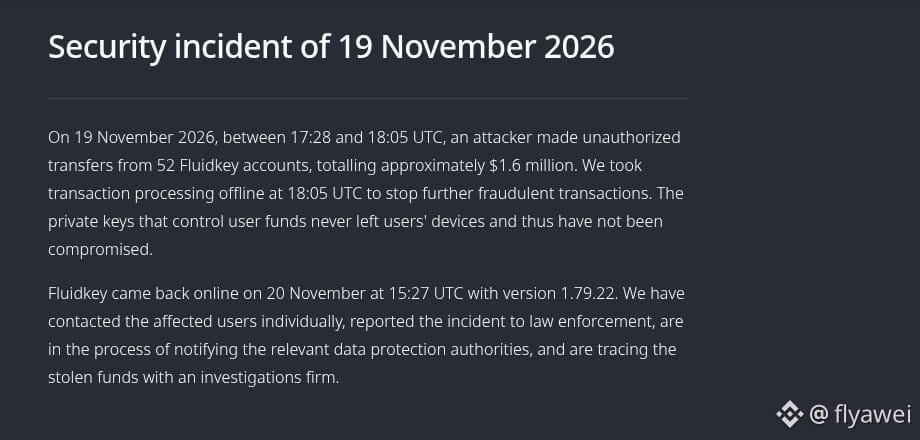
A Fluidkey, uma carteira focada em privacidade, publicou hoje às 9h48 um relatório pós-incidente sobre o problema de segurança ocorrido em 19 de novembro. A própria empresa informou que cerca de 1,6 milhão de dólares foi transferido de um total de 52 contas, em 6 blockchains.
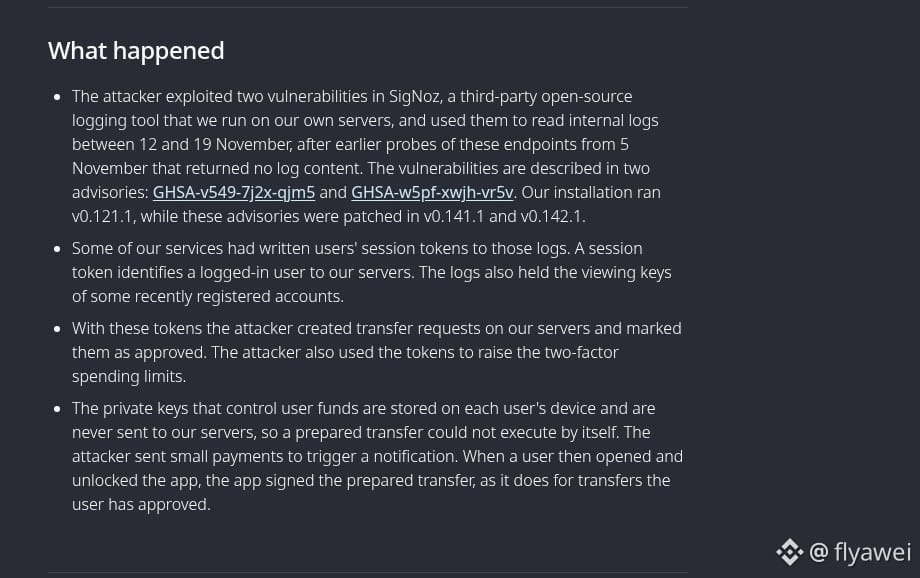
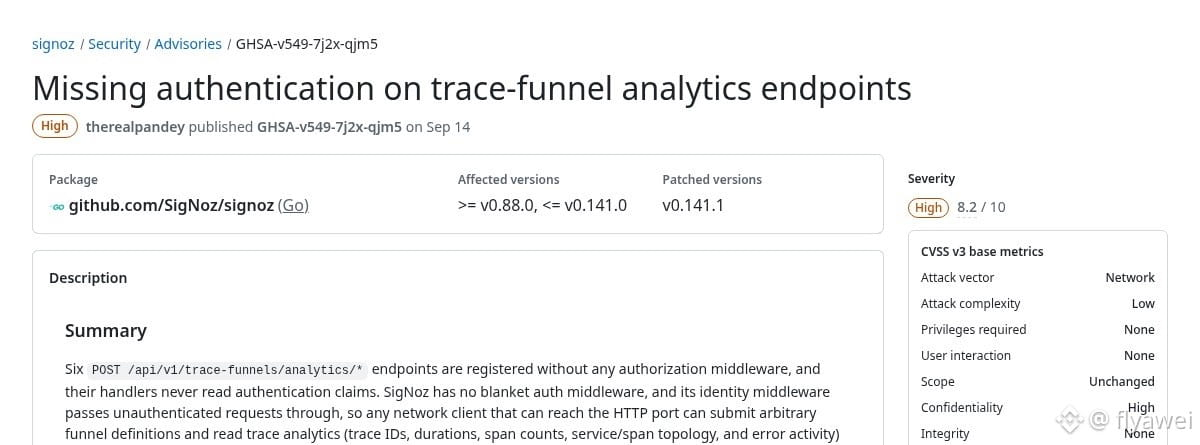
Há um detalhe sobre a cronologia que é absurdo. A ferramenta de código aberto para registros SigNoz, que rodava nos servidores da empresa, estava desatualizada. Uma das vulnerabilidades havia sido divulgada em 14 de setembro e já tinha uma correção disponível, mas ela ficou sem ser aplicada até o dia do incidente: exatamente 66 dias. Os invasores começaram a sondar o sistema em 5 de novembro e, entre os dias 12 e 19, conseguiram ler os registros internos. Os registros continham dados de sessão dos usuários. Com eles, os invasores criaram solicitações de transferência nos servidores oficiais e as marcaram como aprovadas, além de aumentar o limite da autenticação de dois fatores e, em seguida, realizar pequenas transferências para fazer as notificações aparecerem. Quando os usuários abriam e desbloqueavam o aplicativo, o dispositivo assinava as transferências preparadas por terceiros.
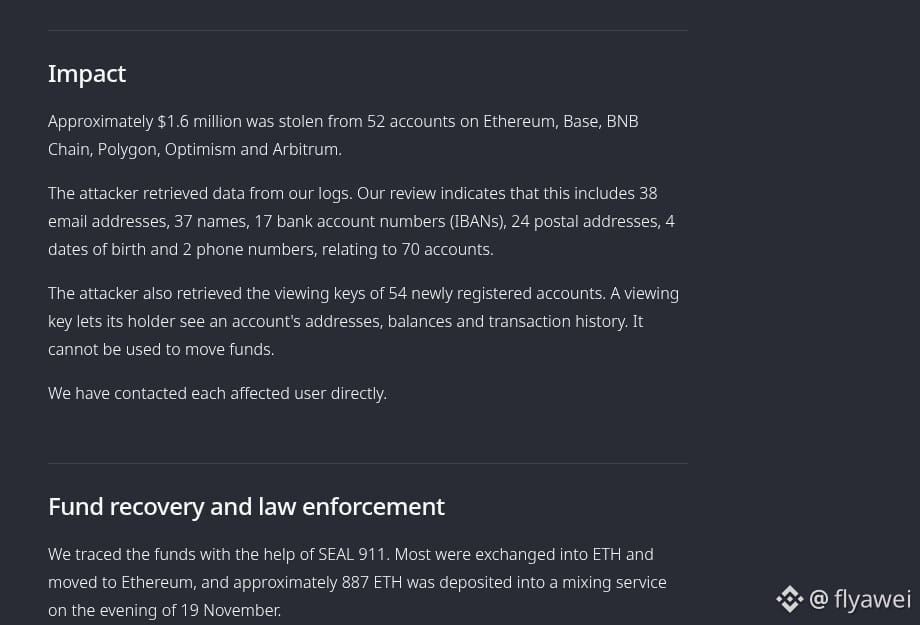
A empresa também admitiu que alguns dados pessoais de 70 contas foram acessados, incluindo endereços de e-mail, 17 contas bancárias e endereços postais. Além disso, as chaves de visualização de 54 contas novas foram roubadas. Elas permitem consultar saldos e transações, mas não transferir dinheiro. A maior parte dos fundos transferidos foi convertida em ETH; cerca de 887 unidades já foram enviadas para um misturador de criptomoedas. A empresa disse que entrou em contato individualmente com os usuários afetados e denunciou o caso às autoridades policiais dos Estados Unidos e da Suíça. O relatório não menciona indenizações.
Na minha opinião, a culpa é da própria empresa. Quem usa essa carteira deve recorrer apenas aos canais oficiais e não acreditar em mensagens privadas de pessoas que dizem poder ajudar a recuperar o dinheiro. Também é bom ficar de olho nas contas bancárias e no e-mail. Depois que o dinheiro entra em um misturador de criptomoedas, é muito difícil recuperá-lo.
Para quem está começando, recomendo observar mais e agir menos. Na hora de comprar criptomoedas, compre apenas $BTC
A Fluidkey, uma carteira focada em privacidade, publicou hoje às 9h48 um relatório pós-incidente sobre o problema de segurança ocorrido em 19 de novembro. A própria empresa informou que cerca de 1,6 milhão de dólares foi transferido de um total de 52 contas, em 6 blockchains.
Há um detalhe sobre a cronologia que é absurdo. A ferramenta de código aberto para registros SigNoz, que rodava nos servidores da empresa, estava desatualizada. Uma das vulnerabilidades havia sido divulgada em 14 de setembro e já tinha uma correção disponível, mas ela ficou sem ser aplicada até o dia do incidente: exatamente 66 dias. Os invasores começaram a sondar o sistema em 5 de novembro e, entre os dias 12 e 19, conseguiram ler os registros internos. Os registros continham dados de sessão dos usuários. Com eles, os invasores criaram solicitações de transferência nos servidores oficiais e as marcaram como aprovadas, além de aumentar o limite da autenticação de dois fatores e, em seguida, realizar pequenas transferências para fazer as notificações aparecerem. Quando os usuários abriam e desbloqueavam o aplicativo, o dispositivo assinava as transferências preparadas por terceiros.
A empresa também admitiu que alguns dados pessoais de 70 contas foram acessados, incluindo endereços de e-mail, 17 contas bancárias e endereços postais. Além disso, as chaves de visualização de 54 contas novas foram roubadas. Elas permitem consultar saldos e transações, mas não transferir dinheiro. A maior parte dos fundos transferidos foi convertida em ETH; cerca de 887 unidades já foram enviadas para um misturador de criptomoedas. A empresa disse que entrou em contato individualmente com os usuários afetados e denunciou o caso às autoridades policiais dos Estados Unidos e da Suíça. O relatório não menciona indenizações.
Na minha opinião, a culpa é da própria empresa. Quem usa essa carteira deve recorrer apenas aos canais oficiais e não acreditar em mensagens privadas de pessoas que dizem poder ajudar a recuperar o dinheiro. Também é bom ficar de olho nas contas bancárias e no e-mail. Depois que o dinheiro entra em um misturador de criptomoedas, é muito difícil recuperá-lo.
Para quem está começando, recomendo observar mais e agir menos. Na hora de comprar criptomoedas, compre apenas $BTC