Se quem invadiu o cofre usou a chave verdadeira, isso ainda conta como um ataque hacker?
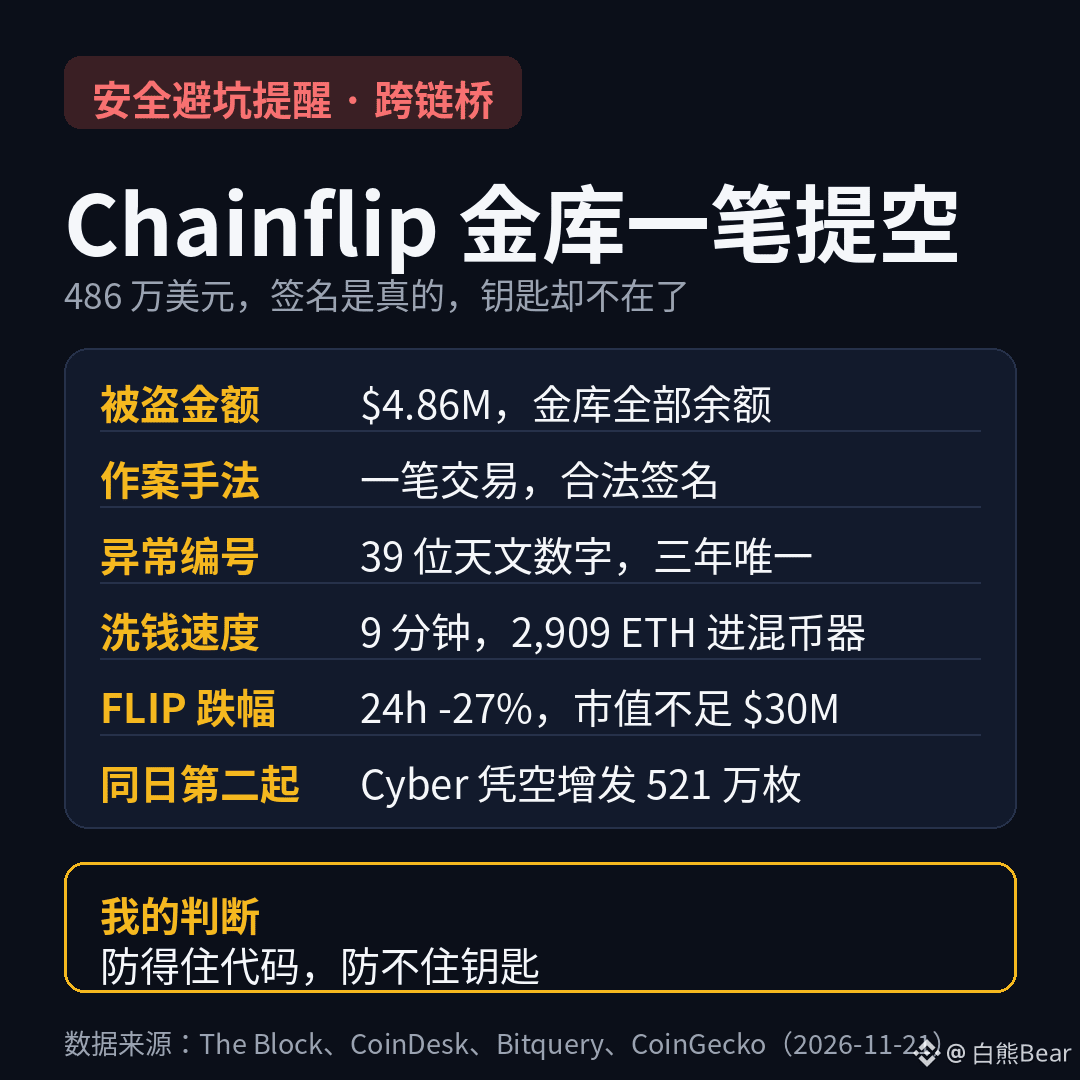
Foi assim que o cofre de Ethereum da Chainflip foi esvaziado. Em uma única transação, 520 ETH, 3,25 milhões de USDC e 758 mil USDT — um total de US$ 4,86 milhões. Levaram tudo o que havia no cofre, sem deixar nada.
O estranho é que a assinatura desse saque era legítima. As regras da Chainflip determinam que 150 validadores compartilhem uma chave e que pelo menos 100 participem da assinatura para movimentar os fundos do cofre. A assinatura foi validada, e o dinheiro saiu. A Bitquery revisou todas as 299.677 assinaturas do cofre ao longo de três anos e encontrou apenas uma que não batia: seu número de identificação era um número astronômico de 39 dígitos, quando o normal seria algo em torno de 315 mil. A assinatura em si era válida, mas não havia sido gerada pelo sistema normal. É bem provável que a chave já não estivesse nas mãos da própria equipe.
Quem fez isso também não perdeu tempo: em 9 minutos, converteu todas as stablecoins em ETH e enviou 2.909 ETH para a Tornado Cash em 38 transações, ao longo de 48 segundos. A carteira usada no ataque recebeu dinheiro pela primeira vez apenas 1 minuto antes da ação — e os fundos vieram de um mixer. Em seguida, toda a plataforma da Chainflip parou: depósitos, saques, swaps e cotações foram suspensos, e nem os LPs conseguiram retirar seus fundos. O FLIP caiu mais de 27% em um dia, e o valor de mercado despencou de US$ 41,6 milhões para menos de US$ 30 milhões. Em setembro, a Chainflip já havia sofrido um incidente na Tron; naquela ocasião, os validadores votaram para compensar os LPs. Ainda não se sabe se haverá compensação desta vez.
No mesmo dia, a Cyber também foi afetada: 5,213 milhões de CYBER foram criados do nada na Solana, enquanto a mesma quantidade foi retirada dos fundos bloqueados na ponte do Ethereum. Os tokens foram vendidos por cerca de US$ 970 mil em ETH, e a Upbit e a Bithumb congelaram imediatamente os depósitos e saques de CYBER. Os métodos dos dois ataques foram diferentes, mas exploraram a mesma vulnerabilidade: a segurança de pontes entre blockchains e de cofres não depende apenas da existência de falhas no código, mas também de as pessoas responsáveis pelas chaves e os processos terem sido comprometidos.
Na minha opinião, não é coincidência que os incidentes de segurança tenham se acumulado nesta semana: sBOLD no dia 18, Fluidkey no dia 19, XMR1 no dia 20 e Chainflip mais Cyber no dia 21 — cinco incidentes em uma semana, com perdas entre US$ 1 milhão e US$ 13,5 milhões. O mercado mal tinha se recuperado da mínima de US$ 55,3 mil e voltado a ficar acima de US$ 60 mil, e os incidentes de segurança começaram a surgir um atrás do outro. Quanto mais fraco o mercado, mais ativos ficam os atacantes. Todo mundo está ocupado tentando recuperar as perdas, e ninguém está de olho no gerenciamento de riscos. O caso da Chainflip é especialmente preocupante: o contrato não tinha falhas, a assinatura era legítima, e nem uma auditoria teria conseguido impedir o ataque. Compartilhar uma chave entre 150 validadores parece muito descentralizado, mas basta uma brecha no processo de assinatura para que todo o projeto acabe deixando a porta da frente aberta para os atacantes.
Agora, vale acompanhar estes pontos: a Chainflip vai compensar os LPs? Em setembro, compensou; se não fizer isso desta vez, o FLIP e seus LPs provavelmente vão se desfazer. O que será feito com os 5,21 milhões de CYBER sem lastro: serão queimados ou a emissão ficará como fato consumado? E qual será o destino dos 2.909 ETH na Tornado Cash? Será que o mesmo grupo vai continuar atacando outras pontes?
Você ainda se atreve a deixar seu dinheiro por muito tempo nos cofres de pontes entre blockchains ou só usa e troca na hora?
$BTC $FLIP $CYBER
#跨链桥 #SegurançaDeFi
Foi assim que o cofre de Ethereum da Chainflip foi esvaziado. Em uma única transação, 520 ETH, 3,25 milhões de USDC e 758 mil USDT — um total de US$ 4,86 milhões. Levaram tudo o que havia no cofre, sem deixar nada.
O estranho é que a assinatura desse saque era legítima. As regras da Chainflip determinam que 150 validadores compartilhem uma chave e que pelo menos 100 participem da assinatura para movimentar os fundos do cofre. A assinatura foi validada, e o dinheiro saiu. A Bitquery revisou todas as 299.677 assinaturas do cofre ao longo de três anos e encontrou apenas uma que não batia: seu número de identificação era um número astronômico de 39 dígitos, quando o normal seria algo em torno de 315 mil. A assinatura em si era válida, mas não havia sido gerada pelo sistema normal. É bem provável que a chave já não estivesse nas mãos da própria equipe.
Quem fez isso também não perdeu tempo: em 9 minutos, converteu todas as stablecoins em ETH e enviou 2.909 ETH para a Tornado Cash em 38 transações, ao longo de 48 segundos. A carteira usada no ataque recebeu dinheiro pela primeira vez apenas 1 minuto antes da ação — e os fundos vieram de um mixer. Em seguida, toda a plataforma da Chainflip parou: depósitos, saques, swaps e cotações foram suspensos, e nem os LPs conseguiram retirar seus fundos. O FLIP caiu mais de 27% em um dia, e o valor de mercado despencou de US$ 41,6 milhões para menos de US$ 30 milhões. Em setembro, a Chainflip já havia sofrido um incidente na Tron; naquela ocasião, os validadores votaram para compensar os LPs. Ainda não se sabe se haverá compensação desta vez.
No mesmo dia, a Cyber também foi afetada: 5,213 milhões de CYBER foram criados do nada na Solana, enquanto a mesma quantidade foi retirada dos fundos bloqueados na ponte do Ethereum. Os tokens foram vendidos por cerca de US$ 970 mil em ETH, e a Upbit e a Bithumb congelaram imediatamente os depósitos e saques de CYBER. Os métodos dos dois ataques foram diferentes, mas exploraram a mesma vulnerabilidade: a segurança de pontes entre blockchains e de cofres não depende apenas da existência de falhas no código, mas também de as pessoas responsáveis pelas chaves e os processos terem sido comprometidos.
Na minha opinião, não é coincidência que os incidentes de segurança tenham se acumulado nesta semana: sBOLD no dia 18, Fluidkey no dia 19, XMR1 no dia 20 e Chainflip mais Cyber no dia 21 — cinco incidentes em uma semana, com perdas entre US$ 1 milhão e US$ 13,5 milhões. O mercado mal tinha se recuperado da mínima de US$ 55,3 mil e voltado a ficar acima de US$ 60 mil, e os incidentes de segurança começaram a surgir um atrás do outro. Quanto mais fraco o mercado, mais ativos ficam os atacantes. Todo mundo está ocupado tentando recuperar as perdas, e ninguém está de olho no gerenciamento de riscos. O caso da Chainflip é especialmente preocupante: o contrato não tinha falhas, a assinatura era legítima, e nem uma auditoria teria conseguido impedir o ataque. Compartilhar uma chave entre 150 validadores parece muito descentralizado, mas basta uma brecha no processo de assinatura para que todo o projeto acabe deixando a porta da frente aberta para os atacantes.
Agora, vale acompanhar estes pontos: a Chainflip vai compensar os LPs? Em setembro, compensou; se não fizer isso desta vez, o FLIP e seus LPs provavelmente vão se desfazer. O que será feito com os 5,21 milhões de CYBER sem lastro: serão queimados ou a emissão ficará como fato consumado? E qual será o destino dos 2.909 ETH na Tornado Cash? Será que o mesmo grupo vai continuar atacando outras pontes?
Você ainda se atreve a deixar seu dinheiro por muito tempo nos cofres de pontes entre blockchains ou só usa e troca na hora?
$BTC $FLIP $CYBER
#跨链桥 #SegurançaDeFi