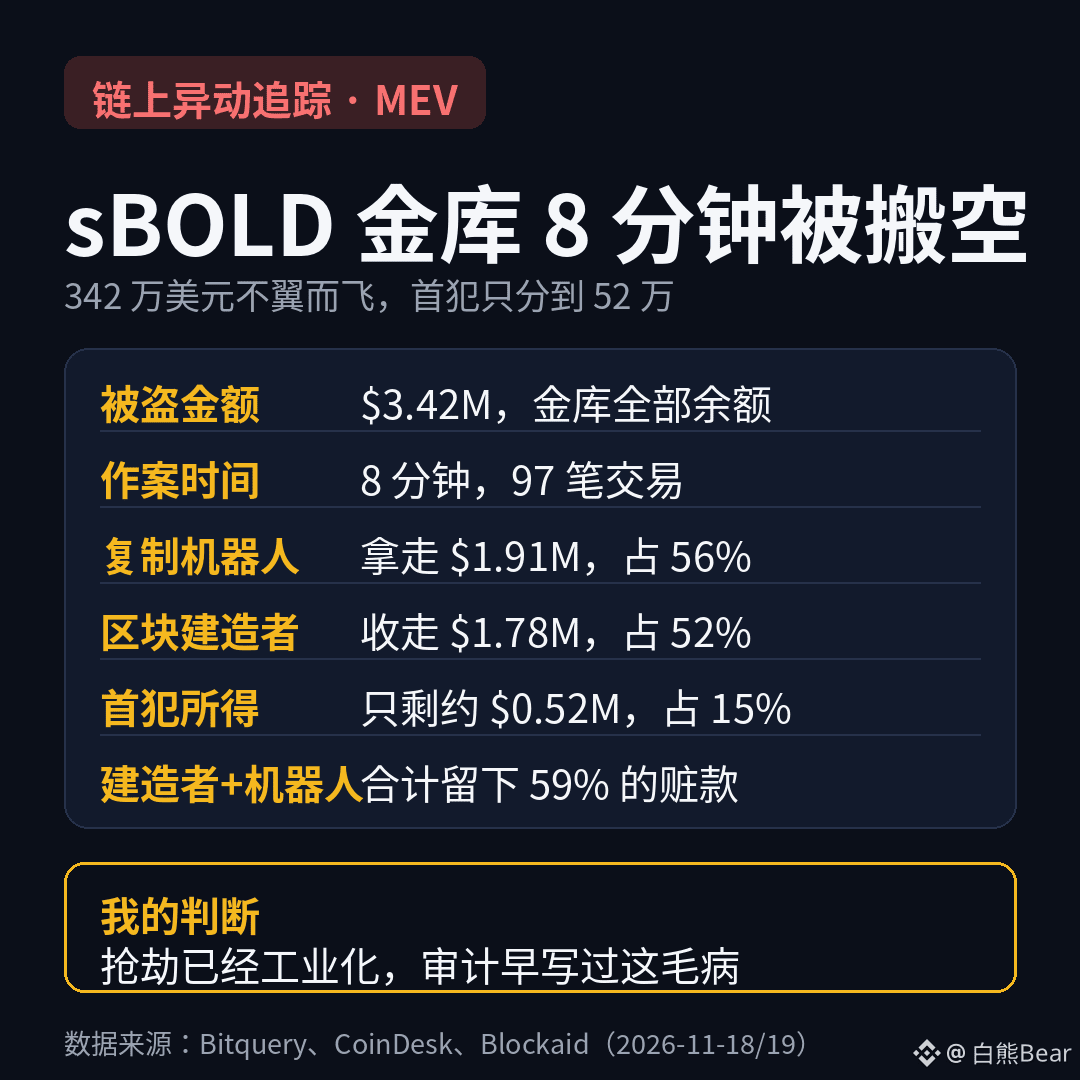
Um cofre foi esvaziado em 8 minutos: US$ 3,42 milhões. Quem executou o ataque ficou com apenas US$ 520 mil — a maior parte foi levada por robôs que correram para a frente e pelos construtores de blocos.
Ao meio-dia de 18 de novembro, o cofre sBOLD da K3 Capital foi esvaziado entre 12h25 e 12h33: 97 transações, US$ 3,42 milhões — todo o patrimônio do cofre. O sBOLD é um produto que rende juros ao depositar a stablecoin BOLD. A falha estava na fórmula usada para calcular o preço das cotas: os wstETH depositados não eram contabilizados. O atacante tomou emprestados 10 mil wstETH da Morpho por meio de um empréstimo-relâmpago, cunhou cerca de 9 milhões de BOLD e, repetindo operações de depósito, troca e resgate, resgatou os BOLD de outras pessoas. A K3 só anunciou a suspensão do contrato às 13h08, mas o dinheiro já tinha sumido.
O mais absurdo foi a divisão do saque. A carteira que primeiro colocou o ataque na blockchain levou apenas cerca de US$ 520 mil e logo converteu o valor em bitcoin pela THORChain e pela Maya; um robô MEV que chegou ao saber da operação copiou todo o ataque e, em 57 transações, levou US$ 1,91 milhão — 56% do total. Para disputar a ordem de inclusão nos blocos, o robô pagou US$ 1,78 milhão aos construtores de blocos da Ethereum; em certo momento, a taxa para furar a fila em um único bloco chegou a 44 ETH. Os construtores, junto com as carteiras que receberam os pagamentos dos robôs, ficaram com 59% do dinheiro.
Na minha opinião, o mais importante nessa história não é o valor de US$ 3,42 milhões, mas o fato de que os roubos on-chain já se tornaram uma operação industrializada: assim que o código do ataque entra na blockchain, em poucos segundos seis carteiras, robôs e construtores aparecem para dividir o saque — e o autor do ataque acaba ficando com a menor parte. O que dói ainda mais é que, na auditoria de maio de 2025, a ChainSecurity já havia sinalizado um problema contábil de alto risco, exatamente desse tipo: o cálculo do preço das cotas não contabilizava as garantias. O relatório de auditoria registrou o problema, mas a vulnerabilidade continuou lá, intacta, até que alguém esvaziasse o cofre. Não houve problema com o próprio BOLD nem com a Liquity; o problema estava na camada de encapsulamento da K3. Mas os usuários depositaram sBOLD e, para quem não consegue distinguir essas camadas, a conta acaba sobrando para eles. Além disso, os construtores receberam US$ 1,78 milhão em taxas para furar a fila, mas, segundo a Bitquery, não há evidências de que soubessem que estavam incluindo transações do ataque nos blocos. O mecanismo de MEV não distingue o bem do mal: quem paga mais passa primeiro. É justamente isso que há de mais incômodo nele.
Daqui para a frente, vale acompanhar três coisas: a K3 ainda não anunciou um plano de indenização; para um cofre pequeno, US$ 3,42 milhões significam perda total, então quem depositou sBOLD deve conferir quanto ainda resta de suas cotas. Todos os cofres de rendimento que calculam o preço das próprias cotas deveriam rever os trechos sinalizados como de alto risco nos relatórios de auditoria. E, no mesmo dia, houve também o ataque à ponte Gonka, com US$ 1,05 milhão, e à Reental, com cerca de US$ 950 mil. Somados, os três casos chegam a aproximadamente US$ 5,4 milhões, o que indica que alguém está varrendo esse tipo de cofre em série.
Você acha que os construtores de blocos que receberam US$ 1,78 milhão para furar a fila são cúmplices desse roubo? Ou, na blockchain, receber para fazer o serviço já é simplesmente a regra?
$BTC $ETH
#MEV #SegurançaDeFi
Ao meio-dia de 18 de novembro, o cofre sBOLD da K3 Capital foi esvaziado entre 12h25 e 12h33: 97 transações, US$ 3,42 milhões — todo o patrimônio do cofre. O sBOLD é um produto que rende juros ao depositar a stablecoin BOLD. A falha estava na fórmula usada para calcular o preço das cotas: os wstETH depositados não eram contabilizados. O atacante tomou emprestados 10 mil wstETH da Morpho por meio de um empréstimo-relâmpago, cunhou cerca de 9 milhões de BOLD e, repetindo operações de depósito, troca e resgate, resgatou os BOLD de outras pessoas. A K3 só anunciou a suspensão do contrato às 13h08, mas o dinheiro já tinha sumido.
O mais absurdo foi a divisão do saque. A carteira que primeiro colocou o ataque na blockchain levou apenas cerca de US$ 520 mil e logo converteu o valor em bitcoin pela THORChain e pela Maya; um robô MEV que chegou ao saber da operação copiou todo o ataque e, em 57 transações, levou US$ 1,91 milhão — 56% do total. Para disputar a ordem de inclusão nos blocos, o robô pagou US$ 1,78 milhão aos construtores de blocos da Ethereum; em certo momento, a taxa para furar a fila em um único bloco chegou a 44 ETH. Os construtores, junto com as carteiras que receberam os pagamentos dos robôs, ficaram com 59% do dinheiro.
Na minha opinião, o mais importante nessa história não é o valor de US$ 3,42 milhões, mas o fato de que os roubos on-chain já se tornaram uma operação industrializada: assim que o código do ataque entra na blockchain, em poucos segundos seis carteiras, robôs e construtores aparecem para dividir o saque — e o autor do ataque acaba ficando com a menor parte. O que dói ainda mais é que, na auditoria de maio de 2025, a ChainSecurity já havia sinalizado um problema contábil de alto risco, exatamente desse tipo: o cálculo do preço das cotas não contabilizava as garantias. O relatório de auditoria registrou o problema, mas a vulnerabilidade continuou lá, intacta, até que alguém esvaziasse o cofre. Não houve problema com o próprio BOLD nem com a Liquity; o problema estava na camada de encapsulamento da K3. Mas os usuários depositaram sBOLD e, para quem não consegue distinguir essas camadas, a conta acaba sobrando para eles. Além disso, os construtores receberam US$ 1,78 milhão em taxas para furar a fila, mas, segundo a Bitquery, não há evidências de que soubessem que estavam incluindo transações do ataque nos blocos. O mecanismo de MEV não distingue o bem do mal: quem paga mais passa primeiro. É justamente isso que há de mais incômodo nele.
Daqui para a frente, vale acompanhar três coisas: a K3 ainda não anunciou um plano de indenização; para um cofre pequeno, US$ 3,42 milhões significam perda total, então quem depositou sBOLD deve conferir quanto ainda resta de suas cotas. Todos os cofres de rendimento que calculam o preço das próprias cotas deveriam rever os trechos sinalizados como de alto risco nos relatórios de auditoria. E, no mesmo dia, houve também o ataque à ponte Gonka, com US$ 1,05 milhão, e à Reental, com cerca de US$ 950 mil. Somados, os três casos chegam a aproximadamente US$ 5,4 milhões, o que indica que alguém está varrendo esse tipo de cofre em série.
Você acha que os construtores de blocos que receberam US$ 1,78 milhão para furar a fila são cúmplices desse roubo? Ou, na blockchain, receber para fazer o serviço já é simplesmente a regra?
$BTC $ETH
#MEV #SegurançaDeFi