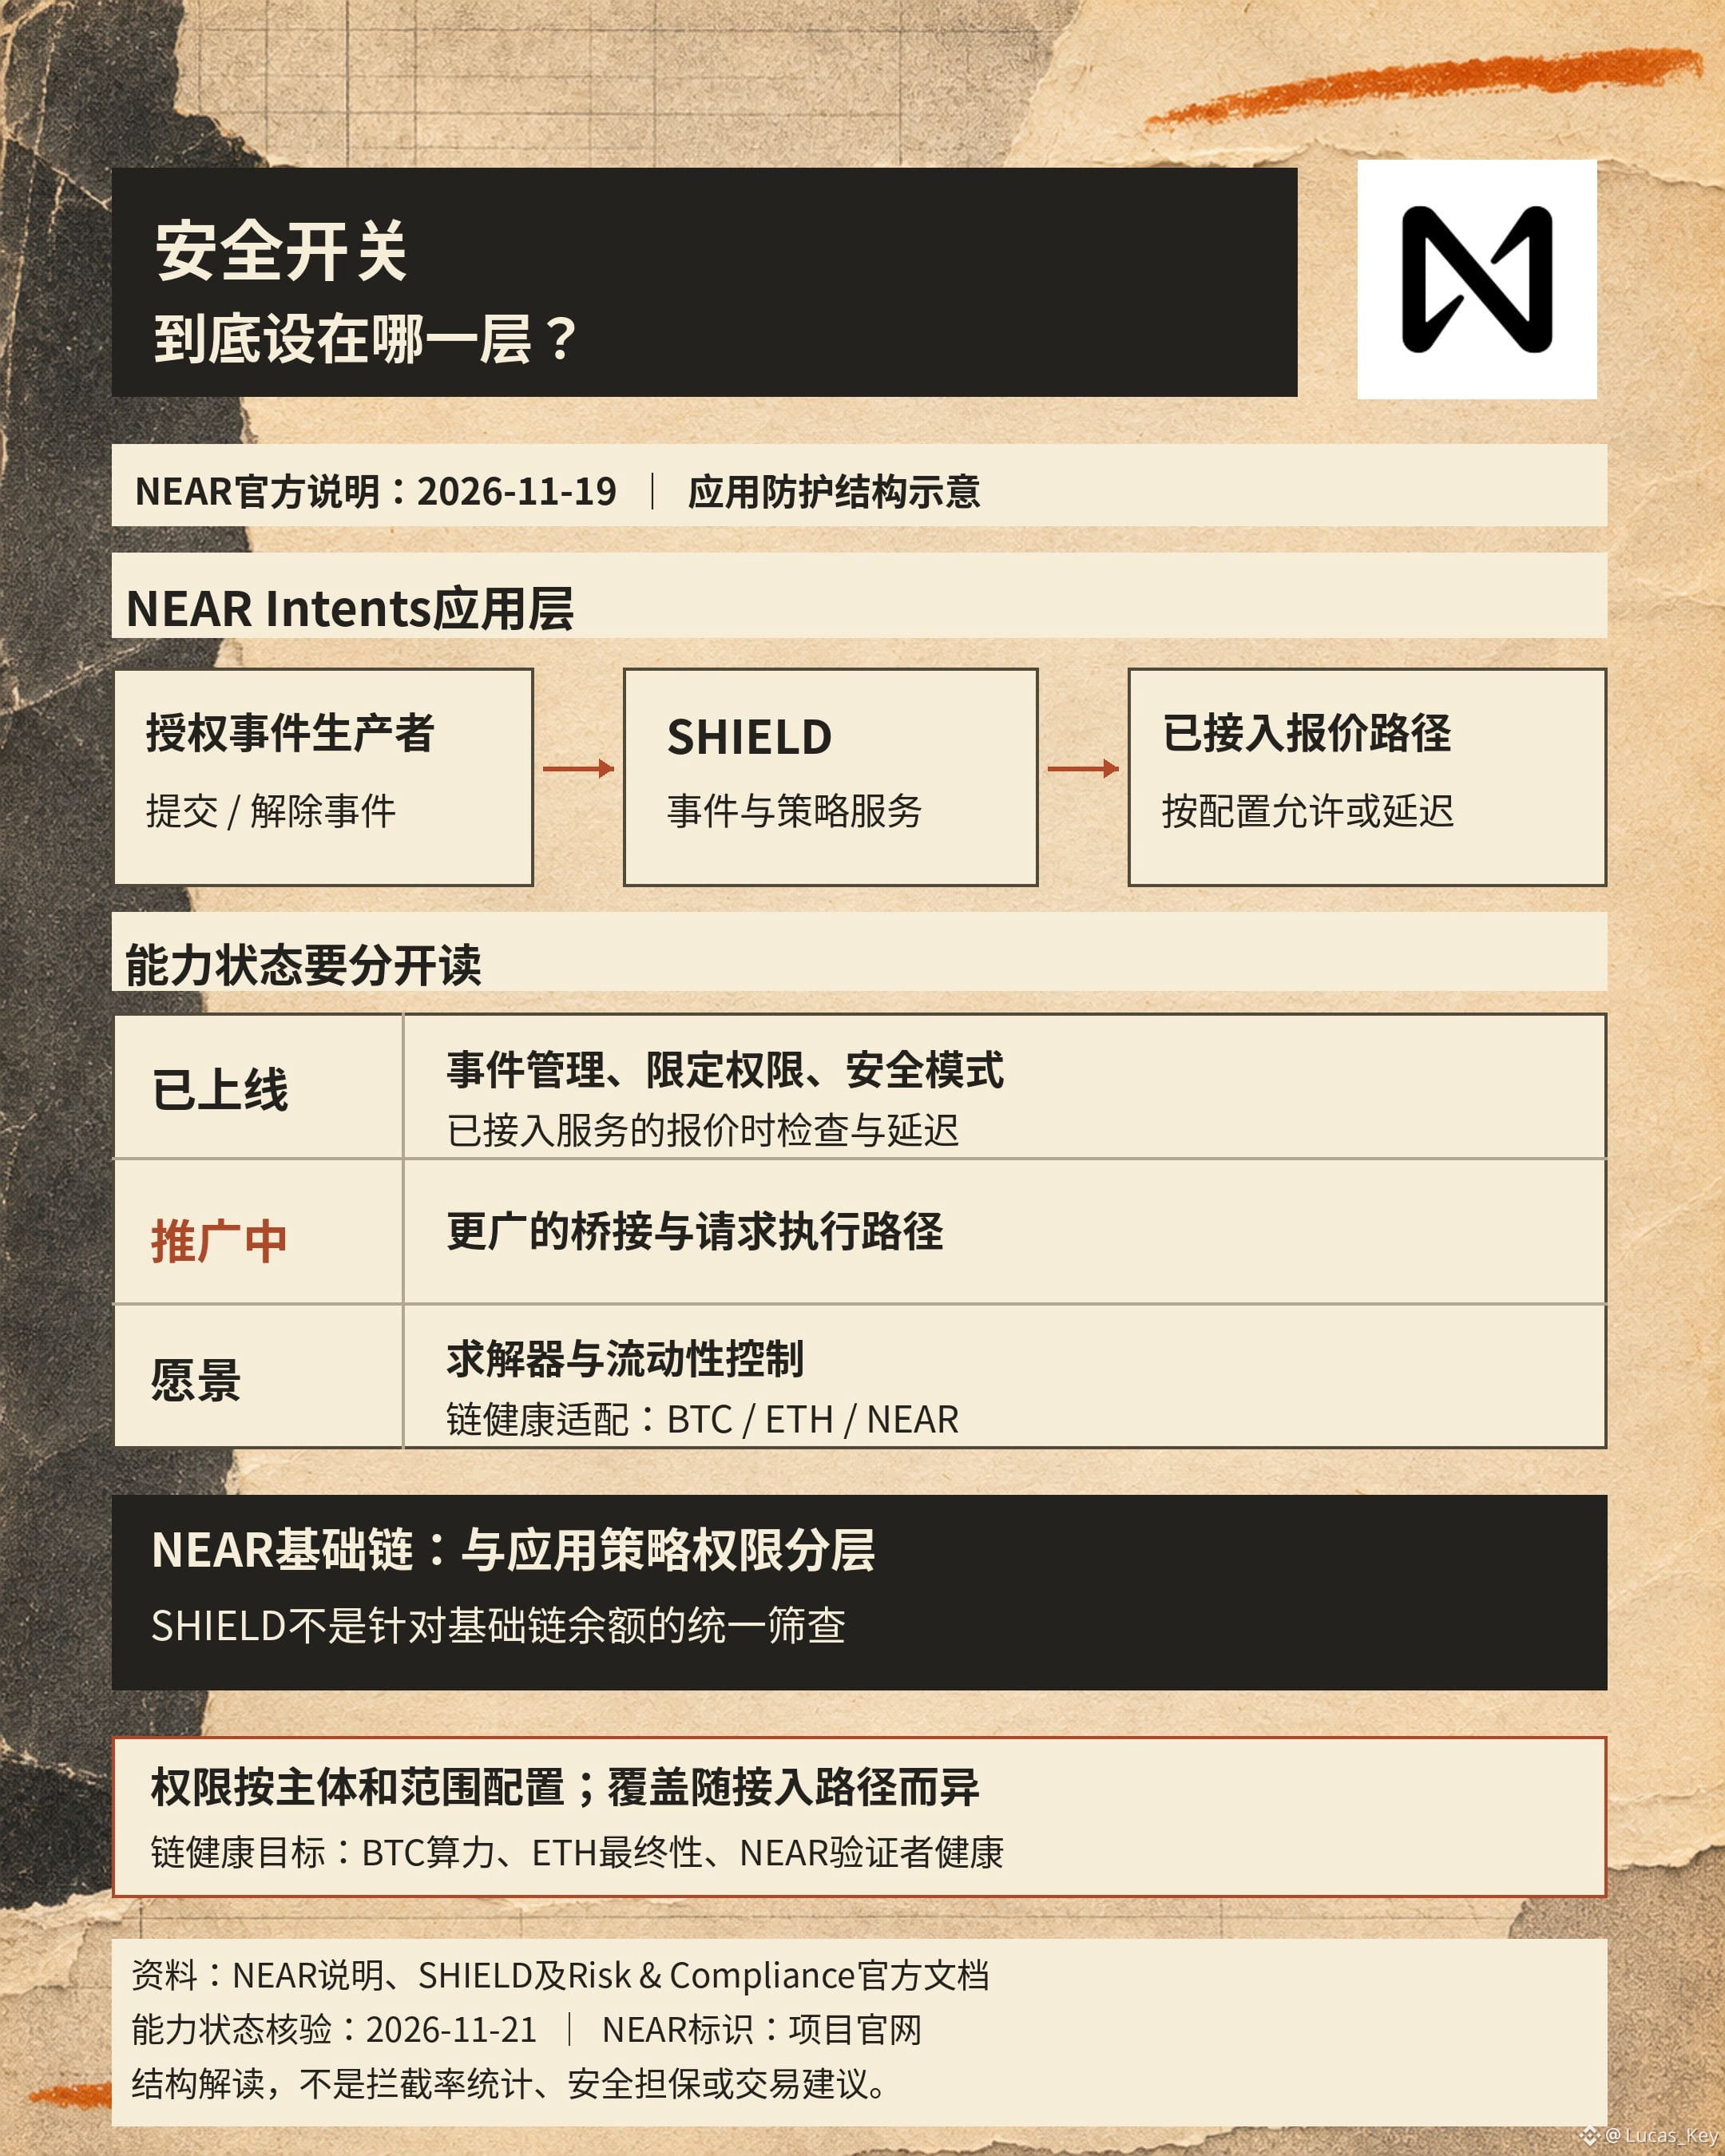
A camada em que o $NEAR posiciona o SHIELD merece mais atenção do que a afirmação de que ele tem «grande capacidade de bloqueio». Ao apresentar oficialmente essa proteção em 19 de novembro, a equipe enfatizou a adoção de medidas contra fluxos específicos de fundos; a documentação, por sua vez, distingue entre o que já foi lançado, o que está em expansão e o que ainda é uma visão.
Entre os recursos já lançados estão o envio e a resolução de incidentes, permissões restritas, o modo de segurança e, nos serviços já integrados, verificações no momento da cotação e decisões com atraso. A integração de caminhos mais amplos de execução de pontes ainda está avançando gradualmente, enquanto os controles de solver e de liquidez são apresentados como uma visão futura. O fato de um diagrama de arquitetura abranger o sistema inteiro não significa que todas as etapas de execução já estejam protegidas da mesma forma.
Há motivos claros para apoiar esse projeto: quando um risco é detectado, é possível aumentar as restrições sobre as solicitações afetadas e, ao mesmo tempo, tentar manter disponíveis os demais processos. Trata-se de um serviço de políticas na camada de aplicação. A equipe afirma explicitamente que o SHIELD se destina aos fluxos de fundos no NEAR Intents, e não à verificação individual dos saldos na blockchain base do NEAR. Dizer que a recusa de execução por um aplicativo significa que a rede pública inteira congelou ativos confundiria o escopo das permissões.
Mas também é preciso questionar os controles localizados: quem tem autoridade para registrar incidentes, elevar o nível do modo ou pausar um destino? Os fundamentos podem ser auditados? Como uma marcação incorreta pode ser removida? A documentação menciona autorizações explícitas e a capacidade de resolver incidentes, mas também reconhece que a cobertura varia entre os diferentes caminhos de integração. Os benefícios de segurança não devem ser avaliados apenas pelo número de bloqueios, mas também pela extensão dos impactos indevidos e pelo tempo de recuperação.
O poder computacional e o ritmo de produção de blocos do $BTC , a finalidade e as reorganizações do $ETH e a saúde dos validadores do NEAR aparecem na documentação dentro do mesmo modelo futuro de saúde das blockchains. São sinais diferentes que ainda precisam ser adaptados; isso não significa que o diagnóstico automatizado entre redes já esteja concluído, muito menos que determinada moeda tenha garantia de segurança.
O que mais me interessa é saber se, no futuro, serão divulgados o estado real da integração de cada caminho, registros de incidentes verificáveis e casos de recuperação. Se a cobertura se expandir sem que as permissões e as condições para resolver incidentes sejam esclarecidas, a explicação da «proteção em camadas» continuará incompleta. Só com revisões contínuas será possível avaliar se ela reduz as interrupções de toda a plataforma.
Fontes: comunicado da NEAR de 19/11/2026 e documentação oficial do SHIELD e de conformidade; verificação em 21 de novembro. Esta análise do mecanismo não constitui garantia de segurança nem recomendação de investimento. Esta publicação pode receber recompensas de criação da plataforma.
Entre os recursos já lançados estão o envio e a resolução de incidentes, permissões restritas, o modo de segurança e, nos serviços já integrados, verificações no momento da cotação e decisões com atraso. A integração de caminhos mais amplos de execução de pontes ainda está avançando gradualmente, enquanto os controles de solver e de liquidez são apresentados como uma visão futura. O fato de um diagrama de arquitetura abranger o sistema inteiro não significa que todas as etapas de execução já estejam protegidas da mesma forma.
Há motivos claros para apoiar esse projeto: quando um risco é detectado, é possível aumentar as restrições sobre as solicitações afetadas e, ao mesmo tempo, tentar manter disponíveis os demais processos. Trata-se de um serviço de políticas na camada de aplicação. A equipe afirma explicitamente que o SHIELD se destina aos fluxos de fundos no NEAR Intents, e não à verificação individual dos saldos na blockchain base do NEAR. Dizer que a recusa de execução por um aplicativo significa que a rede pública inteira congelou ativos confundiria o escopo das permissões.
Mas também é preciso questionar os controles localizados: quem tem autoridade para registrar incidentes, elevar o nível do modo ou pausar um destino? Os fundamentos podem ser auditados? Como uma marcação incorreta pode ser removida? A documentação menciona autorizações explícitas e a capacidade de resolver incidentes, mas também reconhece que a cobertura varia entre os diferentes caminhos de integração. Os benefícios de segurança não devem ser avaliados apenas pelo número de bloqueios, mas também pela extensão dos impactos indevidos e pelo tempo de recuperação.
O poder computacional e o ritmo de produção de blocos do $BTC , a finalidade e as reorganizações do $ETH e a saúde dos validadores do NEAR aparecem na documentação dentro do mesmo modelo futuro de saúde das blockchains. São sinais diferentes que ainda precisam ser adaptados; isso não significa que o diagnóstico automatizado entre redes já esteja concluído, muito menos que determinada moeda tenha garantia de segurança.
O que mais me interessa é saber se, no futuro, serão divulgados o estado real da integração de cada caminho, registros de incidentes verificáveis e casos de recuperação. Se a cobertura se expandir sem que as permissões e as condições para resolver incidentes sejam esclarecidas, a explicação da «proteção em camadas» continuará incompleta. Só com revisões contínuas será possível avaliar se ela reduz as interrupções de toda a plataforma.
Fontes: comunicado da NEAR de 19/11/2026 e documentação oficial do SHIELD e de conformidade; verificação em 21 de novembro. Esta análise do mecanismo não constitui garantia de segurança nem recomendação de investimento. Esta publicação pode receber recompensas de criação da plataforma.