👨🏾💻 Cantinho dos devs: um laptop pode ser o elo mais fraco
A Binance afirmou desde o início que um laptop comprometido de um funcionário pode ter possibilitado a invasão de 29 de outubro e, mais tarde, encontrou outros pontos de entrada. O FBI atribuiu o ataque ao grupo norte-coreano "TraderTraitor".
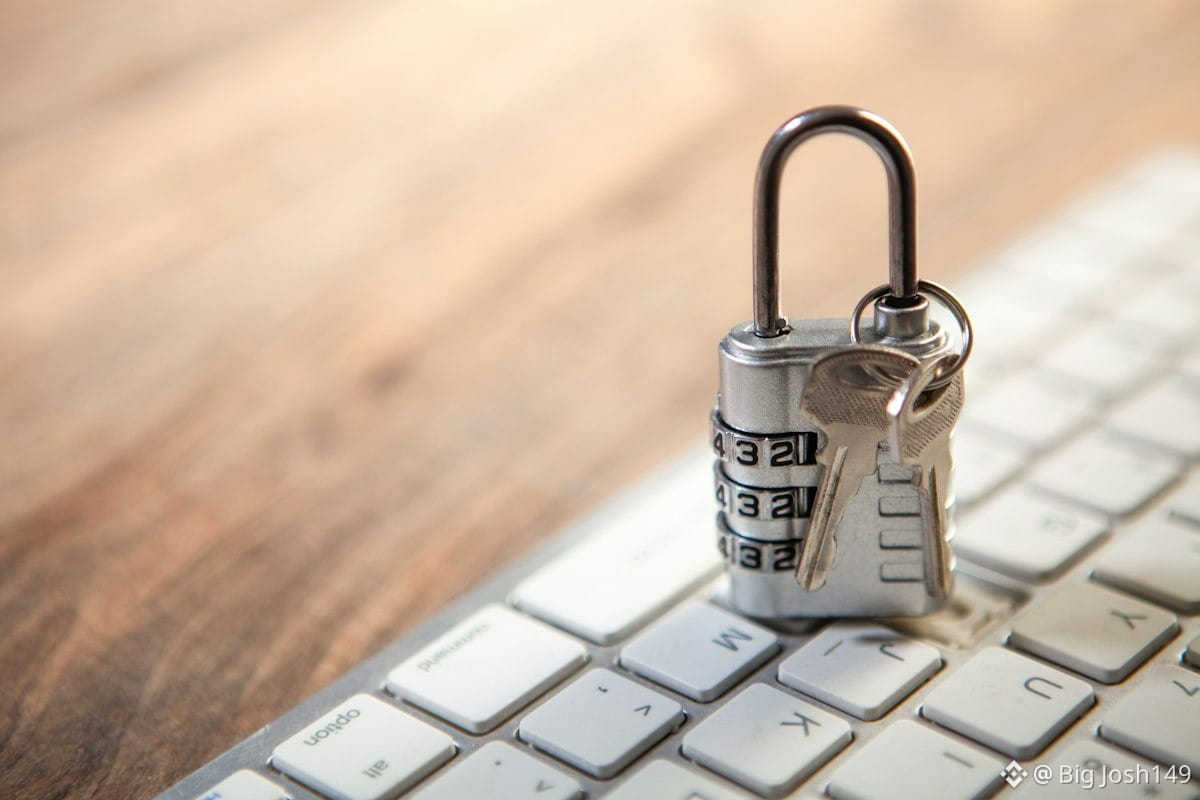
Os invasores raramente quebram a criptografia. Eles atacam a pessoa e o dispositivo. Veja como proteger suas próprias moedas:
🔹 Mantenha seus investimentos de longo prazo em uma carteira física. Suas chaves nunca entram em contato com seu laptop
🔹 Use um aplicativo autenticador ou uma chave de segurança para a autenticação de dois fatores (2FA), não SMS
🔹 Ative a lista de permissões de endereços de saque e um código antiphishing na sua conta da corretora
🔹 Nunca digite sua frase-semente em um site, chat ou formulário de "suporte". O suporte legítimo nunca pede isso
🔹 Leia o que está assinando. "Aprovar sem limite" permite que um contrato movimente todos os tokens daquele tipo
🔹 Use um perfil de navegador separado ou um dispositivo separado só para criptomoedas
🔹 Revogue as aprovações antigas de tokens que você não usa mais
Segurança é um hábito, não um produto.
Quais dessas medidas você já adotou? 👇
📷 Foto: Sasun Bughdaryan / Unsplash
A Binance afirmou desde o início que um laptop comprometido de um funcionário pode ter possibilitado a invasão de 29 de outubro e, mais tarde, encontrou outros pontos de entrada. O FBI atribuiu o ataque ao grupo norte-coreano "TraderTraitor".
Os invasores raramente quebram a criptografia. Eles atacam a pessoa e o dispositivo. Veja como proteger suas próprias moedas:
🔹 Mantenha seus investimentos de longo prazo em uma carteira física. Suas chaves nunca entram em contato com seu laptop
🔹 Use um aplicativo autenticador ou uma chave de segurança para a autenticação de dois fatores (2FA), não SMS
🔹 Ative a lista de permissões de endereços de saque e um código antiphishing na sua conta da corretora
🔹 Nunca digite sua frase-semente em um site, chat ou formulário de "suporte". O suporte legítimo nunca pede isso
🔹 Leia o que está assinando. "Aprovar sem limite" permite que um contrato movimente todos os tokens daquele tipo
🔹 Use um perfil de navegador separado ou um dispositivo separado só para criptomoedas
🔹 Revogue as aprovações antigas de tokens que você não usa mais
Segurança é um hábito, não um produto.
Quais dessas medidas você já adotou? 👇
📷 Foto: Sasun Bughdaryan / Unsplash