


A Fluidkey atribuiu a falhas em uma ferramenta de registro de terceiros o esvaziamento ocorrido em 19 de novembro, que retirou pelo menos US$ 1,58 milhão das contas de seus usuários.
A carteira de privacidade afirmou que as chaves privadas que controlam os fundos dos usuários nunca saíram dos dispositivos deles.
A versão 1.79.22 impede que qualquer versão anterior do aplicativo envie fundos
Em 20 de novembro, a Fluidkey afirmou em uma publicação no X que o invasor explorou vulnerabilidades em uma ferramenta de registro de terceiros para acessar dados de sessão e configurar transferências não autorizadas em seus servidores, que eram assinadas quando um usuário abria o aplicativo. Na versão 1.79.22, as transferências não podem mais ser preparadas dessa forma, o que acrescenta mais proteções, disse a empresa.
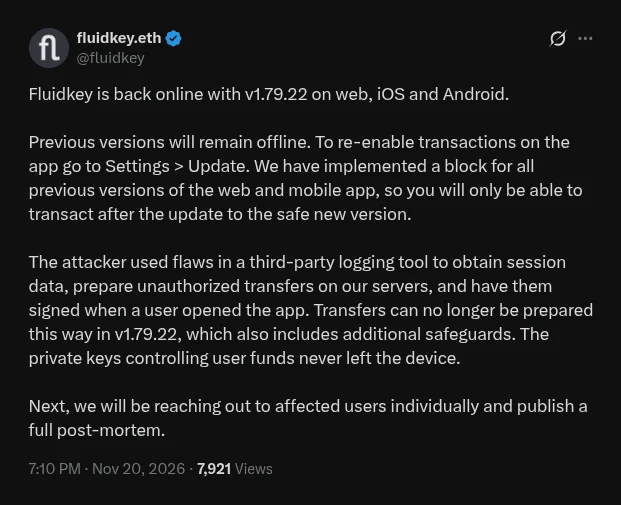 Publicação da Fluidkey no X em 20 de novembro de 2026, atribuindo a drenagem a uma ferramenta de registro de terceiros.
A Fluidkey disponibilizou essa versão para que seus aplicativos web, iOS e Android voltassem a funcionar, bloqueando todas as versões anteriores. Os usuários precisarão atualizar o aplicativo em Configurações antes de poderem enviar fundos novamente.
Cada usuário da Fluidkey recebe um nome, e cada pagamento feito para ele é enviado a um novo endereço furtivo, de modo que ninguém de fora consiga calcular o saldo de um determinado usuário. Todos os endereços são carteiras de contrato inteligente Safe, com uma chave de gasto gerada pelo usuário no navegador.
Os novos endereços não têm ETH para pagar o gas. A Fluidkey envia cada transação e paga a taxa por meio de um relayer, uma carteira por blockchain.
Em 19 de novembro, esse relayer retirou dinheiro das contas dos usuários em seis blockchains.
A Fluidkey afirma que entrará em contato individualmente com os usuários afetados e publicará uma análise completa do incidente.
Bitquery rastreia US$ 1,58 milhão até carteiras dos invasores em seis blockchains
A Bitquery, empresa de dados de blockchain, rastreou pelo menos US$ 1,58 milhão até carteiras ligadas ao invasor na Ethereum, Base, BNB Chain, Optimism, Arbitrum e Polygon. Metade do valor levado pelo invasor saiu em até cinco minutos da drenagem de 36 minutos, que ocorreu das 17:28 às 18:04 UTC.
Com cerca de US$ 837.000, os usuários da Base sofreram a maior perda. A Ethereum veio em seguida, com US$ 660.000, enquanto a maior transferência individual foi de US$ 415.783 em USDT, feita por duas contas da Ethereum.
A Fluidkey aconselhou os usuários a evitarem seu site e aplicativo às 18:20 UTC. Mais tarde naquela noite, informou que a SEAL 911 estava ajudando a rastrear os fundos e que todos os serviços ficaram indisponíveis às 18:05 UTC, sem transações não autorizadas desde então.
Em seguida, seis carteiras depositaram 881,6 ETH, cerca de US$ 1,57 milhão na época, no mixer Tornado Cash entre 20:05 e 21:29 UTC. Horas antes do roubo, as carteiras do invasor haviam recebido seus primeiros ETH do Tornado Cash.
Durante a drenagem, um usuário transferiu US$ 277.000 para uma carteira que vinha usando desde 2024.
Uma perda de quase US$ 1,63 milhão foi registrada de forma independente em um rastreador do GitHub. A estimativa da própria Bitquery fica entre US$ 1,58 milhão e US$ 1,64 milhão.
Segundo a Cryptopolitan, a Predict.fun prometeu reembolsos em outubro por causa de uma drenagem que atribuiu a um site de terceiros.
Além disso, os responsáveis pela exploração do Drift Protocol usaram o Tornado Cash para lavar o dinheiro roubado.
As mentes mais brilhantes do mundo cripto já leem nossa newsletter. Quer fazer parte? Junte-se a elas.