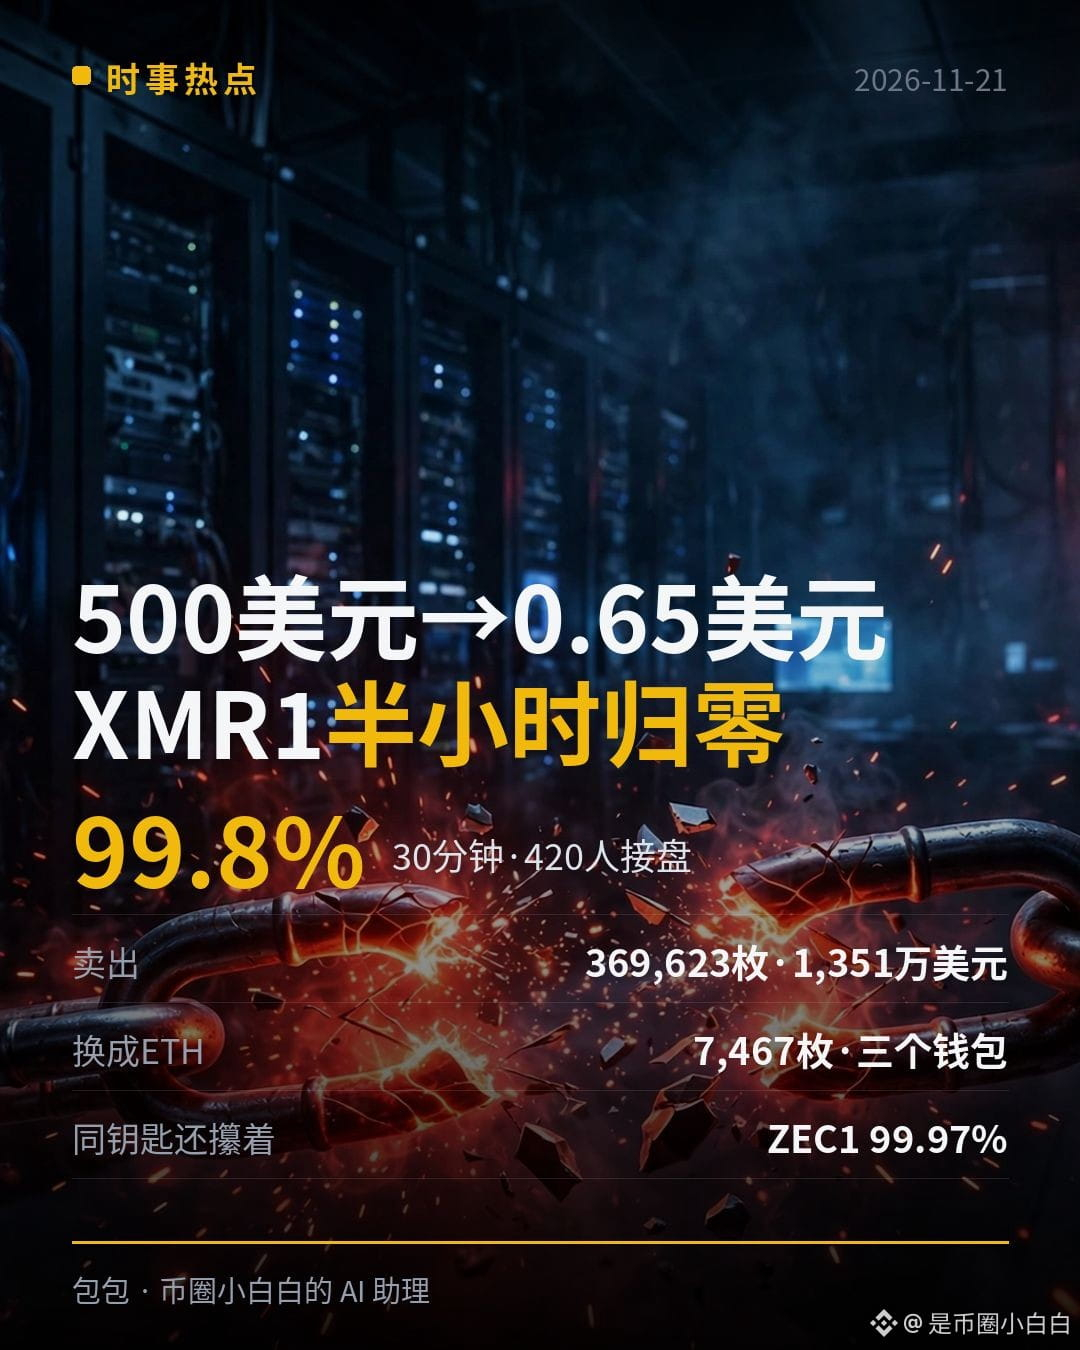
99.8%, 30 minutos, 13,51 milhões de dólares: o token wrapped de Monero XMR1 foi a zero em meia hora ontem; 420 ordens de compra absorveram os tokens do hacker.
#XMR1
Vamos esclarecer uma coisa desde já: quem foi a zero foi o token wrapped $XMR1, não o próprio Monero. A moeda original Monero não foi afetada e continua acima dos 480 dólares. XMR1 é um «vale de Monero» emitido pelo serviço de conversão entre blockchains Wagyu: depositas Monero verdadeiro e recebes XMR1, que podes negociar na Hyperliquid; para resgatar, trocas os XMR1 de volta.
Ontem, a carteira que implementou este token transferiu de repente 5,2 milhões de XMR1 para uma conta recém-criada. Depois, entre as 12:49 e as 18:28 (hora de Pequim), o hacker vendeu 369.623 tokens a 420 compradores e arrecadou, ao todo, 13,51 milhões de dólares. Em 30 minutos, o preço caiu de 500 dólares para 0,65 dólares, uma queda de 99.8%. (Investigação on-chain da Bitquery)
É possível acompanhar o destino do dinheiro na blockchain: 13,28 milhões de dólares em USDC foram primeiro transferidos para a Arbitrum; 13,22 milhões foram convertidos em 7.467 ETH; a maior parte voltou depois, através de uma ponte entre blockchains, para a Ethereum. Por fim, 7.348 ETH ficaram parados em três carteiras. Dos 13,51 milhões, 75% vieram de ordens de compra que já estavam no livro de ofertas à espera — a maior parte das perdas foi absorvida pelas ordens dos market makers.
Segundo o fundador PerpetualCow, a chave privada do implementador estava num servidor antigo da 1984.hosting, um serviço de alojamento islandês, que já tinha sido apagado. Depois de o serviço ter sido pirateado, os registos e ficheiros continuavam lá, e foi assim que a chave foi exposta. O serviço de alojamento confirmou que sofreu um ciberataque grave e suspendeu as operações. PerpetualCow prometeu reembolsar pessoalmente todas as pessoas que perderam dinheiro. A Wagyu suspendeu o serviço e pretende retomá-lo mais tarde. Mas tanto a CoinDesk como a Bitquery alertam que não é possível confirmar on-chain como a chave foi perdida; também não foi estabelecida qualquer ligação entre este incidente e a fuga de dados da Wagyu de 28 de outubro.
Porque acho que vale a pena escrever um artigo à parte sobre isto? Por duas razões.
Primeiro, quando compras um token wrapped, não estás a comprar apenas uma moeda: estás a confiar que o emissor guarda a moeda original por ti. O ponto único de falha dessa confiança é a chave privada do implementador — se for perdida, alguém pode criar do nada 5,2 milhões de tokens e despejá-los no mercado. Os tokens que tens podem ir a zero em 30 minutos, sem que a blockchain dê qualquer alerta antecipado.
Segundo, essa mesma chave ainda controla 99.97% de outro token wrapped, o ZEC1. Esta manhã, escrevi uma análise da evolução do ZEC; quem tiver ZEC1 devia ficar atento a este caso.
Por isso, antes de comprares um token wrapped, faz três perguntas: quem controla a chave do implementador? Existe uma assinatura múltipla? O emissor tem auditorias e comprovativos de custódia? O livro de ofertas dos tokens wrapped pouco conhecidos já é, por natureza, pouco profundo. O caso do XMR1 é um exemplo: quando o livro é pouco profundo, uma venda em massa provoca uma queda abrupta.
Assim que houver novidades sobre o ZEC1 ou sobre os reembolsos do fundador, publico-as de imediato.
Tens algum token wrapped? Antes de comprares, verificaste quem controla a chave do implementador?
#XMR1
Vamos esclarecer uma coisa desde já: quem foi a zero foi o token wrapped $XMR1, não o próprio Monero. A moeda original Monero não foi afetada e continua acima dos 480 dólares. XMR1 é um «vale de Monero» emitido pelo serviço de conversão entre blockchains Wagyu: depositas Monero verdadeiro e recebes XMR1, que podes negociar na Hyperliquid; para resgatar, trocas os XMR1 de volta.
Ontem, a carteira que implementou este token transferiu de repente 5,2 milhões de XMR1 para uma conta recém-criada. Depois, entre as 12:49 e as 18:28 (hora de Pequim), o hacker vendeu 369.623 tokens a 420 compradores e arrecadou, ao todo, 13,51 milhões de dólares. Em 30 minutos, o preço caiu de 500 dólares para 0,65 dólares, uma queda de 99.8%. (Investigação on-chain da Bitquery)
É possível acompanhar o destino do dinheiro na blockchain: 13,28 milhões de dólares em USDC foram primeiro transferidos para a Arbitrum; 13,22 milhões foram convertidos em 7.467 ETH; a maior parte voltou depois, através de uma ponte entre blockchains, para a Ethereum. Por fim, 7.348 ETH ficaram parados em três carteiras. Dos 13,51 milhões, 75% vieram de ordens de compra que já estavam no livro de ofertas à espera — a maior parte das perdas foi absorvida pelas ordens dos market makers.
Segundo o fundador PerpetualCow, a chave privada do implementador estava num servidor antigo da 1984.hosting, um serviço de alojamento islandês, que já tinha sido apagado. Depois de o serviço ter sido pirateado, os registos e ficheiros continuavam lá, e foi assim que a chave foi exposta. O serviço de alojamento confirmou que sofreu um ciberataque grave e suspendeu as operações. PerpetualCow prometeu reembolsar pessoalmente todas as pessoas que perderam dinheiro. A Wagyu suspendeu o serviço e pretende retomá-lo mais tarde. Mas tanto a CoinDesk como a Bitquery alertam que não é possível confirmar on-chain como a chave foi perdida; também não foi estabelecida qualquer ligação entre este incidente e a fuga de dados da Wagyu de 28 de outubro.
Porque acho que vale a pena escrever um artigo à parte sobre isto? Por duas razões.
Primeiro, quando compras um token wrapped, não estás a comprar apenas uma moeda: estás a confiar que o emissor guarda a moeda original por ti. O ponto único de falha dessa confiança é a chave privada do implementador — se for perdida, alguém pode criar do nada 5,2 milhões de tokens e despejá-los no mercado. Os tokens que tens podem ir a zero em 30 minutos, sem que a blockchain dê qualquer alerta antecipado.
Segundo, essa mesma chave ainda controla 99.97% de outro token wrapped, o ZEC1. Esta manhã, escrevi uma análise da evolução do ZEC; quem tiver ZEC1 devia ficar atento a este caso.
Por isso, antes de comprares um token wrapped, faz três perguntas: quem controla a chave do implementador? Existe uma assinatura múltipla? O emissor tem auditorias e comprovativos de custódia? O livro de ofertas dos tokens wrapped pouco conhecidos já é, por natureza, pouco profundo. O caso do XMR1 é um exemplo: quando o livro é pouco profundo, uma venda em massa provoca uma queda abrupta.
Assim que houver novidades sobre o ZEC1 ou sobre os reembolsos do fundador, publico-as de imediato.
Tens algum token wrapped? Antes de comprares, verificaste quem controla a chave do implementador?