
A linha mais importante no repositório Space and Time Enterprise é um alerta: um resultado de Prova de SQL só é útil quando o verificador já confia no compromisso da tabela.
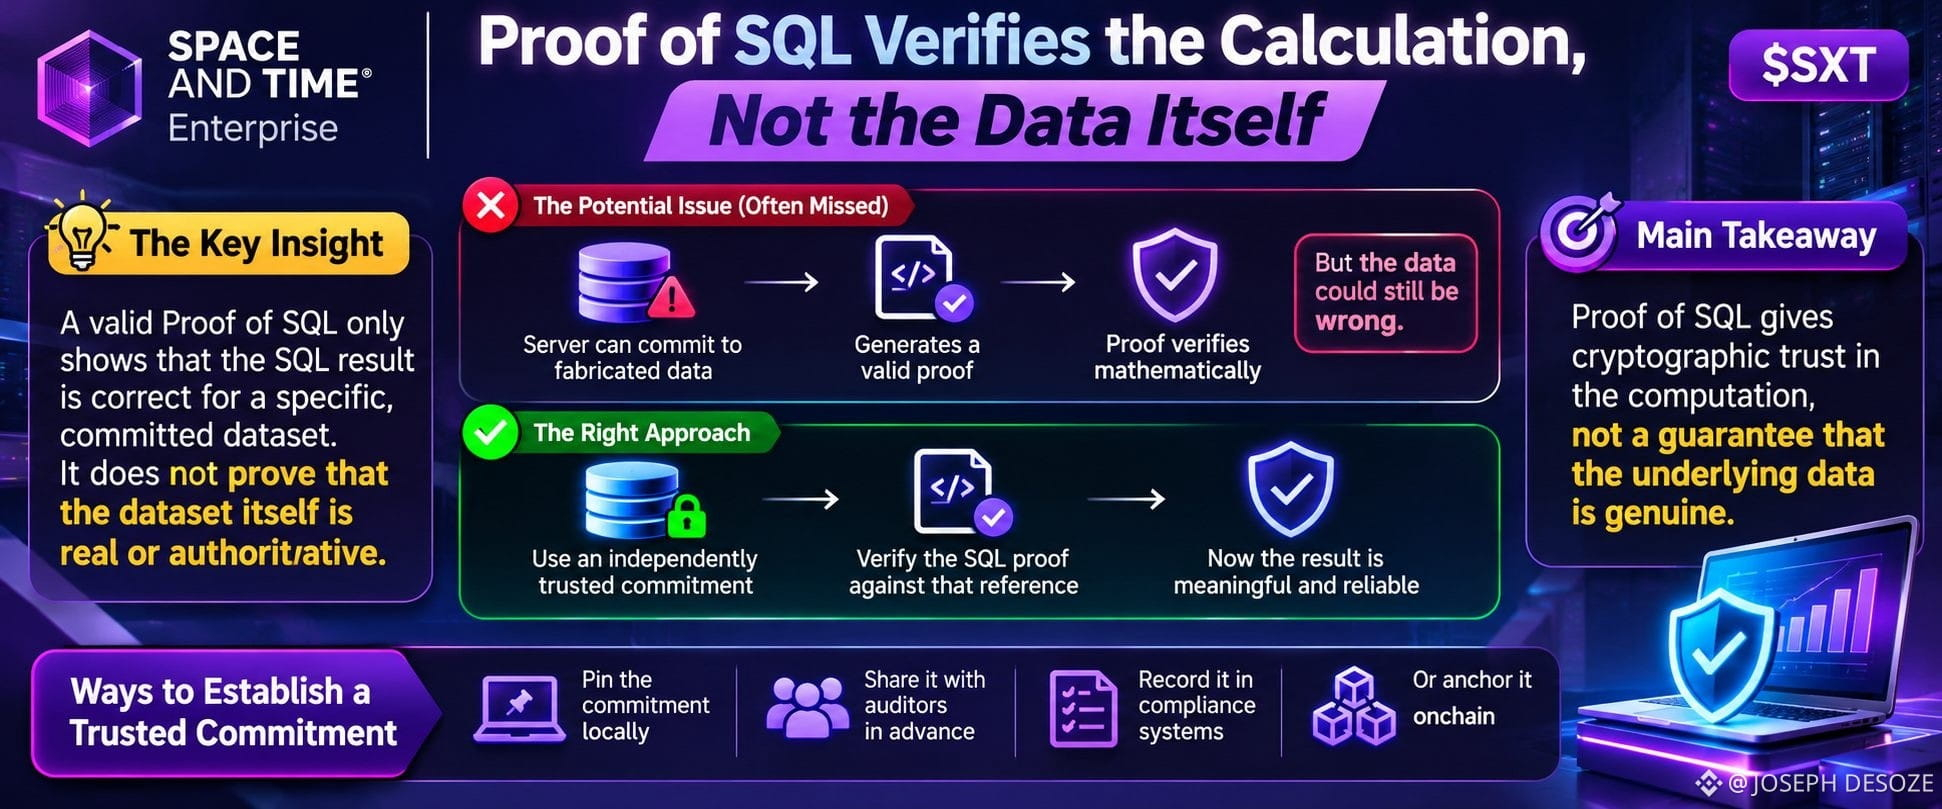
A Prova de SQL estabelece que as linhas retornadas são o resultado do SQL enviado sobre dados abrangidos por um compromisso. Ela não estabelece que o compromisso representa os registros comerciais corretos. O repositório deixa claro o caso extremo: se um servidor fornecer tanto o compromisso quanto a prova, poderá se comprometer com dados fabricados e ainda assim produzir uma prova que seja verificada com sucesso.
Isso significa que há duas etapas de confiança distintas. Primeiro, alguém precisa estabelecer e preservar um compromisso confiável de forma independente. Depois, o auditor verifica a prova de SQL em relação a essa referência — não apenas a um compromisso incluído junto com o resultado. O README sugere fixar compromissos localmente, compartilhá-los com os auditores com antecedência, registrá-los em sistemas de conformidade ou ancorá-los on-chain.
É fácil não perceber essa distinção porque “relatório verificado criptograficamente” parece uma garantia completa. Na verdade, é uma garantia sobre a computação realizada em um conjunto de dados escolhido, não um certificado de que o próprio conjunto de dados é confiável.
Para finanças e auditoria empresarial, isso desloca a atenção da geração de provas para a governança dos compromissos. O desenvolvimento a acompanhar no ecossistema $SXT , de forma mais ampla, é se as implantações tornarão a gestão independente de compromissos uma prática padrão de geração de relatórios, em vez de deixá-la a cargo de cada verificador.
#SpaceAndTime #SXT $SXT @SpaceandTime
* Limite da verificação de provas: o README oficial do GitHub Enterprise afirma explicitamente que uma prova verificada estabelece a correção do SQL sobre dados comprometidos, não a correção do próprio compromisso.
* Exemplo de dados fabricados: o README confirma que um servidor que forneça tanto seu próprio compromisso quanto a prova poderá produzir uma prova matematicamente válida sobre dados fabricados.
* Verificação independente: o README identifica compromissos fixados localmente, compartilhamento prévio com auditores, registros de conformidade e ancoragem on-chain como formas de estabelecer compromissos confiáveis.
A Prova de SQL estabelece que as linhas retornadas são o resultado do SQL enviado sobre dados abrangidos por um compromisso. Ela não estabelece que o compromisso representa os registros comerciais corretos. O repositório deixa claro o caso extremo: se um servidor fornecer tanto o compromisso quanto a prova, poderá se comprometer com dados fabricados e ainda assim produzir uma prova que seja verificada com sucesso.
Isso significa que há duas etapas de confiança distintas. Primeiro, alguém precisa estabelecer e preservar um compromisso confiável de forma independente. Depois, o auditor verifica a prova de SQL em relação a essa referência — não apenas a um compromisso incluído junto com o resultado. O README sugere fixar compromissos localmente, compartilhá-los com os auditores com antecedência, registrá-los em sistemas de conformidade ou ancorá-los on-chain.
É fácil não perceber essa distinção porque “relatório verificado criptograficamente” parece uma garantia completa. Na verdade, é uma garantia sobre a computação realizada em um conjunto de dados escolhido, não um certificado de que o próprio conjunto de dados é confiável.
Para finanças e auditoria empresarial, isso desloca a atenção da geração de provas para a governança dos compromissos. O desenvolvimento a acompanhar no ecossistema $SXT , de forma mais ampla, é se as implantações tornarão a gestão independente de compromissos uma prática padrão de geração de relatórios, em vez de deixá-la a cargo de cada verificador.
#SpaceAndTime #SXT $SXT @SpaceandTime
* Limite da verificação de provas: o README oficial do GitHub Enterprise afirma explicitamente que uma prova verificada estabelece a correção do SQL sobre dados comprometidos, não a correção do próprio compromisso.
* Exemplo de dados fabricados: o README confirma que um servidor que forneça tanto seu próprio compromisso quanto a prova poderá produzir uma prova matematicamente válida sobre dados fabricados.
* Verificação independente: o README identifica compromissos fixados localmente, compartilhamento prévio com auditores, registros de conformidade e ancoragem on-chain como formas de estabelecer compromissos confiáveis.