#Monero #XMR1
🚨 Monero Wrapped (XMR1) desaba 99% após hack de US$ 13,5 milhões
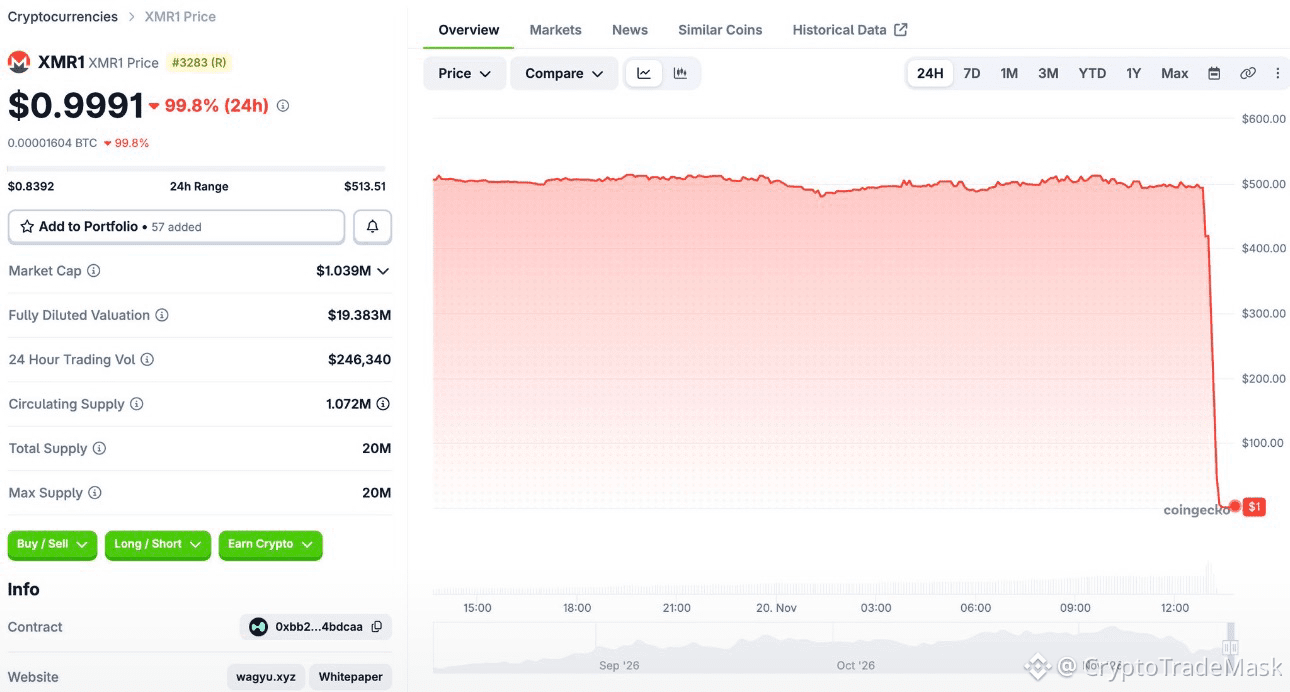
Hoje ocorreu um grande incidente na Hyperliquid envolvendo o token XMR1 — uma versão wrapped do Monero fornecida pelo serviço cross-chain Wagyu. Em menos de meia hora, o preço do ativo despencou de cerca de US$ 500 para cerca de US$ 1.
📊 O que aconteceu:
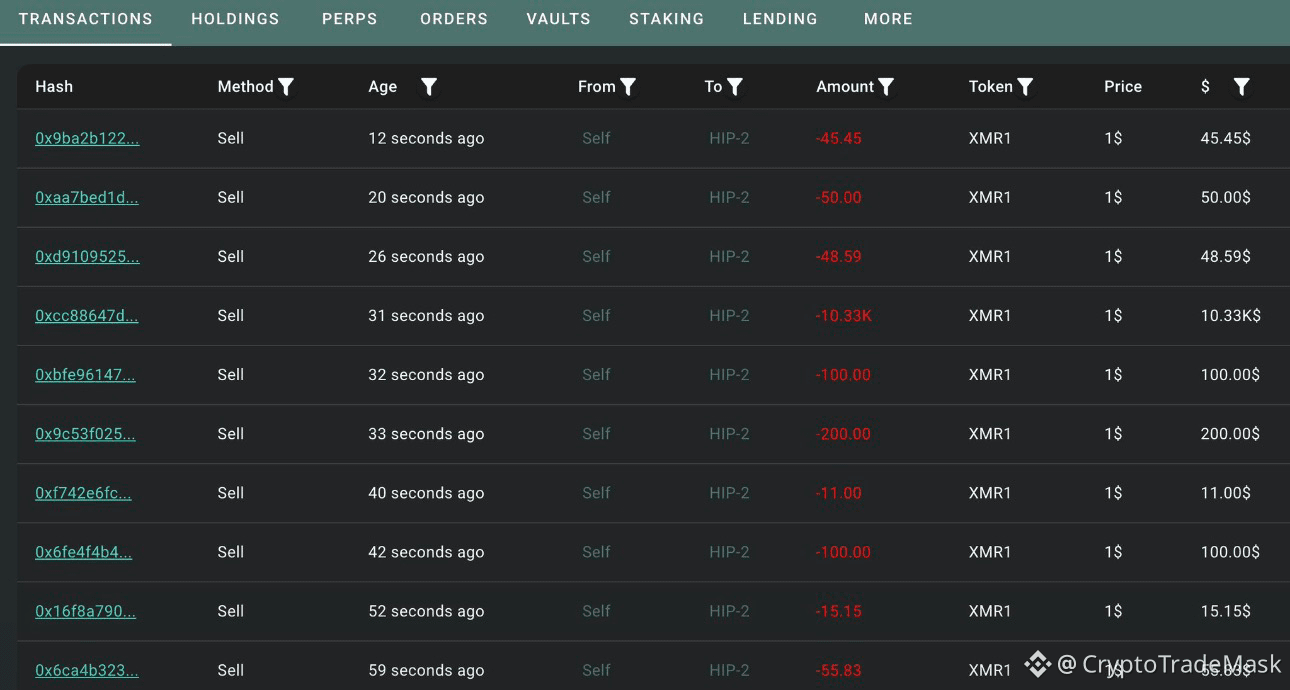
➡️ Ataque ao deployer: um agente desconhecido obteve acesso à carteira do deployer do XMR1, transferiu 5,2 milhões de tokens para um novo endereço e vendeu cerca de 364.000 XMR1 (para 388 compradores), arrecadando US$ 13,5 milhões.
➡️ Rastros: os fundos foram convertidos em ETH (cerca de 7.350 ETH distribuídos por três carteiras), e a carteira do atacante recebeu inicialmente fundos via Tornado Cash.
➡️ Causa: o fundador da Wagyu, "PerpetualCow", afirmou que a chave privada do deployer já havia sido armazenada em um servidor antigo da provedora de hospedagem islandesa 1984.hosting. Embora o servidor supostamente tenha sido apagado, a provedora manteve backups/registros, que vazaram hoje durante um ataque cibernético em grande escala (a provedora confirmou o incidente e encerrou as operações desde então).
❓ O que vem a seguir:
➡️ O Monero nativo (XMR) permanece intacto — o problema se limita exclusivamente ao ativo wrapped na Hyperliquid.
➡️ O fundador da Wagyu prometeu compensar pessoalmente as pessoas afetadas e relançar o projeto, embora não tenha informado um cronograma específico.
➡️ Ao mesmo tempo, analistas da Bitquery observam que é impossível verificar a garantia real dos XMR1 restantes devido aos recursos de privacidade da rede Monero, enquanto o deployer comprometido ainda controla quase todo o fornecimento do token ZEC1 (Zcash wrapped).
⚠️ Mais um lembrete dos riscos associados às pontes centralizadas e ao armazenamento de chaves em servidores de terceiros.
🚨 Monero Wrapped (XMR1) desaba 99% após hack de US$ 13,5 milhões
Hoje ocorreu um grande incidente na Hyperliquid envolvendo o token XMR1 — uma versão wrapped do Monero fornecida pelo serviço cross-chain Wagyu. Em menos de meia hora, o preço do ativo despencou de cerca de US$ 500 para cerca de US$ 1.
📊 O que aconteceu:
➡️ Ataque ao deployer: um agente desconhecido obteve acesso à carteira do deployer do XMR1, transferiu 5,2 milhões de tokens para um novo endereço e vendeu cerca de 364.000 XMR1 (para 388 compradores), arrecadando US$ 13,5 milhões.
➡️ Rastros: os fundos foram convertidos em ETH (cerca de 7.350 ETH distribuídos por três carteiras), e a carteira do atacante recebeu inicialmente fundos via Tornado Cash.
➡️ Causa: o fundador da Wagyu, "PerpetualCow", afirmou que a chave privada do deployer já havia sido armazenada em um servidor antigo da provedora de hospedagem islandesa 1984.hosting. Embora o servidor supostamente tenha sido apagado, a provedora manteve backups/registros, que vazaram hoje durante um ataque cibernético em grande escala (a provedora confirmou o incidente e encerrou as operações desde então).
❓ O que vem a seguir:
➡️ O Monero nativo (XMR) permanece intacto — o problema se limita exclusivamente ao ativo wrapped na Hyperliquid.
➡️ O fundador da Wagyu prometeu compensar pessoalmente as pessoas afetadas e relançar o projeto, embora não tenha informado um cronograma específico.
➡️ Ao mesmo tempo, analistas da Bitquery observam que é impossível verificar a garantia real dos XMR1 restantes devido aos recursos de privacidade da rede Monero, enquanto o deployer comprometido ainda controla quase todo o fornecimento do token ZEC1 (Zcash wrapped).
⚠️ Mais um lembrete dos riscos associados às pontes centralizadas e ao armazenamento de chaves em servidores de terceiros.