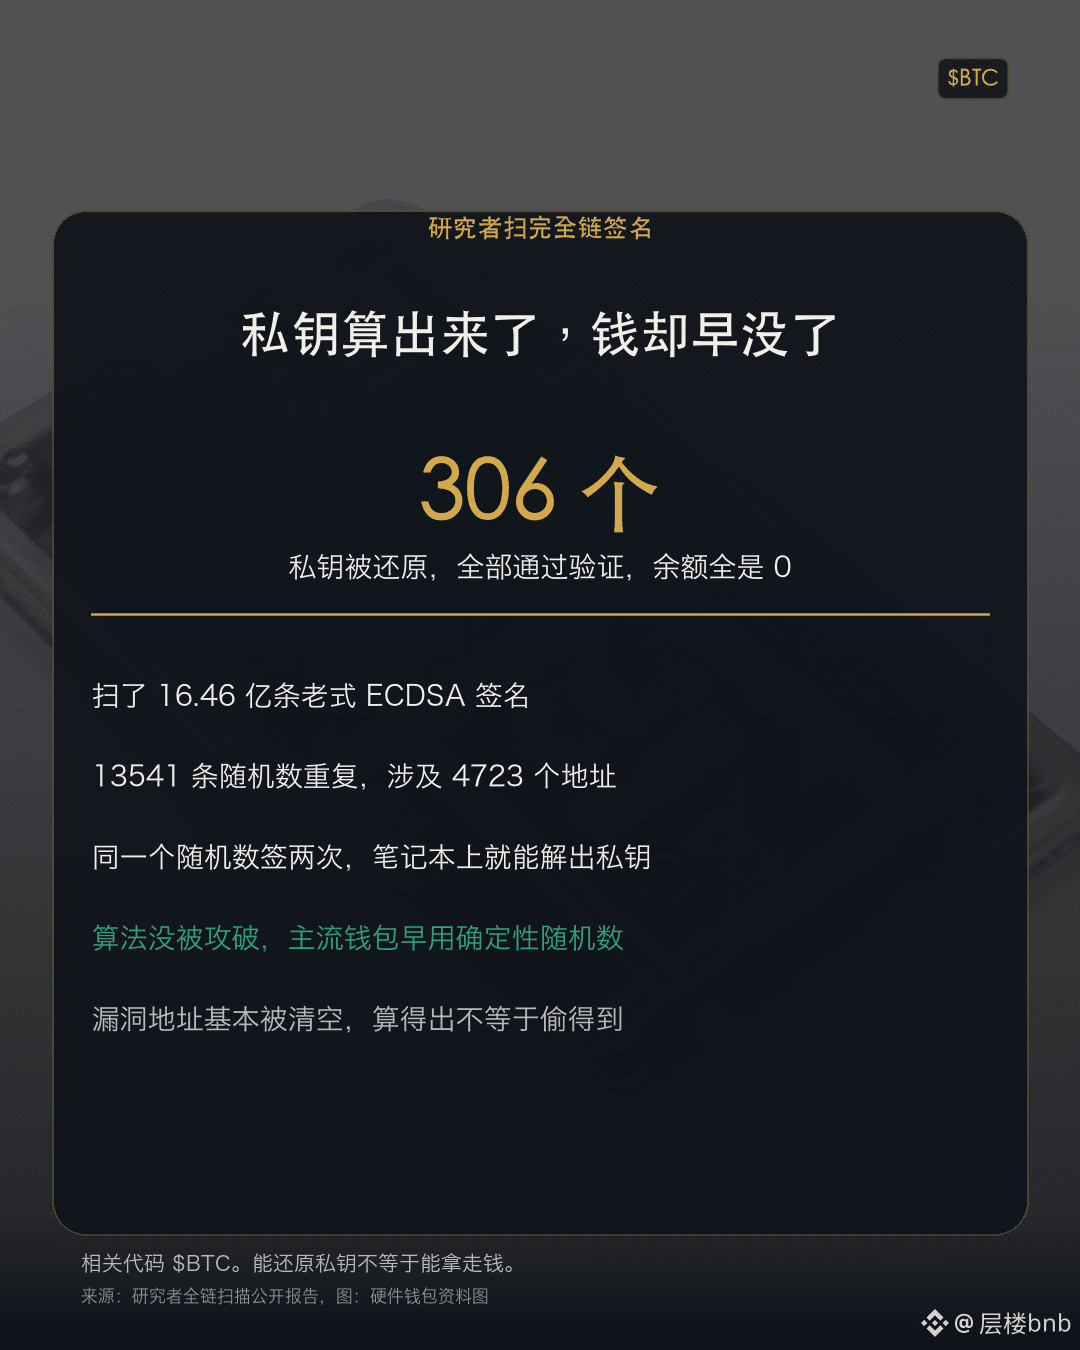
A vulnerabilidade nas assinaturas do Bitcoin foi divulgada como se pudesse ser explorada em segundos, mas a realidade é bem mais tranquila. Um pesquisador examinou todas as 1,646 bilhão de assinaturas antigas da história do Bitcoin e encontrou 13.541 assinaturas com números aleatórios repetidos, envolvendo 4.723 endereços. Quando ocorre uma repetição, outra pessoa consegue calcular a chave privada usando duas assinaturas, até mesmo em um notebook. O pesquisador de fato calculou todas as 306 chaves privadas correspondentes; todas as 306 passaram na verificação, sem nenhum erro. Depois, descobriu que não havia nem um bitcoin sequer nesses 306 endereços. A vulnerabilidade é real, mas esses endereços antigos já tinham sido esvaziados há muito tempo. O próprio algoritmo de assinatura não foi quebrado; desde 2016, as principais carteiras usam números aleatórios determinísticos, evitando a possibilidade de repetição. Conseguir calcular a chave privada não significa conseguir obter o dinheiro.
Código relacionado: $BTC
#比特币签名漏洞可被秒级利用
Código relacionado: $BTC
#比特币签名漏洞可被秒级利用