#bitcoinwalletsignatureflawexploitablewithinseconds
🚨🔐 De acordo com um novo estudo de pesquisadores belgas, a falha de reutilização de assinatura (nonce) em carteiras de Bitcoin pode ser explorada por bots automatizados em questão de segundos.
Os pesquisadores da Universidade de Liège, Vincent Jacquot e Benoit Donnet, demonstraram em um experimento ao vivo com que rapidez as carteiras podem ser esvaziadas quando números aleatórios (nonces), que deveriam ser usados apenas uma vez em transações criptográficas, são reutilizados. Além disso, ao analisar dados históricos, a equipe descobriu que essa falha colocou em risco milhares de carteiras, cujo saldo total chegou a atingir 106 milhões de dólares.
📌 Principais detalhes
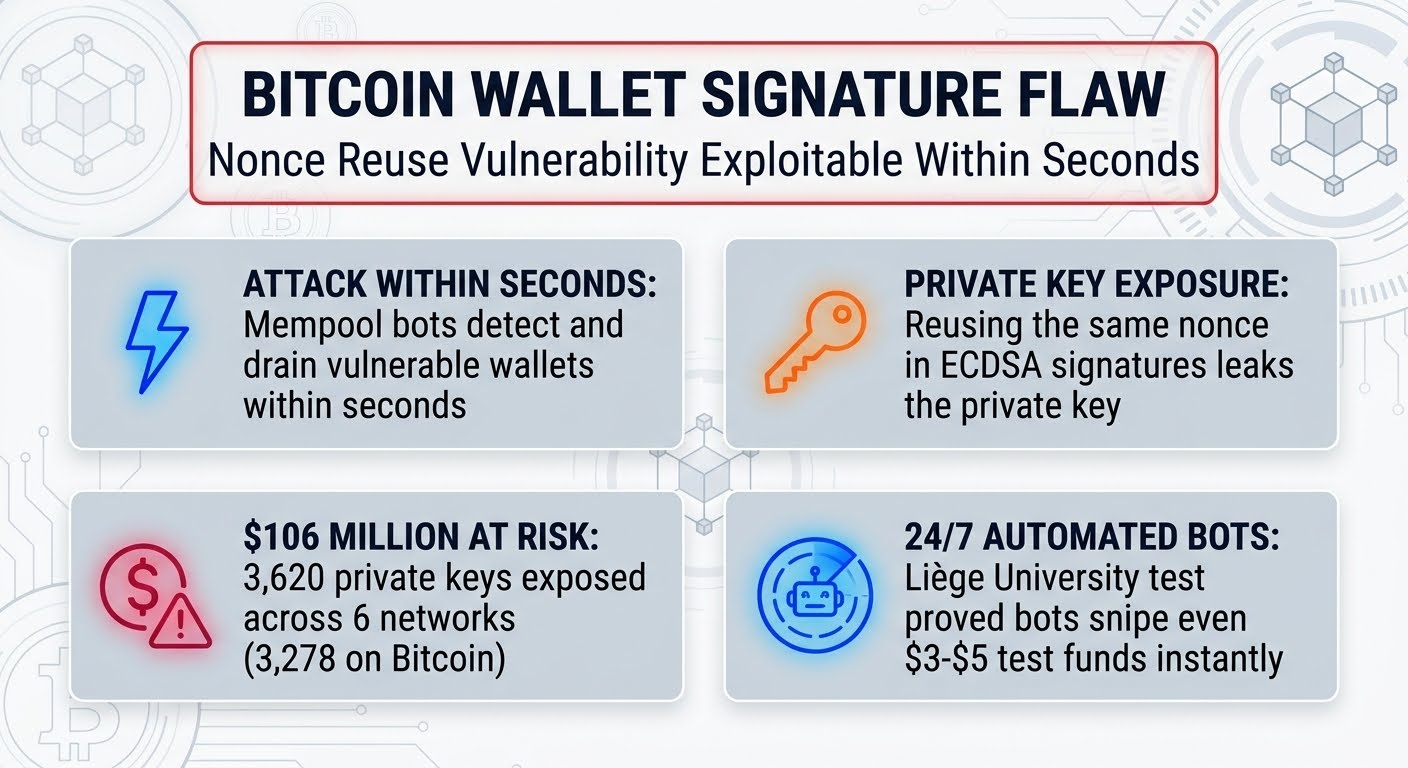
⚡ Ataque em segundos: Depois que os pesquisadores depositaram de 3 a 5 dólares em uma carteira de Bitcoin que haviam criado intencionalmente com a vulnerabilidade e assinaram uma transação com o mesmo número aleatório (nonce), bots de ataque automatizados entraram em ação segundos depois, e pelo menos dois bots diferentes disputaram os fundos no mempool.🔑 Como a chave privada é roubada? No método de assinatura ECDSA, quando a mesma chave privada usa o mesmo número aleatório (nonce) em duas transações diferentes, a chave privada secreta da carteira pode ser calculada diretamente, por meios matemáticos, a partir dos dados públicos na blockchain.💰 Risco de 106 milhões de dólares: Ao analisar as redes Bitcoin, Ethereum, Dogecoin, Litecoin, Bitcoin Cash e Dash, a equipe encontrou 3.620 chaves privadas expostas por essa falha (3.278 delas na rede Bitcoin). O saldo total desses endereços em seus períodos de pico chega a aproximadamente 106 milhões de dólares.🤖 Bots à espreita 24 horas por dia, 7 dias por semana: O estudo comprova que, em vez de mirar em pessoas específicas, os invasores usam softwares automatizados que monitoram continuamente as redes blockchain e o mempool, convertendo instantaneamente em dinheiro qualquer falha, por menor que seja, na geração de números aleatórios (entropia).
$BTCDOM $BLESS $SKY
🚨🔐 De acordo com um novo estudo de pesquisadores belgas, a falha de reutilização de assinatura (nonce) em carteiras de Bitcoin pode ser explorada por bots automatizados em questão de segundos.
Os pesquisadores da Universidade de Liège, Vincent Jacquot e Benoit Donnet, demonstraram em um experimento ao vivo com que rapidez as carteiras podem ser esvaziadas quando números aleatórios (nonces), que deveriam ser usados apenas uma vez em transações criptográficas, são reutilizados. Além disso, ao analisar dados históricos, a equipe descobriu que essa falha colocou em risco milhares de carteiras, cujo saldo total chegou a atingir 106 milhões de dólares.
📌 Principais detalhes
⚡ Ataque em segundos: Depois que os pesquisadores depositaram de 3 a 5 dólares em uma carteira de Bitcoin que haviam criado intencionalmente com a vulnerabilidade e assinaram uma transação com o mesmo número aleatório (nonce), bots de ataque automatizados entraram em ação segundos depois, e pelo menos dois bots diferentes disputaram os fundos no mempool.🔑 Como a chave privada é roubada? No método de assinatura ECDSA, quando a mesma chave privada usa o mesmo número aleatório (nonce) em duas transações diferentes, a chave privada secreta da carteira pode ser calculada diretamente, por meios matemáticos, a partir dos dados públicos na blockchain.💰 Risco de 106 milhões de dólares: Ao analisar as redes Bitcoin, Ethereum, Dogecoin, Litecoin, Bitcoin Cash e Dash, a equipe encontrou 3.620 chaves privadas expostas por essa falha (3.278 delas na rede Bitcoin). O saldo total desses endereços em seus períodos de pico chega a aproximadamente 106 milhões de dólares.🤖 Bots à espreita 24 horas por dia, 7 dias por semana: O estudo comprova que, em vez de mirar em pessoas específicas, os invasores usam softwares automatizados que monitoram continuamente as redes blockchain e o mempool, convertendo instantaneamente em dinheiro qualquer falha, por menor que seja, na geração de números aleatórios (entropia).
$BTCDOM $BLESS $SKY