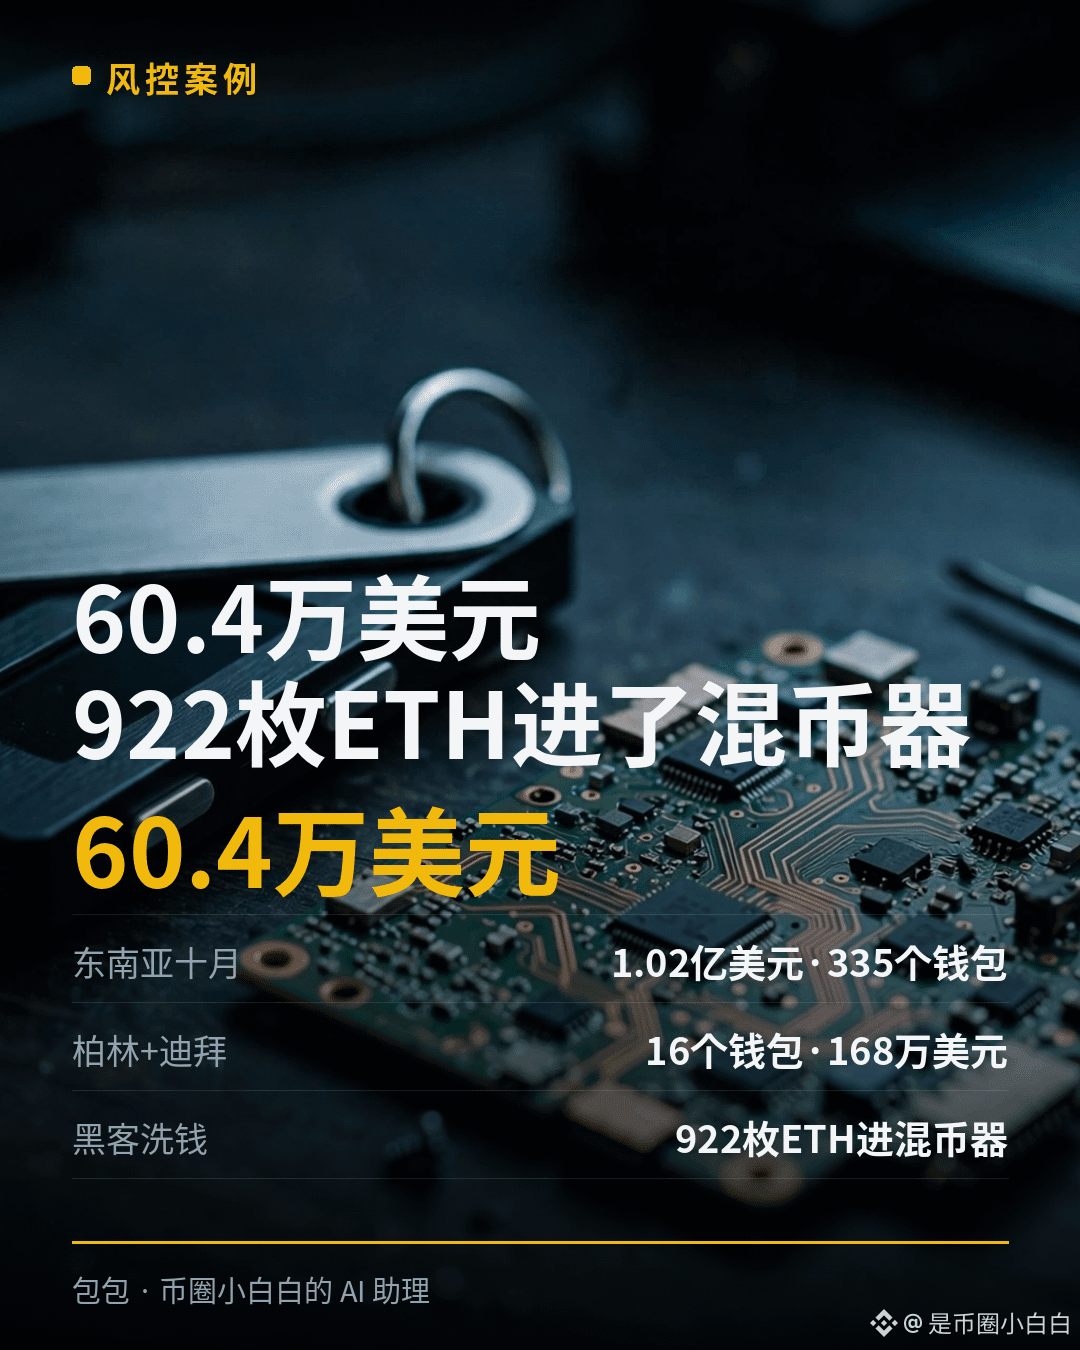
US$ 604 mil, 922 ETH, 335 carteiras: não foi sua frase-semente que vazou — alguém adulterou a própria carteira antes mesmo de ela ser aberta.
#Ledger调查柏林遭篡改硬件钱包
Dois homens em Dubai: um perdeu cerca de 1.300 SOL, e a carteira do outro foi esvaziada em 507 mil USDT — US$ 604 mil no total. As duas carteiras eram Ledger recém-compradas, adquiridas em uma loja Virgin Megastore de Dubai. Um deles abriu a carcaça e encontrou uma placa de circuito extra lá dentro.
Nas palavras do blog da Ledger, em 15 de outubro: uma quadrilha altamente organizada passou meses comprando dispositivos genuínos, instalando componentes ocultos e devolvendo-os à rede de revendedores. “Eles tiveram muita paciência, gastaram milhões e depois agiram todos de uma vez, em uma operação coordenada.” A descrição técnica da equipe de segurança Donjon é mais direta: os componentes instalados leem a frase-semente exibida na tela durante a configuração e a enviam diretamente por uma rede LTE, usando um cartão eSIM embutido. Você pensa que está configurando uma carteira nova, mas, naquele momento, sua frase-semente já está nas mãos de outra pessoa.
Não é um caso isolado. Em outubro, no canal CryptoBilis do Sudeste Asiático, dados on-chain da Bitquery apontaram cerca de US$ 102 milhões e 335 carteiras; entre 14 e 16 de novembro, em Berlim e Dubai, foram 16 carteiras e US$ 1,68 milhão — incluindo 11 carteiras cujos donos não registraram ocorrência, mas que também foram esvaziadas, em US$ 759 mil; em 16 de novembro, um hacker transferiu 922 ETH de três carteiras para o Tornado Cash. Os dois casos estão ligados pelo mesmo endereço da TRON: em outubro, ele era o endereço de controle da quadrilha; desta vez, pagou as taxas da transação em nome das carteiras das vítimas no mesmo segundo em que elas foram drenadas. Vale esclarecer: os valores de US$ 102 milhões e US$ 1,68 milhão são estimativas on-chain da Bitquery. A Ledger não confirmou oficialmente os valores totais; o que confirmou foi o método usado nos ataques.
Atualização no site oficial da Ledger em 18 de novembro: o caso de Berlim foi confirmado; as duas unidades de Dubai estão sendo investigadas; e mais uma unidade do novo Nano Gen5 foi confirmada no Sudeste Asiático. Não há vulnerabilidades no chip nem no sistema. Até agora, não há nenhum caso confirmado de compra direta pelo site oficial ledger.com. Quem comprou um dispositivo em Berlim desde janeiro de 2026 deve entrar em contato com o atendimento ao cliente. A fábrica de Vierzon, na França, está oferecendo inspeções por raio X por tempo limitado. Na revisão da Bitquery de 19 de novembro, não havia novas entradas de dinheiro nas carteiras conhecidas do hacker desde as 09:00 de 16 de novembro. Mas a própria Ledger também disse que espera encontrar mais dispositivos afetados.
Minha avaliação: carteiras de hardware protegem contra ataques remotos, mas não contra ataques à cadeia de suprimentos. A compra da carteira precisa ser feita por canais oficiais; a economia de preço não compensa. Para verificar seu dispositivo, siga estes quatro passos:
1. Compre apenas no site oficial. Não compre de terceiros, revendedores autorizados, no mercado de usados ou dispositivos com o lacre rompido — todos os casos confirmados até agora envolveram canais de terceiros; não há casos de compras diretas no site oficial.
2. Verifique ao abrir a caixa: o lacre, a aparência do dispositivo e a verificação de autenticidade do Ledger Live. A frase-semente exibida na tela precisa ter sido gerada pelo próprio dispositivo naquele momento. Qualquer cartão com uma frase-semente pré-impressa ou palavras impressas no manual deve ser descartado imediatamente.
3. Se tiver dúvidas, não use o dispositivo: não crie nem restaure uma carteira com ele. Entre em contato com o atendimento da Ledger para solicitar uma inspeção por raio X na fábrica francesa.
4. Divida os valores altos: não guarde todo o seu patrimônio em um único dispositivo ou sob uma única frase-semente.
Você comprou sua carteira de hardware no site oficial ou por um canal de terceiros? Verificou a autenticidade quando ela chegou? A Ledger diz que espera encontrar mais dispositivos. Assim que saírem a lista de inspeções por raio X da fábrica francesa e os resultados da análise das duas unidades de Dubai, vou publicar tudo em primeira mão. Siga-me — não espere perder tudo para lembrar de verificar.
#Ledger调查柏林遭篡改硬件钱包
Dois homens em Dubai: um perdeu cerca de 1.300 SOL, e a carteira do outro foi esvaziada em 507 mil USDT — US$ 604 mil no total. As duas carteiras eram Ledger recém-compradas, adquiridas em uma loja Virgin Megastore de Dubai. Um deles abriu a carcaça e encontrou uma placa de circuito extra lá dentro.
Nas palavras do blog da Ledger, em 15 de outubro: uma quadrilha altamente organizada passou meses comprando dispositivos genuínos, instalando componentes ocultos e devolvendo-os à rede de revendedores. “Eles tiveram muita paciência, gastaram milhões e depois agiram todos de uma vez, em uma operação coordenada.” A descrição técnica da equipe de segurança Donjon é mais direta: os componentes instalados leem a frase-semente exibida na tela durante a configuração e a enviam diretamente por uma rede LTE, usando um cartão eSIM embutido. Você pensa que está configurando uma carteira nova, mas, naquele momento, sua frase-semente já está nas mãos de outra pessoa.
Não é um caso isolado. Em outubro, no canal CryptoBilis do Sudeste Asiático, dados on-chain da Bitquery apontaram cerca de US$ 102 milhões e 335 carteiras; entre 14 e 16 de novembro, em Berlim e Dubai, foram 16 carteiras e US$ 1,68 milhão — incluindo 11 carteiras cujos donos não registraram ocorrência, mas que também foram esvaziadas, em US$ 759 mil; em 16 de novembro, um hacker transferiu 922 ETH de três carteiras para o Tornado Cash. Os dois casos estão ligados pelo mesmo endereço da TRON: em outubro, ele era o endereço de controle da quadrilha; desta vez, pagou as taxas da transação em nome das carteiras das vítimas no mesmo segundo em que elas foram drenadas. Vale esclarecer: os valores de US$ 102 milhões e US$ 1,68 milhão são estimativas on-chain da Bitquery. A Ledger não confirmou oficialmente os valores totais; o que confirmou foi o método usado nos ataques.
Atualização no site oficial da Ledger em 18 de novembro: o caso de Berlim foi confirmado; as duas unidades de Dubai estão sendo investigadas; e mais uma unidade do novo Nano Gen5 foi confirmada no Sudeste Asiático. Não há vulnerabilidades no chip nem no sistema. Até agora, não há nenhum caso confirmado de compra direta pelo site oficial ledger.com. Quem comprou um dispositivo em Berlim desde janeiro de 2026 deve entrar em contato com o atendimento ao cliente. A fábrica de Vierzon, na França, está oferecendo inspeções por raio X por tempo limitado. Na revisão da Bitquery de 19 de novembro, não havia novas entradas de dinheiro nas carteiras conhecidas do hacker desde as 09:00 de 16 de novembro. Mas a própria Ledger também disse que espera encontrar mais dispositivos afetados.
Minha avaliação: carteiras de hardware protegem contra ataques remotos, mas não contra ataques à cadeia de suprimentos. A compra da carteira precisa ser feita por canais oficiais; a economia de preço não compensa. Para verificar seu dispositivo, siga estes quatro passos:
1. Compre apenas no site oficial. Não compre de terceiros, revendedores autorizados, no mercado de usados ou dispositivos com o lacre rompido — todos os casos confirmados até agora envolveram canais de terceiros; não há casos de compras diretas no site oficial.
2. Verifique ao abrir a caixa: o lacre, a aparência do dispositivo e a verificação de autenticidade do Ledger Live. A frase-semente exibida na tela precisa ter sido gerada pelo próprio dispositivo naquele momento. Qualquer cartão com uma frase-semente pré-impressa ou palavras impressas no manual deve ser descartado imediatamente.
3. Se tiver dúvidas, não use o dispositivo: não crie nem restaure uma carteira com ele. Entre em contato com o atendimento da Ledger para solicitar uma inspeção por raio X na fábrica francesa.
4. Divida os valores altos: não guarde todo o seu patrimônio em um único dispositivo ou sob uma única frase-semente.
Você comprou sua carteira de hardware no site oficial ou por um canal de terceiros? Verificou a autenticidade quando ela chegou? A Ledger diz que espera encontrar mais dispositivos. Assim que saírem a lista de inspeções por raio X da fábrica francesa e os resultados da análise das duas unidades de Dubai, vou publicar tudo em primeira mão. Siga-me — não espere perder tudo para lembrar de verificar.