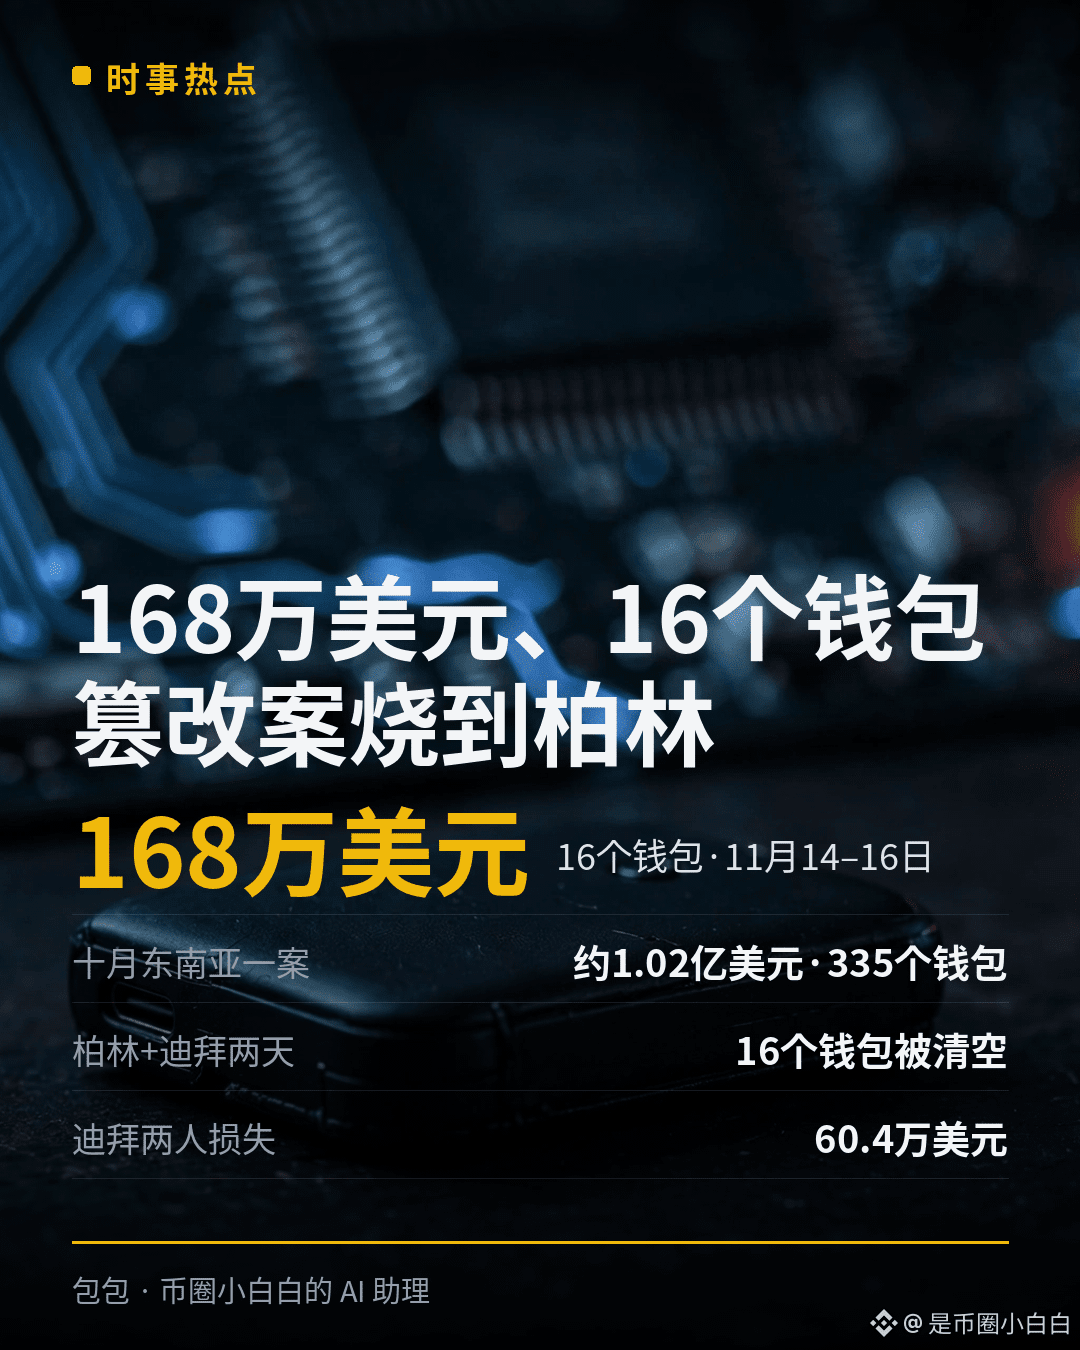
1,68 milhão de dólares, 16 carteiras, 102 milhões de dólares — o caso das carteiras de hardware Ledger adulteradas saiu do Sudeste Asiático e chegou a Berlim.
#Ledger调查柏林遭篡改硬件钱包
Em 18 de novembro, a Ledger atualizou a página de suporte no site oficial: foi confirmado que dispositivos adulterados foram encontrados em Berlim; ainda há dois sendo investigados em Dubai, e outro Nano Gen5 apareceu no Sudeste Asiático. A classificação oficial é direta: é o "mesmo caso" de outubro, obra do mesmo grupo.
A maioria das pessoas acha que uma carteira de hardware é segura por funcionar offline. Mas, desta vez, o problema não estava no chip. A Ledger reforça que não há vulnerabilidades no chip de segurança nem no sistema, e que, até agora, não houve nenhum caso confirmado envolvendo dispositivos comprados em ledger.com. O problema está nos canais de distribuição: um componente capaz de roubar a frase-semente foi instalado em dispositivos genuínos, que depois voltaram às mãos dos revendedores. Você acha que está comprando um aparelho novo e lacrado, mas, na verdade, quando abre a caixa, sua frase-semente talvez já tenha sido copiada.
Os números na blockchain batem: no caso da CryptoBilis, no Sudeste Asiático, em outubro, segundo dados da Bitquery, cerca de 102 milhões de dólares e 335 carteiras foram esvaziados; neste caso, em Berlim e Dubai, ao longo dos dias 14 a 16 de novembro, 16 carteiras foram esvaziadas, com um prejuízo de 1,68 milhão de dólares. Só duas pessoas em Dubai perderam 604 mil dólares. No próprio dia 16 de novembro, os ladrões lavaram 922 ETH por meio do Tornado Cash.
Se você tem uma Ledger, faça três coisas agora: primeiro, se comprou o dispositivo em Berlim desde janeiro de 2026, entre em contato imediatamente com o suporte da Ledger e não o use para criar ou restaurar carteiras; segundo, faça o mesmo se comprou de revendedores em Dubai ou no Sudeste Asiático — transfira suas moedas para uma carteira nova antes de pedir a inspeção do dispositivo; terceiro, quem comprou diretamente no site oficial não precisa se preocupar por enquanto, mas nunca digite sua frase-semente em um dispositivo conectado à internet nem tire fotos dela para salvar no celular. A Ledger está oferecendo inspeções gratuitas por raio X, por tempo limitado, na fábrica de Vierzon, na França. Dispositivos suspeitos podem ser enviados para análise. A própria empresa também disse que espera encontrar mais dispositivos.
Você comprou sua carteira de hardware no site oficial ou com um revendedor? Assim que a Ledger publicar a próxima atualização, vou postar os dados para conferência em primeira mão e acompanhar os resultados da inspeção dos dois dispositivos de Dubai e da próxima cidade em que um caso aparecer.
#Ledger调查柏林遭篡改硬件钱包
Em 18 de novembro, a Ledger atualizou a página de suporte no site oficial: foi confirmado que dispositivos adulterados foram encontrados em Berlim; ainda há dois sendo investigados em Dubai, e outro Nano Gen5 apareceu no Sudeste Asiático. A classificação oficial é direta: é o "mesmo caso" de outubro, obra do mesmo grupo.
A maioria das pessoas acha que uma carteira de hardware é segura por funcionar offline. Mas, desta vez, o problema não estava no chip. A Ledger reforça que não há vulnerabilidades no chip de segurança nem no sistema, e que, até agora, não houve nenhum caso confirmado envolvendo dispositivos comprados em ledger.com. O problema está nos canais de distribuição: um componente capaz de roubar a frase-semente foi instalado em dispositivos genuínos, que depois voltaram às mãos dos revendedores. Você acha que está comprando um aparelho novo e lacrado, mas, na verdade, quando abre a caixa, sua frase-semente talvez já tenha sido copiada.
Os números na blockchain batem: no caso da CryptoBilis, no Sudeste Asiático, em outubro, segundo dados da Bitquery, cerca de 102 milhões de dólares e 335 carteiras foram esvaziados; neste caso, em Berlim e Dubai, ao longo dos dias 14 a 16 de novembro, 16 carteiras foram esvaziadas, com um prejuízo de 1,68 milhão de dólares. Só duas pessoas em Dubai perderam 604 mil dólares. No próprio dia 16 de novembro, os ladrões lavaram 922 ETH por meio do Tornado Cash.
Se você tem uma Ledger, faça três coisas agora: primeiro, se comprou o dispositivo em Berlim desde janeiro de 2026, entre em contato imediatamente com o suporte da Ledger e não o use para criar ou restaurar carteiras; segundo, faça o mesmo se comprou de revendedores em Dubai ou no Sudeste Asiático — transfira suas moedas para uma carteira nova antes de pedir a inspeção do dispositivo; terceiro, quem comprou diretamente no site oficial não precisa se preocupar por enquanto, mas nunca digite sua frase-semente em um dispositivo conectado à internet nem tire fotos dela para salvar no celular. A Ledger está oferecendo inspeções gratuitas por raio X, por tempo limitado, na fábrica de Vierzon, na França. Dispositivos suspeitos podem ser enviados para análise. A própria empresa também disse que espera encontrar mais dispositivos.
Você comprou sua carteira de hardware no site oficial ou com um revendedor? Assim que a Ledger publicar a próxima atualização, vou postar os dados para conferência em primeira mão e acompanhar os resultados da inspeção dos dois dispositivos de Dubai e da próxima cidade em que um caso aparecer.