Comprei uma carteira fria que diz ser a mais segura, mas, no fim, o dinheiro foi roubado no momento em que abri a caixa.
A própria Ledger admitiu ontem: foram encontrados dispositivos adulterados em Berlim e Dubai. Dois usuários de Dubai perderam, juntos, 604 mil dólares — um perdeu 1.300 SOL e o outro, 507 mil USDT. Ambos compraram em lojas autorizadas como a Virgin. Em Berlim, um cara também perdeu mais de 320 mil dólares em BTC e USDT de uma Flex comprada na MediaMarkt. No total, quase 1 milhão de dólares.
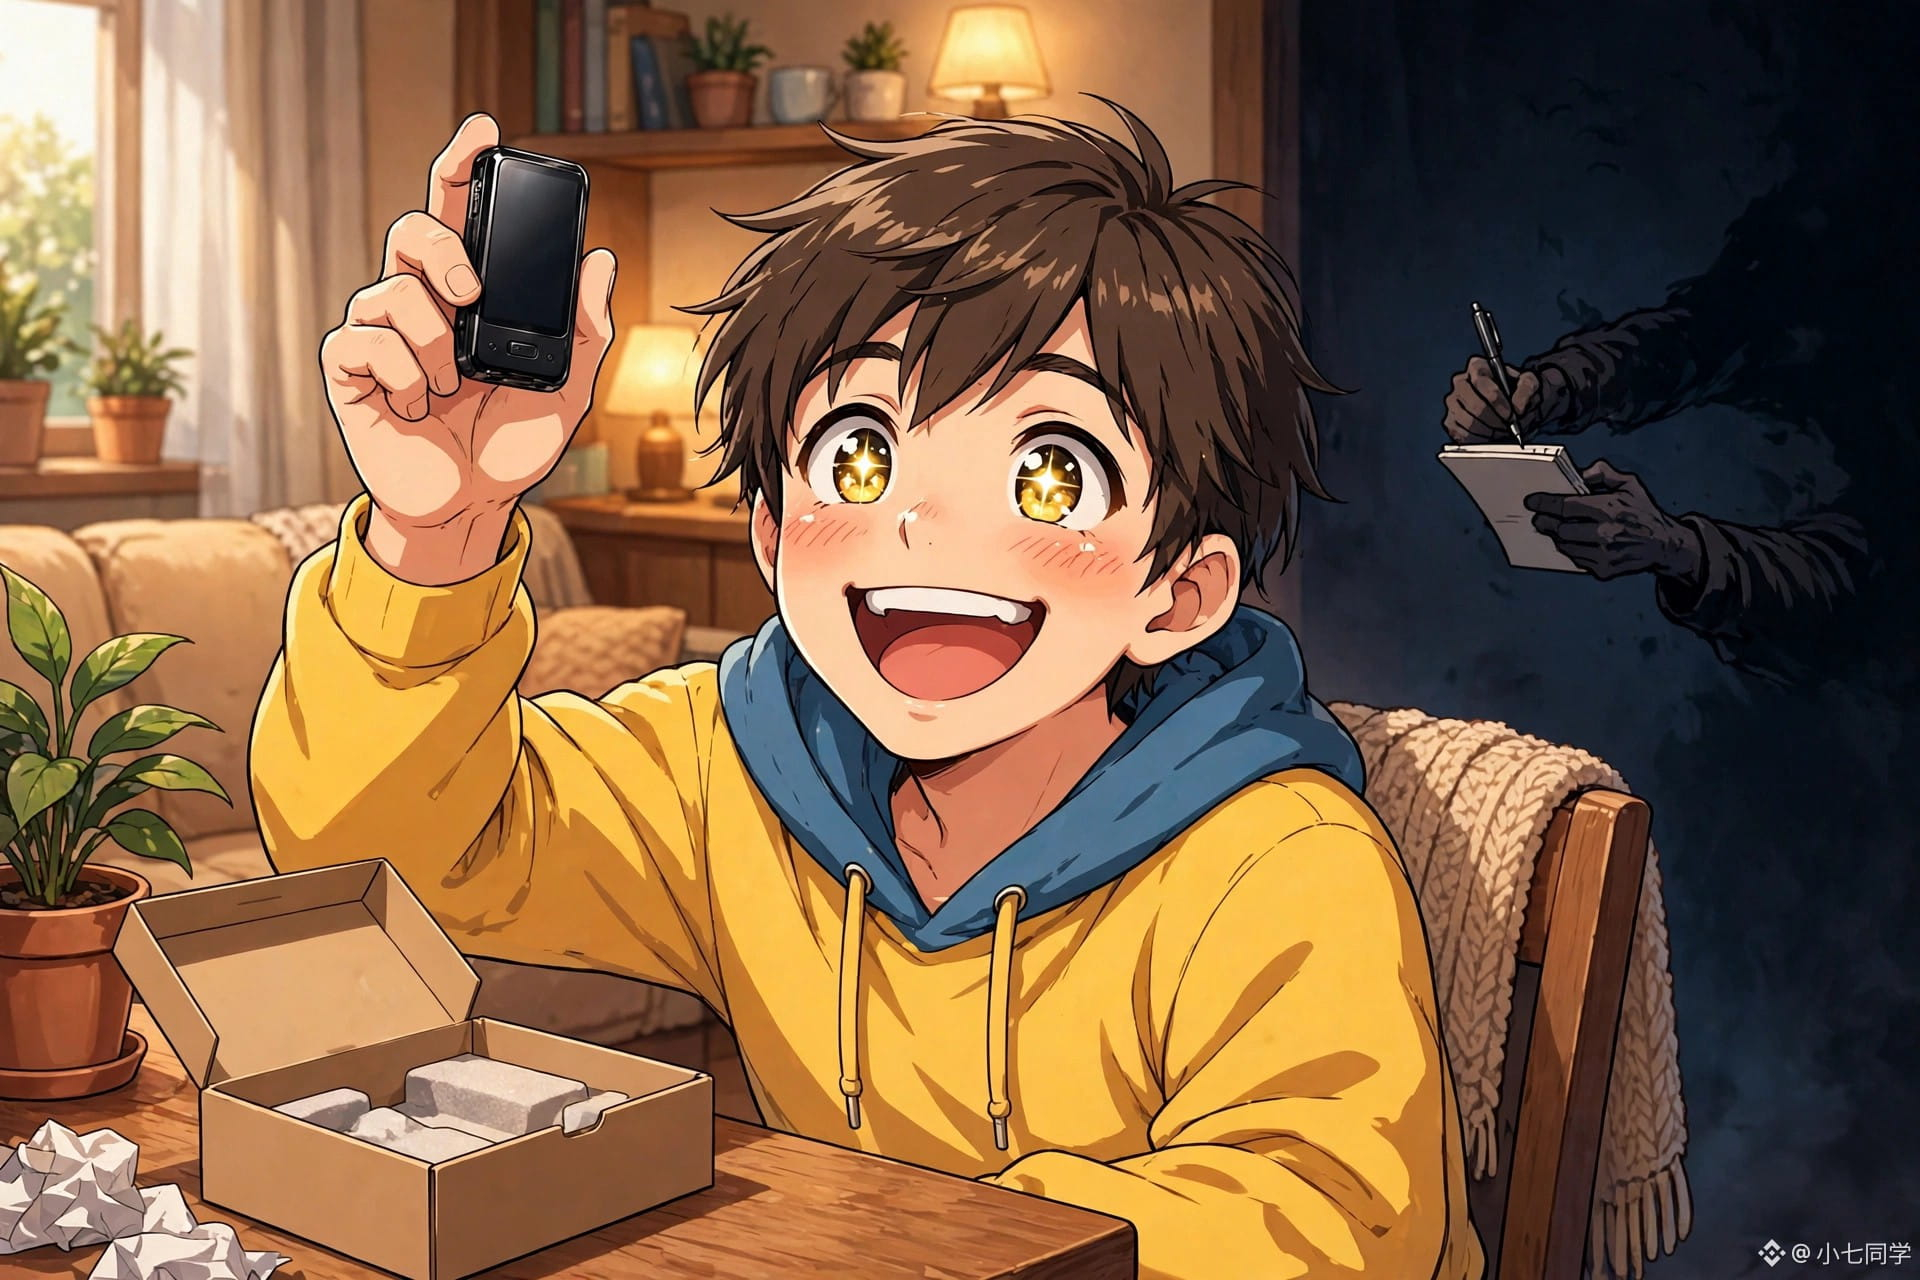
O método também foi bem ardiloso: não mexeram no chip, mas adulteraram o dispositivo para copiar sua frase de recuperação quando você o configura pela primeira vez. Você acha que está ativando a carteira, mas, na verdade, alguém está tomando notas ao seu lado.
Palavras da própria Ledger: o chip e o sistema não têm vulnerabilidades, e os produtos comprados no site oficial também estão seguros. Traduzindo: a culpa é do canal de venda, não minha.
De um lado, usuários que pagaram caro por algo “mais seguro” são roubados antes mesmo de terminar de abrir a caixa; do outro, a fabricante diz: “meu produto não tem problema, o problema é de quem vendeu”. Tecnicamente, talvez isso esteja certo, mas será que não soa como “não tenho nada a ver com isso” para quem perdeu dinheiro?
E o que dói ainda mais: a Bitquery diz que 16 carteiras em Dubai e Berlim já perderam 1,68 milhão de dólares. No Sudeste Asiático, ela contabilizou 102 milhões de dólares e 335 carteiras. Isso já não é um caso isolado, é uma cadeia criminosa.
Minha opinião: a sensação de segurança de uma carteira fria não vem só do chip, mas também de quem a entrega a você. Esperar mais alguns dias para receber diretamente do site oficial é melhor do que pegar qualquer uma numa loja do shopping.
De que lado você está: quando algo assim acontece, devemos culpar a fabricante ou o canal de venda?
#Ledger
A própria Ledger admitiu ontem: foram encontrados dispositivos adulterados em Berlim e Dubai. Dois usuários de Dubai perderam, juntos, 604 mil dólares — um perdeu 1.300 SOL e o outro, 507 mil USDT. Ambos compraram em lojas autorizadas como a Virgin. Em Berlim, um cara também perdeu mais de 320 mil dólares em BTC e USDT de uma Flex comprada na MediaMarkt. No total, quase 1 milhão de dólares.
O método também foi bem ardiloso: não mexeram no chip, mas adulteraram o dispositivo para copiar sua frase de recuperação quando você o configura pela primeira vez. Você acha que está ativando a carteira, mas, na verdade, alguém está tomando notas ao seu lado.
Palavras da própria Ledger: o chip e o sistema não têm vulnerabilidades, e os produtos comprados no site oficial também estão seguros. Traduzindo: a culpa é do canal de venda, não minha.
De um lado, usuários que pagaram caro por algo “mais seguro” são roubados antes mesmo de terminar de abrir a caixa; do outro, a fabricante diz: “meu produto não tem problema, o problema é de quem vendeu”. Tecnicamente, talvez isso esteja certo, mas será que não soa como “não tenho nada a ver com isso” para quem perdeu dinheiro?
E o que dói ainda mais: a Bitquery diz que 16 carteiras em Dubai e Berlim já perderam 1,68 milhão de dólares. No Sudeste Asiático, ela contabilizou 102 milhões de dólares e 335 carteiras. Isso já não é um caso isolado, é uma cadeia criminosa.
Minha opinião: a sensação de segurança de uma carteira fria não vem só do chip, mas também de quem a entrega a você. Esperar mais alguns dias para receber diretamente do site oficial é melhor do que pegar qualquer uma numa loja do shopping.
De que lado você está: quando algo assim acontece, devemos culpar a fabricante ou o canal de venda?
#Ledger