#AdministraçãoTrumpLançaProjetoParaCombaterOCibercrime
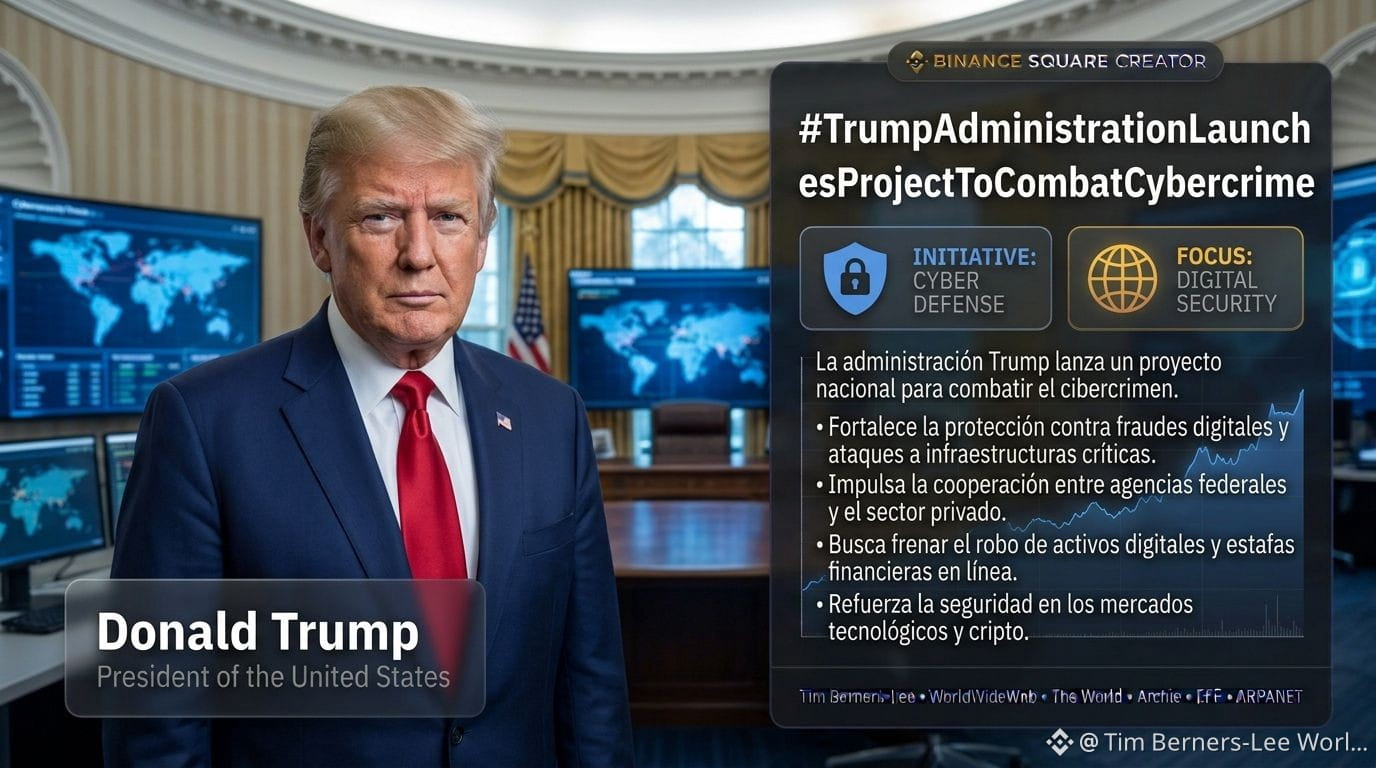
A administração Trump ativou um marco legal sem precedentes para levar a guerra contra o cibercrime transnacional ao terreno ofensivo. Por meio da Ordem Executiva 14390 (março de 2026) e do Memorando Presidencial de Segurança Nacional emitido em agosto, Washington autorizou, pela primeira vez, empresas privadas de cibersegurança "vetadas" a operar sob supervisão direta do DOJ e do DHS para realizar operações de vigilância e disrupção ativa contra organizações criminosas transnacionais habilitadas pelo ciberespaço (CE-TCOs)
3. Embora o governo enfatize que isso não é uma autorização irrestrita para "hack back", o programa permite que contratados privados executem operações que podem "interromper, negar, degradar ou manipular" sistemas estrangeiros aprovados, canalizando a velocidade e a capacidade técnica do setor privado como uma vantagem estratégica ofensiva.
Para o ecossistema cripto, essa iniciativa tem implicações diretas e profundas. Grupos de ransomware, máfias de "pig butchering" e desenvolvedores anônimos por trás de rug pulls em grande escala agora se enquadram na categoria de alvos militares-corporativos autorizados, não apenas como alvos de mandados de prisão, mas também de operações digitais cinéticas coordenadas por agências federais. Além disso, a ordem inclui a criação de um "Programa de Restituição às Vítimas" que utilizará fundos confiscados desses agentes para compensar as vítimas de fraudes possibilitadas pelo cibercrime, o que poderia se traduzir em mecanismos muito mais agressivos e eficazes de recuperação de ativos roubados via blockchain
1. Embora isso aumente a pressão sobre jurisdições hostis que abrigam essas quadrilhas, também suscita questões sobre privacidade e uma possível escalada de retaliações contra a infraestrutura americana, marcando uma nova era em que a segurança cripto deixa de ser apenas responsabilidade do usuário para se tornar uma frente de defesa nacional.
A administração Trump ativou um marco legal sem precedentes para levar a guerra contra o cibercrime transnacional ao terreno ofensivo. Por meio da Ordem Executiva 14390 (março de 2026) e do Memorando Presidencial de Segurança Nacional emitido em agosto, Washington autorizou, pela primeira vez, empresas privadas de cibersegurança "vetadas" a operar sob supervisão direta do DOJ e do DHS para realizar operações de vigilância e disrupção ativa contra organizações criminosas transnacionais habilitadas pelo ciberespaço (CE-TCOs)
3. Embora o governo enfatize que isso não é uma autorização irrestrita para "hack back", o programa permite que contratados privados executem operações que podem "interromper, negar, degradar ou manipular" sistemas estrangeiros aprovados, canalizando a velocidade e a capacidade técnica do setor privado como uma vantagem estratégica ofensiva.
Para o ecossistema cripto, essa iniciativa tem implicações diretas e profundas. Grupos de ransomware, máfias de "pig butchering" e desenvolvedores anônimos por trás de rug pulls em grande escala agora se enquadram na categoria de alvos militares-corporativos autorizados, não apenas como alvos de mandados de prisão, mas também de operações digitais cinéticas coordenadas por agências federais. Além disso, a ordem inclui a criação de um "Programa de Restituição às Vítimas" que utilizará fundos confiscados desses agentes para compensar as vítimas de fraudes possibilitadas pelo cibercrime, o que poderia se traduzir em mecanismos muito mais agressivos e eficazes de recuperação de ativos roubados via blockchain
1. Embora isso aumente a pressão sobre jurisdições hostis que abrigam essas quadrilhas, também suscita questões sobre privacidade e uma possível escalada de retaliações contra a infraestrutura americana, marcando uma nova era em que a segurança cripto deixa de ser apenas responsabilidade do usuário para se tornar uma frente de defesa nacional.