
#CryptoSecurity
Uma placa oculta, uma antena minúscula e cerca de US$ 604.000 em perdas alegadas: veja o que está confirmado, o que são apenas alegações e quais são as 5 verificações importantes antes de confiar em qualquer carteira de hardware.
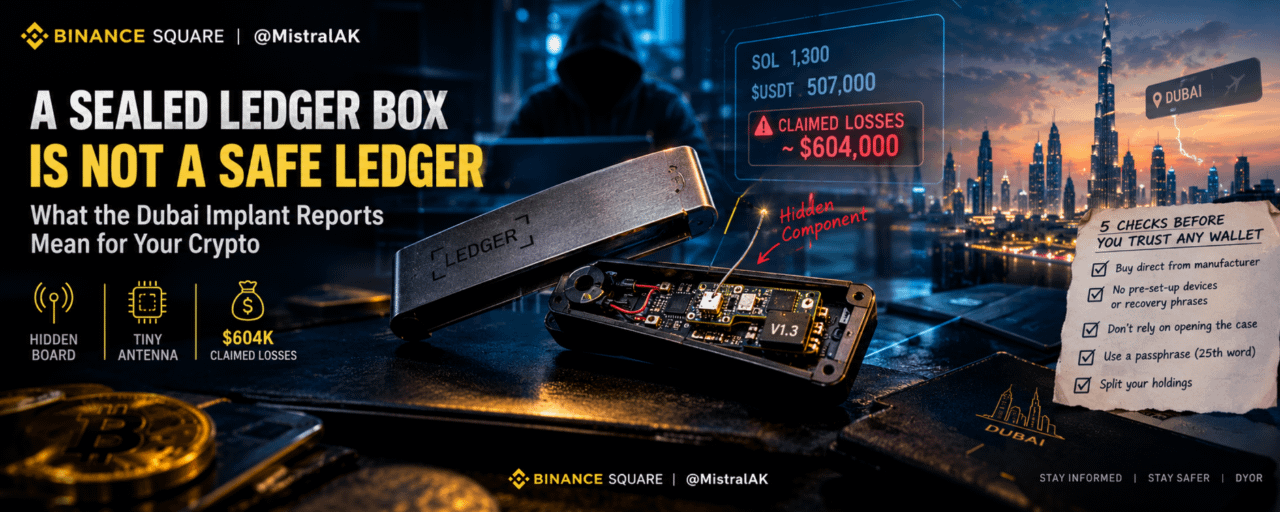
Você pode fazer tudo «certo» e ainda assim perder. Essa é a mensagem inquietante que vem de Dubai, onde dois compradores afirmam que carteiras Ledger novas da Virgin Megastore foram esvaziadas em poucas semanas: cerca de 1.300 $SOL de uma Ledger Flex e 507.000 $USDT de uma Ledger Stax, totalizando aproximadamente US$ 604.000, segundo a FinanceFeeds. Nenhum dos valores foi verificado de forma independente.
Esta já não é uma história restrita a uma única região. Tudo começou com dispositivos vendidos por um revendedor autorizado no Sudeste Asiático, chegou a um varejista alemão em outubro e agora há os primeiros relatos do Oriente Médio.
O QUE ESTÁ CONFIRMADO
▪️ Em 15 de outubro, a Ledger afirmou que criminosos compraram dispositivos genuínos, abriram-nos, instalaram componentes ocultos projetados para capturar frases de recuperação durante a configuração e os recolocaram em circulação por meio de revendedores. A Ledger afirma que "não houve falha no chip, no sistema operacional ou nos servidores da Ledger."
▪️ O rastreador OSINT de implantes da Ledger, de Mark Karpelès, classificou a Flex de Dubai como tendo um implante, com base em fotos do dispositivo aberto: uma placa adicional conectada a uma antena marcada como "V1.3", uma versão que o rastreador ainda não tinha visto (Unchained).
▪️ A Ledger lista a Virgin Megastores como revendedora autorizada nos Emirados Árabes Unidos, segundo a Unchained.
O QUE AINDA É APENAS ALEGADO
▪️ O caso da Stax (507.000 USDT, comprada em 11 de outubro) baseia-se no relato do proprietário. Nenhuma foto de um dispositivo aberto foi publicada, portanto não há confirmação de implante.
▪️ Os valores das perdas e o histórico de compras vêm das próprias publicações das vítimas.
▪️ Nada divulgado publicamente indica que os dois casos de Dubai tenham o mesmo autor ou que o varejista soubesse de algo. Ainda não se sabe onde os dispositivos foram modificados.
▪️ Até 18 de novembro, não consegui encontrar uma declaração da Ledger especificamente sobre os casos de Dubai.
POR QUE A "VERIFICAÇÃO DE AUTENTICIDADE" NÃO BASTA
De acordo com a documentação da própria Ledger, conforme noticiado pela FinanceFeeds, sua Verificação de Autenticidade não consegue detectar modificações físicas quando o Elemento Seguro está intacto. Um dispositivo pode passar na verificação e ainda assim conter um componente adicional. Por isso, "passou na verificação" não é o mesmo que "é seguro."
5 VERIFICAÇÕES ANTES DE CONFIAR EM QUALQUER CARTEIRA DE HARDWARE
▪️ Compre diretamente do fabricante. Todos os casos apontam para o canal de revenda, não para a loja do próprio fabricante. Menos intermediários significam menos oportunidades de adulteração.
▪️ Considere qualquer dispositivo já configurado ou frase de recuperação pré-escrita motivo para interromper a configuração. Uma carteira genuína gera sua frase diante de você. Nunca use uma que chegue com palavras já escritas.
▪️ Não confie em abrir o dispositivo para "inspecionar a placa". É o último recurso, não um teste. A maioria dos compradores não consegue avaliar uma placa a olho nu, e abrir o dispositivo pode causar outros problemas.
▪️ Use uma frase-senha (a "25ª palavra") como uma camada extra, não como solução. Ela oferece proteção adicional, mas as fontes não dizem se teria impedido esses implantes; portanto, não a considere uma garantia.
▪️ Divida seus ativos. Um dispositivo, uma seed e um único ponto de falha representam um risco real. Distribua os fundos por carteiras separadas e mantenha as economias de longo prazo longe de qualquer coisa que você tenha configurado recentemente.
SE VOCÊ COMPROU DE UM REVENDEDOR RECENTEMENTE
O alerta de Karpelès para quem comprou uma Ledger ou Trezor na Virgin Megastores nos últimos meses foi verificar se havia implantes ou transferir os fundos. É um conselho razoável para qualquer compra feita de um revendedor, não apenas em Dubai. Transferir os fundos significa enviá-los para uma carteira cuja seed foi gerada em um dispositivo em que você confia.
O QUE ESTOU ACOMPANHANDO
▪️ Se a Ledger confirmar a Stax e publicar sua divulgação técnica mais completa, que prometeu em outubro.
▪️ Se a Virgin Megastore ou as autoridades dos Emirados Árabes Unidos se manifestarão.
▪️ Se mais vítimas com dispositivos abertos e fotografias se apresentarão, o que faria os casos passarem de "alegados" a "confirmados."
As carteiras de hardware ainda estão entre as ferramentas mais robustas para a autocustódia. O que as evidências mostram é que o ataque está na cadeia de suprimentos, não no chip.
Uma pergunta para você:
Onde você comprou sua carteira de hardware e compraria de um revendedor novamente depois disso?
Isto não é aconselhamento financeiro. Sempre faça sua própria pesquisa (DYOR).
Siga para receber análises diárias em alta como esta. @MistralAK
Curta meu trabalho, siga para continuar por dentro e me dê gorjetas para me ajudar a manter a motivação :)
#LedgerHardwareImplantReportsExtendToDubai #Ledger