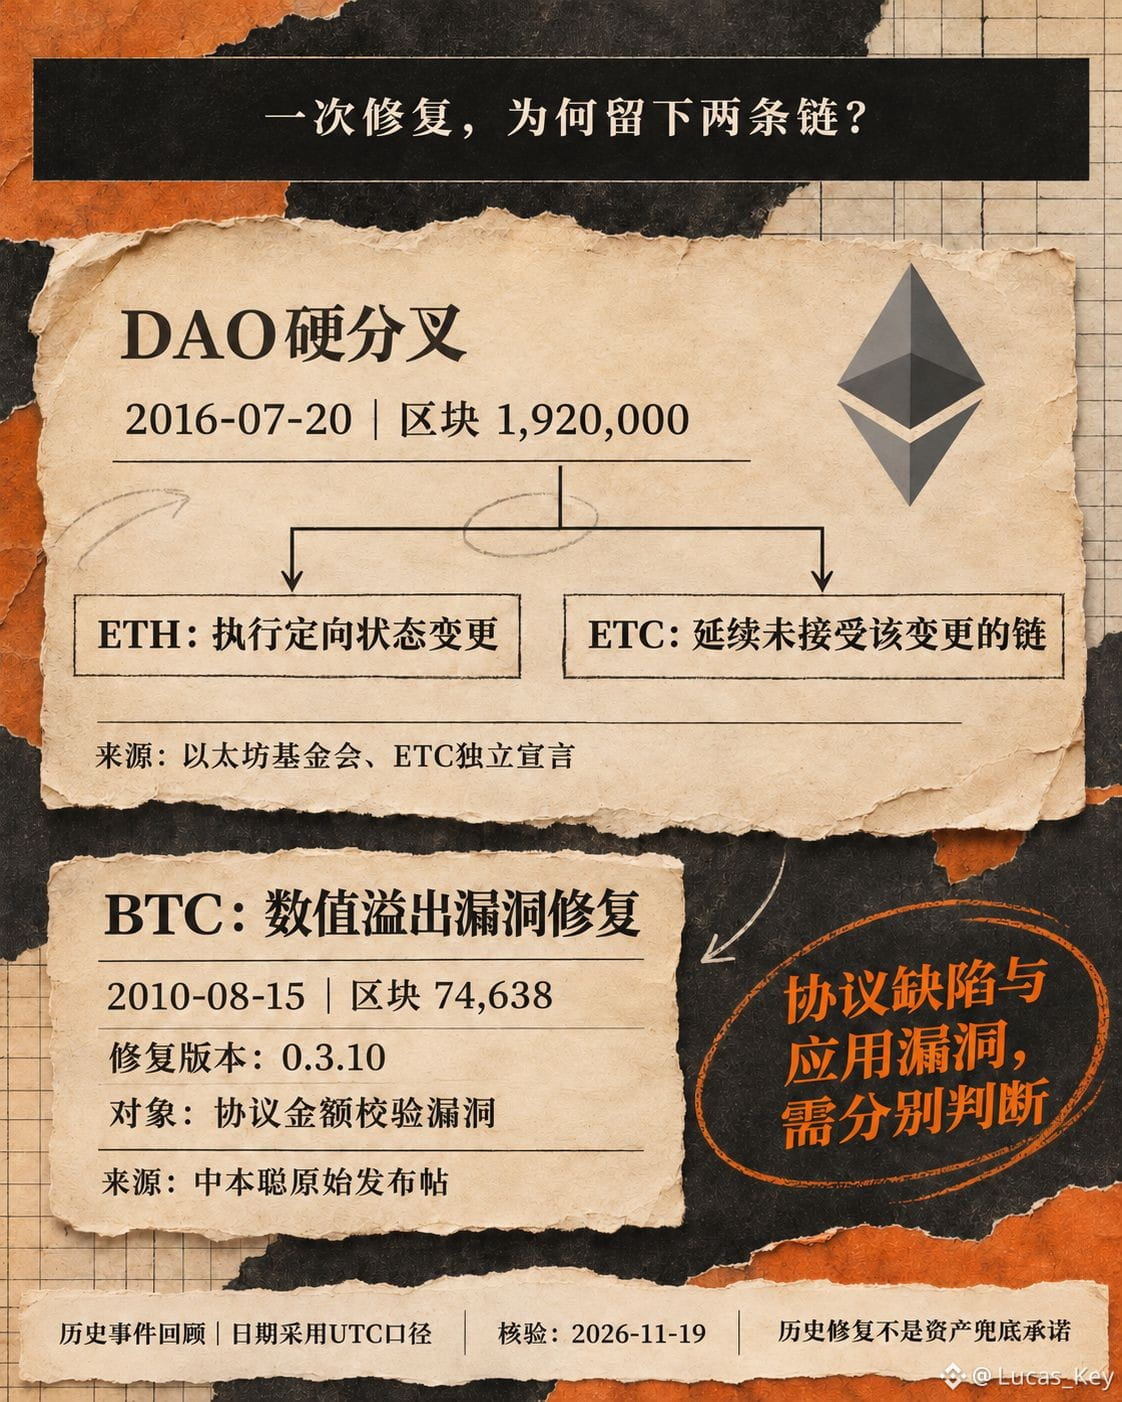
Em 20 de julho de 2016, $ETH executou o hard fork da DAO no bloco 1.920.000, alterando deliberadamente o estado de saldos de contratos específicos e transferindo os fundos relacionados para um contrato de recuperação. A cadeia que não aceitou essa alteração continuou a funcionar e, mais tarde, passou a ser chamada de $ETC . Essa história ainda ajuda a avaliar incidentes de segurança: quando se promete corrigir uma vulnerabilidade, afinal, que camada está sendo alterada?
Quem apoiava a intervenção queria reduzir as perdas causadas pela vulnerabilidade da aplicação; quem se opunha temia que alterar o estado dos ativos devido a um evento específico enfraquecesse a credibilidade da ideia de que “as regras não mudam conforme as pessoas”. O anúncio de conclusão da Fundação Ethereum na época e a declaração de independência da ETC registram essa divergência real. Não se deve reduzir um lado a alguém que só queria salvar o mercado, nem descrever o outro como favorável ao ataque.
Vejamos também o $BTC : em 15 de agosto de 2010, um problema de estouro numérico surgiu no bloco 74.638, e Satoshi Nakamoto publicou o patch 0.3.10 para corrigi-lo. Nesse caso, o alvo era uma vulnerabilidade na validação de valores na implementação do protocolo; a controvérsia da DAO girava em torno de saber se, após a exploração de um contrato de aplicação, as regras da cadeia deveriam alterar deliberadamente os saldos. Ambos os casos exigiram que os participantes da rede adotassem o software correspondente, mas os objetos técnicos e as escolhas de valores eram diferentes.
O limite que mais me interessa é se a solução de correção consegue explicar claramente: qual regra esperada foi violada, quais estados serão afetados, quem precisa adotar a nova versão e se aqueles que discordarem poderão continuar a validar outra cadeia. A história de ETH, ETC e BTC oferece contextos distintos, mas não pode servir de aval automático a nenhum projeto atual, muito menos levar à conclusão de que “após um roubo, sempre haverá alguém para recuperar os ativos”. Fontes: anúncio da Fundação Ethereum de julho de 2016, declaração de independência da ETC e publicação de Satoshi Nakamoto sobre a versão 0.3.10; verificado em 19 de novembro. Aviso de risco: correções históricas não são uma garantia de recuperação de ativos; os riscos do protocolo e dos contratos ainda precisam ser avaliados separadamente.
Quem apoiava a intervenção queria reduzir as perdas causadas pela vulnerabilidade da aplicação; quem se opunha temia que alterar o estado dos ativos devido a um evento específico enfraquecesse a credibilidade da ideia de que “as regras não mudam conforme as pessoas”. O anúncio de conclusão da Fundação Ethereum na época e a declaração de independência da ETC registram essa divergência real. Não se deve reduzir um lado a alguém que só queria salvar o mercado, nem descrever o outro como favorável ao ataque.
Vejamos também o $BTC : em 15 de agosto de 2010, um problema de estouro numérico surgiu no bloco 74.638, e Satoshi Nakamoto publicou o patch 0.3.10 para corrigi-lo. Nesse caso, o alvo era uma vulnerabilidade na validação de valores na implementação do protocolo; a controvérsia da DAO girava em torno de saber se, após a exploração de um contrato de aplicação, as regras da cadeia deveriam alterar deliberadamente os saldos. Ambos os casos exigiram que os participantes da rede adotassem o software correspondente, mas os objetos técnicos e as escolhas de valores eram diferentes.
O limite que mais me interessa é se a solução de correção consegue explicar claramente: qual regra esperada foi violada, quais estados serão afetados, quem precisa adotar a nova versão e se aqueles que discordarem poderão continuar a validar outra cadeia. A história de ETH, ETC e BTC oferece contextos distintos, mas não pode servir de aval automático a nenhum projeto atual, muito menos levar à conclusão de que “após um roubo, sempre haverá alguém para recuperar os ativos”. Fontes: anúncio da Fundação Ethereum de julho de 2016, declaração de independência da ETC e publicação de Satoshi Nakamoto sobre a versão 0.3.10; verificado em 19 de novembro. Aviso de risco: correções históricas não são uma garantia de recuperação de ativos; os riscos do protocolo e dos contratos ainda precisam ser avaliados separadamente.