🚨 **Uma falha de segurança de US$ 10,39 milhões — sem sequer invadir um contrato inteligente!**
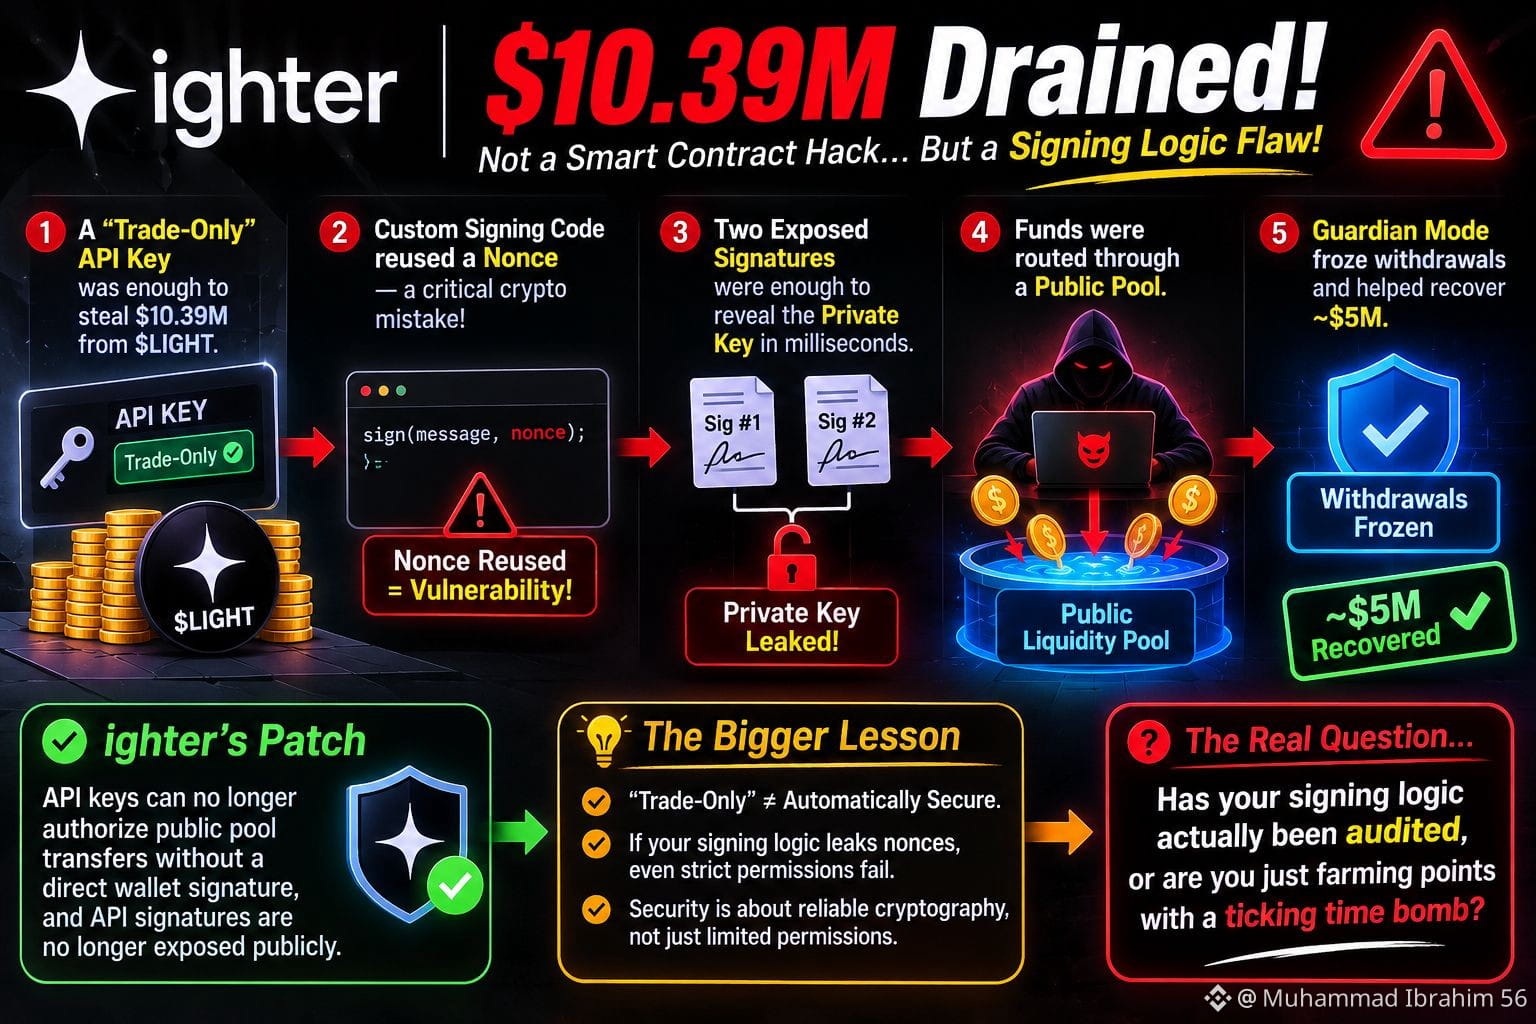
Uma chave de API supostamente «apenas para negociação» foi suficiente para drenar US$ 10,39 milhões de $LIGHT. Surpreendentemente, os contratos inteligentes em si nunca foram comprometidos. A verdadeira vulnerabilidade estava oculta no mecanismo de assinatura:
🔐 O código de assinatura personalizado reutilizou um nonce criptográfico, criando uma falha crítica de segurança.
⚠️ Bastaram duas assinaturas expostas para revelar a chave privada em questão de milissegundos.
💸 O invasor transferiu imediatamente os fundos roubados por meio de um pool público de liquidez.
🛡️ O Modo Guardião entrou em ação, congelando os saques e ajudando a recuperar aproximadamente US$ 5 milhões.
**O que mudou?**
A ighter introduziu uma correção de segurança que impede que chaves de API autorizem transferências para pools públicos sem a aprovação direta da carteira. As assinaturas de API também deixaram de ser expostas publicamente.
💡 **A grande lição:**
Chamar uma chave de API de «apenas para negociação» não a torna segura automaticamente. Se o mecanismo de assinatura do seu bot vazar nonces, até mesmo as configurações de permissões mais rigorosas se tornam inúteis.
🔍 Segurança não se resume a limitar permissões; também é garantir que a criptografia por trás delas seja confiável, testada e auditada de forma independente.
⚡ Então, fica a pergunta: **A lógica de assinatura do seu projeto foi realmente auditada ou você está apenas farmando pontos enquanto ignora uma bomba-relógio de segurança prestes a explodir?**
#Bitcoin❗ #ENA
Uma chave de API supostamente «apenas para negociação» foi suficiente para drenar US$ 10,39 milhões de $LIGHT. Surpreendentemente, os contratos inteligentes em si nunca foram comprometidos. A verdadeira vulnerabilidade estava oculta no mecanismo de assinatura:
🔐 O código de assinatura personalizado reutilizou um nonce criptográfico, criando uma falha crítica de segurança.
⚠️ Bastaram duas assinaturas expostas para revelar a chave privada em questão de milissegundos.
💸 O invasor transferiu imediatamente os fundos roubados por meio de um pool público de liquidez.
🛡️ O Modo Guardião entrou em ação, congelando os saques e ajudando a recuperar aproximadamente US$ 5 milhões.
**O que mudou?**
A ighter introduziu uma correção de segurança que impede que chaves de API autorizem transferências para pools públicos sem a aprovação direta da carteira. As assinaturas de API também deixaram de ser expostas publicamente.
💡 **A grande lição:**
Chamar uma chave de API de «apenas para negociação» não a torna segura automaticamente. Se o mecanismo de assinatura do seu bot vazar nonces, até mesmo as configurações de permissões mais rigorosas se tornam inúteis.
🔍 Segurança não se resume a limitar permissões; também é garantir que a criptografia por trás delas seja confiável, testada e auditada de forma independente.
⚡ Então, fica a pergunta: **A lógica de assinatura do seu projeto foi realmente auditada ou você está apenas farmando pontos enquanto ignora uma bomba-relógio de segurança prestes a explodir?**
#Bitcoin❗ #ENA