A chave privada não vazou, a frase-semente continua nas suas mãos e, mesmo assim, as moedas são transferidas. É justamente esse tipo de golpe que os EUA e o Canadá estão combatendo juntos desta vez.
Em 16 de novembro, a Comissão de Valores Mobiliários de Ontário liderou uma operação transfronteiriça chamada “Operação Niagara”, com a participação do Serviço Secreto dos EUA, da Polícia Provincial de Ontário e da Polícia Montada Real do Canadá. O foco é combater golpes de phishing de autorização e também procurar ativamente pessoas que estejam sendo alvo para alertá-las com antecedência.
O phishing de autorização mira naquele momento em que você clica em “autorizar”. Não precisa da sua chave privada: é como se você desse a um contrato permissão para usar seus tokens. Ele pode agir quando quiser, enquanto sua carteira continua nas suas mãos o tempo todo.
O mais ardiloso é a assinatura off-chain, ou seja, o Permit. Ela não custa gas e aparece como uma confirmação comum de login. Depois que você assina, o limite de gastos fica liberado.
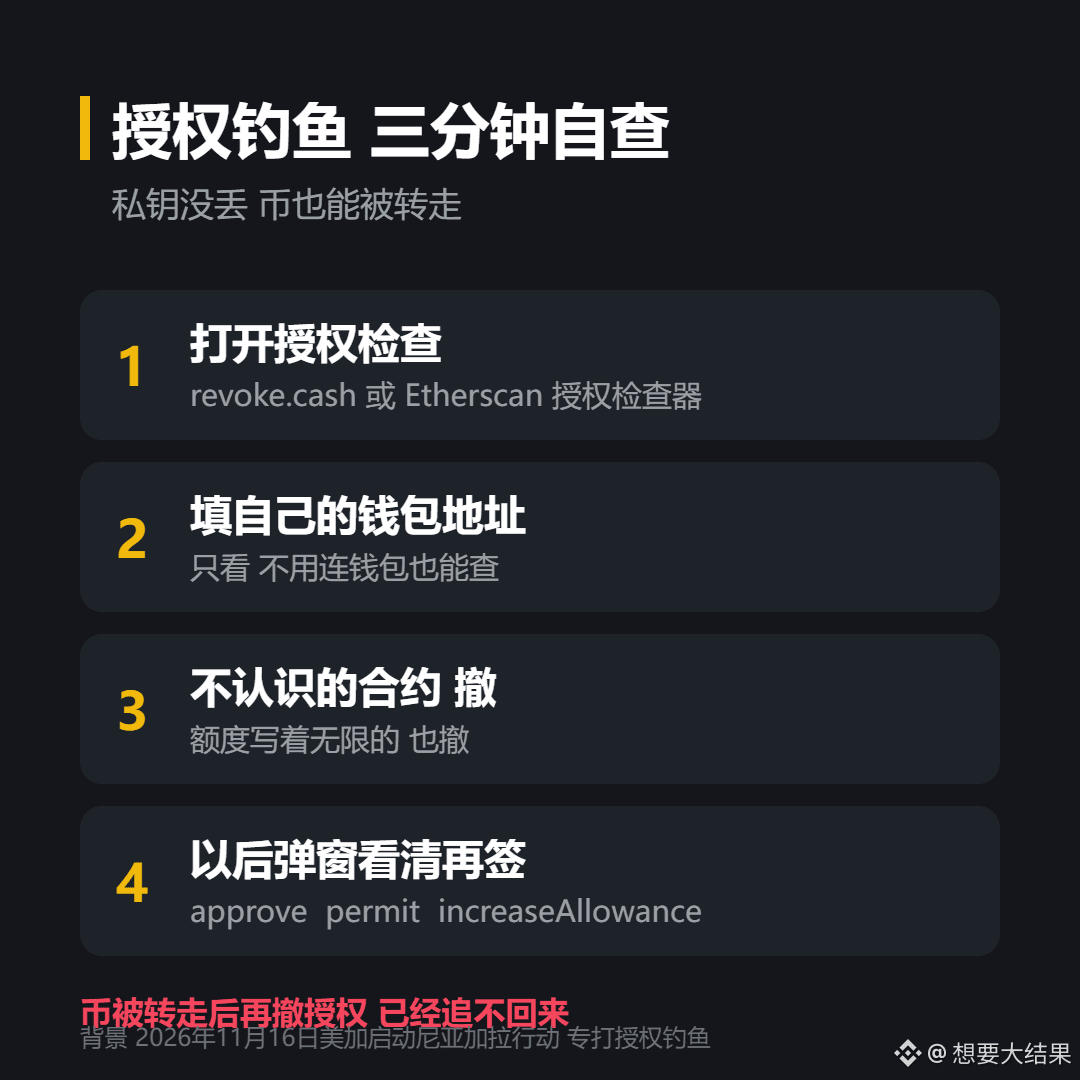
Confira em três minutos:
Acesse revoke.cash ou o verificador de aprovações da Etherscan e informe o endereço da sua carteira.
Se encontrar um contrato desconhecido ou um limite ilimitado, revogue a autorização imediatamente.
Da próxima vez que aparecer uma janela de assinatura com approve, permit ou increaseAllowance, não assine se não entender.
Depois que as moedas são transferidas, revogar a autorização não permite recuperá-las. A única coisa que você pode fazer é revogar antes.
$ETH #加美联合打击授权钓鱼诈骗
Em 16 de novembro, a Comissão de Valores Mobiliários de Ontário liderou uma operação transfronteiriça chamada “Operação Niagara”, com a participação do Serviço Secreto dos EUA, da Polícia Provincial de Ontário e da Polícia Montada Real do Canadá. O foco é combater golpes de phishing de autorização e também procurar ativamente pessoas que estejam sendo alvo para alertá-las com antecedência.
O phishing de autorização mira naquele momento em que você clica em “autorizar”. Não precisa da sua chave privada: é como se você desse a um contrato permissão para usar seus tokens. Ele pode agir quando quiser, enquanto sua carteira continua nas suas mãos o tempo todo.
O mais ardiloso é a assinatura off-chain, ou seja, o Permit. Ela não custa gas e aparece como uma confirmação comum de login. Depois que você assina, o limite de gastos fica liberado.
Confira em três minutos:
Acesse revoke.cash ou o verificador de aprovações da Etherscan e informe o endereço da sua carteira.
Se encontrar um contrato desconhecido ou um limite ilimitado, revogue a autorização imediatamente.
Da próxima vez que aparecer uma janela de assinatura com approve, permit ou increaseAllowance, não assine se não entender.
Depois que as moedas são transferidas, revogar a autorização não permite recuperá-las. A única coisa que você pode fazer é revogar antes.
$ETH #加美联合打击授权钓鱼诈骗