uma chave de API «apenas para trading» acabou de drenar US$ 10,39 mi de $LIGHT
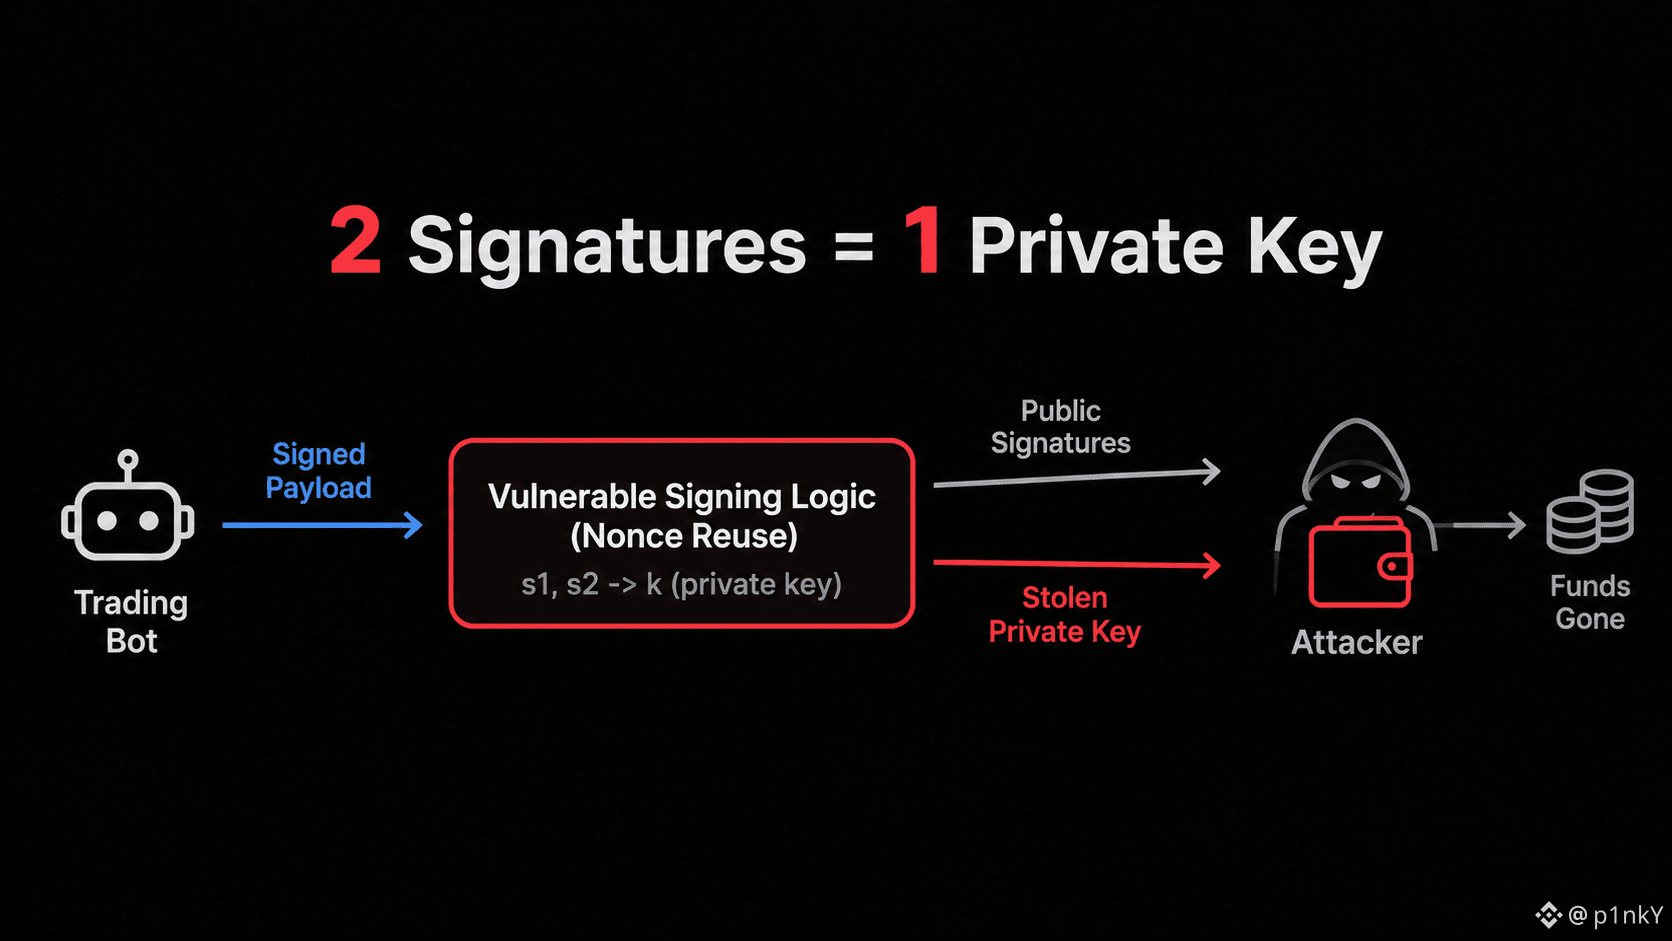
os contratos inteligentes não foram hackeados. o problema estava na sua própria lógica de assinatura:
> um código de assinatura personalizado reutilizou um nonce criptográfico
> duas assinaturas expostas revelaram a chave privada em milissegundos
> o invasor encaminhou os fundos diretamente por um pool público
> o modo guardião congelou os saques e salvou cerca de US$ 5 mi
correção da Lighter: as chaves de API não podem mais autorizar transferências para pools públicos sem uma assinatura direta da carteira, e as assinaturas de API não ficam mais expostas publicamente.
um rótulo «apenas para trading» não vale nada se o wrapper do seu bot vaza nonces. As permissões só são tão fortes quanto a criptografia que as protege.
a sua lógica de assinatura foi realmente auditada ou você só está farmando pontos com uma bomba-relógio?
os contratos inteligentes não foram hackeados. o problema estava na sua própria lógica de assinatura:
> um código de assinatura personalizado reutilizou um nonce criptográfico
> duas assinaturas expostas revelaram a chave privada em milissegundos
> o invasor encaminhou os fundos diretamente por um pool público
> o modo guardião congelou os saques e salvou cerca de US$ 5 mi
correção da Lighter: as chaves de API não podem mais autorizar transferências para pools públicos sem uma assinatura direta da carteira, e as assinaturas de API não ficam mais expostas publicamente.
um rótulo «apenas para trading» não vale nada se o wrapper do seu bot vaza nonces. As permissões só são tão fortes quanto a criptografia que as protege.
a sua lógica de assinatura foi realmente auditada ou você só está farmando pontos com uma bomba-relógio?