Verdadeiro ou falso: num site oficial, com o cadeado https, o endereço de cripto que copias é necessariamente o correto.
Falso. E o dia 16 de novembro provou isso em grande escala.
Nesse dia, um atacante explorou uma vulnerabilidade no Optimizely, uma ferramenta que grandes marcas usam para testar as suas páginas. Ele inseriu código nos projetos de 178 organizações (identificadas pelo investigador Scott Helme). Entre elas: Ledger, CNN, BBC, Zoom, Salesforce, HSBC Insurance.
O script era servido pelo próprio CDN do Optimizely, com o certificado da empresa. Para o teu navegador, estava tudo normal.
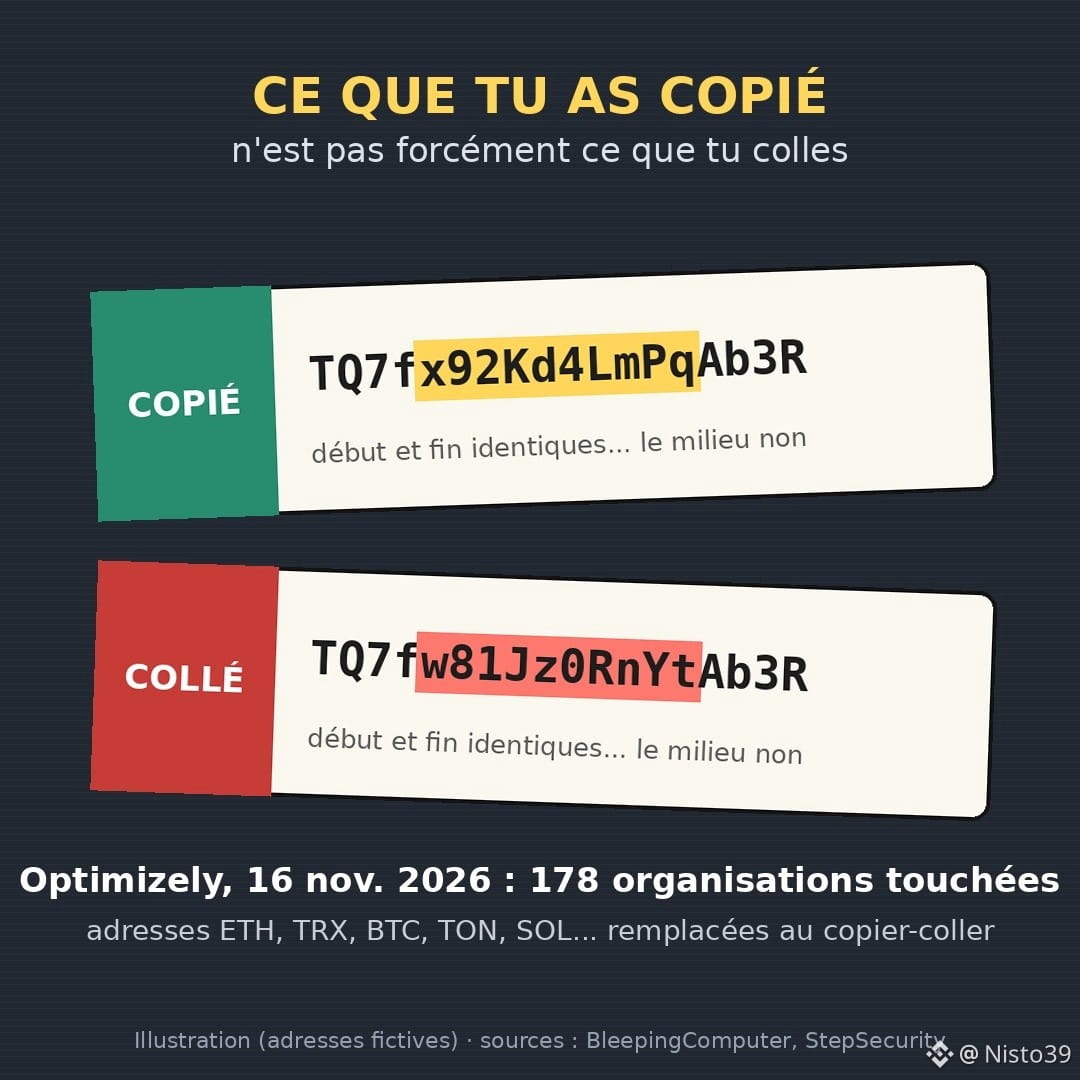
O que ele fazia: monitorizava a página, detetava endereços de carteiras (ETH, TRX, BTC, TON, SOL, LTC, DOGE...) e substituía-os pelos do atacante. Endereços válidos, que passam na verificação de formato. Também roubava dados de cartões bancários.
Balanço conhecido até agora: cerca de 7 000 $ recebidos nas carteiras do atacante até 16 de novembro, segundo Helme; algumas já estavam ativas antes. O Optimizely diz ter corrigido a vulnerabilidade; nessa mesma noite, estava tudo limpo.
7 000 $ é pouco. Na minha opinião, a lição vale muito mais. O cadeado protege o percurso entre ti e o site, não aquilo que o próprio site carrega. A tua única defesa verdadeira é o ecrã de confirmação da tua carteira ou da corretora.
Três ações que levam dez segundos:
- comparar o início, o fim E alguns caracteres do meio (os clippers copiam muitas vezes o início e o fim);
- guardar os endereços frequentes num caderno / numa lista de permissões;
- para um montante elevado, fazer primeiro uma pequena transferência de teste.
Isto vale tanto para $TRX ou USDT na Tron como para $ETH .
E tu, verificas o teu endereço caractere por caractere ou confias no copiar e colar?
#securitecrypto #arnaque #wallet #Optimizely #cybersecurite
Falso. E o dia 16 de novembro provou isso em grande escala.
Nesse dia, um atacante explorou uma vulnerabilidade no Optimizely, uma ferramenta que grandes marcas usam para testar as suas páginas. Ele inseriu código nos projetos de 178 organizações (identificadas pelo investigador Scott Helme). Entre elas: Ledger, CNN, BBC, Zoom, Salesforce, HSBC Insurance.
O script era servido pelo próprio CDN do Optimizely, com o certificado da empresa. Para o teu navegador, estava tudo normal.
O que ele fazia: monitorizava a página, detetava endereços de carteiras (ETH, TRX, BTC, TON, SOL, LTC, DOGE...) e substituía-os pelos do atacante. Endereços válidos, que passam na verificação de formato. Também roubava dados de cartões bancários.
Balanço conhecido até agora: cerca de 7 000 $ recebidos nas carteiras do atacante até 16 de novembro, segundo Helme; algumas já estavam ativas antes. O Optimizely diz ter corrigido a vulnerabilidade; nessa mesma noite, estava tudo limpo.
7 000 $ é pouco. Na minha opinião, a lição vale muito mais. O cadeado protege o percurso entre ti e o site, não aquilo que o próprio site carrega. A tua única defesa verdadeira é o ecrã de confirmação da tua carteira ou da corretora.
Três ações que levam dez segundos:
- comparar o início, o fim E alguns caracteres do meio (os clippers copiam muitas vezes o início e o fim);
- guardar os endereços frequentes num caderno / numa lista de permissões;
- para um montante elevado, fazer primeiro uma pequena transferência de teste.
Isto vale tanto para $TRX ou USDT na Tron como para $ETH .
E tu, verificas o teu endereço caractere por caractere ou confias no copiar e colar?
#securitecrypto #arnaque #wallet #Optimizely #cybersecurite