Chegaram pedidos falsos; no dia seguinte, surgiram solicitações de pagamento
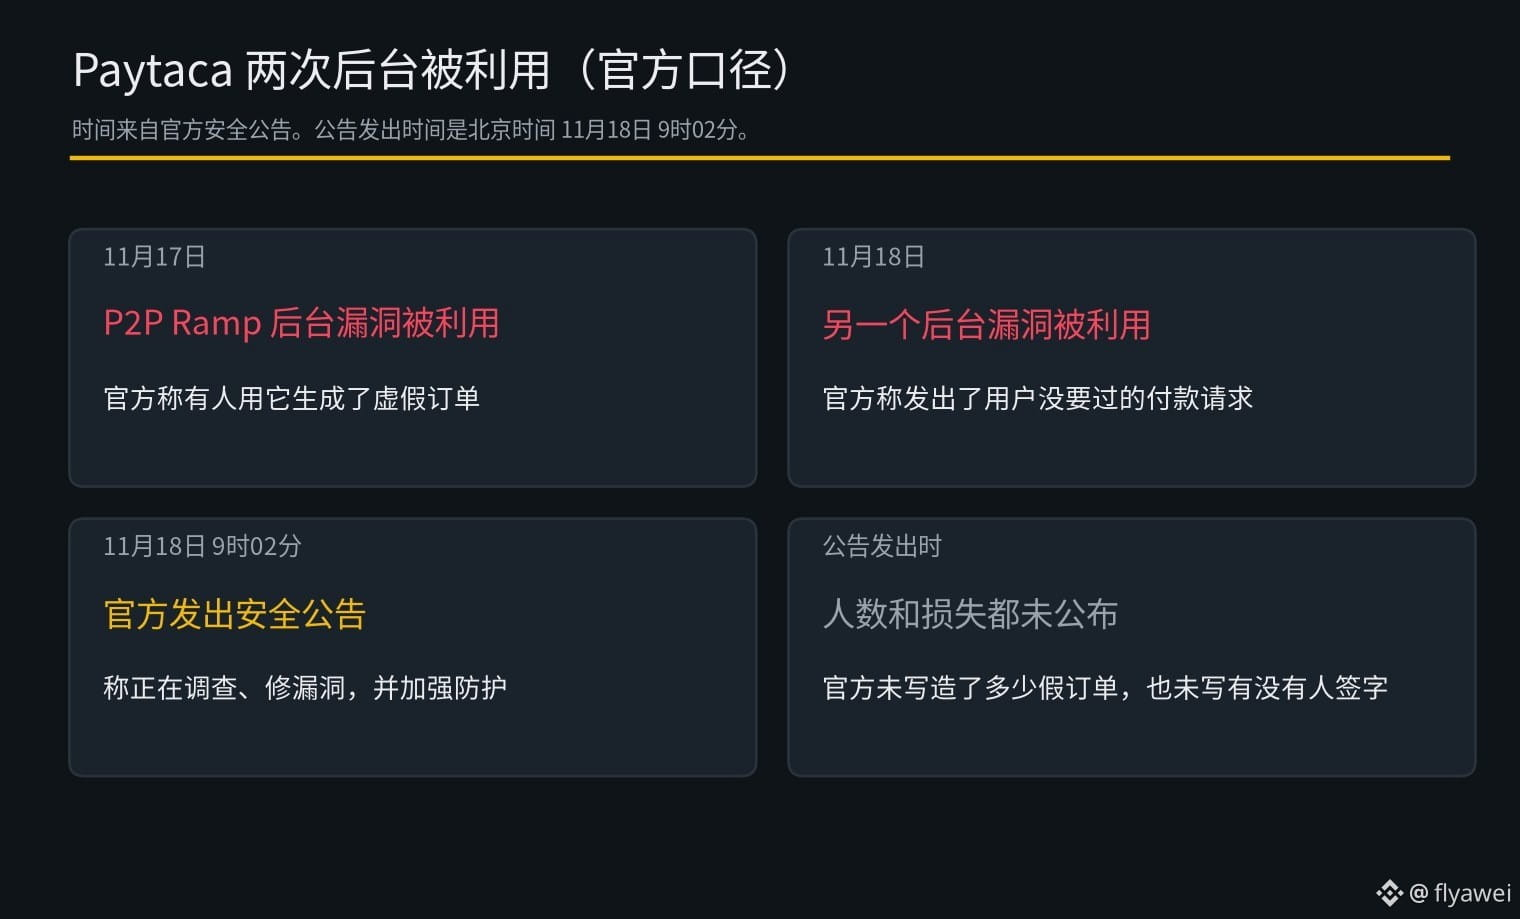
A carteira de Bitcoin Cash Paytaca publicou um aviso de segurança às 9h02 de 18 de novembro, horário de Pequim, informando que, em 17 de novembro, alguém explorou uma vulnerabilidade no sistema de administração do P2P Ramp para gerar pedidos falsos. Em 18 de novembro, outra vulnerabilidade no sistema de administração foi usada para enviar solicitações de pagamento que os usuários não haviam feito.
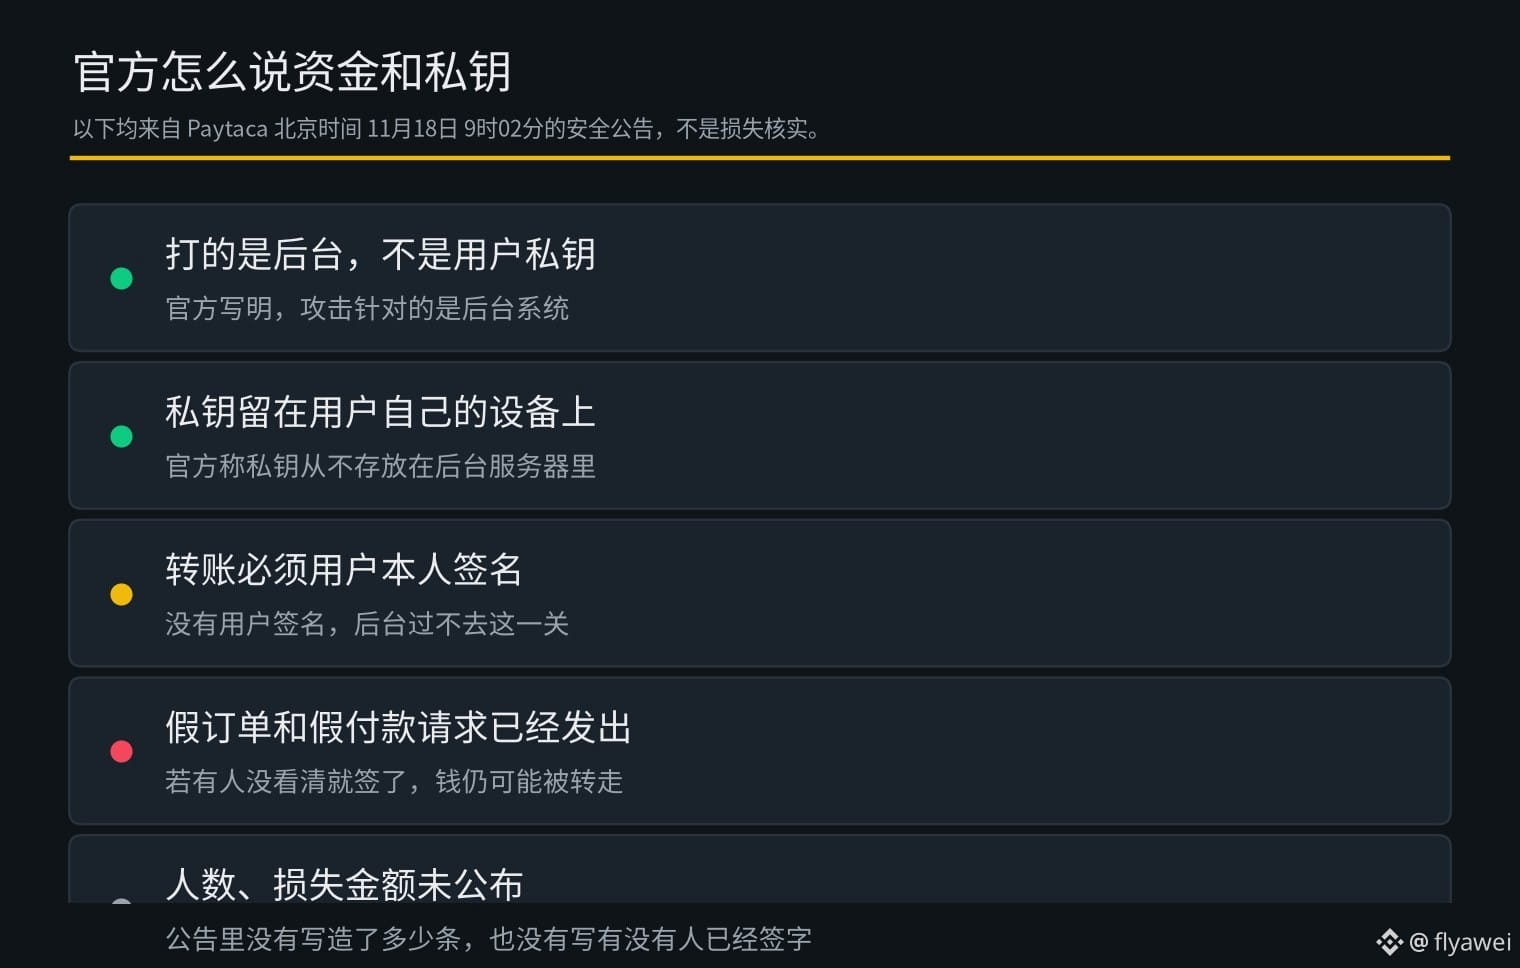
O P2P Ramp é um canal para os usuários comprarem e venderem Bitcoin Cash entre si. Segundo a empresa, os dois ataques tiveram como alvo os sistemas de administração. As chaves privadas dos usuários continuam nos próprios dispositivos e nunca foram armazenadas nos servidores oficiais. Para transferir o dinheiro, ainda é necessária a assinatura do próprio usuário.
A empresa afirmou que está investigando, corrigindo as vulnerabilidades e reforçando as medidas de segurança. Até a publicação do aviso, não informou quantos pedidos falsos e solicitações de pagamento foram criados, nem se alguém já os havia assinado ou se houve perda de fundos.
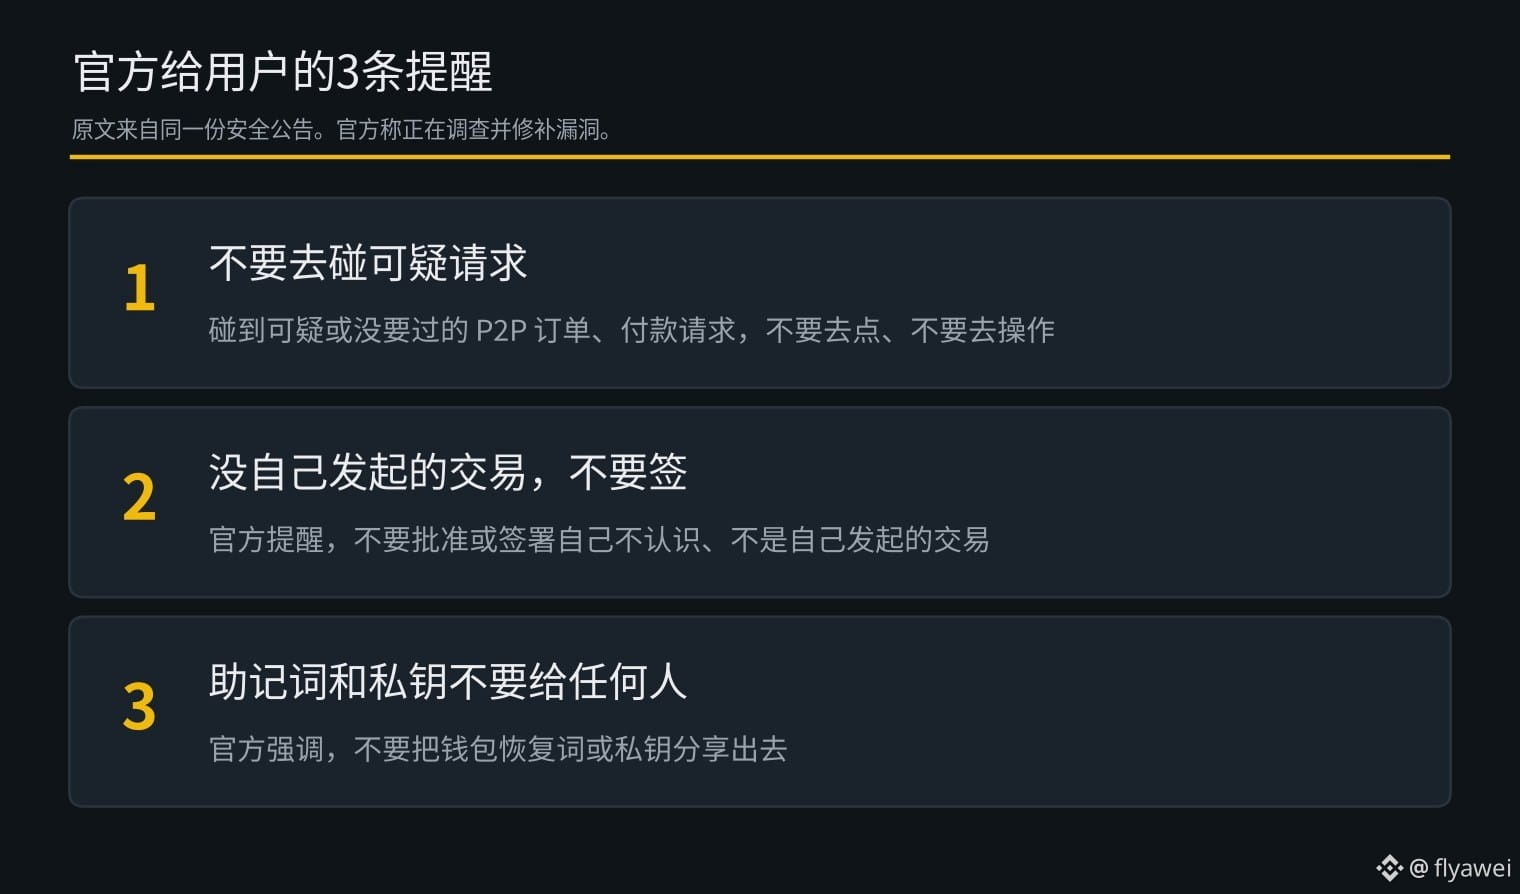
A empresa alertou os usuários para não clicarem nem assinarem pedidos P2P ou solicitações de pagamento suspeitos ou que não tenham feito. Também recomendou que nunca entreguem a frase de recuperação ou a chave privada a ninguém.
Na minha opinião, segundo o que a empresa informou, mesmo que hackers tenham invadido o sistema de administração, não conseguem transferir o dinheiro por conta própria. Mas, se alguém assinar sem conferir uma solicitação de pagamento falsa, ainda pode perder dinheiro. O aviso ainda não informou quantas pessoas foram afetadas nem se houve prejuízos. Por enquanto, bloqueie solicitações de origem desconhecida.
Para quem está começando, a recomendação é observar mais e agir menos. Ao comprar criptomoedas, compre apenas $BTC
A carteira de Bitcoin Cash Paytaca publicou um aviso de segurança às 9h02 de 18 de novembro, horário de Pequim, informando que, em 17 de novembro, alguém explorou uma vulnerabilidade no sistema de administração do P2P Ramp para gerar pedidos falsos. Em 18 de novembro, outra vulnerabilidade no sistema de administração foi usada para enviar solicitações de pagamento que os usuários não haviam feito.
O P2P Ramp é um canal para os usuários comprarem e venderem Bitcoin Cash entre si. Segundo a empresa, os dois ataques tiveram como alvo os sistemas de administração. As chaves privadas dos usuários continuam nos próprios dispositivos e nunca foram armazenadas nos servidores oficiais. Para transferir o dinheiro, ainda é necessária a assinatura do próprio usuário.
A empresa afirmou que está investigando, corrigindo as vulnerabilidades e reforçando as medidas de segurança. Até a publicação do aviso, não informou quantos pedidos falsos e solicitações de pagamento foram criados, nem se alguém já os havia assinado ou se houve perda de fundos.
A empresa alertou os usuários para não clicarem nem assinarem pedidos P2P ou solicitações de pagamento suspeitos ou que não tenham feito. Também recomendou que nunca entreguem a frase de recuperação ou a chave privada a ninguém.
Na minha opinião, segundo o que a empresa informou, mesmo que hackers tenham invadido o sistema de administração, não conseguem transferir o dinheiro por conta própria. Mas, se alguém assinar sem conferir uma solicitação de pagamento falsa, ainda pode perder dinheiro. O aviso ainda não informou quantas pessoas foram afetadas nem se houve prejuízos. Por enquanto, bloqueie solicitações de origem desconhecida.
Para quem está começando, a recomendação é observar mais e agir menos. Ao comprar criptomoedas, compre apenas $BTC