178 sites confiáveis distribuíram malware nesta semana. Se você copiou um endereço de carteira, pode ter sido afetado.
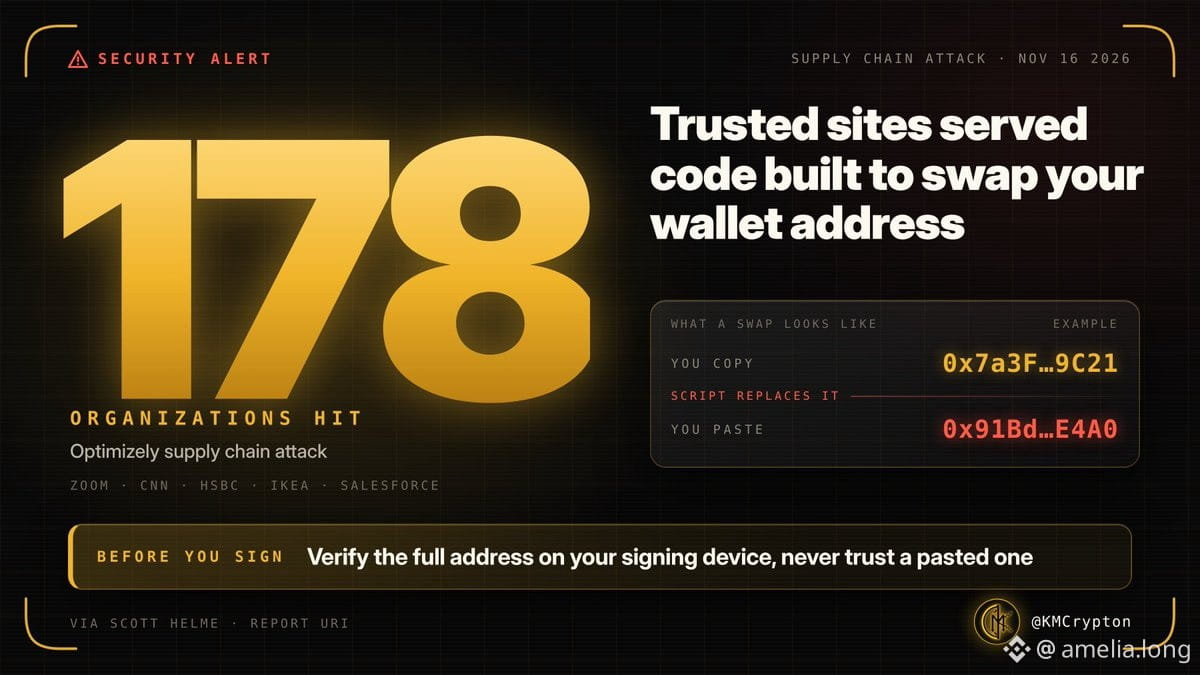
Segunda-feira: script da Optimizely comprometido. Endereços de $BTC/$ETH trocados nos sites da Zoom, CNN e HSBC. Skimmers de cartão implantados. iPhones mais antigos foram alvo. Você não clicou em nada suspeito; o próprio site estava contaminado.
WhatsApp desde o fim de outubro: contas hackeadas enviando documentos de pagamento falsos para contatos. A agência de cibersegurança de Singapura emitiu alertas. Usuários do computador e da Web estão sendo muito afetados. O arquivo vem de alguém que você conhece — essa é a armadilha.
Telegram na semana passada: novos widgets HTML para bots. Pesquisadores demonstraram vetores de execução de código. A Kaspersky suspeita de ligações com o WebRAT. Durov nega. Ainda está em investigação, não foi confirmado, mas é suspeito.
O que fazer de verdade:
Confira o endereço completo na sua carteira física antes de assinar. Não confie mais em copiar e colar.
Não abra arquivos ZIP/EXE/ISO inesperados, nem mesmo se vierem de amigos. A conta deles pode ter sido comprometida. Se parecer estranho, ligue para eles.
Desative o download automático no WhatsApp (Armazenamento e dados) e no Telegram (Dados e armazenamento).
Ative a autenticação de dois fatores nos dois apps. Confira Dispositivos conectados no WhatsApp e Dispositivos no Telegram e remova qualquer um que não reconhecer.
Evite widgets do Telegram e interações aleatórias com bots até que a situação se esclareça.
Se um site de repente pedir para você instalar um app, uma extensão ou um perfil, feche-o imediatamente.
Mantenha o celular e os apps atualizados.
Os ataques já não têm como alvo explorações obscuras. Eles estão transformando em armas as plataformas em que você já confia.
Segunda-feira: script da Optimizely comprometido. Endereços de $BTC/$ETH trocados nos sites da Zoom, CNN e HSBC. Skimmers de cartão implantados. iPhones mais antigos foram alvo. Você não clicou em nada suspeito; o próprio site estava contaminado.
WhatsApp desde o fim de outubro: contas hackeadas enviando documentos de pagamento falsos para contatos. A agência de cibersegurança de Singapura emitiu alertas. Usuários do computador e da Web estão sendo muito afetados. O arquivo vem de alguém que você conhece — essa é a armadilha.
Telegram na semana passada: novos widgets HTML para bots. Pesquisadores demonstraram vetores de execução de código. A Kaspersky suspeita de ligações com o WebRAT. Durov nega. Ainda está em investigação, não foi confirmado, mas é suspeito.
O que fazer de verdade:
Confira o endereço completo na sua carteira física antes de assinar. Não confie mais em copiar e colar.
Não abra arquivos ZIP/EXE/ISO inesperados, nem mesmo se vierem de amigos. A conta deles pode ter sido comprometida. Se parecer estranho, ligue para eles.
Desative o download automático no WhatsApp (Armazenamento e dados) e no Telegram (Dados e armazenamento).
Ative a autenticação de dois fatores nos dois apps. Confira Dispositivos conectados no WhatsApp e Dispositivos no Telegram e remova qualquer um que não reconhecer.
Evite widgets do Telegram e interações aleatórias com bots até que a situação se esclareça.
Se um site de repente pedir para você instalar um app, uma extensão ou um perfil, feche-o imediatamente.
Mantenha o celular e os apps atualizados.
Os ataques já não têm como alvo explorações obscuras. Eles estão transformando em armas as plataformas em que você já confia.