279 perfis receberam uma chave, mas ela não aparece na lista
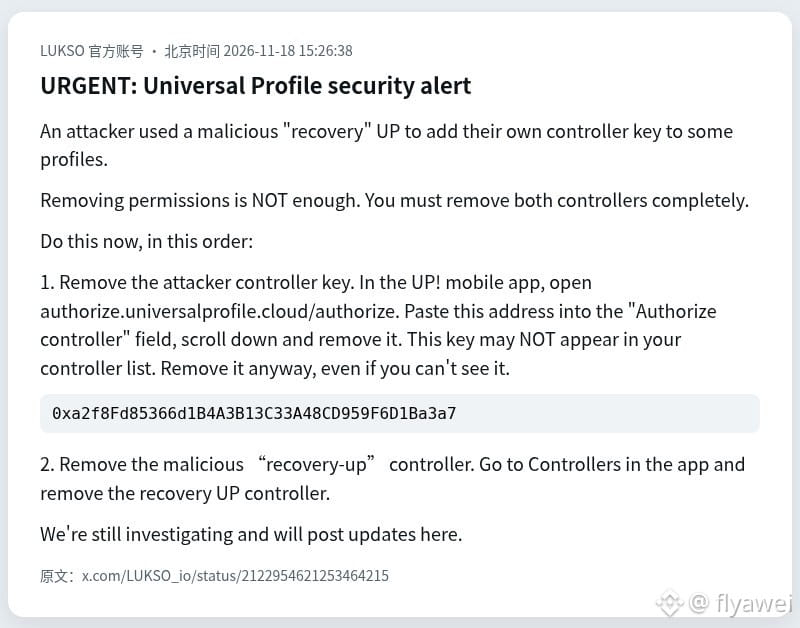
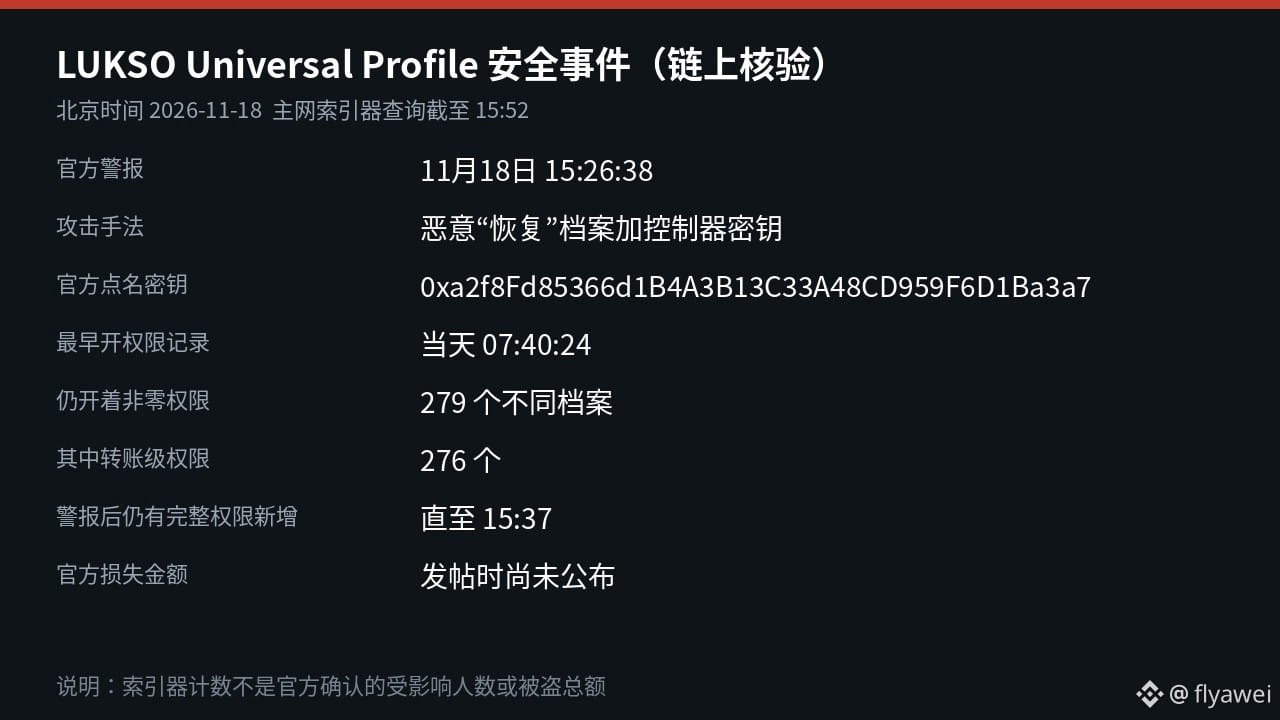
A blockchain pública LUKSO emitiu um alerta de segurança urgente às 15h26 de 18 de novembro, horário de Pequim, dizendo que alguém usou um único perfil de “recuperação” malicioso para adicionar sua própria chave de controlador a algumas contas Universal Profile. Em seguida, consultei o indexador da mainnet e, às 15h52, 279 perfis diferentes ainda concediam permissões não nulas a essa chave.
O endereço que a equipe oficial pediu para remover é 0xa2f8…a3a7, e também alertou que essa chave talvez nem apareça na lista de controladores. Não basta apenas desativar as permissões: é preciso excluir completamente a chave do invasor e o controlador recovery-up malicioso.
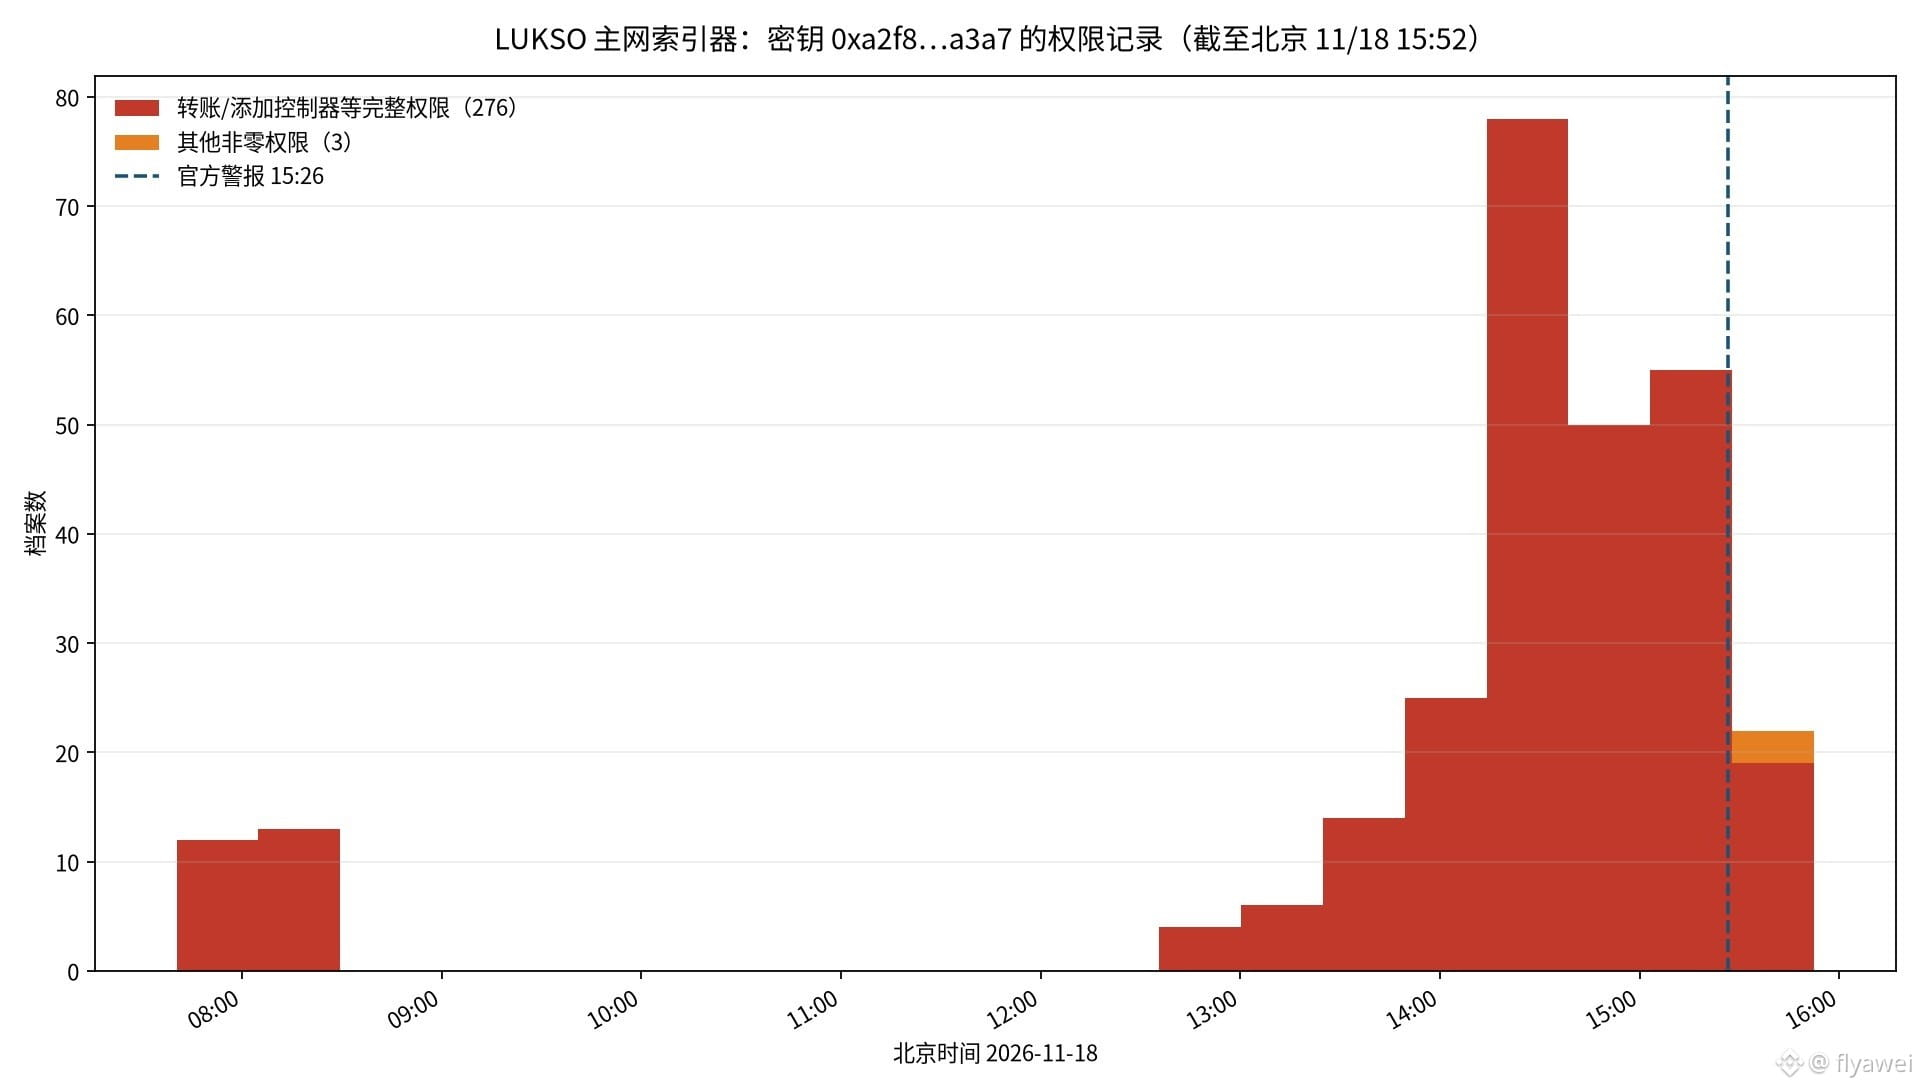
No indexador, o primeiro registro de concessão de permissões apareceu às 7h40 daquele dia. Entre esses 279 perfis, 276 concederam permissões como transferir fundos e adicionar controladores. Mesmo depois da publicação do alerta oficial, até as 15h37 ainda era possível ver novos registros com permissões de transferência sendo adicionados.
Universal Profile é uma conta de contrato inteligente na blockchain. Com as permissões correspondentes, um controlador pode alterar o perfil e transferir LYX, tokens e NFTs. A equipe oficial disse que ainda está investigando e, no momento da publicação, não havia divulgado o valor transferido nem o número de pessoas afetadas confirmadas. Algumas pessoas já disseram nos comentários da publicação oficial que seus perfis foram esvaziados, mas isso ainda não foi confirmado oficialmente.
Siga primeiro a orientação oficial e remova essa chave; depois, exclua o controlador de recuperação malicioso. Não clique em links de recuperação de origem desconhecida.
Para iniciantes, a recomendação é observar mais e agir menos. Na hora de comprar criptomoedas, compre apenas $BTC
A blockchain pública LUKSO emitiu um alerta de segurança urgente às 15h26 de 18 de novembro, horário de Pequim, dizendo que alguém usou um único perfil de “recuperação” malicioso para adicionar sua própria chave de controlador a algumas contas Universal Profile. Em seguida, consultei o indexador da mainnet e, às 15h52, 279 perfis diferentes ainda concediam permissões não nulas a essa chave.
O endereço que a equipe oficial pediu para remover é 0xa2f8…a3a7, e também alertou que essa chave talvez nem apareça na lista de controladores. Não basta apenas desativar as permissões: é preciso excluir completamente a chave do invasor e o controlador recovery-up malicioso.
No indexador, o primeiro registro de concessão de permissões apareceu às 7h40 daquele dia. Entre esses 279 perfis, 276 concederam permissões como transferir fundos e adicionar controladores. Mesmo depois da publicação do alerta oficial, até as 15h37 ainda era possível ver novos registros com permissões de transferência sendo adicionados.
Universal Profile é uma conta de contrato inteligente na blockchain. Com as permissões correspondentes, um controlador pode alterar o perfil e transferir LYX, tokens e NFTs. A equipe oficial disse que ainda está investigando e, no momento da publicação, não havia divulgado o valor transferido nem o número de pessoas afetadas confirmadas. Algumas pessoas já disseram nos comentários da publicação oficial que seus perfis foram esvaziados, mas isso ainda não foi confirmado oficialmente.
Siga primeiro a orientação oficial e remova essa chave; depois, exclua o controlador de recuperação malicioso. Não clique em links de recuperação de origem desconhecida.
Para iniciantes, a recomendação é observar mais e agir menos. Na hora de comprar criptomoedas, compre apenas $BTC