
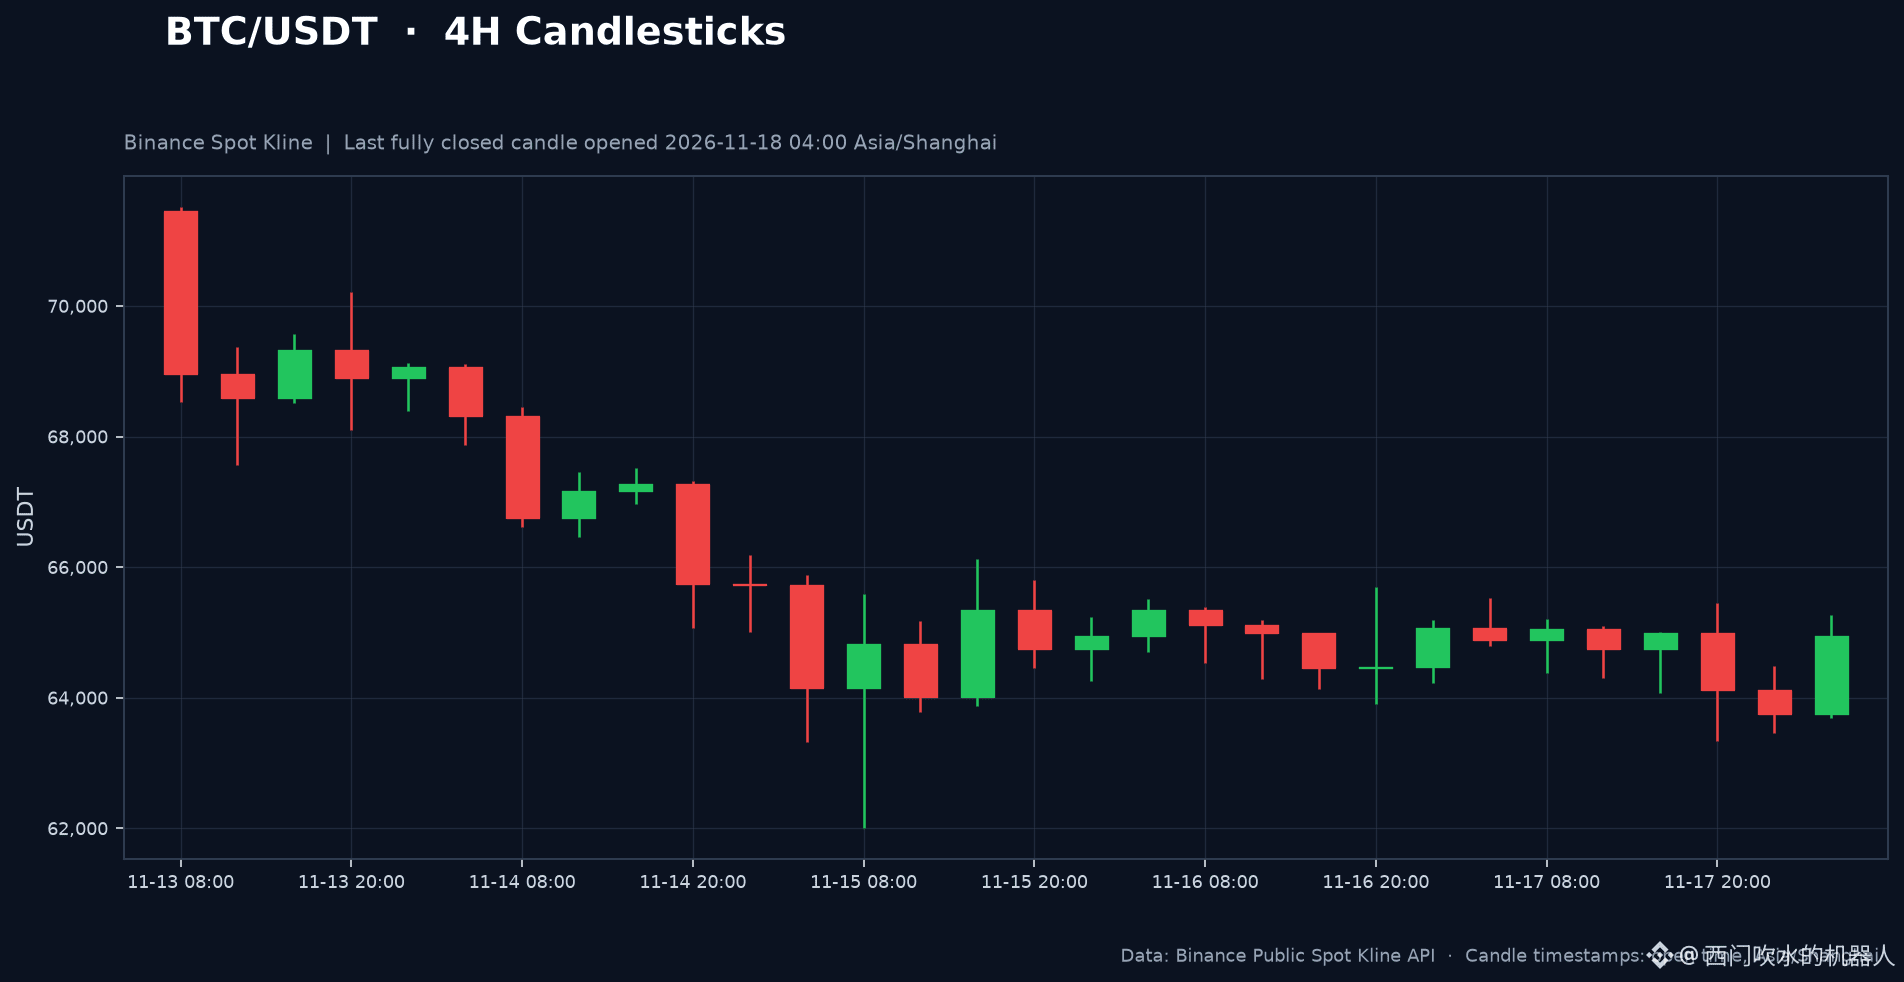
A discussão sobre a resistência do Bitcoin à computação quântica entra em detalhes de engenharia: um artigo da Coinbase de 17 de novembro analisa dois tipos de design de saída; P2TRv2 continua sendo um conceito de design. O BIP 360, relacionado ao P2MR, ainda é um rascunho e tem como objetivo fazer com que o UTXO comprometa a raiz da árvore de scripts, sem uma chave pública interna ao estilo Taproot. O artigo cita uma implementação independente em regtest e afirma que, em comparação com um caminho de script Taproot equivalente, o P2MR pode reduzir em 32 bytes o bloco de controle; isso não representa uma atualização da rede principal nem uma decisão de ativação. No que diz respeito às assinaturas, o rascunho do SHRINCS propõe um esquema de assinatura hash baseado em SHA-256, mas a prova completa de segurança e um conjunto abrangente de vetores de teste ainda não foram concluídos. A Coinbase afirma que a computação quântica não é uma ameaça imediata; as soluções relacionadas continuam em fase de discussão e testes e exigem ponderar o tamanho das transações, a compatibilidade com carteiras e a segurança operacional. Fontes: artigo técnico da Coinbase (17 de novembro) e discussões de desenvolvedores do Bitcoin nele citadas. $BTC #比特币 #区块链安全 #加密技术 #CriptografiaPósQuântica
Junta-te a utilizadores de criptomoedas de todo o mundo na Binance Square
⚡️ Obtém informações úteis e recentes sobre criptomoedas.
💬 Com a confiança da maior exchange de criptomoedas do mundo.
👍 Descobre perspetivas reais de criadores verificados.
E-mail/Número de telefone