Ontem, deixei uma observação sobre este caso: ainda não havia resposta para como eles conseguiram permissão para fazer alterações. A resposta chegou, e os números precisam ser corrigidos.
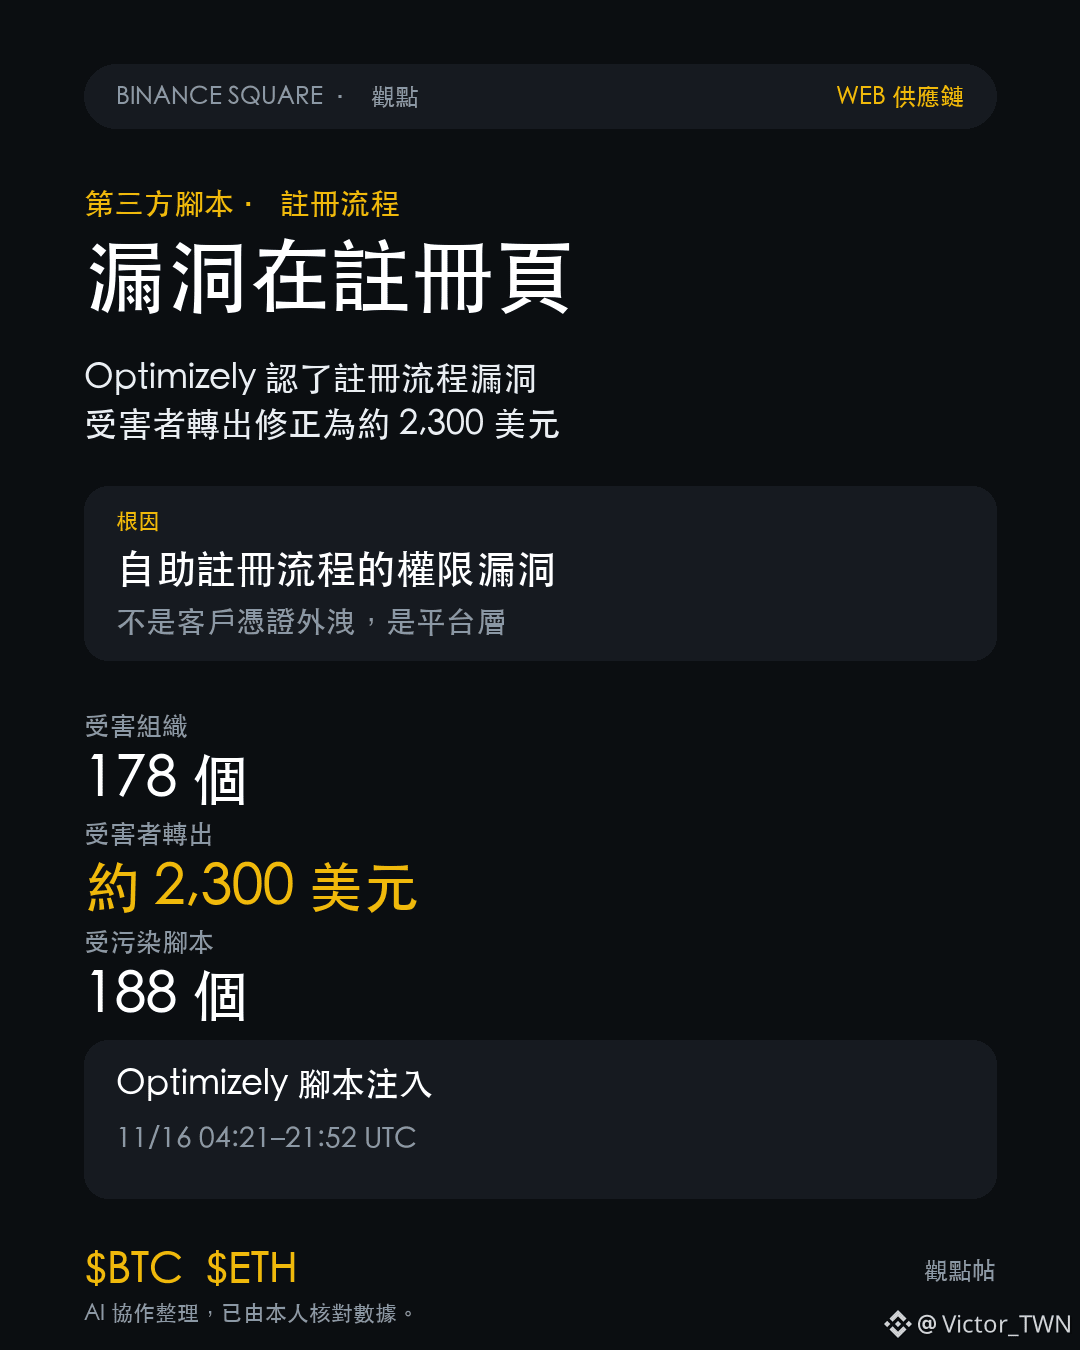
Um porta-voz da Optimizely confirmou ao Cointelegraph que alguém explorou uma falha no fluxo de cadastro do Experimentation para inserir JavaScript malicioso em projetos de alguns clientes. Não houve vazamento de credenciais dos clientes: a vulnerabilidade estava no cadastro self-service da plataforma. Os tokens foram revogados e o bloqueio foi feito na camada da Cloudflare.
A diferença está em como se calcula o alcance da exposição. Se as credenciais dos clientes vazam, os projetos afetados são aqueles específicos. Mas, com uma falha de permissões no fluxo de cadastro, qualquer projeto de cliente fica na linha de fogo. As 178 organizações e os 188 arquivos de script são apenas o total comprometido neste caso. O limite de confiança é definido pela porta de entrada mais fácil, não pela autenticação mais robusta.
A segunda coisa merece ainda mais atenção. Interpretei os 7.100 dólares como um valor mínimo, mas, depois de rastrear o fluxo dos fundos, Alex Thorn afirmou que a maior parte dos depósitos em bitcoin foi transferida de volta para as carteiras pelos próprios atacantes. As vítimas realmente transferiram cerca de 2.300 dólares. Não era um valor mínimo: era um número inflado por fundos dos próprios atacantes.
A OANDA, em nome da Coinpass e da TMS Brokers, disse não ter visto fundos de clientes afetados; a Salesforce desativou os scripts da Optimizely. Números de cartão e cookies não ficam registrados na blockchain, e os 2.300 dólares representam apenas as transferências que puderam ser atribuídas às vítimas.
O mercado não precificou isso: BTC a 64.062 dólares, -1,45%; ETH a 1.804 dólares, -0,85%. Este é o preço do risco operacional.
Há duas condições para eu mudar de opinião: a versão da Optimizely ser desmentida, e a falha estar, na verdade, na camada de CDN ou de credenciais; ou surgirem na blockchain valores agregados das vítimas muito superiores a 2.300 dólares. Se não houver um segundo incidente semelhante nos próximos três meses, a ideia de que “a porta de entrada mais fácil define o limite de confiança” será rebaixada a uma falha de implementação.
Pergunta: para avaliar a dimensão de um ataque hacker, você olharia quanto foi recebido pelas carteiras associadas ou o valor transferido pelas próprias vítimas?
$BTC $ETH #Destaques do mercado
Um porta-voz da Optimizely confirmou ao Cointelegraph que alguém explorou uma falha no fluxo de cadastro do Experimentation para inserir JavaScript malicioso em projetos de alguns clientes. Não houve vazamento de credenciais dos clientes: a vulnerabilidade estava no cadastro self-service da plataforma. Os tokens foram revogados e o bloqueio foi feito na camada da Cloudflare.
A diferença está em como se calcula o alcance da exposição. Se as credenciais dos clientes vazam, os projetos afetados são aqueles específicos. Mas, com uma falha de permissões no fluxo de cadastro, qualquer projeto de cliente fica na linha de fogo. As 178 organizações e os 188 arquivos de script são apenas o total comprometido neste caso. O limite de confiança é definido pela porta de entrada mais fácil, não pela autenticação mais robusta.
A segunda coisa merece ainda mais atenção. Interpretei os 7.100 dólares como um valor mínimo, mas, depois de rastrear o fluxo dos fundos, Alex Thorn afirmou que a maior parte dos depósitos em bitcoin foi transferida de volta para as carteiras pelos próprios atacantes. As vítimas realmente transferiram cerca de 2.300 dólares. Não era um valor mínimo: era um número inflado por fundos dos próprios atacantes.
A OANDA, em nome da Coinpass e da TMS Brokers, disse não ter visto fundos de clientes afetados; a Salesforce desativou os scripts da Optimizely. Números de cartão e cookies não ficam registrados na blockchain, e os 2.300 dólares representam apenas as transferências que puderam ser atribuídas às vítimas.
O mercado não precificou isso: BTC a 64.062 dólares, -1,45%; ETH a 1.804 dólares, -0,85%. Este é o preço do risco operacional.
Há duas condições para eu mudar de opinião: a versão da Optimizely ser desmentida, e a falha estar, na verdade, na camada de CDN ou de credenciais; ou surgirem na blockchain valores agregados das vítimas muito superiores a 2.300 dólares. Se não houver um segundo incidente semelhante nos próximos três meses, a ideia de que “a porta de entrada mais fácil define o limite de confiança” será rebaixada a uma falha de implementação.
Pergunta: para avaliar a dimensão de um ataque hacker, você olharia quanto foi recebido pelas carteiras associadas ou o valor transferido pelas próprias vítimas?
$BTC $ETH #Destaques do mercado