Esta ferramenta de hacking com IA mostra a rapidez com que as ameaças evoluem. Precisamos permanecer vigilantes.
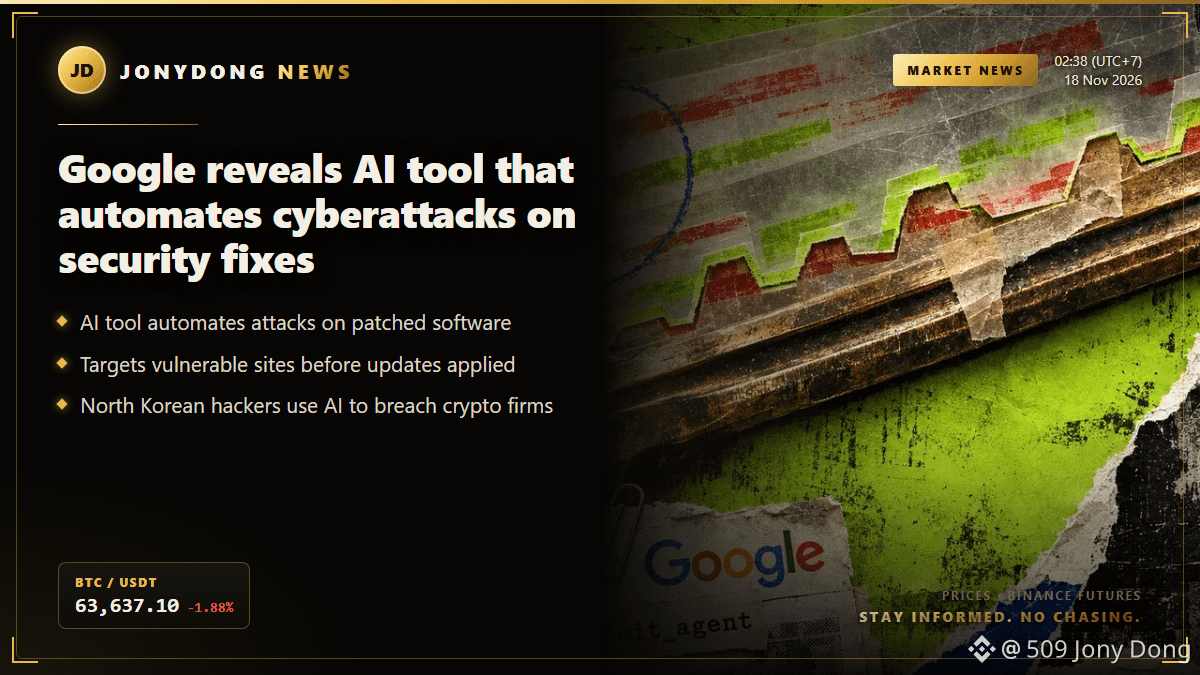
Google revela ferramenta de IA que automatiza ataques cibernéticos explorando correções de segurança
O Grupo de Inteligência contra Ameaças do Google e a Mandiant descobriram uma nova ferramenta de hacking com IA capaz de transformar correções de segurança de software em ataques automatizados. Essa ferramenta, chamada exploit_agent, foi projetada para monitorar atualizações de software e explorar vulnerabilidades corrigidas recentemente pelos desenvolvedores. Ao comparar o código atualizado com versões anteriores, ela consegue gerar e executar código de ataque com pouca ou nenhuma intervenção humana.
As implicações são preocupantes, pois esse método permite que os invasores se concentrem em vulnerabilidades conhecidas, sem precisar descobrir novas. A pesquisa também revelou que o operador dessa ferramenta demonstrou interesse em atacar sites franceses ligados à mídia e à educação, indicando uma área de foco específica para esses ataques automatizados.
Além dessa descoberta, o Google informou que supostos hackers norte-coreanos usaram ferramentas de desenvolvimento de IA para se infiltrar em organizações de criptomoedas na América do Norte e na Europa. Eles criaram perfis falsos de recrutadores com imagens geradas por IA para induzir as vítimas a executar scripts maliciosos.
Esse desenvolvimento evidencia a ameaça crescente de estruturas autônomas de exploração, que podem levar a ataques mais rápidos contra organizações que usam software desatualizado. À medida que essas ferramentas se tornam mais sofisticadas, os operadores de sites podem ter menos tempo para aplicar as atualizações de segurança necessárias, elevando os riscos para a cibersegurança em geral.
$BTC
#Security #CryptoNews
Google revela ferramenta de IA que automatiza ataques cibernéticos explorando correções de segurança
O Grupo de Inteligência contra Ameaças do Google e a Mandiant descobriram uma nova ferramenta de hacking com IA capaz de transformar correções de segurança de software em ataques automatizados. Essa ferramenta, chamada exploit_agent, foi projetada para monitorar atualizações de software e explorar vulnerabilidades corrigidas recentemente pelos desenvolvedores. Ao comparar o código atualizado com versões anteriores, ela consegue gerar e executar código de ataque com pouca ou nenhuma intervenção humana.
As implicações são preocupantes, pois esse método permite que os invasores se concentrem em vulnerabilidades conhecidas, sem precisar descobrir novas. A pesquisa também revelou que o operador dessa ferramenta demonstrou interesse em atacar sites franceses ligados à mídia e à educação, indicando uma área de foco específica para esses ataques automatizados.
Além dessa descoberta, o Google informou que supostos hackers norte-coreanos usaram ferramentas de desenvolvimento de IA para se infiltrar em organizações de criptomoedas na América do Norte e na Europa. Eles criaram perfis falsos de recrutadores com imagens geradas por IA para induzir as vítimas a executar scripts maliciosos.
Esse desenvolvimento evidencia a ameaça crescente de estruturas autônomas de exploração, que podem levar a ataques mais rápidos contra organizações que usam software desatualizado. À medida que essas ferramentas se tornam mais sofisticadas, os operadores de sites podem ter menos tempo para aplicar as atualizações de segurança necessárias, elevando os riscos para a cibersegurança em geral.
$BTC
#Security #CryptoNews